

本連載ではこれまでサイバー攻撃に関する調査報告書を多数紹介しているが、ここ数年での筆者の印象としてはさまざまなサイバー攻撃の中でもランサムウェアとDDoSの存在感が目立っているように思う。そんな中でも今回紹介させていただくCorero Network Security社の「2021/22 DDoS Threat Intelligence Report」は、DDoSに特化したユニークな内容となっている。
本報告書の特徴は同社の顧客に対して行われたDDoS攻撃のデータが継続的に収集され、詳細に分析されている点である。調査は毎年実施されており、2022年5月に発表された最新版で7回目となる。報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://go.corero.com/2021-threat-intelligence-report-download-ddos
(PDF 16ページ/約 2 MB)
図1は各四半期ごとのDDoS攻撃を、1件あたりの継続時間で分類した結果である。最も多いのは5分未満で終わるもの(「0 - 5」と表示されている紺色の線)、次いで多いのが 6~10分のもの(「6 - 10」と表示されている赤色の線)となっており、11分以上継続するDDoS攻撃は少ないことが分かる。本報告書によると、2021年に行われたDDoS攻撃のうち82%が、10分未満のものだったという。
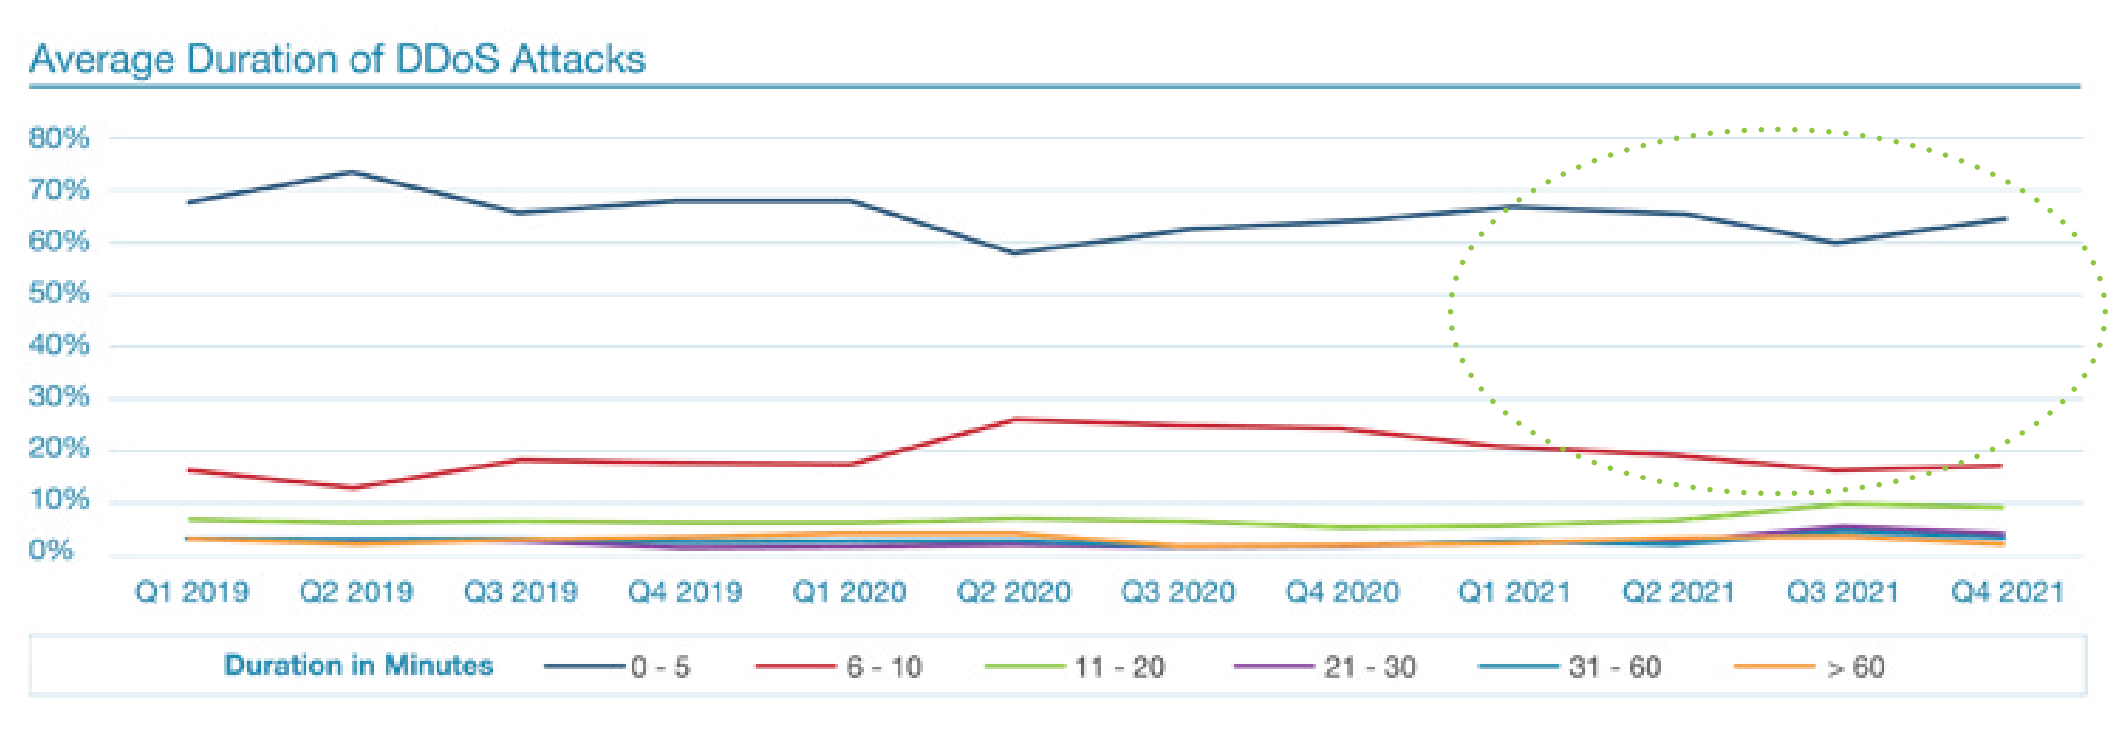
1件あたりの継続時間が短い理由は、DDoS検知システムで検出されるのを防ぐためとのことである。また、短時間のDDoSを仕掛けて標的のネットワークのぜい弱性をテストするという狙いもあるようで、2021年に行われた10分未満のDDoS攻撃のうち29%は、一度攻撃を行った標的に対して一週間以内に再度攻撃されているという。
次に図2は、各四半期ごとのDDoS攻撃を1件あたりのデータ流量(packet rate)で分類した結果である。単位の「pps」は「パケット毎秒」(packet per second)の略であり、1秒あたりに流れるデータ量を表している。こちらでは「0~49000pps」(青色の線)、「5万~25万pps」(オレンジ色の線)が多く、これらの比較的少ない流量のものが2021年のDDoS攻撃の81%を占めていたとの事である。
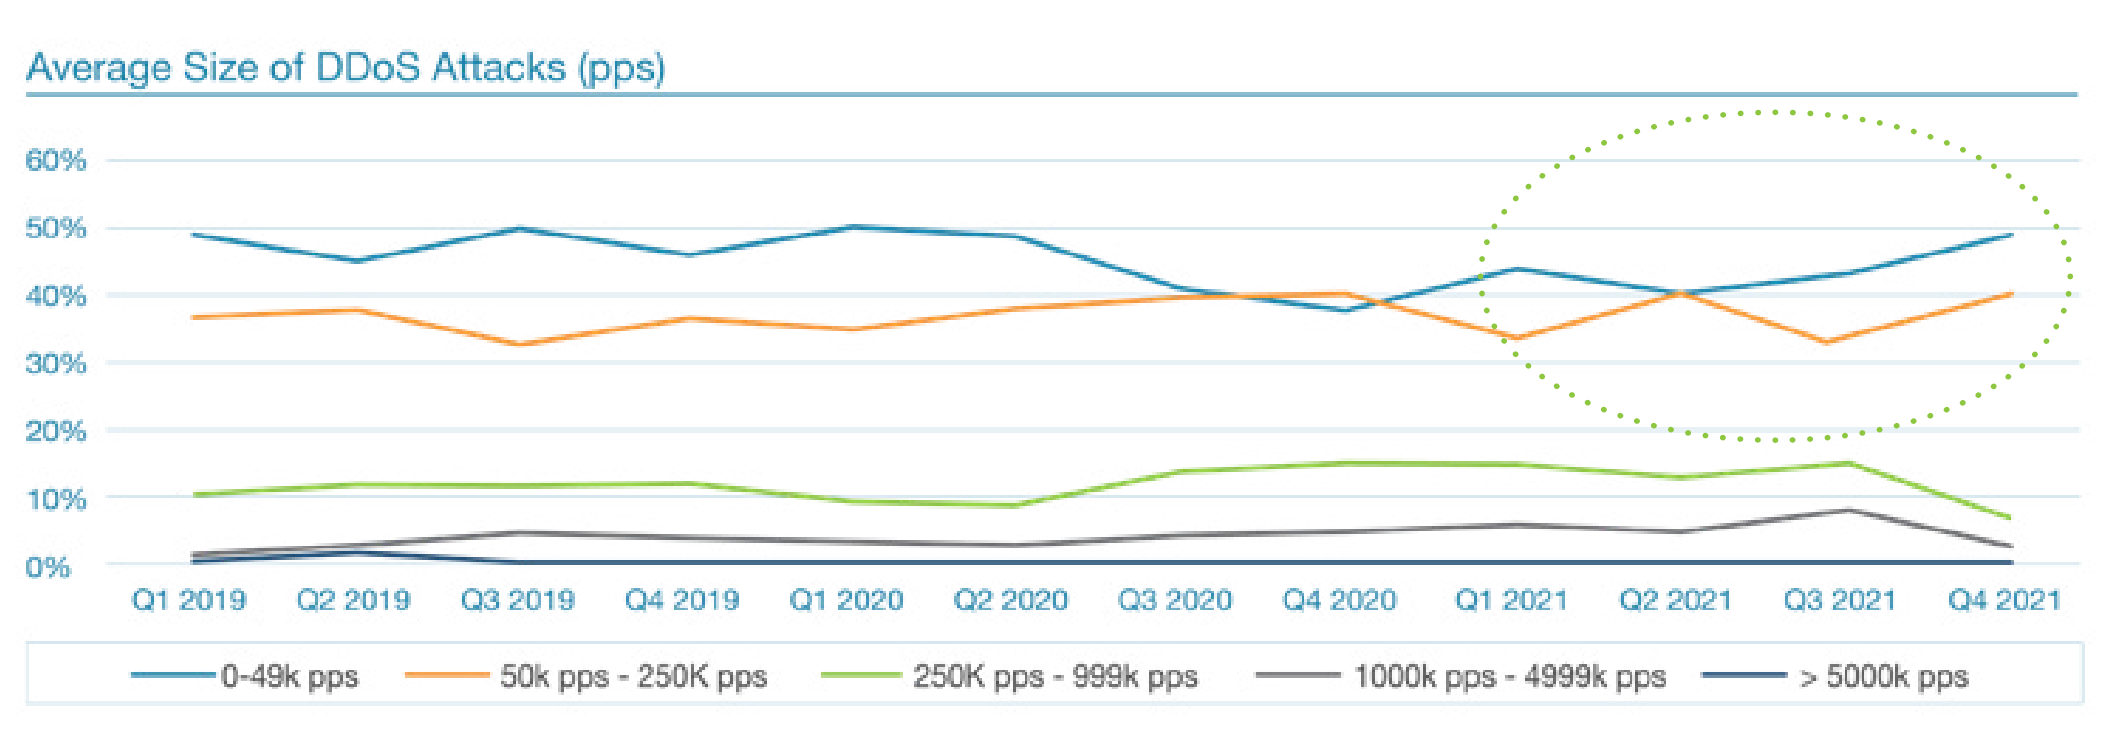
1件あたりのデータ流量が比較的少ないのも、検出されにくくするためだという。この程度の流量だと平常時にネットワークを流れているデータの量(traffic)とあまり変わらないため、DDoS防御システムを回避しやすいとのことである。ネットワーク上のデータ流量が極端に大きくならない範囲で、標的のシステムに対して過度の負荷がかかるような流量に調整しているのであろう。
筆者はサイバー攻撃に関する技術にあまり詳しくないため、DDoS攻撃というのはネットワークがパンクしかねないくらい大量のデータを長時間ぶつけるようなものだと想像していた。実態はこれとは大きく異なるようである。
なお本報告書では、データ流量が比較的少ないといっても、標的のネットワークやシステムが機能不全となるような攻撃を行うことは可能であり、図1に示されているような数分間の障害でも、標的のシステムの機能や業種によっては多大な損失を発生させることが可能であることが指摘されている。また、短時間のDDoS攻撃によってファイアウォールや侵入防止システムの機能に障害を発生させた上で、別の攻撃手段を用いてより大きな損失を発生させるという合わせ技が使われることもあるという。
このような状況を踏まえて本報告書では、比較的データ流量の少ないDDoS攻撃を短時間で検知できるような仕組みの必要性が強調されている。本報告書を作成したCorero Network Security社がサイバー攻撃対策のソリューションを提供する企業であるから、当然ながらこれは同社のソリューションの販売促進につなげる意図があると考えられるが(注1)、具体的なデータを示されることで説得力のある説明となっている。
なお、図は省略させていただくが、攻撃経路(attack vector)の変化に関するデータも示されている。新型コロナウイルスのパンデミックによる在宅勤務の急増によってVPNの利用が増えた影響で、2020年から「OpenVPN リフレクション攻撃」と呼ばれるタイプが急増しており、2021年にはこれが若干落ち着いたものの、以前として高水準にあるとのことである。このような攻撃経路や手法に関するトレンドも、効果的な対策を講じる上で重要な情報であろう。
これまで本連載ではDDoSを扱った調査報告書をいくつも紹介してきたが、今回のように個々の攻撃の継続時間の長さやデータ流量に関するデータが具体的に示されたのは少なかったように思う。このように各社がさまざまな観点からデータを収集・分析してくれているおかげで、サイバー攻撃の状況やトレンドを多角的に掴むことができるようになってくる。これもさまざまな企業や組織から発表される調査報告書を幅広く継続的に収集してナナメ読みしていくことの意義である。本連載では今後もこのようなモチベーションで、多くの調査報告書を収集していきたいと思う。
注1)本報告書において、継続時間の短い攻撃やデータ流量の少ない攻撃に関するデータを収集できていること自体が、同社のソリューションの機能や性能のデモンストレーションとなっているといえる。

















