
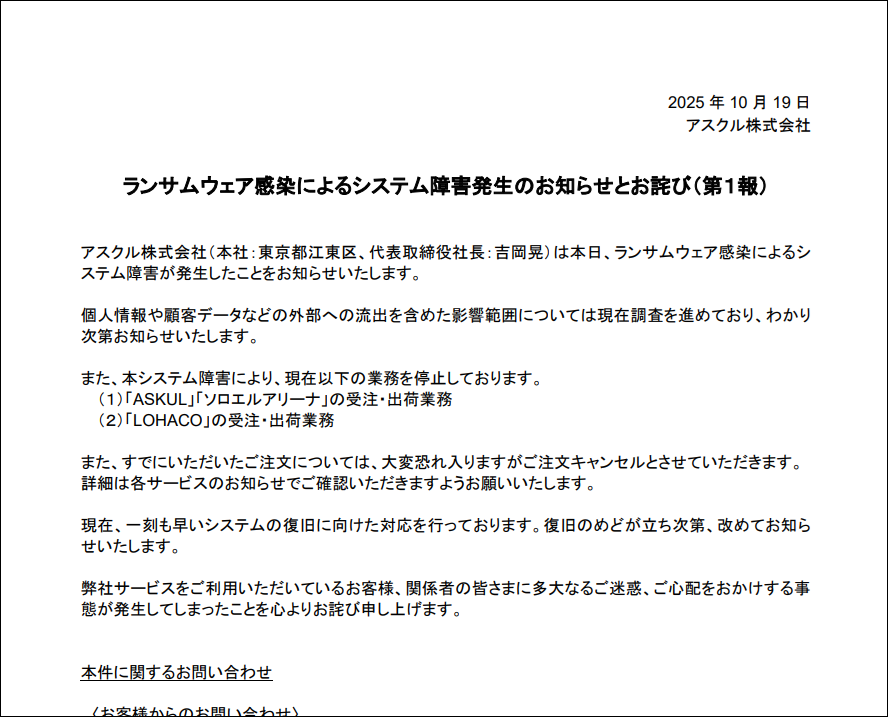
昨年10月に発生したアスクルでのサイバー攻撃による業務停止のインシデントについて、12月12日に詳細な情報が公開されました。それによれば、最初に業務委託先の端末からセンター側の認証情報が漏えいし、そこを足掛かりに大きな被害に発展した経緯が示されていました。今回はセキュリティ対策の点検で、気をつけたいポイントを解説します。
アスクルの社内ネットワークへの侵入に成功した攻撃者は、数カ月にわたる偵察行動の末、ランサムウェアによってシステムやデータの暗号化やバックアップデータの削除し、個人情報や業務情報を漏えいさせました。その影響範囲は、社内環境だけでなくクラウドサービス側のシステムやデータへも波及する事態となりました。このインシデントは、場当たり的な攻撃ではなく、ターゲットを絞った上で計画的に実行された典型的な標的型攻撃といえます。
また、今回のインシデントによってアスクルの物流サービスを活用している複数の企業にも影響が波及しており、無印良品のECサイトでは、1カ月以上にわたりサービスを停止せざるを得ない状況となってしまいました。
いくら自社の中で十分なセキュリティ対策を実施していても、サプライチェーンの企業に脆弱性が存在すると、その弱点をつけ込まれサプライチェーンが切れ、ビジネスの停止を招いてしまいます。
複雑かつ深く連携している昨今のサプライチェーンでは、影響範囲は自社だけではなく、グループ企業にとどまらず、サプライチェーンの企業群へとその裾野は広がっており、サプライチェーンを構成する企業に対してもセキュリティ対策状況を確認しなければならない事に改めて気付かされたインシデントでした。
アスクルの事例からも、セキュリティ対策は自社だけでなくグループ会社やサプライチェーン企業で広範囲に対策が必要であることがわかります。我々も取引先企業から見ればサプライチェーンに該当する1企業であり、セキュリティ対策の実施は単に自社内の目標にとどまらず、取引先企業から求められる重要な要素になります。対策を実施していなければ自社だけでなく他社のビジネスにも大きく影響を及ぼすことになるのです。
何から手をつけるかを考える上で、まず足元である自社のセキュリティ対策を点検する事が大切です。
今回は、セキュリティ対策を点検する上で気を付けたいポイントについて、再確認の意味も込めて取り上げます。
重要なのは各ステップでの防御
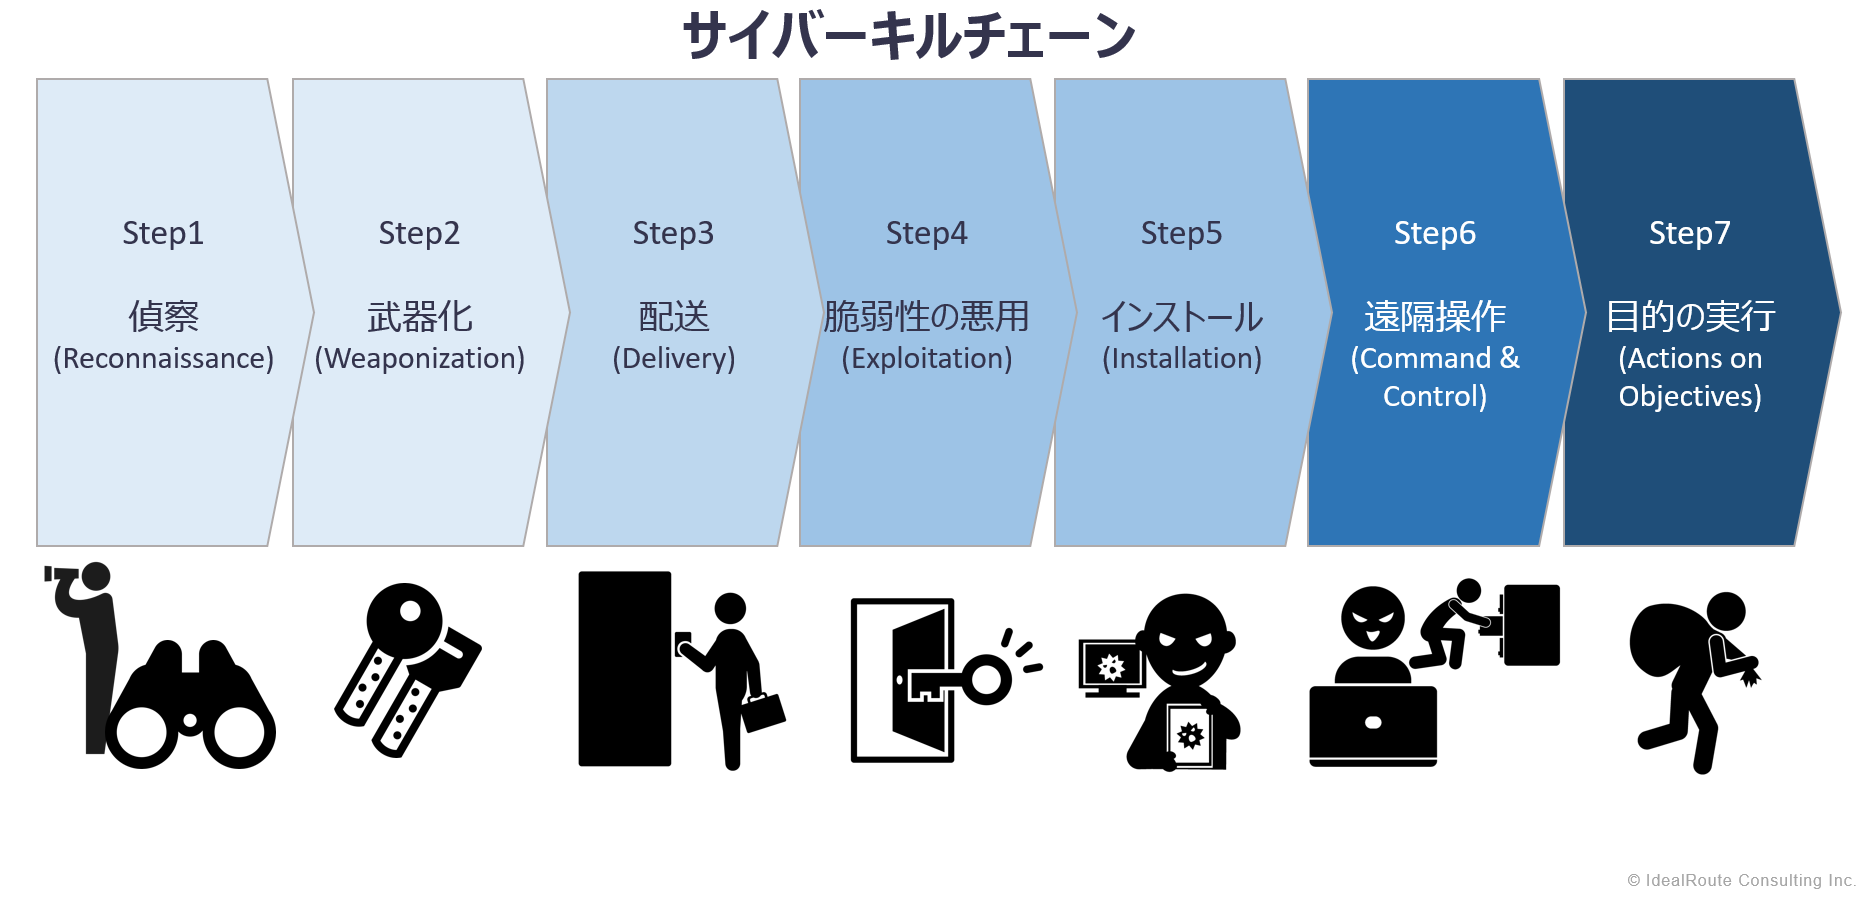
気づくと我々の陣地に侵入していて、派手な攻撃を仕掛けてくるランサムウェアによる攻撃。「攻撃」と聞くと映画のワンシーンのように感じる方もいらっしゃるかもしれません。しかし実際の攻撃者の行動は、非常に繊細で緻密な作戦に基づき計画的に実行されています。攻撃は単発ではなく、標的の発見から破壊まで一連のステップを踏んで実施されます。
サイバー攻撃者の行動パターンをステップで整理した、サイバーキルチェーンというフレームワークでは攻撃を偵察、武器化、配送、脆弱性の悪用、インストール、遠隔操作、目的の実行の7つのステップで整理しています。このフレームワークを、「自宅にある宝物が怪盗団に狙われている」という例で考えてみましょう。
まず怪盗団は、どうにかして家の中に忍び込もうと入口を探すために”偵察”します。変装した運送会社の配達員が自宅の周りをうろついているかもしれません。怪盗団は、手を替え品を替え執拗に多様なアプローチを繰り返し、やがて入口を発見します。複製を可能にする鍵の番号をSNSの写真から見つけるかもしれませんし、鍵の壊れたトイレの窓を見つけたのかもしれません。
偵察で入口がわかると、侵入するための手段である武器を準備します。SNSの写真から入手した鍵番号をもとに鍵を複製したとします。これが”武器化”にあたります。そして出来上がった鍵を持ち、家を訪ねます。ここまでが配送です。そして実際に合い鍵を使う”脆弱性の悪用”で扉を開けて侵入します。
侵入に成功すると、次のステップでは家の中を捜索し、宝物がないかを探します。情報を収集するために盗聴器を設置する方法を用いたとします。これが”インストール”に該当します。また、怪盗団にとって侵入は危険な行為であるため、匿名・流動型犯罪グループのように侵入自体はSNSで募集した素人に行わせ、主犯は別の場所で指示します。これが”遠隔操作”にあたります。
そして、全ての準備が整ったところで、全ての宝物を盗む、”目的の実行”がなされるのです。
旧来の初期侵入の段階で防御を固めるセキュリティ対策ではどうしても防ぐことに限界があり、最近では、攻撃を完全に防ぐことはできない前提に立ち、各ステップにおいて防御を行う多層防御の考え方が重要視されています。攻撃の各ステップにどのような弱点があるのかを把握し、その弱点を補う防御策を整えることが大切になるのです。
我々の持つ弱点は、決して今まで注目されてきた入口側だけにあるのではなく、内部側にも存在していることを忘れてはいけません。
弱点を把握する手法
セキュリティインシデントは、体の病気に似ています。病気になったら、病院に行って治療するように、セキュリティインシデントが発生すれば、原因を取り除くセキュリティ対策を講じます。自分の病気と同じで、一旦発生してしまってからでは病気を治すために大変な労力と時間が必要であり、場合によっては元に戻らない可能性もあります。病気になる前(会社に被害が発生する前)に、対策を講じることが重要となるわけです。
病気から自分の体を守るために事前に出来る対応として、皆様も定期的な健康診断を受診されているでしょう。健康診断は、体全体が健康であるかを第三者的に評価し、自覚症状がなかったとしても体の弱った部分を、悪化前に把握することができます。
セキュリティの中で健康診断に該当するのが、自社へのセキュリティアセスメントです。会社のセキュリティ機能全般を評価するためには、米国国立標準技術研究所(NIST)のCybersecurity Framework(CSF)やISO27001(ISMS)などの国際的な標準規格やガイドラインを用いて網羅的に確認することで、自覚症状がなかった=気づけていなかった脆弱性を見つけ出すことが可能となります。
例えばNIST CSFでは、セキュリティ機能を、守るべき資産の特定「識別」、インシデントが発生しないための対策「防御」、インシデントに早期に気付くための対策「検知」、インシデントが発生した際に速やかに対応する対策「対応」、インシデント前の状況に現状復帰するための対策「復旧」、セキュリティ対策を管理するための対策「統治」の6つに定義しており、セキュリティ対策に必要な機能を網羅的に定義しています。
アスクルの事例では、自社以外にもサプライチェーンでつながっているグループ会社、取引先企業のセキュリティ対策が重要であるとお話ししました。近い将来、ある一定のレベルのセキュリティ対策を実施する事が、サプライチェーンに参加するための必須条件になることが想定されます。その時に慌てて対応するのではなく、心と時間に余裕のある今のうちに、自社のセキュリティ対策レベルを把握し、足りない部分を改善しておく準備を強くお勧めします。
次回は、自分の弱点を把握した上で、サプライチェーンも意識した今後のセキュリティ対策について、どのような対策を講じるべきか、具体的な対策手法や考え方について取り上げます。

















