
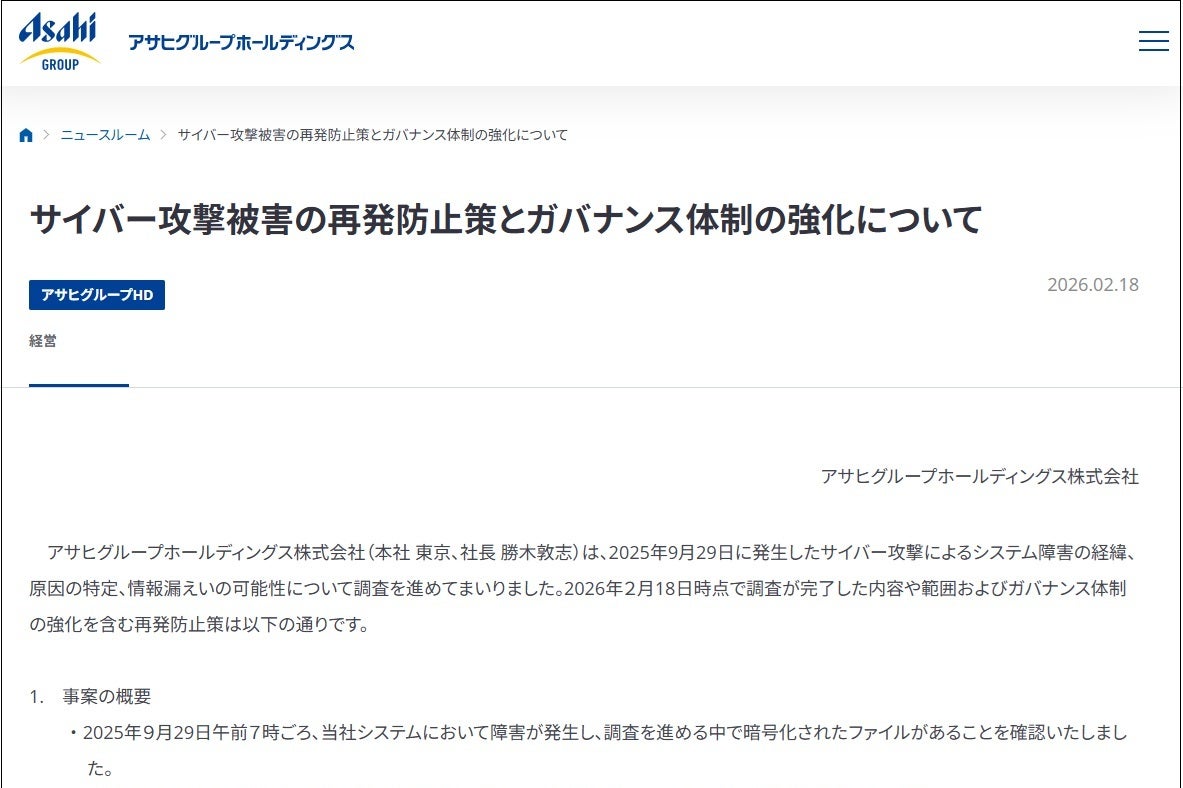
サイバーセキュリティ基準で対策を評価し、改善などに努めていたにもかかわらず、ランサムウェアで大打撃を受けたアサヒグループホールディングス。内部でもかなりの衝撃であったと、対策方針から考えられます。
対策の高度化
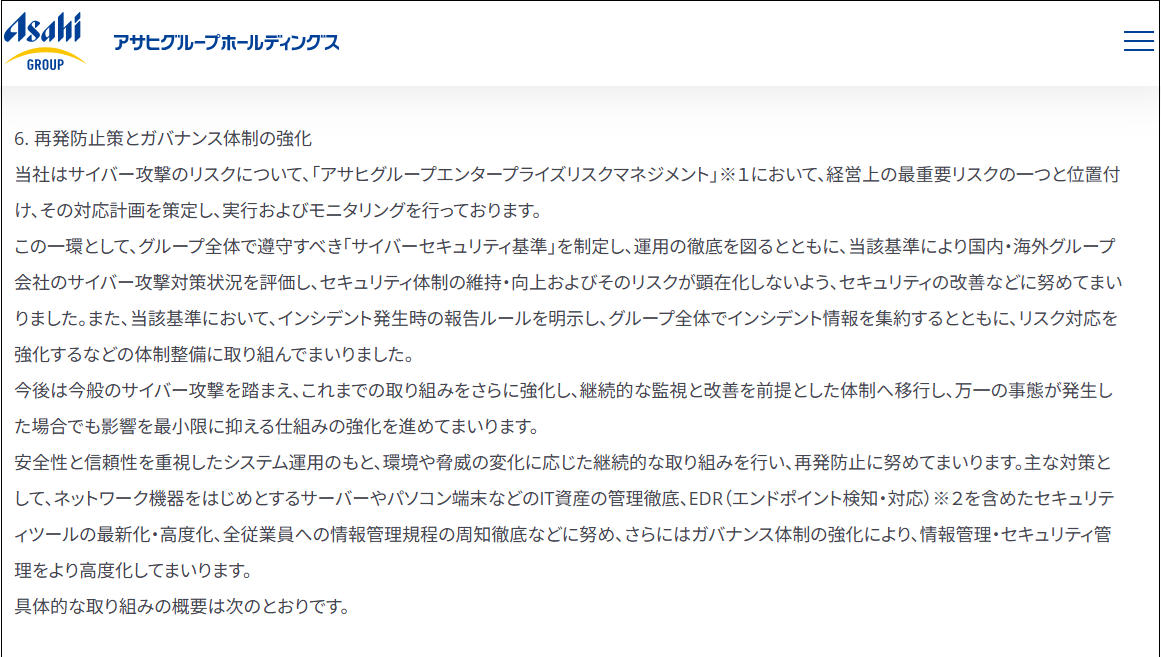
2月18日、アサヒグループホールディングスは「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」を発表しました。昨年からのランサムウェア攻撃によって発生した業務システムの停止や個人情報の流出インシデントに対する具体的な再発防止策が示されています。
特筆すべきポイントは大きく2つで、攻撃を受ける前提でのセキュリティ対策高度化と、迅速な復旧を可能とする社内ガバナンス体制の強化を目指すことが挙げられています。
旧来のセキュリティ防御の考え方では、対応に限界が見え、攻撃者の高度な攻撃を防ぐには、より高度な対策の推進が求められていると判断されたのでしょう。再発防止策は、攻撃経路の排除とゼロトラストを前提とした端末・ネットワーク・システム構成の再設計、監視・検知・初動対応の高度化、権限管理およびクラウドを含むインフラのセキュリティ強化、復旧性の向上並びに人的対策の継続的強化を総合的な実施が挙がっています。
今回の特徴の1つは、管理者権限の奪取による被害の拡大です。管理者権限を得た攻撃者は、芋づる式に他の権限の奪取を試み、次々と社内のデータやサーバへ侵入し、被害を拡大していきます。報告によれば、結果的にサーバやPC端末のデータ暗号化や、情報の流出などが発生しています。
ひとたび、管理者権限を奪取されると、影響範囲の特定が非常に難しくなります。理由は先にあげたように被害が広範囲になる可能性があるため。攻撃の調査対象が広げざるを得なくなり、証拠保全や影響範囲の解析、感染源の除去などで調査や対応に時間が費やされます。
しかもこの間、すべての業務を止めなくてはなりません。結果として多くの業務を、長期にわたり停止せざるを得ない状況となってしまいます。
ゼロトラストモデルへの移行
近年、直接的な対策として特権アクセス管理の導入や多要素認証(MFA)の強化、一時的な管理者権限を付与による運用があります。内部への侵入を前提とした対策が広く検討され、ゼロトラストセキュリティに基づく手法が採用されつつあります。
アサヒグループの具体的な対策でも、直接の侵入経路となりえるVPNの廃止やEDRや認証・権限管理の強化以外にも、ネットワーク・システム構成の再設計において安全なネットワークエリアの新設を謳っています。万一侵入され、管理者権限の奪取がされても、他の端末やシステムへの侵入を防御するゼロトラストモデルに移行が示されているのです。
ファイヤーウォールに守られた閉域網を中心とした考え方では防御しきれないインシデントが多発していることから、ゼロトラストを中心にしたセキュリティにシフトしつつあるのが現在の潮流です。旧来の性善説に基づく閉域網神話から、性悪説に基づくゼロトラストへと大きく舵を切りつつあるのです。
メリットばかりに聞こえるゼロトラストですが、課題はあります。閉域網から、ゼロトラストによる防御セキュリティへの切り替えは、ネットワーク構成の変更や新しいソリューションや機器の導入といった、費用負担の増大や運用現場などへの一時的な負荷増大が想定されます。
急激な変更を極力避けるために、自社の状況や環境に合わせた中長期的な計画で「段階を踏んだゼロトラストモデルへの切り替え」を進めるのが現実的な解となります。
ガバナンス体制の強化
アサヒグループの対策には、ガバナンス体制の強化も挙げられています。情報セキュリティを統括する専任組織及び担当役員を設置と情報セキュリティ委員会によるリスクの可視化と対策の実行状況のモニタリングが明示されています。関連規程の見直しと遵守状況の監査を強化、取締役会と各統制機能の連携による監督体制の強化を通じて、継続的な監視と改善を前提とした組織体制への移行を目指しています。万一の事態が発生しても、影響を最小限に抑えることに主眼が置かれています。
今回のインシデント全体を通して感じるのは、高度なセキュリティ対策を導入してもそれで「完了」とならない点です。日々進化している攻撃手法に、負けない対策が求められています。常に自社のサイバーセキュリティ状況を点検し、環境や脅威の変化に応じた、継続的な取り組みが重要です。経営課題として、サーバーセキュリティを含めた事業継続計画(BCP)に取り組むべきでしょう。
セキュリティ対策評価制度の活用
ゼロトラストモデルの採用やガバナンス体制の強化は、自社のサイバーセキュリティ強化に非常に有用です。しかし、お客様と接する中で多く感じるのは、有用性は知っていても具体的な着手方法がわからないケースです。
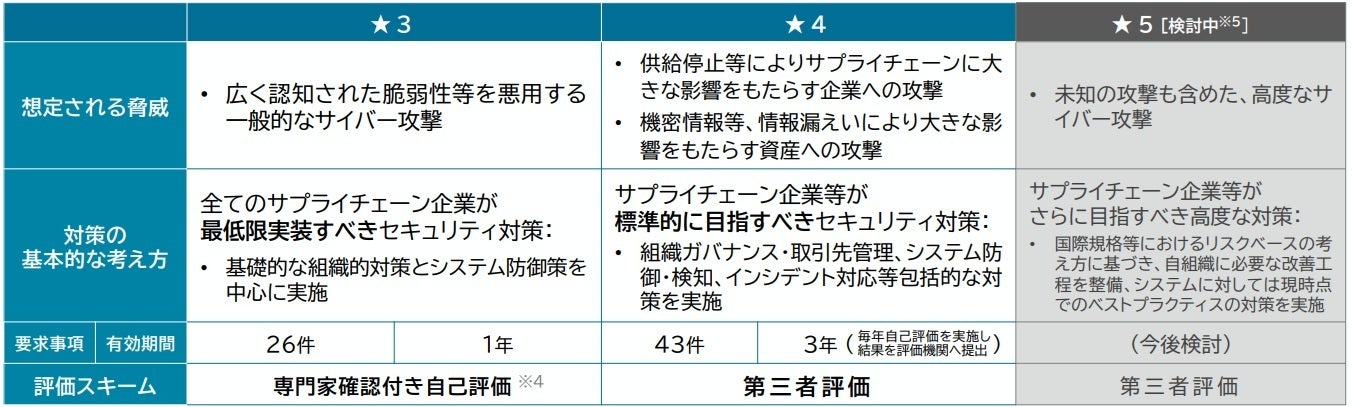
具体的方法の1つは、経済産業省が公表している「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)の活用です。まずは★3の取得にチャレンジするのはいかがでしょうか。
この評価制度は、国内の約99%を占める中小企業でのサイバーセキュリティ対策レベルの底上げを目的に、今年度中の開始を目指して整備が進められている格付け制度です。企業が実施しているセキュリティ対策の程度を、★3から★5の段階で評価します。サプライチェーンを構成する全企業が目指すべき基本レベルとしての★3、組織的に管理されたセキュリティ対策だと第三者に客観的に証明されるレベルが★4になります。
★3の具体的な評価は、情報資産の一覧やセキュリティポリシーの策定などの基本事項に、パスワードや認証情報の運用手法、セキュリティインシデントへの対応手順、レジリエンスを高める復旧訓練など、7つの大項目から合わせた約20強の必須項目を満たすことで、★3レベルの企業として認められます。なお★3は、あくまでも自己認証です。
社会的に、自社だけでなくサプライチェーンも意識したセキュリティ対策が求められつつあります。自社のサイバーセキュリティ能力の向上やガバナンス体制の強化の第一歩として、評価制度の★取得を視野に対策を開始されてはいかがでしょうか。
昨年から4回にわたりOTセキュリティを中心に取り上げてきました。近年、OT分野でのシステム環境の高度化に伴い、IT分野とOT分野との境界が無くなりつつあります。今までIT分野に主眼を置かれていたサイバーセキュリティ対策が、OT分野においても同様に求められつつあり、待ったなしの状況です。
今一度自社のサイバーセキュリティ対策をご確認いただき、サプライチェーンやサイバーBCPの観点を取り入れるなど、記事がサイバーセキュリティの対策を強化するきっかけとなれば幸いです。

















