
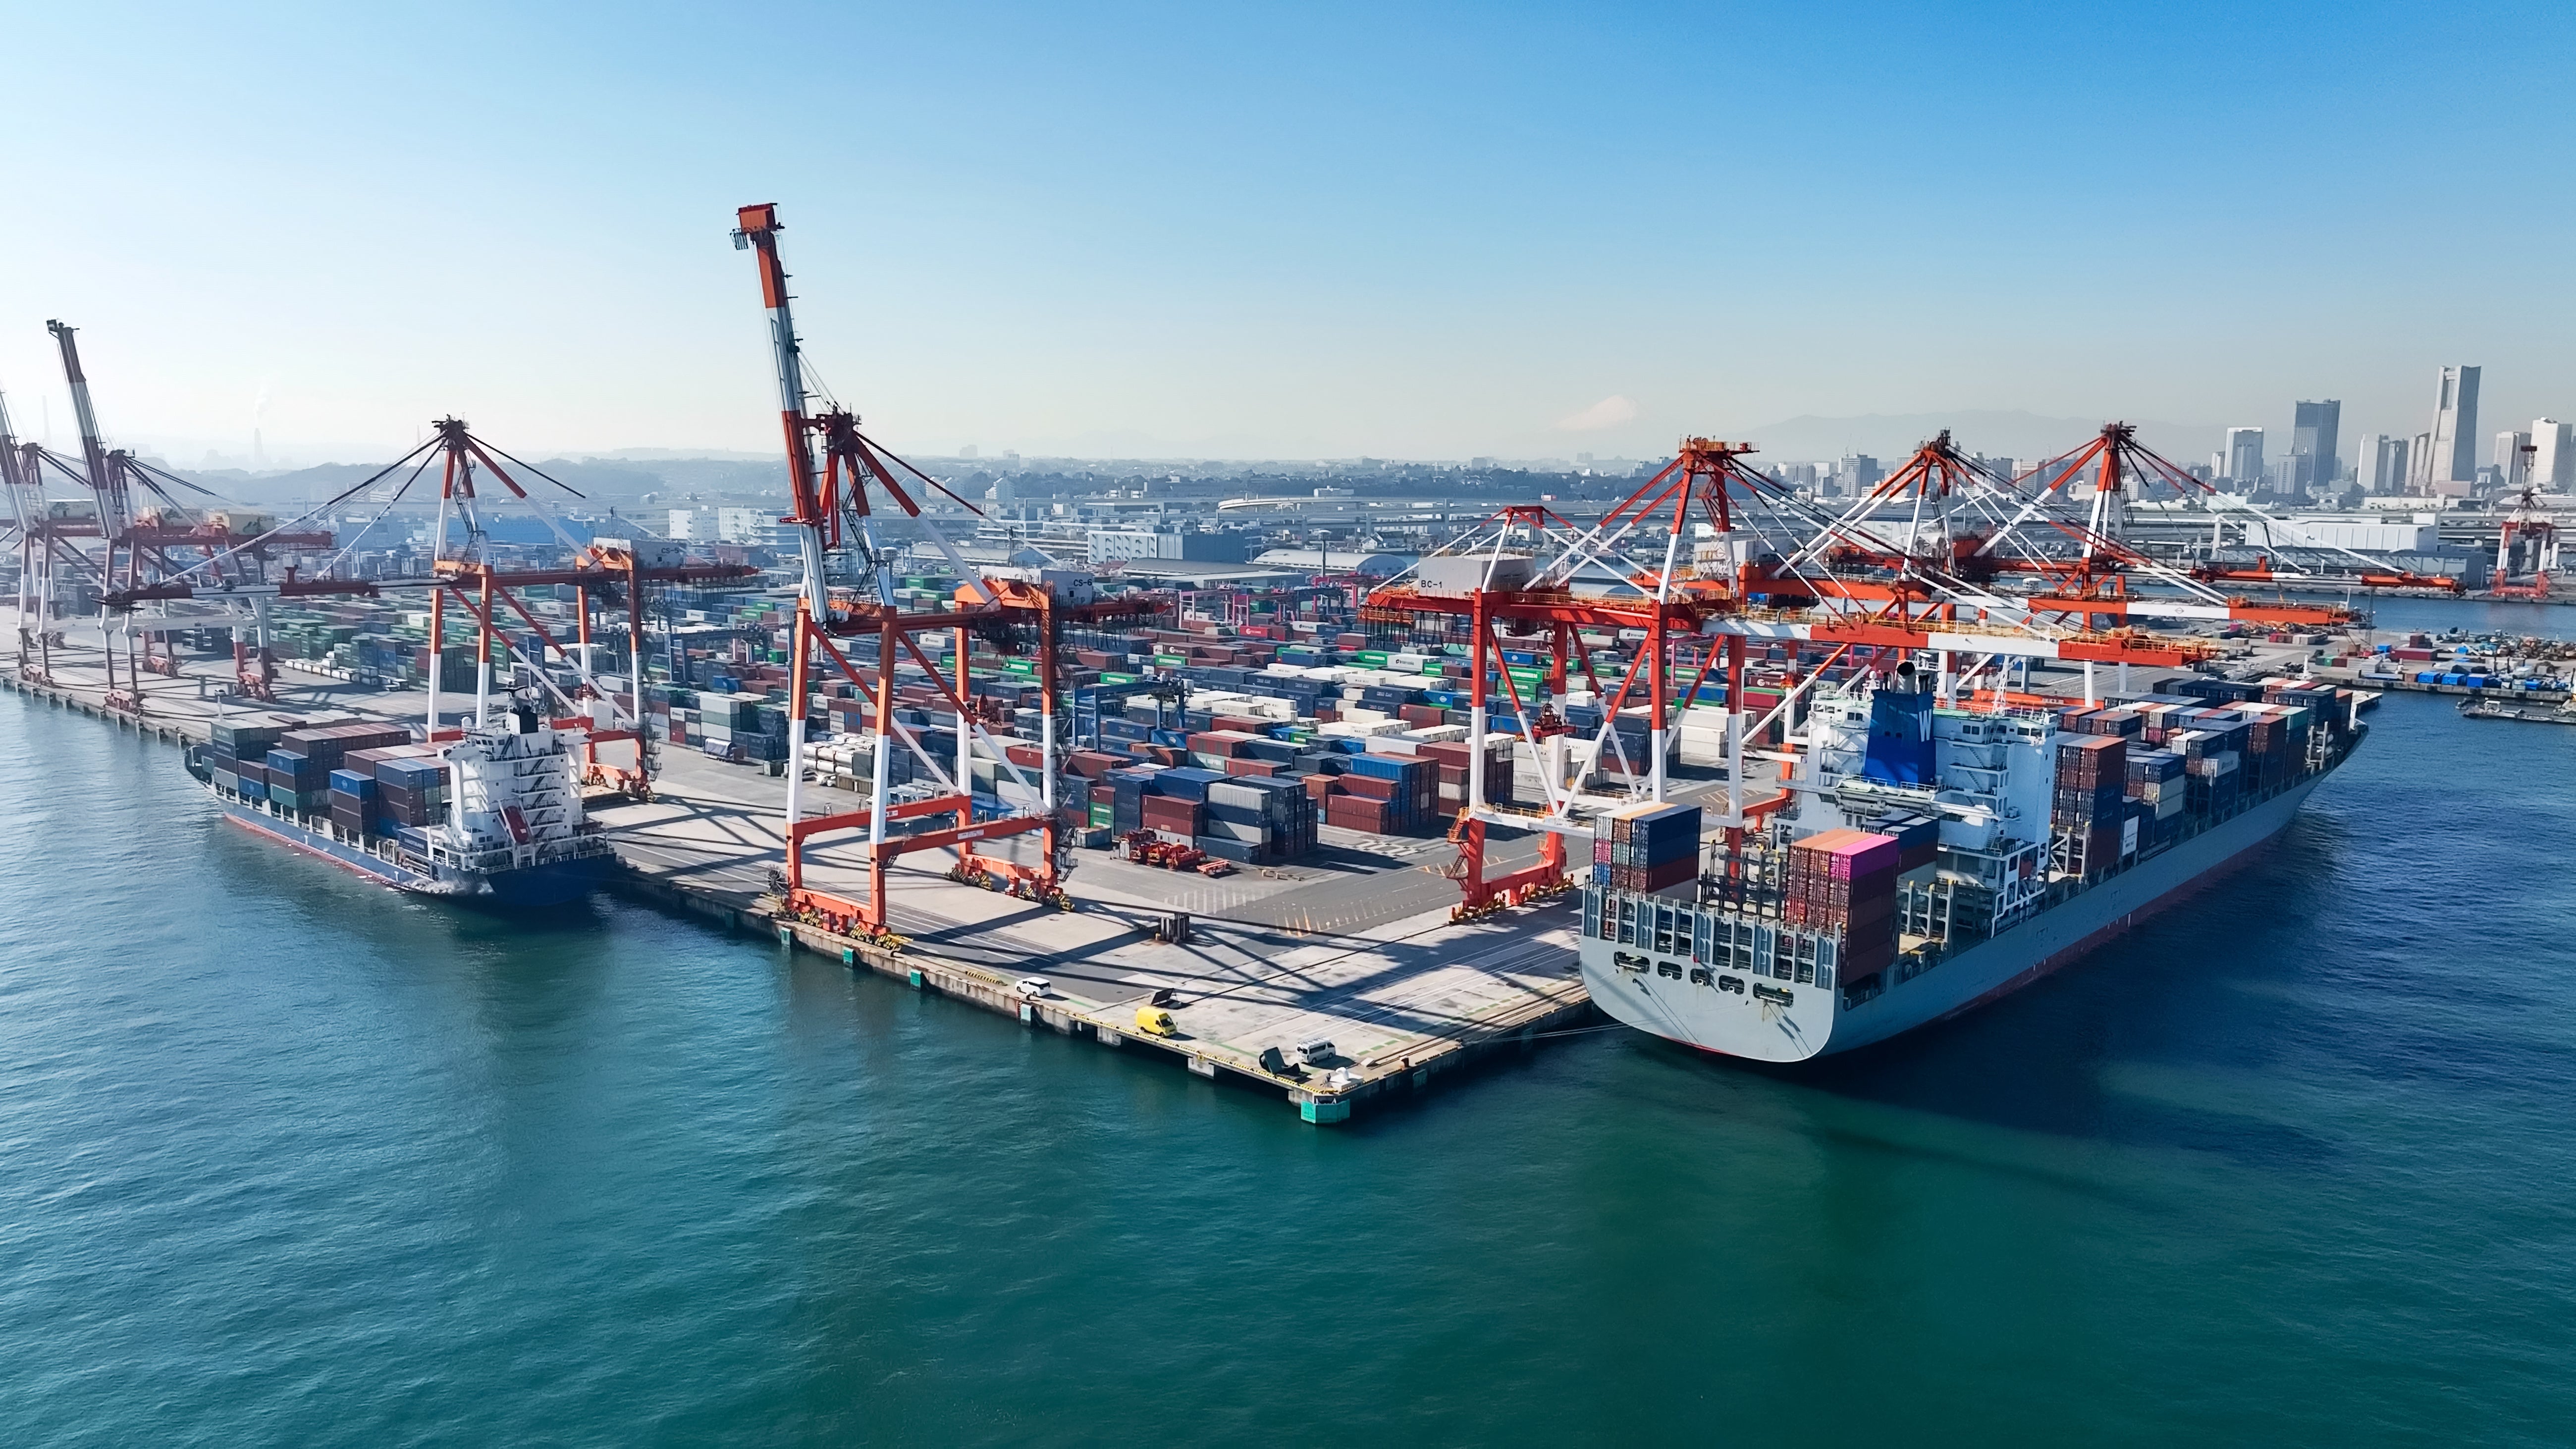
輸出入の物流の要となる港湾でのサイバーセキュリティ対策の強化を図るため、国交省は6月26日、港湾のコンテナの積み下ろし作業などを担う一般港湾運送事業者などを対象とした「セキュリティ連絡会」を開催した。2023年夏には、攻撃を受けた名古屋港のシステムが、数日間にわたって停止する実害が現実化した分野だ。連絡会には事業者のほか、港湾管理をする自治体などが参加し、ネットワークの構築や知見の共有に取り組んだ。
国交省は5月下旬に、国内の重要インフラも対象になるリスクがあるとして、航空や鉄道、物流などの6分野の業界団体代表らが集まり情報共有したことを受けた流れで、今回の会合が開催された。
全国で280人が聴き入る
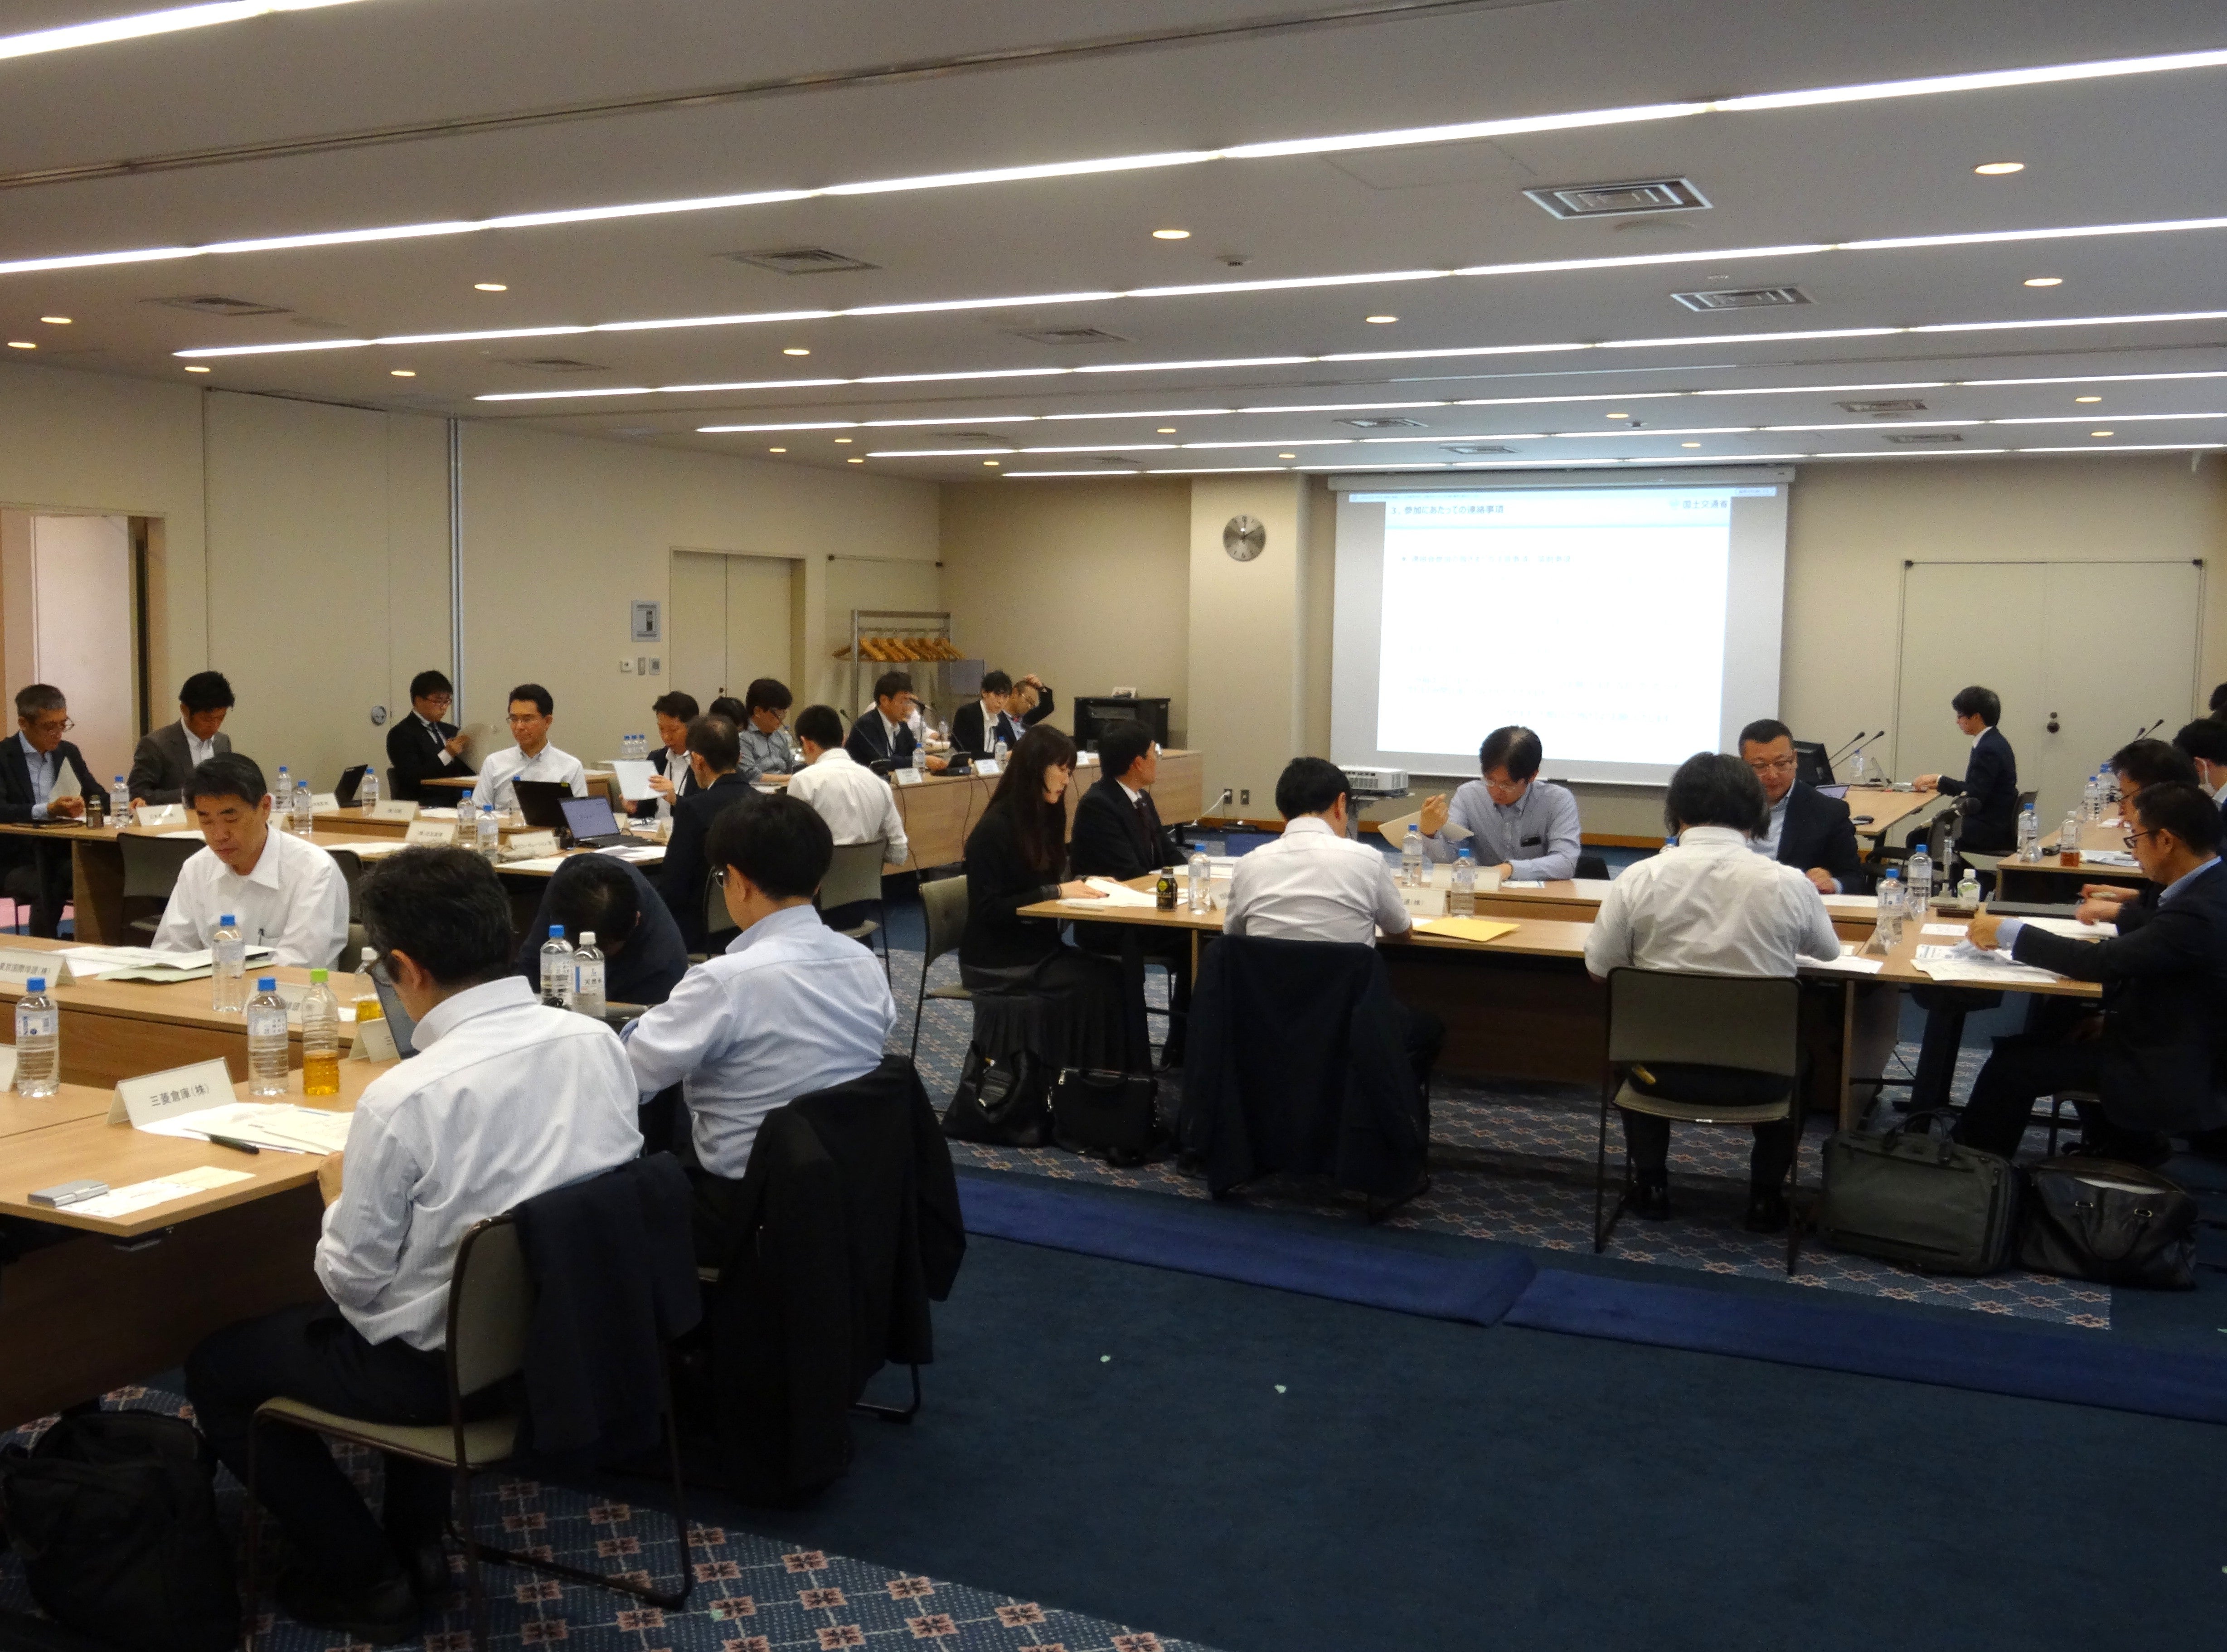
この日は、東京都港区のリアル会場を拠点に、北海道や九州など9会場をオンラインで結んで開催。全国の港湾運送事業者のほか、オブザーバーとして港湾管理者や港湾運営会社などが加わり、参加者は約280人に及んだ。
連絡会の冒頭、あいさつに立った国交省港湾経済課長の末満章悟氏は「港湾運送分野でもIT化が進んでいる。当たり前のようにシステムで業務が稼働しており、停止することは想定されていない。だが、実際にサイバーセキュリティの担当者は日々、当たり前の世界を作り上げていくことに、社内で苦労されていると思う」とねぎらった。
一方、連絡会の開催に至った理由として、他の事業者の事例を参考にできる機会が欲しいといった要望が寄せられたことなどを挙げて、「同業の事業者で同じ立場にいる担当者の方々が、横のつながりや関係性を築いてもらい、困ったときに相談し合える連絡体制をつくっていただきたい」と述べた。
この分野で、大規模なサイバー攻撃としては「唯一の事例」(国交省港湾経済課)とされるのが、2023年7月上旬に起きた名古屋港での被害だ。コンテナターミナルで運用されているシステムがランサムウェアに感染し、約3日間にわたりコンテナの搬入、搬出作業が停止する事態になった。
一元管理のシステムが標的
システム障害に陥ったのは、名古屋港にある飛鳥ふ頭北、飛島ふ頭南、飛島ふ頭南側、鍋田ふ頭、NCBの全5つのコンテナターミナルで、コンテナの積み下ろし作業、搬入、搬出などを一元的に管理していたシステム「NUTS」だ。
トラブルの最中には、紙ベースで残っていた記録をもとに、手作業などで対処したが、積み下ろしなどの作業スケジュールに影響を及ぼしたのは船舶37隻に及び、推計で約2万のコンテナに影響があったとされる。
こうした被害に対して同省はすでに、有識者委員会を立ち上げて、名古屋港関係者らからヒアリングを実施。検討の末に取りまとめた対策案を踏まえて、港湾運送事業者が作成する事業計画に情報セキュリティの確保についても記載を求めて、国が審査する仕組みを導入。さらに、経済安全保障の観点から、システム運用をしている一般港湾運送事業者を、経済安全保障推進法の対象に追加するなどの対応を取ってきた。
連絡会では、名古屋港運協会のNUTS担当者らが、参加した事業者らに、事故の経緯や振り返って対応の反省点、課題などを約15分にわたって非公開で説明した。事業者からは、「個社ごとに問題を抱え込むのではなく、警察や専門家らと日頃から交流しておく体制づくりが必要だ」といった意見が多く出たという。
また、連絡会では、事業者らに「新しい情報にも触れていただく」(末満氏)ため、専門家らによる発表も行われた。同省の最高情報セキュリティアドバイザーを務める北尾辰也氏は「サイバーセキュリティ情報共有の重要性」と題して発表。「DXが進めば、サイバーセキュリティは港湾ロジスティクスの前提条件、事業継続のための重要なベースとなっていく」と指摘した。
JPCERTコーディネーションセンター理事の椎木孝斉氏は「最近のインシデント動向と港湾分野への示唆」と題して講演した。椎木氏は「インシデント対応とは、実は広い視野で見る必要がある。収束してからの振り返りや、それを踏まえた対策もインシデント対応としてとらえるべきだ」と指摘した。
今回の連絡会について、国交省港湾経済課の杉本知英課長補佐は「情報共有を深めていく一歩にしたい」と話している。

















