
今回は、クラウドサービスの活用に潜むリスクについて取り上げます。執筆時点(2020年7月)では、COVID-19(新型コロナウイルス感染症)による在宅勤務環境の整備で、急場しのぎによる利用なども含め、企業や消費者によるクラウドサービスの活用が顕著に進んでいます。ゼロから自前でサービスを構築するよりも安価で、システムを担当する従業員のワークロード(労働負荷)も下げられることが主な魅力ですが、そのセキュリティーリスクに関しては、対策の意識が低いようです。
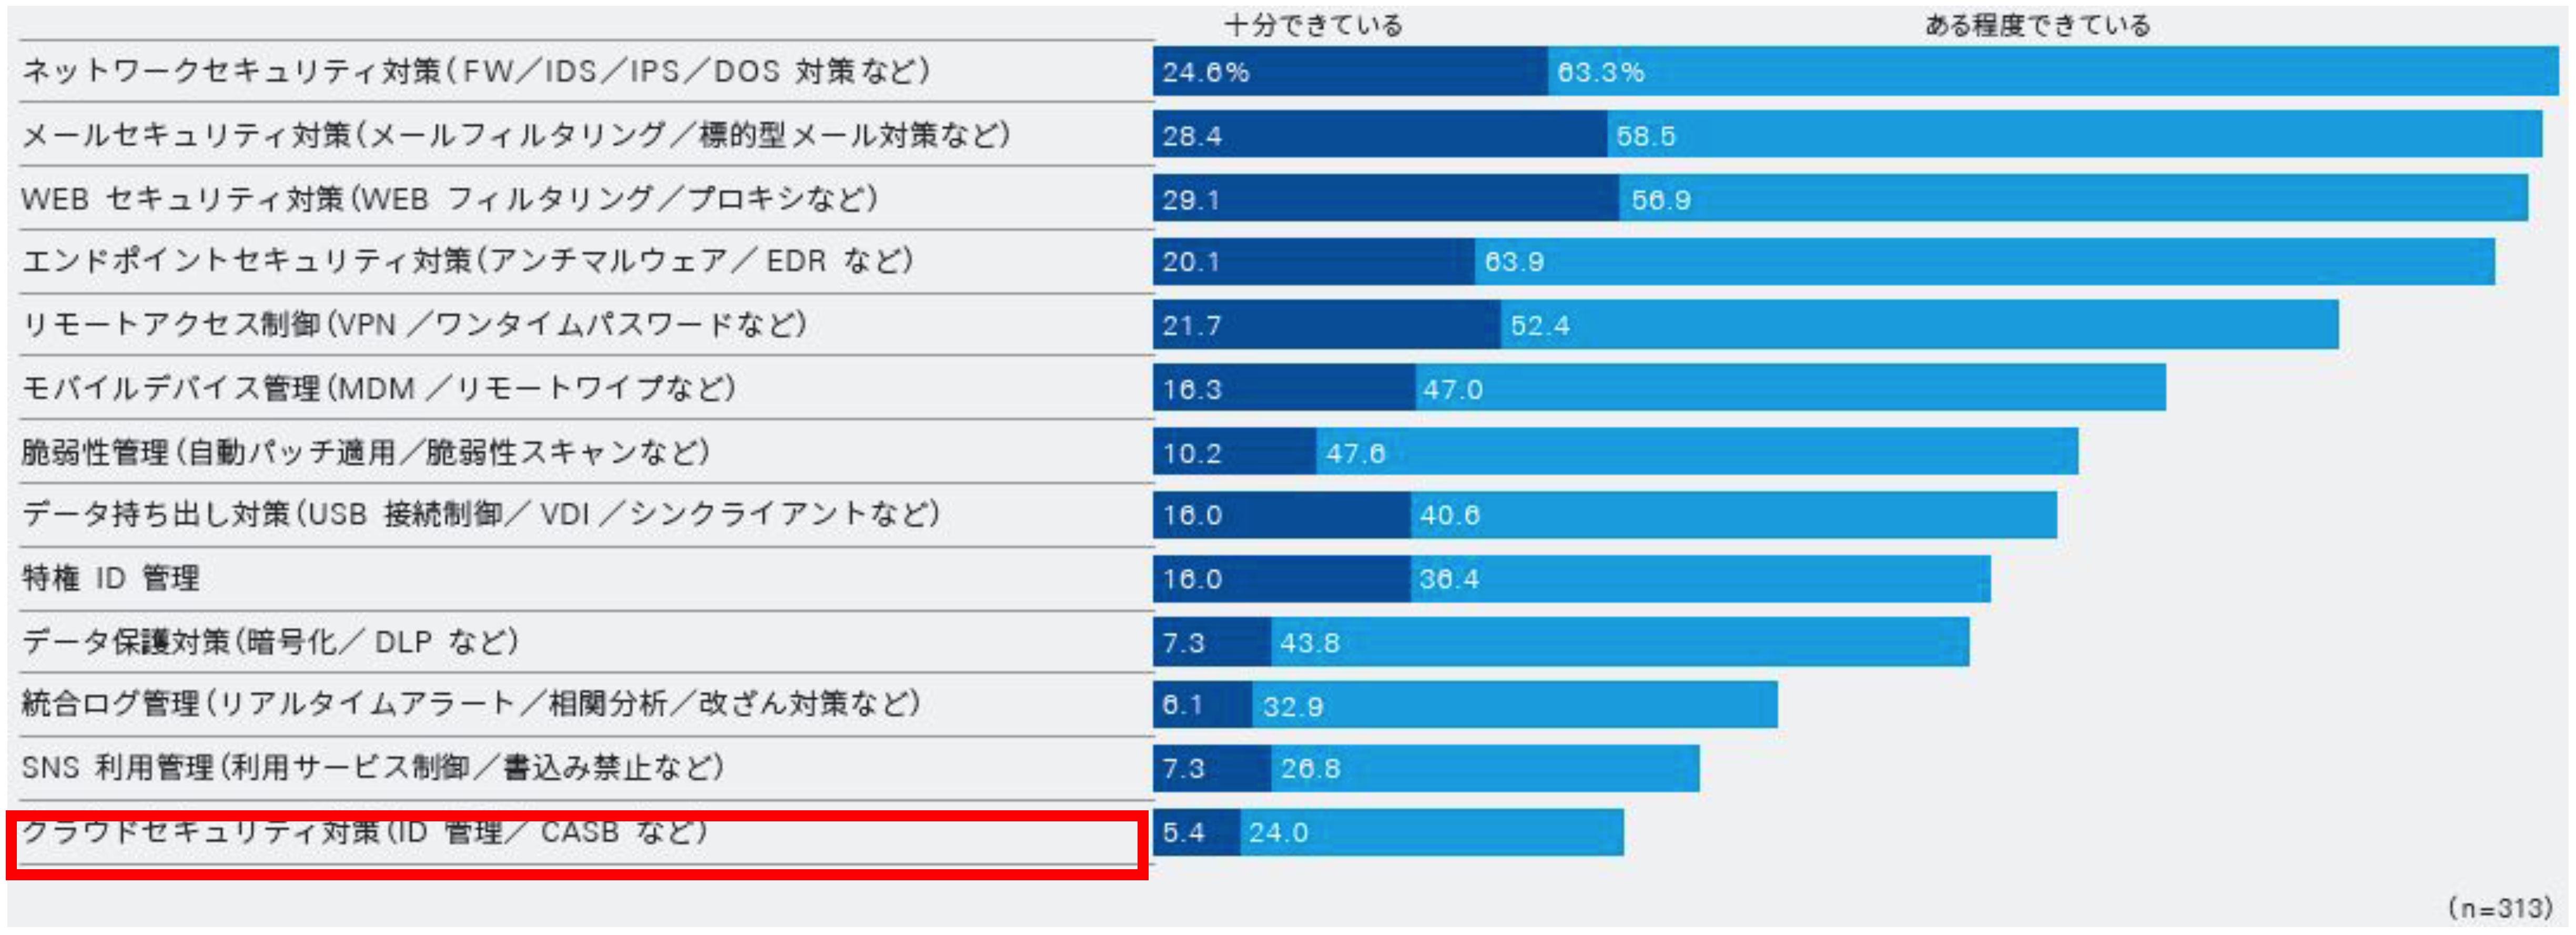
RSAが独自に調査した「サイバーセキュリティー対策の実施状況」資料(*)によると、「クラウドセキュリティー対策(ID管理/CASB)」が「できている」と回答した企業は29.4%にとどまっており、昨今の現場でもその状況は変わっていないか、むしろ低くなっていると推測します。
クラウドサービスを活用することで、企業はワークロードをクラウドサービス側に移転することができ、作業に伴うリスクも移転されることを期待しています。しかしリスクをサービス事業者側に移転させることはできず、リスクを背負うのは自社であると認識する必要があります。7月のサイバーセキュリティー戦略本部でも日本政府は、官民に浸透するクラウドサービスについて「組織が管理できないネットワークが前提になるため情報流出リスクに懸念を示し、利用実態を踏まえたリスク対策が重要になる」としています。
では、どのようなリスクが懸念されているのでしょうか。複数のクラウドサービスの環境下で考えるべきセキュリティーリスクは、複数の象限に分けられます。前述で引用した資料の中では、例として以下のような八つの象限に分けた視点で全体を捉えることが重要であるとしています。
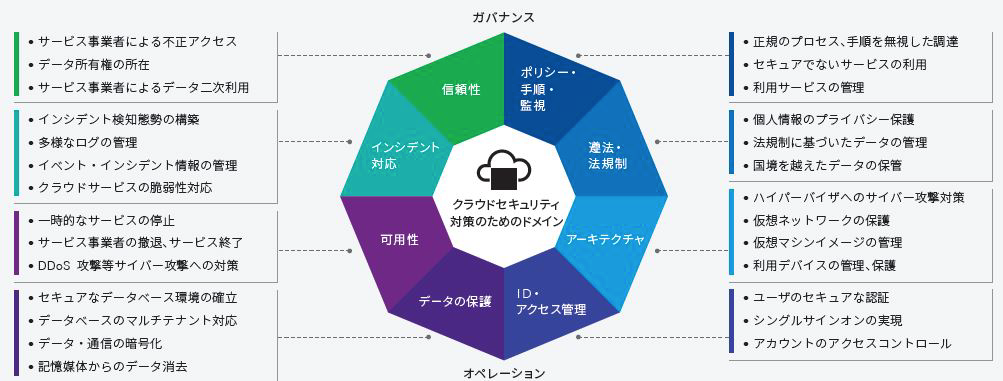
上記のように全体を捉えようとすると、考えるべきリスクは広範囲に及ぶため、今回はわれわれのようなサイバーセキュリティー対策を支援するベンダと顧客の間でよく取り上げられるリスクについて三つにまとめてみます。
1. アクセスの煩雑化
働き方の多様化とクラウドサービスの複数利用ならびに、旧来からあるオンプレミスネットワークとの併用などによるIT環境の複雑化で、どこから誰がどのような権限でアクセスしてくるか把握することが困難になる。
2. ネットワーク環境の可視性の欠損
クラウドサービス事業者を複数利用することで、ネットワークのモニタリングが困難になる。
3. ガバナンスの欠損
企業が活用するデータを多くのクラウドサービスに移すことで、ガバナンスをきかせることが困難になる。
このパンデミックの状況で、利用するクラウドサービスの数が増えたり、オンプレミスのインフラをクラウドに移行したりと、クラウド活用は活況になりつつあります。しかし繰り返しになりますが、セキュリティーリスクまでも移転することは困難です。利便性やコスト削減が得られる分、発生するセキュリティーリスクと向き合って対応していく必要があります。
クラウド活用で発生するセキュリティーリスクへの対応
1. 煩雑化するクラウドアクセスへの対処
利用するクラウドサービスの数がいくつであっても、アクセスコントロール(認証や権限の割り当てなど)が大きな課題であることがほとんどです。在宅勤務者も含めた従業員が、一つのポータルサイトからアクセスするアプリケーションを選べるようにアプリを集中化させることがいいでしょう。それにより、それぞれのアプリに対してのアクセス管理をすることがなくなり、リスクが減少します。逆に一つのポータルサイトに集中させることで、従業員の(一つの)アカウントを強力な認証で守る必要があります。多要素認証などで、セキュリティーを担保できるよう注意を払いましょう。
また、アカウントのライフサイクルを定期的にモニタリングすることも重要です。近年、退職により使われなくなったアカウントや休眠ID(何らかの理由でしばらく使われていないID)による不正アクセス事件も発生しています。不要なアカウントは利用できないように設定するか消去しておきましょう。
2. ネットワーク環境の可視性を向上させるために
ネットワーク環境の可視性を向上させるには、監視ポイントを増やし、分析スピードを上げることを検討します。クラウドサービス側のログや通信パケットを活用して、監視を強化します。サービスによっては、このやり方が実現困難な場合がありますので、クラウドサービス事業者と相談する必要があります。難しい場合は、エンドポイント(従業員のPC)側の監視を強化したり、認証時のログを分析要素に加えておいたりするといった工夫が必要です。
監視ポイントを増やすことで、取得する(ログや通信パケットの)情報量が増えることになり、分析に時間がかかることになります。多くの情報ソースから多面的にそして高速に分析が可能なプラットフォームを選択しましょう。また、セキュリティーリスクを軽減するために、多くのセキュリティー機器と連携することになるので、自動化ツールを導入することも有益です。最近では、AIを利用するもの、リスク対策のテンプレートが豊富なものなどが市場に出回っています。
3. 積極的なクラウド事業者の管理
多くのビジネスに係わる重要なアプリやデータがクラウドサービスへ移行していくことで、利用するクラウドサービス事業者の数が増えて、契約内容やサービス品質に目が行き届かなくなるなどして、管理が困難になります。このリスクを見逃さないように、クラウドサービス事業者の選定と契約の更新時は、セキュリティーリスクに関する監査を実施しましょう(第5回「今こそ、改めて考えたい委託先(外部ベンダ)のリスク管理」もご参照ください)。
各サービス事業者との間には、リスクに対する考え方のギャップが生じることが多いと思われます。その際は慌てず、利用するサービスの(自社にとっての)重要度に応じて優先度をつけて対応しましょう。このようなクラウドサービス事業者のリスク管理を実施するためのツールも市場に出回っているので、ぜひ活用してみてください。
(*) サイバーセキュリティーサーベイ2019 (2019年10月 KPMGコンサルティング株式会社およびEMCジャパン株式会社RSA)

















