
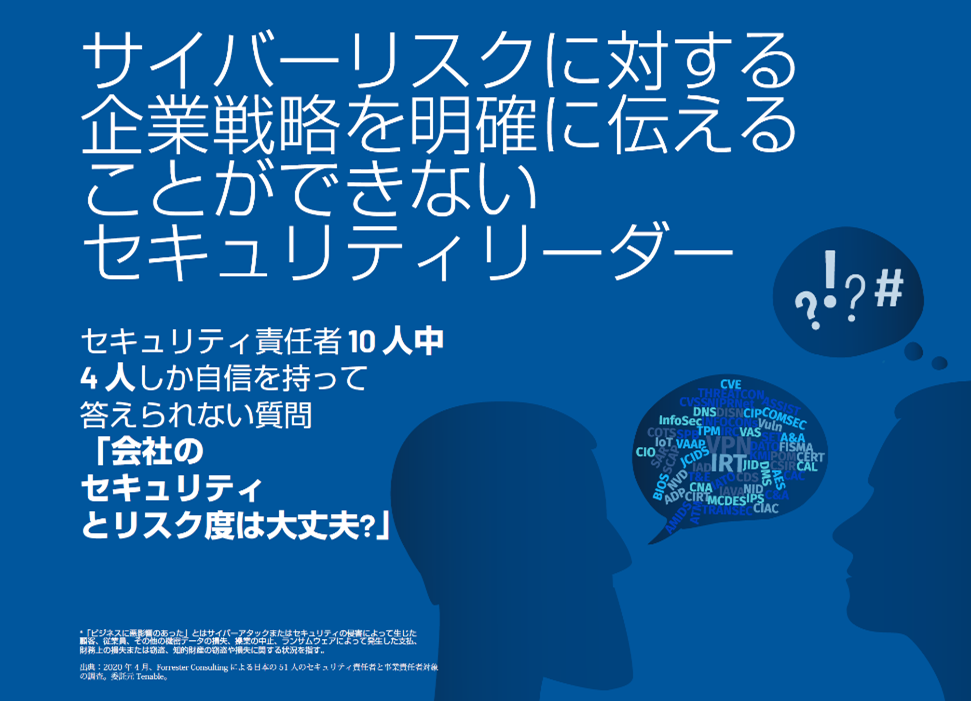
セキュリティーリーダーは、ビジネスに影響を与えるサイバーセキュリティーの脅威を現在のツールで予測できるという自信が欠けています。組織が今後の脅威に対処する準備が整っていることを確実にする必要がありますが、多くはそれを行うためにテクノロジー、データ、およびプロセスが足りないのです。
セキュリティーリーダーの半数以上が、サイバーセキュリティーの脅威を予測するためのテクノロジーやプロセスを備えているという自信がなく、およそ5分の2が必要なデータを持っているかどうかの確信がありません。
それは、一部には、脆弱(ぜいじゃく)性管理(VM)プロセスが自動化されていないことが原因である可能性があります。VM評価プロセスを大規模に自動化したと回答しているセキュリティーリーダーは半数以下です。
注目すべきことに、ビジネスリスク管理の目標を、脆弱性の優先順位付けの実務に適用しているセキュリティーリーダーは44%のみです。さらに、10人中3人のセキュリティー意思決定者は、自社ではいまだにスプレッドシートを手動でレビューすることを主としてサイバーセキュリティーのパフォーマンスを追跡していると回答しています。
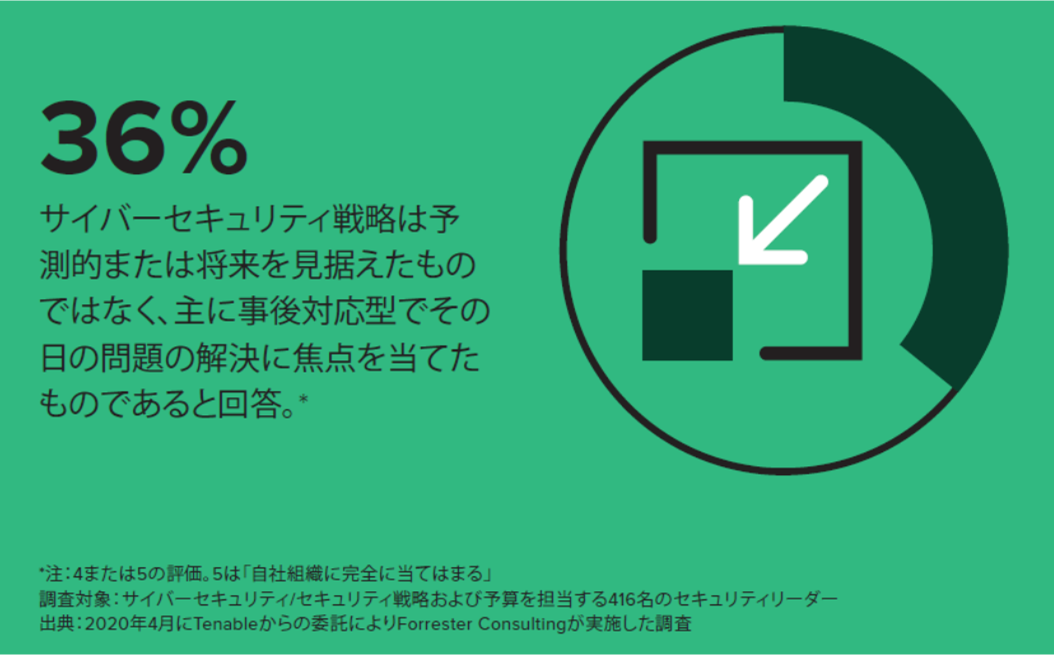
効果的にセキュリティー対策を行うためには、リスクに基づいて脆弱性を優先順位づけする必要があります。従来のリスク管理では、実際のリスクの可視性が得られないため、失敗することが多いのが実情です。企業はこのような従来型のアプローチから、悪用される可能性の高い脆弱性の優先順位付けを含むリスクベースのアプローチへと進化しなければなりません。リスクベースの優先順位付けを行うことで、時間とリソースを節約し、重要なリスクに集中できます。これにより、平時の全体的なセキュリティーを向上できるとともに、リソースが限られている場合には優先度の高い脆弱性にフォーカスすることができるのです。
ほとんどのサイバー攻撃は、リスク管理をしっかりした対策を実践すれば、克服あるいは防ぐことができます。しかし、これを成功するためには、CISOは以下のことも必要です。
・戦略的であること
・適切な場所に資源を投入すること
・重要リスクの優先順位付け
・リスクを低減するためのセキュリティープログラムの有効性を測定すること
組織のどこがどの程度リスクにさらされているのかを把握することで、CISOは組織においてどこに一番リスクがあるのかを明確に知り、これにより、CISOは優先順位を見直し、ビジネスの全体的なセキュリティーレベルを把握できます。
しかし、CISOは企業リスク管理(ERM)を単独で行うことはできません。包括的な企業リスク管理計画を策定するためには、企業幹部と取締役会の賛同が必要であり、部門を超えた協力が必要です。下記に、初期リスクの特定と評価に役立つ六つのステップを紹介します。
2. 調査・分析を通じて、一組織内のさまざまなリスクを業界のリスク調査書と照らし合わせます。世界経済フォーラムの報告書などを参照するとよいでしょう。
3. 内部リーダーと協力して、リスク評価とリスクガバナンスの方法論を構築します。これは不確実性を伴い、リスク評価基準に影響を与えることでしょう。また、内部リスクプロセスをガイドするリスクターゲットオペレーティングモデルの基盤にもなります。
4. 組織内の主要なリーダーを特定し、リスクと優先順位に関するフィードバックを受ける。四半期ごとの経営運営委員会と、毎月のセキュリティー&リスク小委員会の設置を検討します。成功するためには協力体制が不可欠です。この体制により、強力なリスクへの備えと継続的な社内フレームワークが構築されます。
5. リスク評価の結果を幹部に提示し、トップリスクを最終決定し、リスクオーナーを任命します。セキュリティー計画の基本は、ビジネスとの整合性を図り、ビジネスを保護することです。 セキュリティー管理者とリスク管理者の役割は、ビジネスに沿ったものでなければなりません。 また、エグゼクティブリスクオーナーを任命することで、重要なリスクの優先順位と責任を明確にできます。
6. エグゼクティブリスクオーナーと協力して、トップ10リスクに対する緩和対策を明確化します。既知のリスクの中には、未解決のものが多数あります。ビジネスに害を及ぼすのは、多くの場合、これら既知の脆弱性です。重要な資産と脆弱性を特定することは重要ですが、リスクが適切に管理されていることを確認するための修復計画が必要です。
ビジネス重視の計算に基づいてリスクを理解することは、サイバーセキュリティー戦略の指針となるだけでなく、組織が事業継続、災害復旧、危機管理の戦略を構築する際にも不可欠なものとなります。
サイバーセキュリティーの管理は、CISOが主導するかどうかにかかわらず、リスク管理全体の中の重要な要でなければなりません。そのためには、リスクプログラムのかじ取りを行い、重要な意思決定を支援するガバナンス構造が必要です。機能横断的なサポート体制は、ポリシーの変更や予算の正当化に大きく役立ち、成功に必要な企業リスク文化を推進することになります。堅固な社内協力構造がなければ、成功を築くのは難しいでしょう。スマートなリスク管理ポリシーと内部調整は、予期せぬリスクに備える上での基礎となるのです。

















