本稿で紹介させていただくのは、BCMの専門家や実務者による非営利団体であるBCI(注1)が定期的に発表している「Horizon Scan Report」の2023年版である(注2)。Horizon Scanとは、中長期的に将来起こり得る変化や事象を、系統的な調査によって探し出そうとする手法であり(注3)、BCIでは主に会員を対象として毎年実施しているアンケート調査の結果から、今後起こりうる脅威についてBCM関係者がどのように認識しているのかを探ろうとしている。
今回紹介する2023年版は下記URLから無償でダウンロードできる(BCI会員でなくても、ページの下の方にある「Register for Free」という部分をクリックしてメールアドレスなどを登録すればダウンロードできるようになる)。
https://www.thebci.org/resource/bci-horizon-scan-report-2023.html
(PDF 91ページ/約 10.7 MB)
まず図1は本報告書の中心的なデータのひとつで、回答者が所属する組織が今後12カ月間に直面しうるインシデントについて、それらが発生する可能性(likelihood)と影響の大きさ(impact)をまとめたものである。右上隅に最も近いものが、今後12カ月間に最も発生する可能性が高く、また発生した場合の自組織に対する影響も大きいと見積もられているもので、図1ではサイバー攻撃(cyber-attacks)が最も警戒されているということになる。
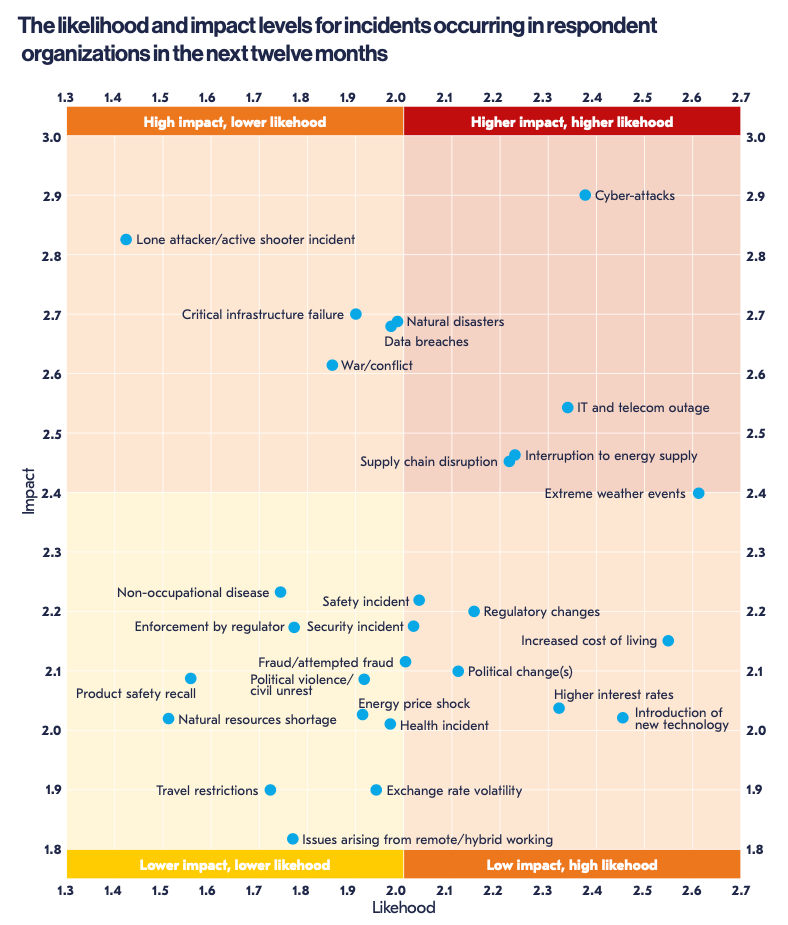
筆者の手元には2013年版以降のHorizon Scan Reportが揃っているが、図1を過去の報告書と比べてみると興味深いことがいくつかある。前述のサイバー攻撃は2019年版からずっと右上の象限にとどまっており、BCM関係者の間では常に最も懸念されている脅威のひとつであることが明らかとなっている。また左上の象限にある「単独襲撃者または銃撃事件」(lone attacker / active shooter incident)も、常にこのあたりに位置している(注4)。しかし、これら以外の脅威については毎年大幅に移動している。
筆者が個人的に注目したもののひとつは、中央からやや左下にある「Non-occupational disease」である。これは「非職業的疾病」という意味で、新興感染症によるパンデミックもこちらに含まれる。新型コロナウィルスの影響で、2021年版と2022年版では右上の象限に入っていたが、2023年版ではパンデミック前の2020年以前と同じような場所に戻っており、パンデミックに対する警戒心が低くなってきていることがうかがえる。
この点については本報告書でも疑問を呈されており、英国政府が公開している「National Risk Register」(注5)の2023年版では、依然としてパンデミックが今でも最も大きなリスクのひとつとして記載されていることに言及した上で、このようなリスクに対する認識度が低くなりすぎないようにする必要があるのではないかと指摘されている。
また、本稿では図の掲載を省略させていただくが、図1より前のページには、回答者の組織が直近12カ月間に遭遇したインシデントが、同じような形式で整理されている(ただし横軸が「可能性」(likelihood)ではなく「頻度」(frequency)となっている)。これと図1を見比べると、回答者が直近で経験した事象と、今後懸念している事象との関連が分かる部分もあるし、過去のデータと比較することで様々なインシデントの発生傾向が分かるという、貴重な資料となっている。
ところで、筆者がこの Horizon Scan Report において毎年注目しているデータが図2である。これは回答者の組織における国際規格「ISO 22301」の活用状況である。ISO 22301 とは事業継続マネジメントシステムに取り組む際の枠組みや、基本的な用語の定義、推奨される手法などがまとめられた国際規格であり、この規格に基づく第三者認証制度も運用されている(注6)。
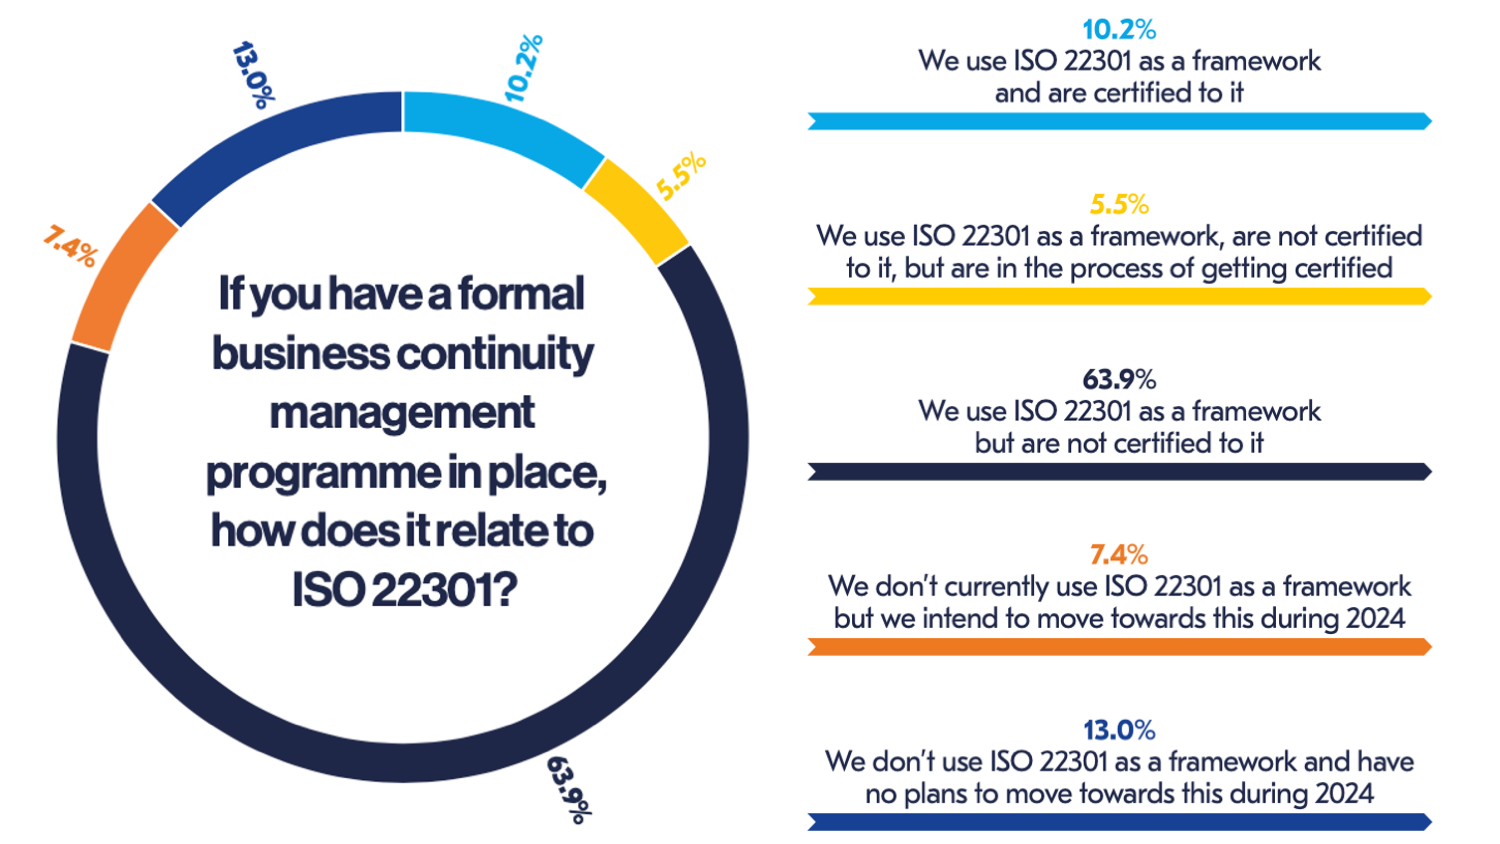
ISO 22301に基づく認証を取得している(certified)という回答は10.2%しかなく、回答として最も多いのは「ISO 22301を枠組みとして使うが認証は取得していない」というもので、回答者の63.9%を占める。
しかもこの数字は増加傾向にある。本報告書ではこの回答に関する2015年以降の推移も掲載されており、2015年から2020年までは概ね50~55%程度の間で横ばいだが、2021年に47.6%、2022年に54.3%、そして2023年に63.9%という具合に増加している。一方で「ISO 22301を枠組みとして使っていないし今後もそのような計画はない」という回答は2021年から連続して減少している。
日本ではこの規格を単に認証審査のための基準と考えている方々が多いようだが、世界的には自社がBCMに取り組む際に、認証を取得するかどうかに関わらず参考にするという組織が増えているということである。これは本連載で過去のHorizon Scan Reportを紹介した際に繰り返し指摘してきたことだが、諸外国ではこのように規格の活用が広がってきていることを認識した上で、特に外国企業と取引のある日本企業においては、BCMへの取り組み方や規格の活用方法を見直す必要があるのではないだろうか。
本稿では筆者が特に注目した図を2つ紹介させていただいたが、本報告書は最後の付録を除いても83ページにわたって17の図が掲載されており、また最近のBCIの報告書の特徴でもある、回答者からの生のコメントが多数掲載されている。読者の皆様にとっても、今後直面しうる脅威について考える上で参考になると思われるので、多くの皆様にダウンロードしてお読みいただきたいと思う。
注1)BCIとはThe Business Continuity Institute の略で、BCMの普及啓発を推進している国際的な非営利団体。1994年に設立され、英国を本拠地として、世界100カ国以上に9000名以上の会員を擁する。https://www.thebci.org/
注2)本連載ではこれまで次の通り、過去に発表されたHorizon Scan Reportを紹介させていただいた。
2022年版: https://www.risktaisaku.com/articles/-/66697 (2022年3月29日掲載)
2021年版: https://www.risktaisaku.com/articles/-/49525 (2021年3月30日掲載)
2020年版: https://www.risktaisaku.com/articles/-/25826 (2020年3月10日掲載)
2019年版: https://www.risktaisaku.com/articles/-/15890 (2019年3月12日掲載)
2018年版: https://www.risktaisaku.com/articles/-/5276 (2018年3月13日掲載)
2017年版: https://www.risktaisaku.com/articles/-/2435 (2017年2月27日掲載)
また、かつて紙媒体の『リスク対策.com』2014年9月発行vol.45で、2014年4月に公開された2014年版を紹介させていただいた。
注3)英国規格協会(BSI)が発表している「PAS200」という、危機管理に関する公開仕様書においては、horizon scanとは「新たなリスクを創出したり、既知のリスクの特性を変化させる可能性のある、潜在的な脅威、機会、および将来の変化に対する、系統的な調査」と定義されている(和訳は筆者)。もともとはヨーロッパの医学界や食品安全などの分野で用いられ、近年では政府や企業にも採用されつつある手法のようである。
注4) 2018年版以前はデータのまとめ方が異なるため単純比較しにくい。
注5) National Risk Registerについては下記記事にて紹介させていただいた。
第158回:英国政府による国家レベルのリスクアセスメント
英国内閣府 / National Risk Register 2020 edition (2021年9月21日掲載)
https://www.risktaisaku.com/articles/-/58809
また紙媒体の『リスク対策.com』2010年5月25日号(vol.19)に、岡部紳一氏による解説が掲載されているので、バックナンバーをお持ちの方は、こちらも併せてご参照いただければと思う。
注6) 日本においては一般社団法人情報マネジメントシステム認定センター(ISMS-AC)が「事業継続マネジメントシステム適合性評価制度」を運用している。 https://isms.jp/bcms.html