
本日はセキュリティ担当者などへのヒアリングをもとにしたリオデジャネイロオリンピック・パラリンピックのサイバーセキュリティ対策とその成果、そしてこれらを踏まえて企業が何に取り組むべきかについてお話します。
大会期間中にリオ市を来訪したのは100万人超です。政令指定都市ができるくらいの人々がリオを訪れました。約5万人のボランティアが参加して、大会に協力しました。我々は危機管理専門のコンサルティング会社ですから、話を聞いたのは国や組織委員会の担当者、リオ市のオペレーションセンターの責任者、そして風評被害をモニタリングしている民間企業などです。
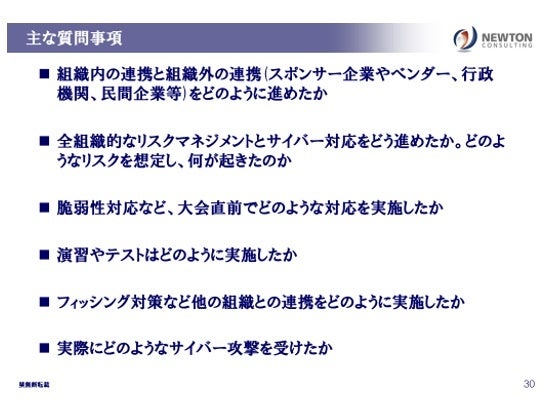
リオの大会組織委員会が注力していたサイバー対策は3つ。1つはサイバーハクティビズム、2つにフィッシングなどのオンライン詐欺、そしてDDoS攻撃でした。この3分野の実際の対策を聞くと演習やテストに励んだということです。
具体的なサイバーハクティビズム対策に、125のセキュリティテストを20万時間かけて実施したそうです。セキュリティテストには脆弱性診断、ペネトレーションテスト、サイバーウォーゲーム、テクニカルリハーサルなどがありました。サイバーウォーゲームは、使っているライブシステムに攻撃を仕掛け、守る訓練です。被害が出たらインシデント対応まで実施します。攻撃チームと守りチームで争う形式でした。
興味深かったのは、こういったテストでは攻撃チームをレッドチーム、守備チームはブルーチームと言いますが、組織委員会の訓練ではグリーンチームを作りその演習を評価、分析させていました。バックオフィスのシステムや競技に使うシステムなど合わせて3回のサイバーウォーゲームを実施したとのことです。
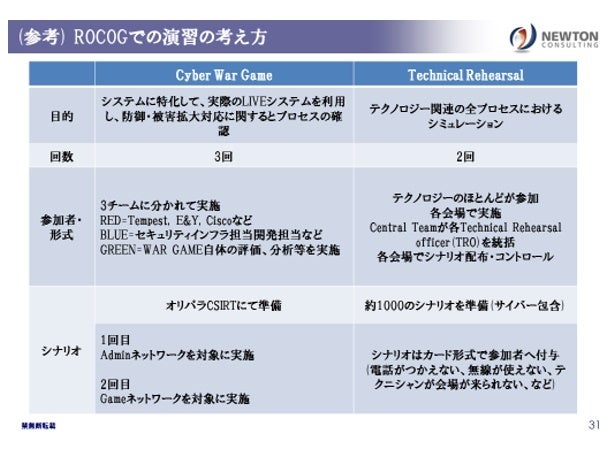
ほとんどの技術者が参加したテクニカルリハーサルでは、準備した1000以上のシナリオを用いて実際に働いている各会場でさまざまなトラブルをシミュレート。例えば、普段使っているPCの電源が入らないという本当に小さいインシデントやシステムにログインできないなど、用意した様々なシナリオを次々に配布していきます。それに対して現場にいる人が対応する。テクニカルリハーサルは計2回実施したそうです。
オンライン詐欺対策は、早い段階でオリンピック関連に似たドメインを取得。他にも似たような数千のドメインをモニタリングし続けた。サービスプロバイダーと連携し、明確にマルウェアが含まれているケースはテイクダウンを実施。どんどんサイトを落としていったそうです。
日本だと法律的にここまでできるのか疑問がありますが、ブラジルでは全てテイクダウン対応でした。自動システムによるウェブサイトの攻撃遮断は2300万回。自動検知のセキュリティアラートの回数は400万回だったとのことです。
リオの大会期間中、約1カ月間にあったDDoS攻撃の回数は223回でしたが、組織委員会には混乱はありませんでした。しかし、リオ州政府や警察、公営の銀行がDDoS攻撃で軒並みやられました。ですから東京大会のときには民間企業もとばっちりのような攻撃を受ける可能性が高いです。リオと東京は世界的な知名度に圧倒的な差があります。ですからハクティビストやハッカーが名を挙げるためにターゲットにする東京大会は非常に危険だと思います。
実は、大会直前にアドビ関係に脆弱性が見つかっていました。しかし、5000台のパソコンにパッチをあてた後のトラブルを考え、そのリスクを受け入れて利用し続けたそうです。
2020年になるとIoTデバイスが普及し、それ自体がDDoSの温床になると予想できます。気づかず自分のデバイスが攻撃を仕掛けている可能性も十分考えられます。IoTデバイスでTelnetやSNMPが不要であれば全て無効に設定し、脆弱性のパッチが出たらすぐ当てる。これが基本的な対応になります。
今、民間企業に求められる対策を整理しながらお伝えします。これまでのIT対策とサイバーセキュリティとの間に大きな違いがあります。それは、IT対策は情報資産を守る観点からIT部門を中心とした対応で済んでいたのに対し、サイバーセキュリティは企業のビジネスとブランドに直結するので経営層も巻き込んだ全社的な対応が不可欠です。セキュリティ統括部門を設置する企業も非常に増えてきています。
我々への問い合わせで多いのは、現状診断と演習です。これまでも情報セキュリティを強化してきた中でさらに監督官庁などからサイバーセキュリティの強化を求められ、もう一段上のステップアップにはどこを強化すればいいのか具体的に知りたいという問い合わせです。そこで現状診断となります。
演習の要望が高いのは、CSIRTの設置が求められ、自力で組織してはみたもののインシデント時に機能するのかわからないからです。
現状診断のときに目安にするのが3つのポイントです。1つは導入されているセキュリティ製品。アンチウィルスソフトやファイアウォールは当然ですが、IDSやsandbox、SIEMなど利用しどんなルールで運用しているのか。2つにエスカレーションルール。インシデントが起きたときに誰を責任者にし、経営層のどこまで伝えるのかを決めた基準です。3つに実行力です。実際に脆弱性診断やパスワードポリシーを確認したりします。
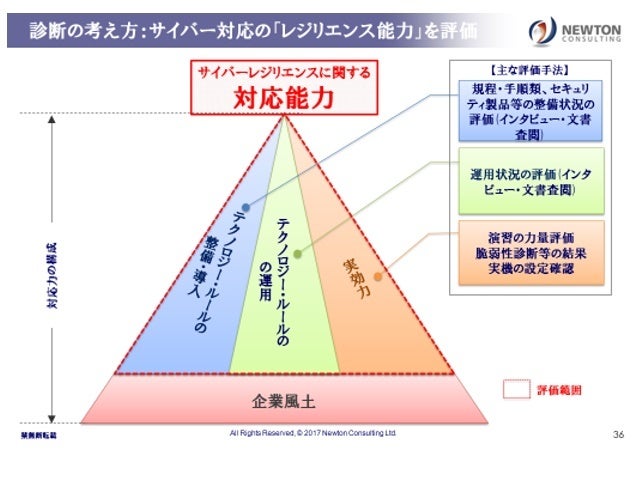
もう少し詳しく話すとこの3つのポイントを経営層の関与、特定、防御、検知、対応、評価の6フェーズをたどりながら確認していきます。今、力点を置こうと言われているのは検知や対応や復旧で勝負のエリアは水際の防御ではない。侵入されたときにいかに早く検知し、いかに被害拡大を防ぐか。そのためのルールや実際の運用を確認します。
我々がサイバーセキュリティの評価の参考にするのが、国内外のガイドラインやフレームワークです。日本でも経産省が「サイバーセキュリティ経営ガイドライン」、米国でもSANSというセキュリティ教育機関が「Critical Security Control」を公表しています。これらを見ると技術的な部分を含め非常に役立ちます。
続いてサイバーセキュリティの演習について。まずはしっかりと演習範囲を決めます。参加者や発生したときに時間スケール、対象システムなどを決めていきます。次にマニュアルの習熟度アップを狙うのか対応力向上を目指すのか、目的を明確にさせます。そして、演習方法を決め、標的型攻撃にするのかDDoSにするのか具体的なシナリオを設定していきます。
演習の研修ポイントは以下の4つ。
② CSIRTから対策本部へのエスカレーションの見極めと経営視点の報告ができるか
③ 経営層がCSIRTからの報告内容を受け、適切に判断・意思決定できるか
④ 社内外からの情報収集・共有が迅速にできるか。
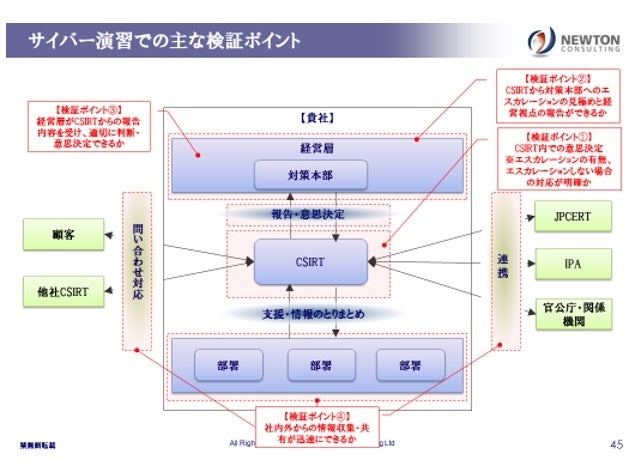
例えばこんな演習シナリオがあります。ある社員からPCが頻繁にフリーズするとIT部門に連絡が来た。調べるとディスク領域が非常に圧迫されている。拡張子が不審なファイルが見つかる。さらに調査するとタスクスケジューラに不審なプロセスが見て取れる。どうも外部と通信している。どうも通信している先はC&Cサーバーかもしれない。すでに情報が抜かれている可能性がある。そのときどう対応するかを急に投げかけます。そして選択肢3つ挙げます。
Bは一部のみ止める。
Cはにとりあえず止めないで詳細調査する。
それぞれチェックポイントがあり、例えばAを選んだ方にはインターネットを全部止めたときに誰がどれほど困るか。仕事にならないと言ってきた人たちにどう対応するかといったもの。
そもそもインターネット止めるのは大きな決断です。その決断するのは誰か、その人はいつもオフィスにいるのか、といった演習を実施します。これは簡単に実施できる机上演習ですが、演習にも様々な進め方があります。都度、範囲、目的、手法を明確にして、その組織にあった演習手法を選択して実施することが重要です。
(了)

















