
新型コロナウイルス感染拡大に伴うテレワーク普及とIT環境の変化が進む中で、企業のサプライチェーンを狙ったサイバー攻撃が増加している。これに対し、個別企業でのセキュリティー対策だけでなく、業界としてサプライチェーンのサイバーセキュリティー強化に乗り出すなど新たな動きも見られる。今後のポストコロナにおける経済回復フェーズで想定されるサイバー環境と、企業が取り組むべきサイバーセキュリティー対策について、ITソリューション/コンサルティング事業を展開する日本タタ・コンサルタンシー・サービシズ(日本TCS)コグニティブビジネスオペレーション統括本部サイバーセキュリティ本部長の酒寄孝側氏に伺った。
セキュリティーガバナンスの弱さが狙われる
日本TCSコグニティブビジネスオペレーション統括本部サイバーセキュリティー本部長
――まず、日本の製造業を中心としたサイバーセキュリティーの概況について、専門家の立場から考えを聞かせてください。
日本の大手製造業は、多くの子会社を抱えています。製造のサプライチェーンはグループ内で構築されていることが多いですが、本社と子会社のセキュリティー対策レベルの差がかなり大きく、サプライチェーンにいる子会社が狙われ、そこから親会社にも影響を及ぼすケースが発生しています。仮に、親会社が強いセキュリティー対策を講じていても、子会社に対して、親会社と同レベルの環境を義務付けるといった、強いセキュリティーガバナンスが行われていないのが現状です。
グループセキュリティー規定を作り、それに基づいて監査をするといったことが、これまでの対策の中心でした。最近では、グループ会社向けのセキュリティーサービスも増えてきている印象ですが、あくまで子会社に「使ってもらう」というようなスタンスであり、サプライチェーン全体で統一感のとれたセキュリティー対策が講じられていないという印象は変わりません。
一方、海外の会社では、グループ会社を作らず、垂直統合したサプライチェーン各社に同じ対策を使わせるといったやり方をしています。その辺りが、日本と欧米の企業のサプライチェーンにおけるセキュリティーの強さの違いであると思っています。
1社のセキュリティーレベルにそれほど差はないと思いますが、グループ会社を含めたセキュリティーガバナンスの強さという観点では、日本と欧米の会社ではかなり差が大きいと思います。例えば、日本企業の海外現地法人でネットワークに侵入され、そこから営業秘密を盗まれるといった事例がここ数年でかなり増えていると感じています。
――ヒューマンエラーを狙うサイバー攻撃が増えているというような傾向もありますか。
技術的な脆弱(ぜいじゃく)性を狙った攻撃と人の脆弱性を狙った攻撃のどちらもありますが、最近では恐らく、人の脆弱性を狙った攻撃の方がやりやすいため、主流になっていると思います。昨今、サイバー攻撃の8、9割はフィッシングが関連しているといわれます。フィッシングによって侵入口を作り、そこから技術的な不正アクセスの手段を用いて侵入する方法が最近の主流です。
――そうすると人材教育・研修が対策として有効と考えられる。
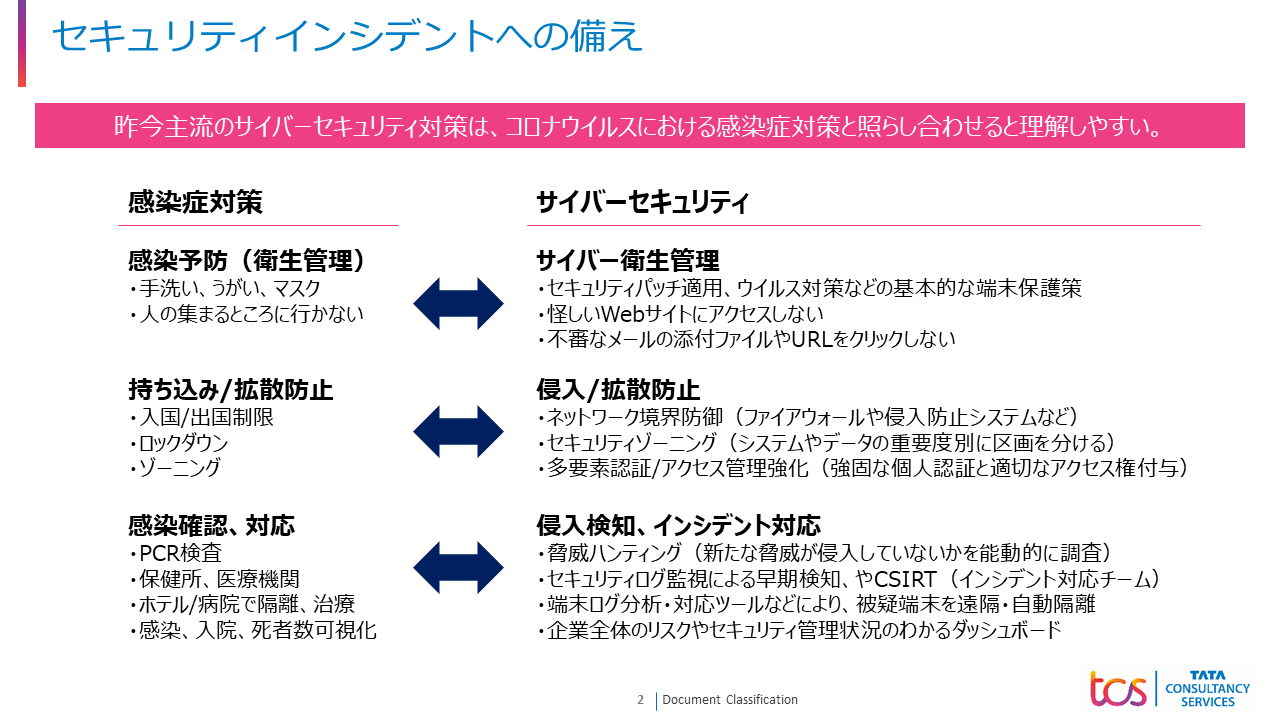
全方位でやらないといけませんが、脆弱性は、人が使う物に多く存在している傾向があるので、まずは人の教育が王道だと思います。「サイバー衛生管理」と呼ばれるもので、人の教育や、システム、端末、サーバーの脆弱性の管理。つまり、ウイルス対策ソフトや、パッチを当てるといった基礎的な対策です。「手洗い、うがい」をきちんとやりましょうというのが、サイバー衛生管理です。サイバーセキュリティーの基礎であり、最重要ポイントです。
組織によって役割分担が違いますが、一般的なやり方では情報セキュリティー部門がセキュリティー教育のプランを立てます。例えば、eラーニングで情報セキュリティートレーニングを行う場合、人事部門が持っている教育プラットフォーム上にeラーニングのコンテンツを載せて配信管理します。また、増えている脅威について定期的な注意喚起も行うと思いますが、それは情報システム部門が持っている内部ポータルに掲載をしたりします。人事部門や情報システム部門が連携しながら取り組んでいくイメージです。
強調したいことは、全社的な取り組みが必要だということです。情報セキュリティー部門だけの問題ではありません。新型コロナウイルスと同じように、一人一人が責任をもって取り組んでいく必要があります。
過小見積もりされるサイバーセキュリティー・リスク
――デジタル化が進む中、サイバー攻撃による被害は、一般的な事業中断、物理的な事故による事業中断と比べても小さくなく、これまでの製造業が持っていた危機対応と違うレベルでの対応が必要という感覚もあります。
事故の規模にもよりますが、かなり長期間にわたって事業が停止してしまうリスクはあります。津波などによる工場の被災に比べたら被害は小さいと思いますが、それに次ぐほどの規模の被害が起こり得ると思います。
――それに対して、企業の意識はそこまで追いついていないというか、リスクの大きさを評価する指標が分かりにくい状態という気がします。
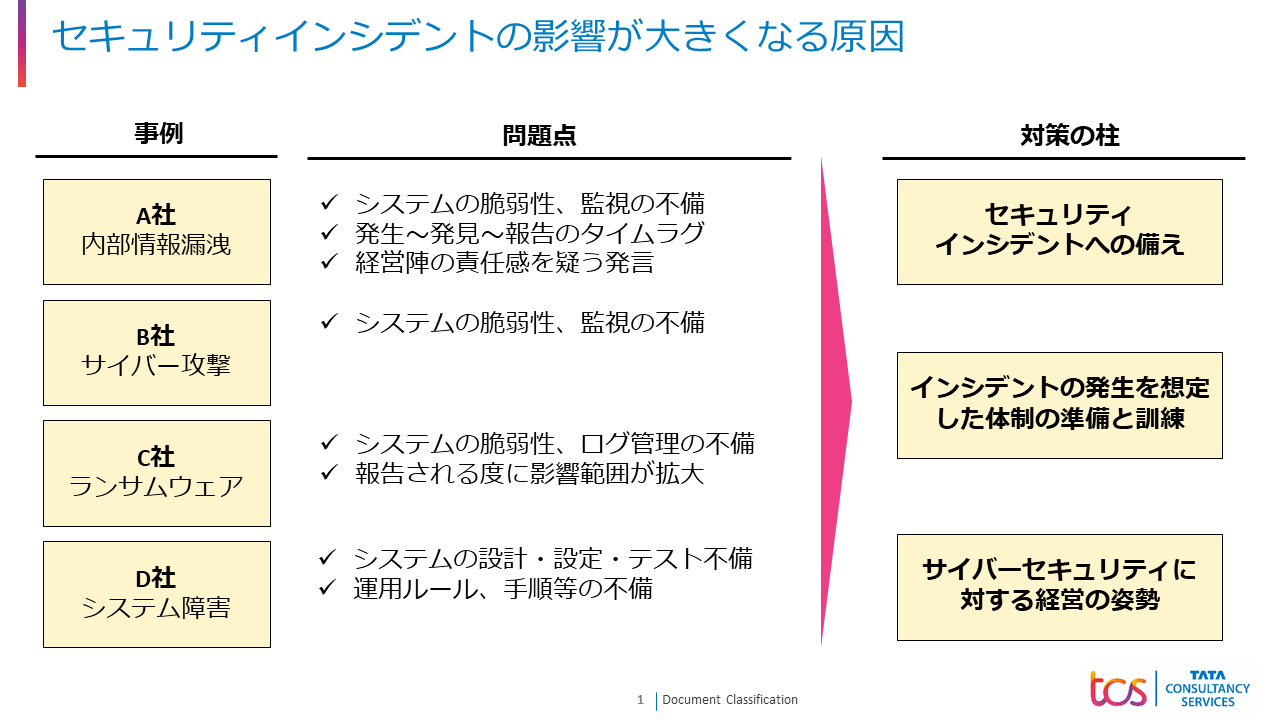
現場の社員もそうですし、経営層のサイバーセキュリティー・リスクに対する意識や、リスクに対する見積もりがだいぶ低いと総じて感じます。実際に起きたときには、事業上の影響や打つ対策もかなり大きくなります。震災や津波はニュースで毎日のように流れるのを見ているので、いやがおうでも、危機意識が高まりますが、サイバー攻撃は目に見えないものなので、過小見積もりしてしまうというのがあるという感じがします。
今回の新型コロナウイルスほどではないですが、2016年、17年ごろでしたが、ランサムウェアの被害で世界的に影響を与えたことがありました。オランダの海運企業でターミナルが停止し、300億ドルほどの損失を出したことがありました。そういった世界規模の大事故であっても対岸の火事といった感覚だったと思います。経営者だけでなく、世間一般的にもそういう認知で、危機意識があまりないと感じます。
海外の企業の方が、セキュリティーへの投資が大きいです。ITを統合管理する一環でセキュリティーも統合管理しようとする動きは、海外の会社でかなり多く、当社もそうしたビジネスで伸びてきていますが、日本ではなかなかグループで統合するというような動きになりません。そこはやはりリスクに対する意識の違いという気がします。
サイバーセキュリティーは社会的責任
――いわゆる「コロナショック」により社会全体が沈んでいますが、ここから立ち上がっていく際、IT環境は変わっていのでしょうか。
リモートワークに伴うクラウド移行や、デジタルソリューションの活用がやはり増加傾向にあると思います。社会的接触を減らすためにデジタル化する流れです。それに伴い、セキュリティーの考え方も変わってきます。今までは、基本的には社内ネットワークにがっちり壁を作り、その中にいれば安心、外に出たら危ないというような世界でしたが、リモートワークで社員が外に出て、システムもクラウド化して外に出る。守るべき社内ネットワークに誰もいなくなり、その結果、セキュリティーの考え方も変わってきます。いわゆる「ゼロトラスト・アーキテクチャ」に移行するというのが、ウィズコロナからポストコロナへのトレンドだと思います。
「ゼロトラスト」というのは、相手を信用しないということです。あくまでも厳正に、アクセスされるたびに、人が正しいか、端末が正しいかを検証します。データをその人に渡してよいかどうかまで確認する。相手を信頼しないアプローチがゼロトラストですが、それによってサプライチェーンにおけるリスクは確かにそれなりに低減できるとは思います。
まだ完全に実現できている世界ではないので、最終的にどうかは分かりませんが、やはり厳しく検査されるので、例えば接続時の手間が増えるなど手間の面でのデメリットがあります。また、セキュリティー投資額が増えます。一方、メリットとしては場所の制約がほぼなくなり、柔軟性が上がるといった側面があると思います。例えば、日本は少子化に向かう中で、労働力の調達の面でも地域の障壁が下がります。極端な話、日本にいなくていいわけです。
セキュリティーを全く考慮せずに得られるデジタル化のメリットと比べれば、確かにセキュリティーを強化することによって手間が増えたり利便性が低下したりする部分はあります。しかし、デジタル化する前と後を比較した場合、十分にセキュリティー対策を施したものであっても、多くのケースではデジタル化をした後の方が効率的になっていると思います。セキュリティーは、企業がデジタルITをビジネスで活用する上での社会的責任であり、必須要件だと考えています。
――企業は社会の変化に対応しなくてはいけないわけですが、これまで5年かけてやろうとしてきたことを、このコロナ禍で、今すぐ対応しなければならない状況に置かれました。
各社とも、まさにその状況だと思います。本来であれば検討に平気で1年を費やしてきた大企業が、1、2カ月で意思決定をしてリモートワークを始めています。かなり大変でしょうし、実際、プロセスを短縮することで、検討漏れや考慮の甘いところがリスクにつながることもあるかと思います。今はパンデミックでもありますから、そうなってしまうと仕方がない。継続的に改善していくしかありません。今までは、一つ一つの工程を完了させてから次の工程に進む「ウォーターフォール・モデル」で1、2年かけてやっていくことが主流でしたが、それが小さな試行錯誤を繰り返して進めていく「アジャイル」に近いプロセスになってきていると思います。これをいい機会として、日本の企業も徐々にアジャイルの考え方、アプローチになじんでいけば、今までよりも物事を始めるのが早くなり、変化しやすくなる。体質改善にもつながるように思います。
最も重要なのは日常的な対策
――日本人は、ITを信じ過ぎている傾向があるように思います。そのためもあってか、物理的な事故よりもリスクが過小評価されている気もします。文化的な側面かもしれませんが、どう対応していったらいいのでしょうか。
サイバーセキュリティーに限らず、「100%の安全」はないという事実を、まず受け入れてもらわないと始まりません。その事実を受け入れた上で、インシデントが起きることを前提に、起きた場合のことを想定して対策を講じる。「事業継続計画」や「リスク管理」というカテゴリーに入ることだと思っています。ですのでセキュリティーで言えば、人は絶対にミスするので、フィッシングメールをクリックしてしまいます。そこから侵入されたことを前提に、どうやって被害範囲を拡大させないようにし、復旧し、対外的に公表しますか――そういったところまで、きちんと計画を立てて準備し、いざというときに備える。事業継続計画の中にサイバーセキュリティー・リスクをもう少しきちんと組み込んでおくことが大事だと思います。
――最後に、コロナ対応の真最中にある社会ですが、これから想定される社会に対応したITアプローチについて教えてください。
サイバーセキュリティーは範囲も広く、やることも多いですし、先ほどの「ゼロトラスト」や事業継続計画への折り込みなど、トレンドもありま。が、やはり、セキュリティーの基礎の基礎は「サイバー衛生管理」だと思っています。脆弱性のないところにサイバー攻撃は起こり得ないですから、いかに脆弱性を少なくするかというのが大切。セキュリティー対策となると大げさなシステムを入れたりするようなイメージがあるかもしれませんが、日常的な対策をきちんと行うことが最も重要です。普段使っているアプリケーションの脆弱な設定はきちんと正すべきですし、セキュリティーパッチはできるだけ迅速に当てるべきでしょう。日本の企業からは「セキュリティーパッチを当てるとシステムが動かなくなるのが怖い」という声を聞きますが、リスクの見積もりが違うのではないかということを改めて考えていただきたい。セキュリティーパッチを当ててシステムが動かなくなるリスクよりも、サイバー攻撃を受けた時のリスクの方が大きい場合が少なくないのです。
基礎的な対策をやっているだけでも、セキュリティーのリスクは低くなるはずです。面倒なことなので敬遠しがちですが、基礎の部分をきちんとしっかりやっていただくと、実は目新しいソリューションに多大なる投資をしなくても、ある程度のリスク低減ができる。そこをぜひ見直して、取り組んでいただけたらと思います。
世界46カ国で事業を展開し、約47万人の社員を擁するインド発のグローバルITサービス企業タタコンサルタンシーサービシズ(TCS)の日本法人として2014年に発足。各業界における専門的知見とITやデジタル技術を駆使した顧客支援を強みとする。 ビジネス変革を触発する「カタリスト(Catalyst)」を目指し、日本の商慣習に関する知見と世界で得た知見を掛け合わせた「ハイブリッドモデル」のアプローチで企業の競争力獲得を支援する。

















