効率的な企業活動を実現するために仕事の一部をアウトソーシングすることが日常化しているし、その量もアウトソース先も多様化、複雑化している。当然、企業活動と言えば、こうしたアウトソース先の行動を含めて捉えることが当たり前になっている。事業継続計画といった社内的な管理ではもちろんのこと、環境対策、人権対応などの企業の社会的な責任に関しても、企業のバリューチェーンの一部として含まれている。取引先など、いわゆるサードパーティーを対象としたリスク管理は、全社的なリスク管理においても重要性を増している。
サードパーティーが業務上ネットワークでつながっているときには、特にサイバーリスク対策が大きな課題となる。そのため、サイバーリスク対策の管理担当である情報システム部門がサードパーティーリスク管理(TPRM)も担うことになっている。
こうした状況を受けて、サーバーリスクを専門とするリスクレコン社(RsikRecon)(マスターカードが買収して子会社化している)は企業のTPRMを調査して、実態を踏まえたアドバイスを提示している。それによれば、回答者(サードパーティリスク担当者154人)のうち79%はTPRMプログラムを運営していて、そのうちの53%は情報部門が責任を負っている(ベンダー部門は14%)。規制強化に対応して3分の2以上が取締役会に報告義務を負い、このリスク対策の優先順位が高まっていると答えた者は63%と、サードパーティーリスクを管理することの重要性が高まっていることが示唆される。収集された回答が少ないことからデータには多少のバイアスがあるかもしれないが、専門家からの情報に基づくという意味で、実態を知るためには貴重なものである。
平均で31%のベンダーがサイバーリスク・インシデントを起こすリスクがあると認識していて、回答者の25%はサードパーティー・ネットワークに参加するベンダーの半分が重大な影響を及ぼす可能性があると考えている。ただし、過去3年間で実際にインシデントを経験した企業は9%と少ない。経験していないとの回答が60%で、その他は回答したくないということなので、実際にはインシデントはもっと多いと思われる。10社で1社というインシデント発生が多いのか少ないのかは判断が分かれるところであろう。
■ベンダー関連のセキュリティインシデントを報告した回答者の割合

ちなみに、同社の別の調査では、インシデントが単独の組織で生じた場合と、それがサプライチェーンで他社へと波及した場合を過去10年の813事例から分析している。この分析から、インシデントの中心であった組織は512社で、4180社がそうしたインシデントからの波及効果として影響を受けていることが明らかになった。つまり他社のインシデントから影響を受ける可能性は約8倍である。サプライチェーンの拡大は大きなリスクになるのである。
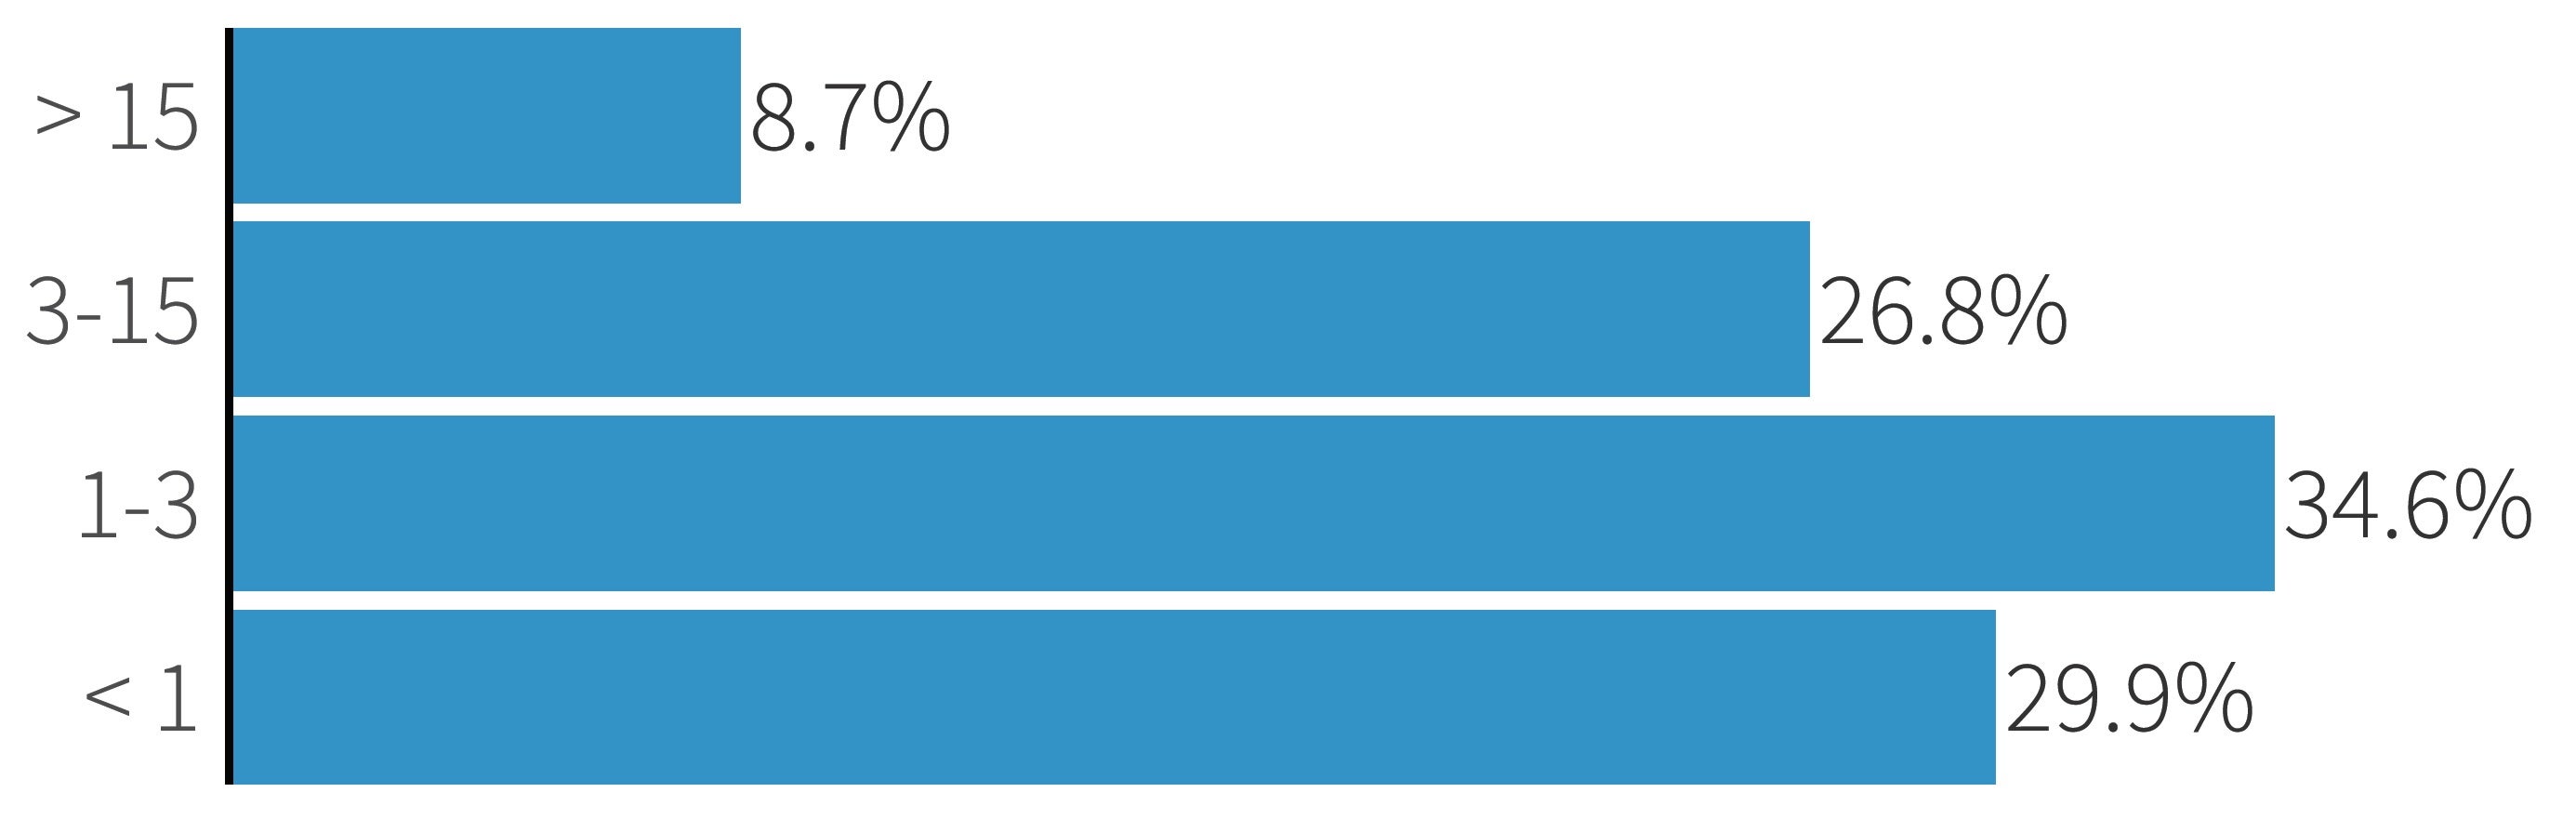
プログラムの運営体制をみると、まずは設置動機であるが規制遵守が62%、これに執行役からの命令22%、顧客からの要請16%が続く。典型的には6-7年前に設置され、担当部署の人数は常勤スタッフの平均で12人であるが、企業規模によるばらつきが大きく、専任なしが30%、1-3人34%、3-15人27%、16人以上9%である。スタッフが足りているか否かについては、常に足りているが13%で、ほとんど足りている30%を足しても半数に満たない。むしろ足りているのは時々でしかなく(31%)、足りているのは稀(21%)、いつも足りていない(5%)といった不足感のほうが高い。
■第三者のリスクを管理している各企業の専任担当者の数
では、実際にどのくらいのベンダーを管理していて、不足感を感じているのであろうか。平均すると、常勤スタッフ一人当たりは1年間で50社のベンダーを監視している。もちろん、この数値もばらつきが大きい。企業規模、ベンダー数に応じて異なるからである。この不足感と監視ベンダー数の関係をみると、相関はなかった。総数としての監視ベンダー数は不足感には影響を及ぼしていないわけである。しかし、重要なリスクを引き起こしうると考えるベンダー数との関係をみると、不足感と正の相関を示している。こうした注意すべきベンダーを監視するときに、常に人員が足りていると感じるのは、一人当たり監視数が5-6社であった。ただちにこの数値を最適監視数であるとするわけにはいかないであろうが、リスクの可能性の高いベンダーを監視するためには、限定した数にすべきであることは示唆される。
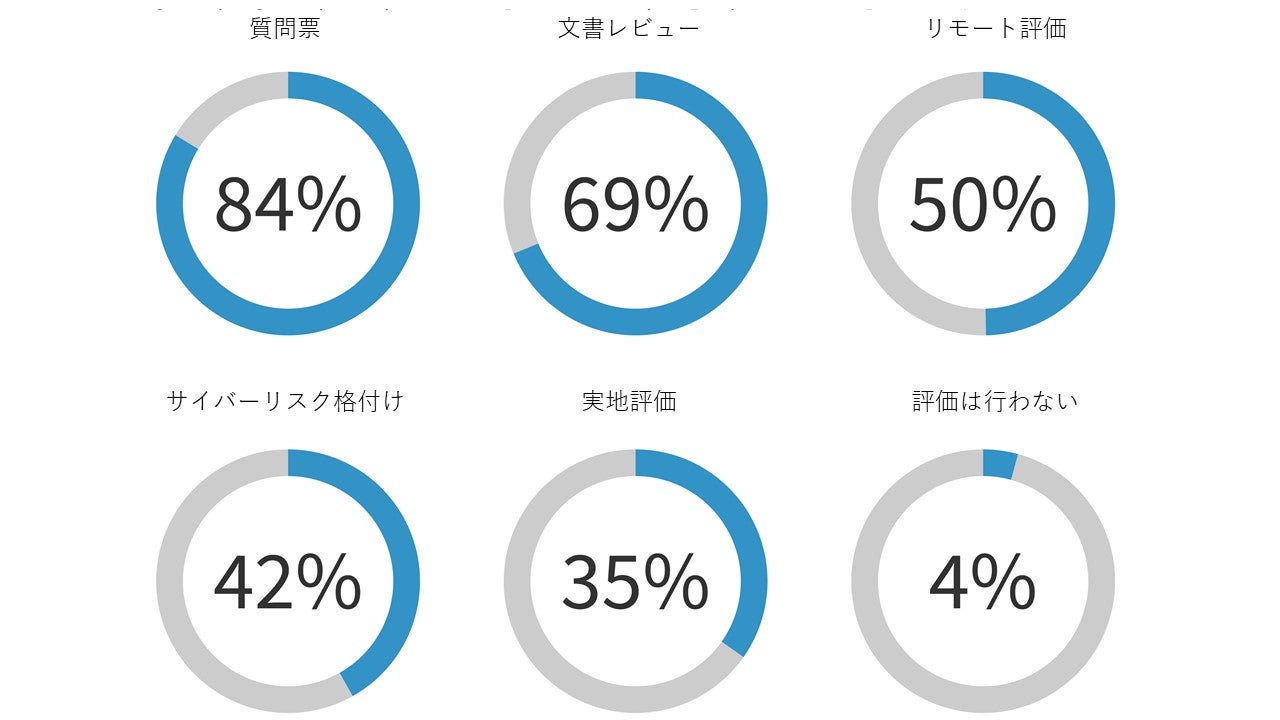
ベンダー評価の方法をみると、個別的には質問票84%、文書レビュー69%、リモート評価50%、サイバーリスク格付け42%、実地評価35%で、これらすべての方法を実施しているのは16%である。圧倒的に質問票により評価しているのが実態である。利用する質問票は業界標準を使うのが17%、自社に合わせて修正している、および完全に自社版を使っているのはともに42%である。
■第三者をリスク評価する手法の重要性
問題は、質問票評価への信頼である。質問票評価によってベンダーの75%をパスさせている企業は81%であるが、パスしたベンダーが完全に要求水準を満たしていると信じしている回答者は14%でしかいない。実際にベンダーに対して改善要求を出している企業は34%であった。評価方法の実効性を高めることが、喫緊の課題となっていることが明らかになった。
※この調査報告書は同社ホームページで入手可能
Report: The State of Third-Party Risk Management
この調査結果を踏まえて、リスクレコン社創業者社長K.ホワイトは、TPRMを向上させる方向性を、次のように示している。①ベンダーの潜在的なリスク重要度に応じて専任スタッフが監視するベンダー数を決め、したがってスタッフを配置する、②質問票だけなく、リモート評価やサイバーセキュリティ格付けなど、継続的かつ自動的にデータを収集する方法を組み合わせて、よりリアルタイムで評価を実施する、③リスク・パフォーマンスでの基準を設定して、長期的にパフォーマンス結果が良好なベンダーは自己評価を実施させ、パフォーマンスが悪いベンダーの評価にスタッフの能力を集中させる(RIMS『Risk Management』誌ウェブ版で閲覧可能)。
もちろん、こうした方向性の実現はある程度のTPRMでの経験を前提としているし、絶えざる精緻化を必要とさせるものでもある。この意味で、TPRM成熟化に向けての方向性を示したものである。
参考:RIMS『Risk Management』 ウェブ版(RIMS Risk Management Site), 日本語訳はRIMS日本支部サイト