DDos攻撃請負サイトの存在と閉鎖
これまで本連載でたびたび紹介してきた、BCI(注1)によるHorizon Scan Report(注2)によると、世界のBCM関係者が今後12カ月間に最も懸念される脅威は4年連続で「サイバー攻撃とデータ漏えい」(Cyber attack & data breach)となっている。また同じくBCIから発表された「Supply Chain Resilience Report」(注3)によると、世界のBCM関係者が過去12カ月間に経験したサプライチェーン途絶の原因の中で「サイバー攻撃とデータ漏えい」は 2013年から急増しており、2015年以降は2~3位の間で推移している。したがってサイバー攻撃はBCM関係者にとって最も警戒すべき脅威の一つと言える。
しかしながら、実際にサイバー攻撃による被害がどの程度発生しているのかが分かりにくく、これに対する対策や準備の必要性や切迫感を感じにくいという方もおられるのではないだろうか。そこで今回はドイツのITセキュリティベンダーであるLink11社が2019年に発表した『Distributed Denial of Service Report for the year 2018』を紹介する。これは同社のオペレーションセンターが把握した、2018年におけるDDoS攻撃(注4)の発生状況をまとめたものである。
本稿のトップに掲載したグラフは、2018年に発生した 5万4000件を超える DDoS攻撃の発生状況を月ごとに集計したものである。5~6月にかけて件数が減っているのが目にとまるが、本報告書によればこれは4月の終わりごろに大規模なDDoS攻撃請負サイト「webstresser.org」(注5)が閉鎖された影響との事である。
ちなみに、図の掲載は省略するが曜日ごとの発生状況も示されており、火曜日から木曜にかけては攻撃件数が若干少なく、金曜日から月曜日にかけての件数が多めとなっている。また時間帯別では16時から深夜にかけての件数が多いとの事である。これはEコマースなどのサイトの利用者が多い日を狙って攻撃されるためだと考えられている。
8割以上は複合的手段による攻撃
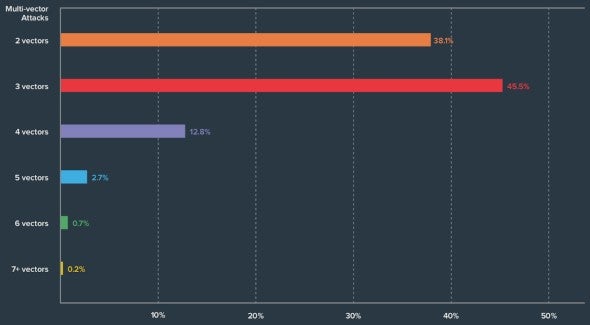
またDDoS攻撃の手法も様々な進化をとげており、対策する側としてもそれらの進化に対応していく必要がある。そのような進化のひとつとして、本報告書では「マルチベクトル型攻撃」(Multi-Vector Attack)の実態が紹介されている。これは攻撃対象となるサイトにおける単一の機能に対する攻撃だけではなく、ネットワーク制御レベルやアプリケーションレベルへの攻撃も組み合わせて行う DDoS攻撃である。図1はマルチベクトル型攻撃の発生状況で、「2 vectors」は 2種類、「3 vectors」は3種類の手法が組み合わされた攻撃であったことを示しており、全体の8割以上が2種類または3種類の手法が組み合わされた攻撃となっている。
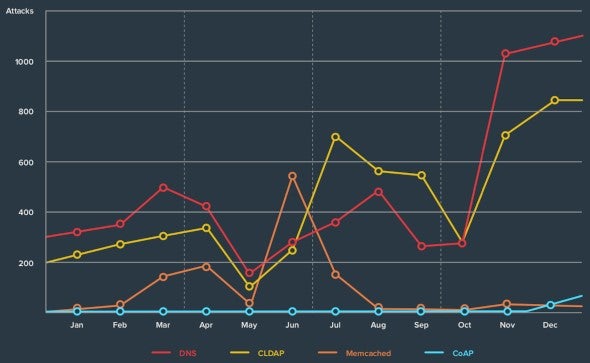
また図2は攻撃手法別の件数の推移である。これらの中で「Memcached」と「CoAP」は、本報告書において比較的新しい攻撃手法として紹介されている。ちなみに「CoAP」とはConstrained Application Protocolの略で、インターネット上で用いられる通信プロトコルの名称であるが、DDoS攻撃者が使う攻撃用ソフトウェア(本報告書ではtool set for DDoS attackersと記載されている)の機能が拡張されてCoAPを利用するようになったことから、2018年の終わりごろからCoAPによる攻撃が始まったとのことである。
前述のように、DDoS攻撃用のソフトウェアが公開され、DDoS攻撃請負サイトが存在するという状況によって、DDoS攻撃を容易に実行できる環境ができているため、サイトやWebサービスを運営する側としては、このような状況や今後の傾向を踏まえて対策や準備をしなければならない。他社からも類似のデータや報告書などが多数発表されているので、このような情報収集をしながら、適切な対策を講じられることをおすすめしたい。
またコンピューターウィルスやワームに対する防御が不十分なパソコンやIoT機器などが、このようなDDoS攻撃がまん延する温床となっていることから、我々一人ひとりが十分な対策をすることの必要性も再認識すべきであろう。
■ 報告書本文の入手先(PDF11ページ/約0.3MB)
https://www.link11.com/en/ddos-report/
(注6)
注1)BCIとはThe Business Continuity Instituteの略で、BCMの普及啓発を推進している国際的な非営利団体。1994年に設立され、イギリスを本拠地として、世界100カ国以上に9000名以上の会員を擁する。http://www.thebci.org/
注2)Horizon Scanとは中長期的に将来起こりえる変化や事象を、系統的な調査によって探し出そうとする手法である。本連載ではBCIから発表された「Horizon Scan Report」の2019年版を2019年3月12日付の第67回(https://www.risktaisaku.com/articles/-/15890)にて紹介させていただいた。
注3) BCIの「Supply Chain Resilience Report」は、主にBCI会員に対するアンケート調査を通して、サプライチェーン途絶の発生状況や企業等における対策状況や問題意識などを探ろうとするもので、2009年から10年連続で行われている。本連載では10年間の調査結果を総括する報告書「Supply Chain Resilience 10 Year Trend Analysis」を2019年5月21日付の第70回(https://www.risktaisaku.com/articles/-/17424)で紹介させていただいた。
注4)DDoSとは本報告書のタイトルにも書かれているDistributed Denial of Serviceの略で、インターネット上に接続されている多数のコンピューターから特定のサイトやWebサービスに対して集中的に多量のアクセスを発生させて、そのサイトやWebサービスをパンクさせる攻撃行為をいう。
注5)DDoS攻撃請負サイトは本報告書では「DDoS-for-hire platform」と表現されており、利用料を支払えば誰でもDDoS攻撃を依頼できるようになっている仕組みである。
注6)なお同社は四半期ごとの最新情報も公開しており、2019年第1四半期のデータは次のURLで公開されている:https://www.link11.com/en/blog/link11-ddos-report-70-increase-in-attack-volume/
(了)