
コンピュータセキュリティインシデントについて、対応の支援や再発防止の助言などを技術的な立場から行なっているJPCERTコーディネーションセンター (JPCERT/CC)は、2022年3月に入り、Emotetに感染しメール送信に悪用される可能性のある.jpメールアドレス数が2020年の感染ピーク時の約5倍以上に急増していると発表した。国内感染組織から国内組織に対するメール配信も増えているという。
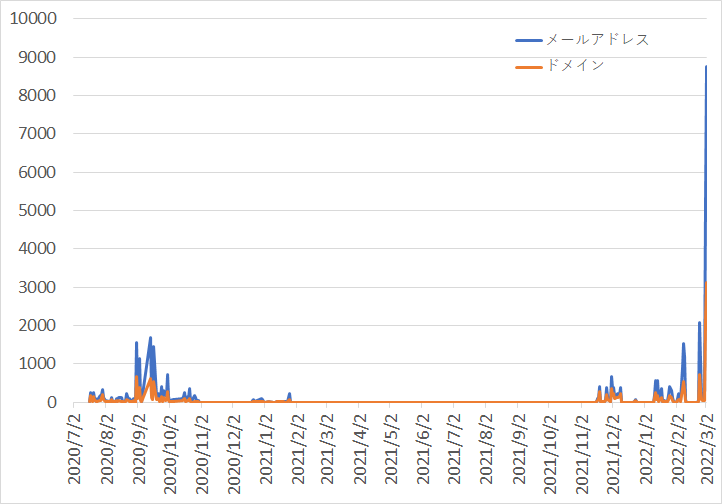
Emotetは、ウイルスをばらまく攻撃メール。攻撃メールの受信者が過去にメールのやり取りをしたことのある実在の相手の氏名、メールアドレス、メールの内容等の一部が、攻撃メールに流用され、「正規のメールへの返信を装う」内容となっていて、業務上開封してしまいそうな巧妙な文面となっている場合もあり、判別を誤りやすい。
Emotetに感染したパソコンからは、保存されたメールアドレスに向けて大量のウイルス入りメールがばらまかれる。受信したパソコンで添付ファイルを開くとウイルスに感染。これが繰り返され、連鎖的に感染を広げていく。
JPCERTでは、「感染のさらなる拡大を防ぐため、改めて、取引先などから送られているようにみえるメールでも安易に添付ファイルの実行や文中のURLクリックをしないようご注意いただき、組織内で注意を呼び掛けるなど警戒を高めていただくことを推奨します」と注意を促している。
2021年11月後半より観測されているEmotetは、主にマクロ付きのExcelやWordファイル、あるいはこれらをパスワード付きZipファイルとしてメールに添付する形式で配信されており、ファイルを開封後にマクロを有効化する操作を実行することでEmotetの感染に繋がる。このような手法の他にも、メール本文中のリンクをクリックすることで悪性なExcelやWordファイルがダウンロードされたり、アプリケーションのインストールを装いEmotet感染をねらうケースも観測されているという。発信元の会社名がアドレス帳から抜き取られたものに書き換えられている場合や、メール本文の発信元、会社名や住所、電話番号などが書き換えられている場合もある。

















