
(写真:イメージ)
IDやパスワードを盗み取るため、金融機関、ショッピングサイト、宅配業者などをかたって偽のウェブサイトに誘導するフィッシング詐欺が多数確認されています。
フィッシング対策協議会によると、2020年9月のフィッシング報告件数は2万8575件で、昨年同月比約4.6倍となるなど、インターネット利用の増加に比例してフィッシング詐欺が急増しています。
情報を盗み取る手口
実在する有名企業のウェブサイトに似せたフィッシングサイトを作成し、そこに誘導するために、メールやSMS(ショートメッセージ)などを介して不特定多数の宛て先に偽サイトに誘い込むメッセージを送信します。
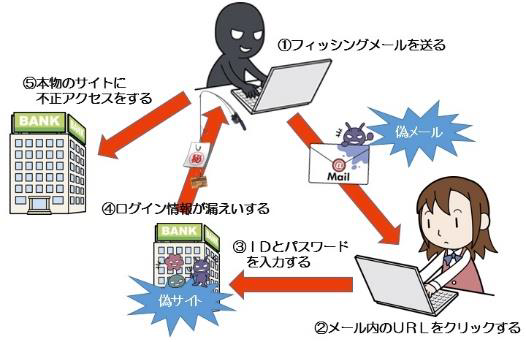
画像を拡大 典型的なフィッシング詐欺
被害に遭わないようにするには
①正しいURLにアクセスすること
・オンラインサービス事業者が提供する公式アプリからアクセスする
・オンラインサービス初回利用時には、正しいドメイン名を請求書などで確認して直接入力し、以降はブラウザーのブックマーク に登録してアクセスする
・メールやSMS中のリンクはクリックすると偽サイトなどにつながる可能性があるため、クリックしない
②パソコンやスマートフォンを安全に保つこと
・OSやソフトウエアを最新の状態にする
・利用するウェブサイト毎にパスワードを使い分ける(パスワード管理ソフトや手書きメモの利用)
・ダウンロードは慎重に行う
③最新のフィッシング手口に関する情報に関心を持ち、予備知識を得ること
・利用するウェブサービスの手続きの流れを把握し、不審な点があれば立ち止まって考え、常に関心と警戒意識を持つ
テレワーク勤務のサイバーセキュリティ対策!(警視庁ホームページ)

















