
ウイルス感染を狙うメール攻撃とは
メール本文で興味を引いて添付ファイルやURLなどをクリックさせ、ウイルス感染させるサイバー攻撃で、感染すると重要な情報を窃取されるだけでなく、別のウイルスの侵入も招くなどの特徴があります(令和2年1月号参照)。
世界的に流行した「Emotet」の摘発
上記のメール攻撃の一種として、「Emotet(エモテット)」というメールの添付ファイルなどを通して感染するコンピューターウイルスの海外での被害が報告され、世界で最も危険なコンピューターウイルスともいわれました。これまでに200を超える国と地域で感染が確認されるなど世界中で猛威を振るっていました。
このEmotetについて、今年1月、ヨーロッパ刑事警察機構は国際的な合同捜査8カ国)の結果、ウイルスを拡散させていた犯罪組織を摘発したと発表しました。
Emotet制圧の作戦名:LadyBird(上記ロゴの通り)
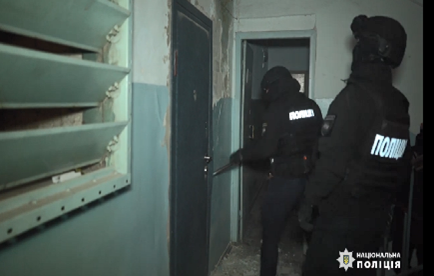
アジトへの突入状況(YouTube https://www.youtube.com/watch?v=_BLOmClsSpc&feature=youtu.be より)
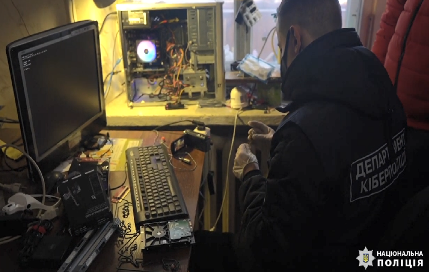
拠点サーバーを押収する状況(YouTube https://www.youtube.com/watch?v=_BLOmClsSpc&feature=youtu.be より)
今回の摘発によってEmotetについては、活動が収束するものとみられていますが、サイバー攻撃は巧妙化して対策といたちごっこが続いており、新たなウイルスが現れる恐れもありますので、今後も引き続き、次に示す対策をとり、被害に遭わないように十分注意してください。
対策方法について
・身に覚えのないメールの添付ファイルは開かず、メール本文中のURLリンクはクリックしない。
・自分が送信したメールへの返信に見えるメールであっても、メールが返信されてきたタイミングや内容に違和感があれば添付ファイルは開かない。
・不審なメールに添付された不審なメールに添付されたWord文書などを開いてしまった場合は、「マクロを有効に文書などを開いてしまった場合は、「マクロを有効にする」「コンテンツの有効化」のボタンをクリックしない。
・OSやアプリケーション、セキュリティーソフトを常に最新の状態にする。

















