なぜ総務と情シスは仲が悪いのか?
総務部門と情報システム部門は”仲が悪い”。これは、インターネットの出現以前、企業内の情報ネットワークシステムの一つとして、トールダイヤルネットワーク(内線PBXシステム)を総務部門が管轄し、データネットワークを情報システム部門が担っていた時代の話です。この2つのネットワークを統合するデジタル回線多重化装置(モデムのお化けのようなもの)を、どちらの主導でやるかの戦いもありました。
インターネット黎明期、音声ネットワークがVoice over IP(VoIP)としてインターネットに統合されるようになってから、その境界は曖昧になっていくことになります。しかし、この歴史的な”仲の悪さ”は、今の時代のBCPにも影響を与えています。総務部門が管轄するBCPと情シス部門が管轄するIT-BCP、DR(Disaster Recovery:災害時システム復旧)は、同じところを目指しているはずなのに、その実体はなぜか交わらない仕組みとして成立してきました。
総務部門はIT-BCP/DRに対し、ITのところは任せたから「よきにはからえ」と言わんばかりにノータッチ。一方の情シスはRPO/RTO/RLO*に関して、情シス目線の独自の考え方で「完全復旧させればいいんでしょ」と言う。
一見すると、ITが完全復旧できるなら何の問題もないように思えますが、この状態は有事になるといろいろな問題を引き起こすことになります。
* RPO(目標復旧ポイント): Recovery Point Objective、RTO(目標復旧時間): Recovery Time Objective、RLO(目標復旧レベル): Recovery Level Objective
サーバシステムの冗長化だけでは不十分
情報システム部門が管轄する社内ネットワークを要素で分けると
①エンドポイント(PCやスマートデバイス)
②サーバシステム
③ネットワークシステム
の3種類となります。一般にIT-BCP/DRを指すのは、このうちのサーバシステムであり、サーバに関するハードウェアベンダ、仮想化ソフトウェアベンダ、SIer(システムインテグレーター)などは、このIT-BCP/DRを売り込みます。
しかし実際の有事で被害を受けるのは、この3つの要素全部です。机からPCが落下して壊れる、ネットワーク装置のラックが倒れて壊れる、回線(光ファイバやLAN回線)が断線する、サーバがラックごと倒れて壊れるなどが想定され、悪いことに、それらは広範囲でかつ散発的です。さらにすべてを停止させる「停電」も起こる。
もちろんプロバイダのインターネットサービスで、ラストワンマイル回線や接続装置、中継回線やルータなどの中継装置も壊れるかもしれません。災害に堅牢なクラウドでさえ、外部との境界回線部分の冗長性を高めることは難しく、クラウド内は無事でも、外部とのラストワンマイル回線部分は、企業と同様、リスクとなりえます。
にもかかわらず、サーバ部分だけの冗長構成でBCPできるのでしょうか。
ただ、PCやネットワークを単一のポイントとして冗長化することは難しいですし、DaaS**やVDI***を導入するのは費用が莫大。ハードウェアに依存しているPCは、いったん壊れると、情報セキュリティ的な問題によって他のPCで代用する際、すぐには動かせないかもしれません。
ネットワークは、面として2系統化することができますが、ルータやDNSを操作する必要があり、難しい技術と運用を求められます。実際このような複雑な通信ネットワークシステムを構築運用することができる技術者は非常に少なく、一般の企業では手が届かないため、多くの企業ではPCの損壊やネットワークの被害に関しては複数のSIer任せで、有事には手の打ちようがなく、復旧に多くの時間を費やすことになります。
その意味でサーバの冗長化と復旧は、仕組みとしてはシンプルであり、バックアップ先をクラウドとすることで、復旧確度の高い仕組みですが、DNSの切り替え操作は手動であることが多いので、技術者が安否不明な場合には「なぜ切り替わらないのか?」と大問題になります。
有事発生の段階で、総務部門は情シスに対してITを動かせていないじゃないかと怒ることになり、情シスは被害の内容が広域散発的で復旧するために時間と社外の技術者が必要だと言う。
これは、どちらが悪いのかの議論ではなく、双方の事前コミュニケーション不足とBCPの理解不足であることは明白です。
** DaaS: Desktop as a Service(クラウドによる仮想デスクトップサービス)
*** VDI: Virtual Desktop Infrastructure(仮想デスクトップ基盤)
総務部門はITを知らない?情シスはBCPを知らない?
まず、情シスはBCPに対して何をするかの整理ができていないことが多く、その状態では発災直後、彼らの行動はITの復旧行動に100% 注がれることになるだろうと思われます。これは日々の運用において、障害発生への対応に優先度があるためですが、ここに最初の問題があります。
BCPの行動ポリシーに従うなら、情シスも同調しなければなりません。つまりBCP行動における原則、「情報収集と共有」から始めることです。
IT-BCP行動ポリシーは順に
❶ヒト(情シス担当者/管理職とCIO)
➋システム(サーバ、エンドポイント、イントラネットワーク)
❸環境(電力供給、インターネット管理、空調管理、クラウド管理など)
❹情報セキュリティ(システムとソフトウェア)
であり、それぞれの情報を集め、対策本部内で共有することが求められます。情報セキュリティに関しては総務部門が担当するゾーン管理(入退室管理など)が同時に行われます。
まずヒトは、情シス内のスキル別の安否確認から始めます。これは通常の全社員向け安否確認とは別の仕組みを”独自”でつくっておくことを意味していますが、もちろんその情報は全社員安否確認システムと統合される必要があります。
スキル別の安否確認の意味は、情シスの担当者はすべてのヒトがすべてのプロではないということ。つまり業務分掌として、サーバをメンテできるヒトはネットワークをメンテできず、その逆もしかりです。エンドポイントに特化しているエンジニアもいるかもしれません。スーパーマンはいないということです。
そのため、情シスはスキルごとのメンバーの安否を確認し、どの対象に復旧作業を任せられるのか、またできないのかを知ることが必要になってきます。
そして次は、システム。最重要システムを復旧することと並行して、正確なIT被害調査を実施します。ある意味、復旧行動よりも優先させるべきかもしれません。情報が勝手に集まるわけではなく、クライアント管理システムやネットワーク監視システムも動いているとは限りません。足で被災情報を集めることを考えましょう。
そこから得た情報は、定時にCIOと対策本部にエスカレーションすることが求められます。例えば発災後2時間で分かっていること、次に4時間後、8時間後など、あらかじめ決めたスケジュール通りにCIOに被災報告(復旧できているところを含む)をし、内容は都度、災対ポータルに掲出します。
総務はITを知り情シスはBCPを知る
被害に関して「IT」は複雑です。エンドポイントやネットワークのようなシステム要素以外にも、環境要素として電力供給、空調、クラウド、インターネットが含まれます。
また情報セキュリティを蔑ろにするわけにはいきません。火事場泥棒のようなインシデントを招かないために、必要最低限の情報セキュリティを維持した災害復旧が求められます。復旧に際し、煩わしさから認証をバイパスさせろという経営陣もいるかもしれませんが、CIOに必要な説明をし、理解を得ます。もちろん生命に関わる緊急事態の対応ではこの限りではありません。
IT被災がもたらす事業影響度を分析することも必要です。IT被災の項目別に被災対応をテンプレート化することも有効です。
例えば、停電の有無、インターネット回線障害の有無、オンプレサーバ障害の有無、イントラネット障害の有無など、被災強度別に被災想定を割り当てることで単純化することもできます[表1]。
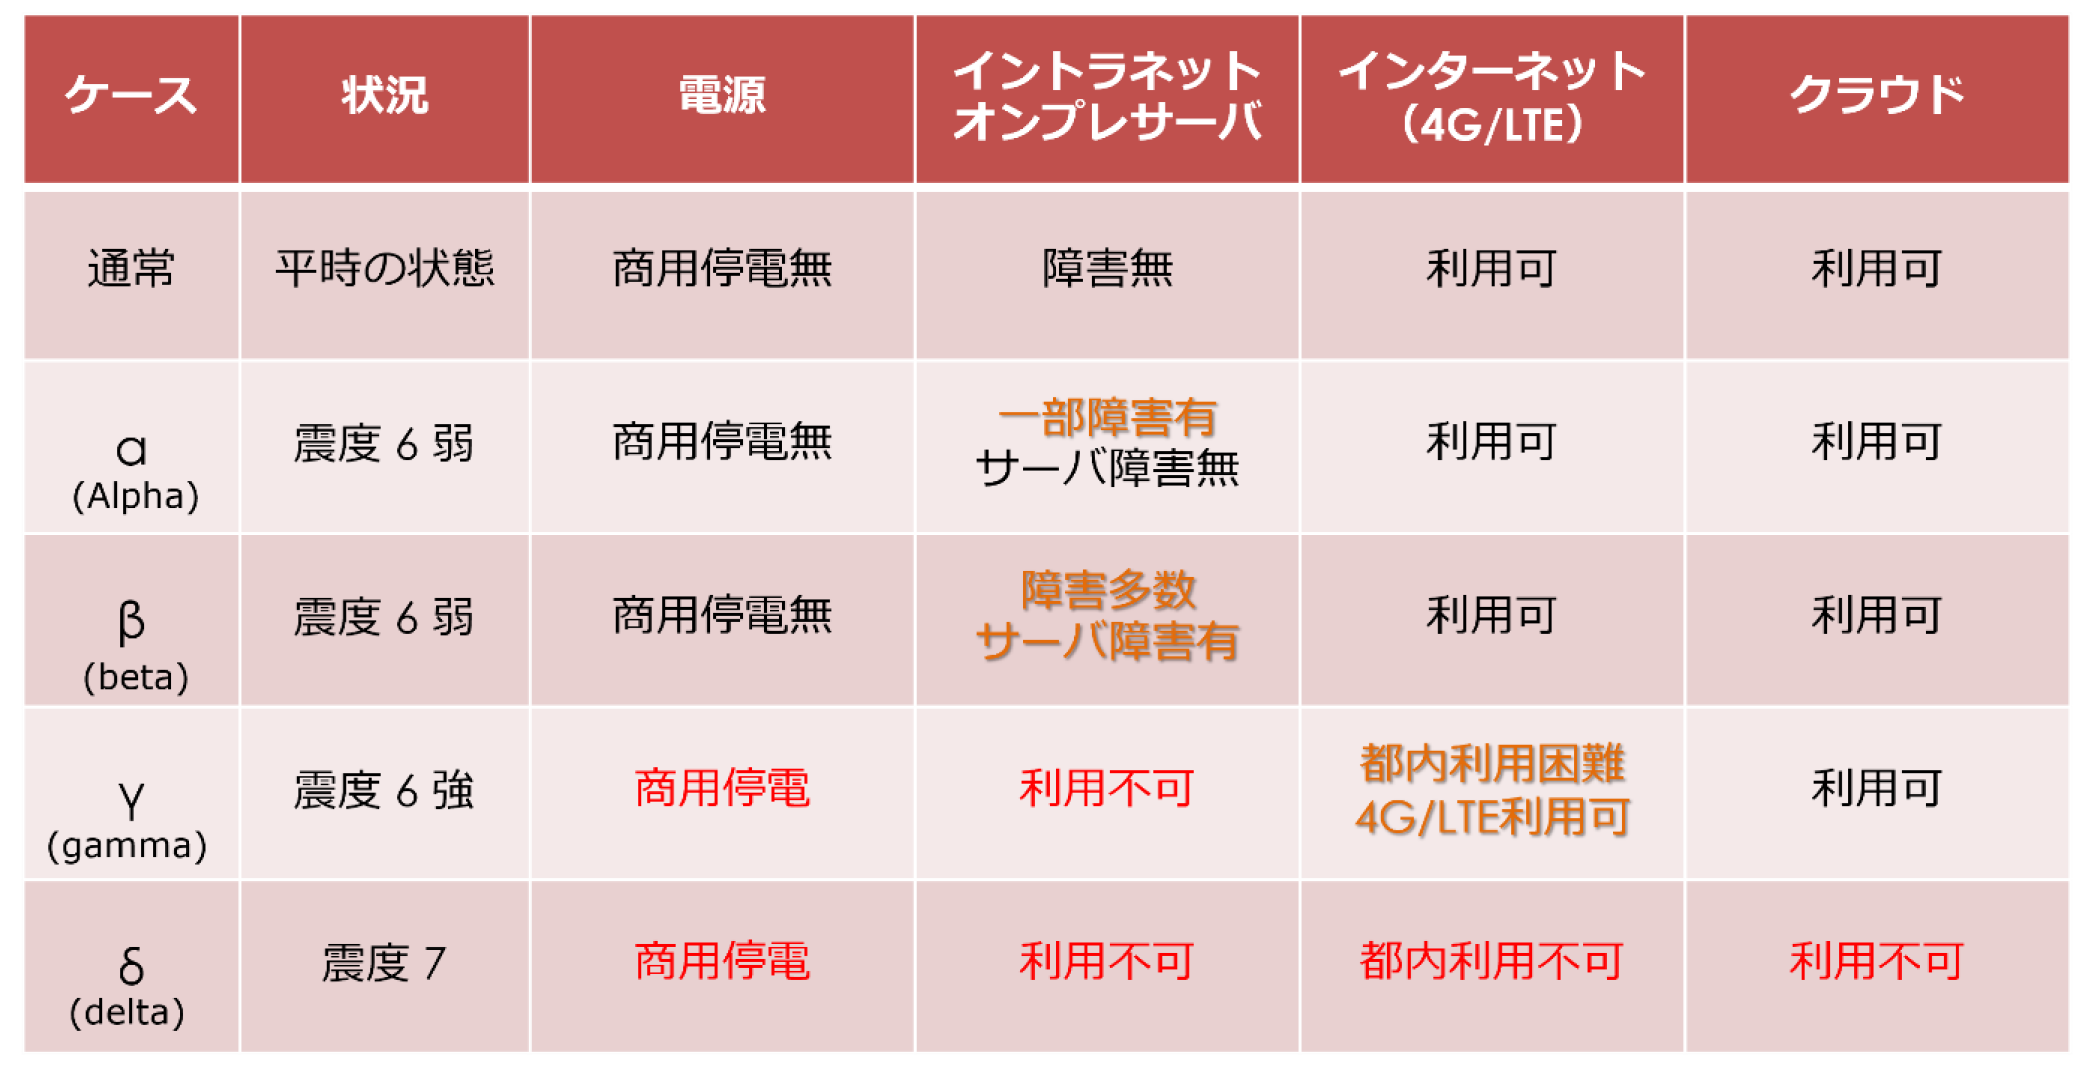
下の[表2]は[表1]のγケースにおける初動フェーズの行動一覧です。これら一連の行動は、情報システム部門の初動マニュアルとしてドキュメント化し、エスカレーションテーマのBCP訓練も実施します。その際、事務局(総務部門)はオブザーバー参加しましょう。
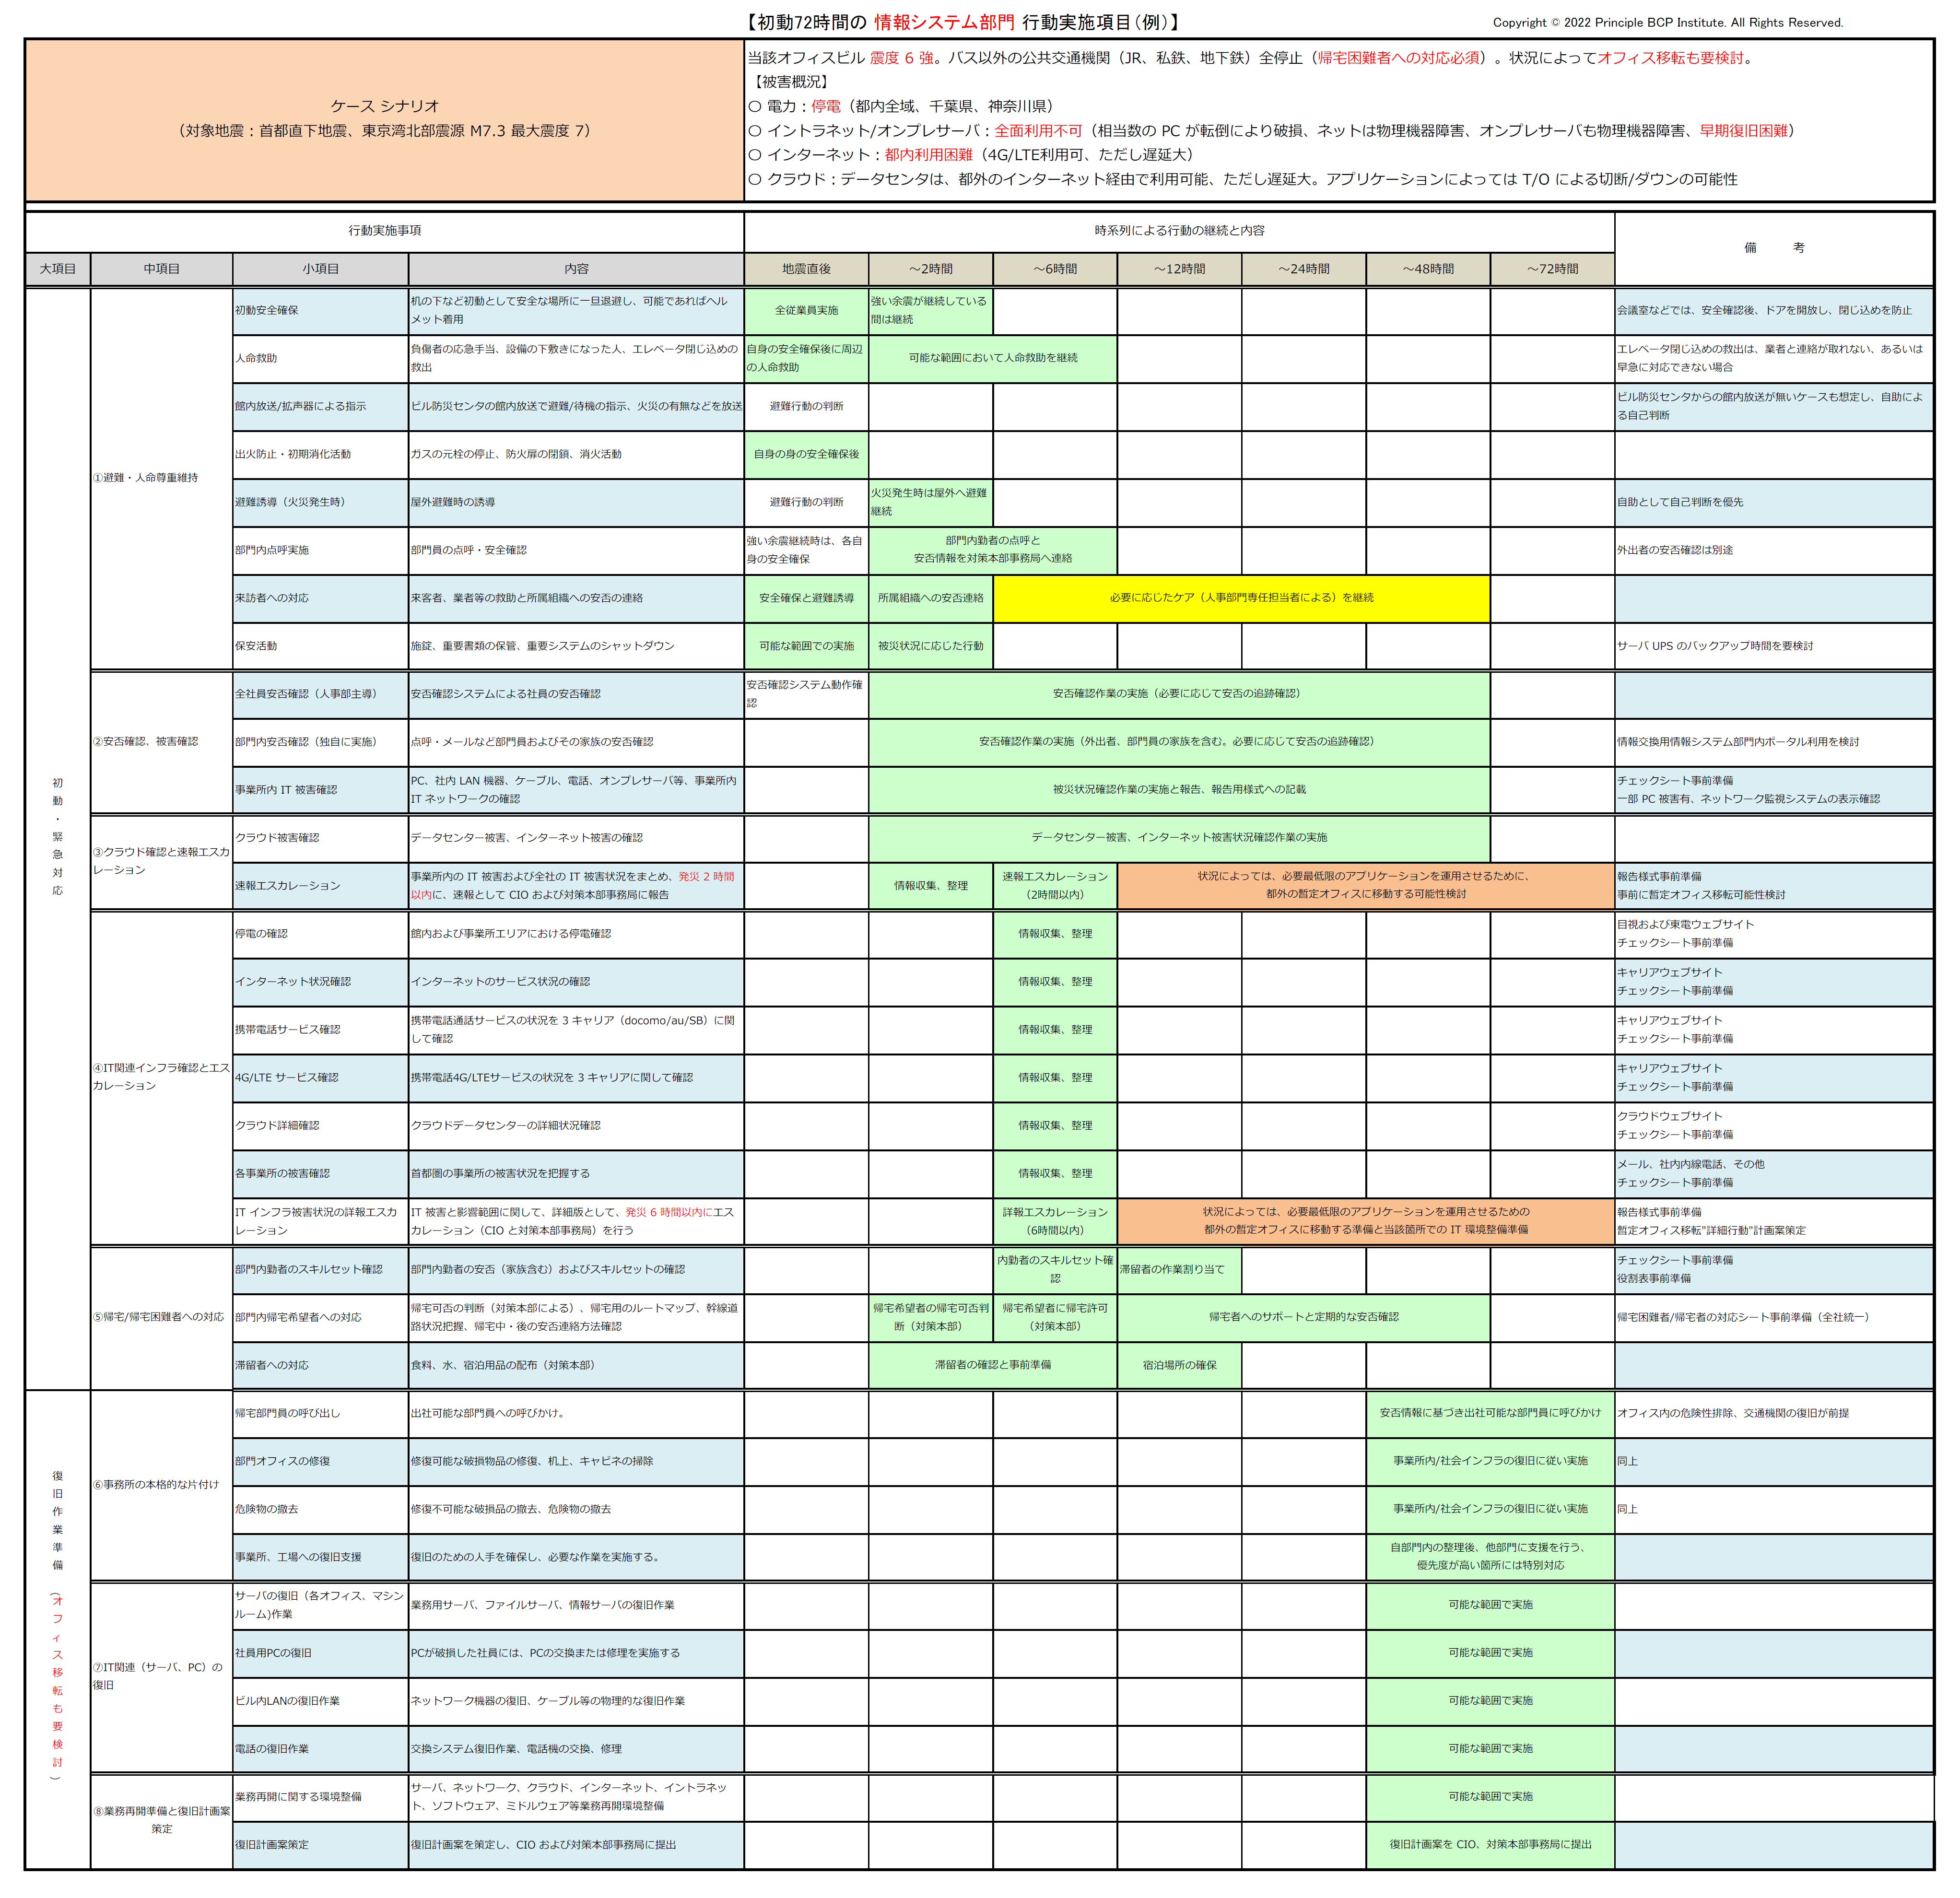
留意点としては、情シスの初動マニュアルが事務局のそれとは別のものになりますが、全体として整合性が取れている必要があります。ある意味、情シスの初動マニュアルは、よりBCP的であり、人命最優先の発災直後を経て、情シスはBCPフェーズがはじまると考えてください。
一方の総務部門(事務局)も、IT被災情報を得、事業縮退や事業優先などの経営判断を加味した上で、災害後のIT復旧の優先度を、十分なコミュニケーションをとった上で、情シス部門に指示する役割があります。IT-BCPを情シスだけで考えないことです。
真にITをBCPに取り込むために、総務部門はIT被災を知り、情シス部門はBCPを知ることが重要です。BCP with DRに関するアドホックプロジェクトを立ち上げ、双方のコミュニケーションと理解を深めることからはじめていただきたいと思います。