
独立行政法人・情報処理推進機構(IPA)サイバーレスキュー隊(J-CRAT)の副隊長を務めております伊東宏明です。J-CRATは標的型サイバー特別相談窓口を設けて公的機関や業界団体、重要産業組織、重要インフラ事業者、一般企業などからの相談を広く受け付け、助言による支援をしています。本日は1.標的型サイバー攻撃への取り組みと実例2.標的型攻撃メールの見分け方3.添付ファイルの見分け方4.標的型攻撃メールを見つけたらーについて話します。
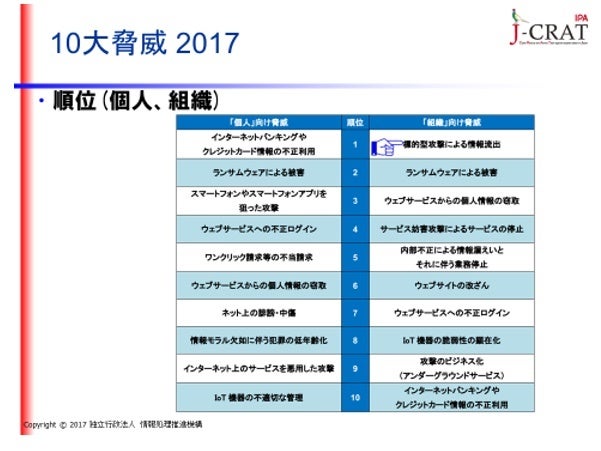
IPAは2006年から毎年、サイバーセキュリティの専門家からアンケートを取って「情報セキュリティ10大脅威」を発表しています。2016年からは「個人」向けと「組織」向けに分けたランキングを発表しています。最新版の2017年版組織ランキングを見ると1位は標的型攻撃による情報流出、2位はデータにロックをかけて金銭を要求するランサムウェアの被害、3位はウェブサービスからの個人情報の窃取、4位はサービス妨害攻撃によるサービスの停止、5位が内部不正による情報漏えいとそれに伴う業務停止になっています。大きな変化は、昨年は7位だったランサムウェアが2位に上昇したことです。
組織が現在最も脅威を感じている標的型攻撃は古くは2005年に報告があります。2011年には国防にも関わる企業などが攻撃を受けて、大きく報道されました。J-CRATが2014年に発足する遠因にもなった出来事です。2015年にJ-CRATに寄せられた標的型攻撃の相談件数は537、支援件数は160。それまでは共に増加していましたが、2016年度はやや減っています。
2014年4月から2015年3月の1年間に送られた標的型攻撃メールを調べるとフリーアドレスと企業、公的機関のアドレスを乗っ取ったメールが混在していました。ウイルスが添付されているほとんどのファイルは圧縮され、その割合は提供されたメール全体の60%。非圧縮の添付ファイル付きメールは27%。その他URLリンク付きなど添付ファイルの無いものが、13%でした。圧縮タイプの主流は「.zip」、続いて「.rar」になります。最近は「.LZH」という圧縮形式もやや増えています。他にも「.7z」「.arj」「.gz」「.cab」がまれに見られます。
ファイルの中身は実行ファイルの「.exe」が48%。オフィスの脆弱性を使うのが23%。巧妙に騙して「.exe」ファイルをクリックさせるのが主流です。最近はリンク「.lnk」を使ったものも増え始めていて、それがもう一つの主流になる可能性があります。
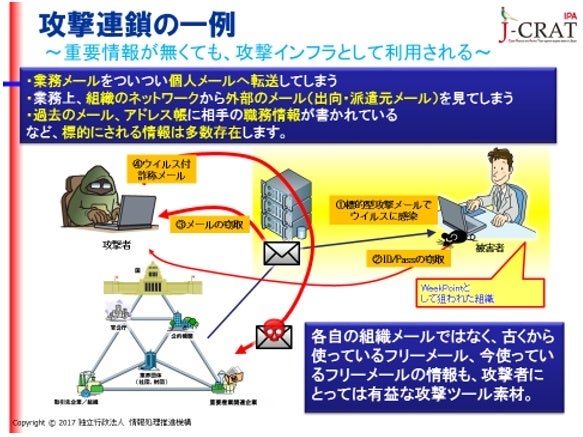
実際に攻撃の痕跡を追うと、本丸を狙っていろんな組織にまたがって攻撃をしかけているケースが非常に多いです。大企業やセキュリティ対策に資金を投入できる組織に直接はなかなか入り込めないので、セキュリティ対策費用が比較的少ない民間や公的組織などを狙い、その組織だと偽って本丸にアプローチするわけです。
攻撃はかなりスピーディです。数分レベルでコマンドが入力されパソコン内の情報が抜き取られ、IDやパスワード、管理者権限を使ってサーバ内のデータも引き出し、圧縮・分割して外部に転送します。証拠はあまり消さずに、消しても一部残骸が残ったままので、まるで強盗団のようにごっそり盗む例が多い。
あるケースでは、まず感染者Aになりすましたメールで組織内のBに感染させ情報を窃取し、そのBになりすましたメールを取引先に送っていました。感染者Aは最初の感染は約3年前。しかし、なりすましメールがBに送られたのがその2年半後。このように時間をかけるケースもあるので注意してください。
他にもシステムの管理者が把握していないバックドアからの侵入や物理的に離れた拠点間を結ぶVPN(バーチャル・プライベート・ネットワーク)のパスワードが盗まれて侵入され、またWebShell(ウェブシェル)というツールをWebサイトに不正に設置し、内部サーバを外からコントロールされたりすることもあります。
標的型攻撃メールの一例を挙げると、文面に「事務系連絡網を送ります」と書いてあり、<事務系連絡網>というアプリケーションが添付されています。見た目はワードやエクセルの場合も。クリックしてウイルスに感染すると、何でも操れるようになります。キーロガーまで仕込まれて、入力したパスワードも盗まれます。ただし、注意深く見るとメールが不自然なケースもあります。例えば、ダミー用のワードファイルが少し文字化けしていたり、クリックするとファイルが消えるケースもあります。クリックして「おかしい」と感じたら周りの人やシステム管理部、またはIPAに情報提供ください。
2015年11月から2016年3月まで、産業系の企業や団体などを狙った”キャンペーン”をJ-CRATで把握しました。大企業から中小企業まで幅広く狙ったこのときのメール総数は137通。少なく見えますが、どのメールも開封させるためにかなり工夫されていました。
フリーメールではなく、実際の企業や関連団体のメールアカウントを乗っ取り、本文に「ご高覧ください」というキーワードが頻出する特徴がありました。メールは業界団体を詐称して企業へ送る、または企業を詐称して業界団体へ送るパターンが多く、本文はセミナー案内や国の制度への問い合わせ、入会を詐称するケースが非常に多くありました。
過去に組織内に標的型攻撃メールを受け取った人がいると、今後もその組織にメールが送られる可能性が非常に高いので気をつけてください。過去に盗られた情報が使われることもあります。もし、過去の攻撃メールをまだお持ちなら、非常に貴重な知見となりますので、情報提供をしていただければと思います。なお、このキャンペーンの詳細については、以下を参照ください。
https://www.ipa.go.jp/security/J-CRAT/report/20160629.html
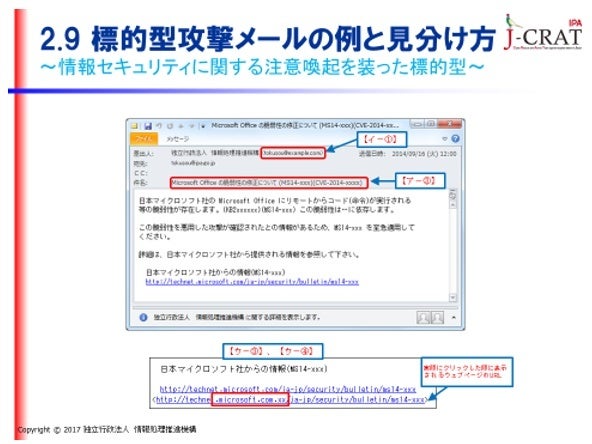
標的型攻撃メールでよく悪用されるのが取材や講演の依頼、入学や就職の問い合わせ。また製品への問い合わせやクレームを装うこともあります。公的機関や製品ベンダからの注意喚起を偽装することもよく使われます。
ピンポイントで個人を狙うときには、相手に合わせてテーマを変えることがほとんど。送信先のメールアカウントや文面だけでなりすましを見抜くことは難しいので、添付ファイルやURLのリンク先を確認する。金銭目的のスパムメールも巧妙化し、標的型攻撃メールと見分けづらくなっています。この場合は検索サイトを活用し、件名や差出人のメールアドレス、添付ファイル名などを検索することで既知のスパムと判明することもあります。
添付されているファイルから標的型攻撃メールを見分けるには、1つはファイルの詳細を見る。ファイルの末尾が「.exe」であるか確認しましょう。あえて長いファイル名を使い「.exe」を隠すケース、RLOを使い「rcs.doc」と表示させて偽装するケースもあります。アイコンも改変できるので、アイコンだけで判断しないでください。
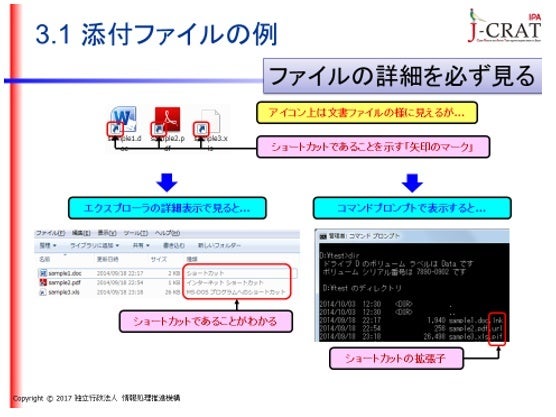
最近は、セキュリティ対策で「.exe」などの実行ファイルをはじく設定にされている方も多いですが、ワードファイルの中に「.exe」が仕込まれることもあります。ファイルの本文中に不審なファイルが挿入されている場合も、クリックせず情報提供にご協力ください。標的型攻撃で使われるウイルスは対策ソフトで検出できないケースも多く、攻撃者が目的を遂行した後にも感染したままで延々と通信し続ける例もあります。過去に怪しいファイルをクリックした記憶がある人は今からでも遅くはないので管理者に相談してください。
では、ウイルスに感染したらどうするか。諸説ありますが、最低限まずはLANケーブルを抜く。初期化は、証拠保全も関わるので組織内で慎重な判断が必要です。ファイヤーウォールなどで外向け通信の制御には、IPアドレスだけの遮断やFQDNだけの遮断ではなく併用も検討してください。IPアドレスは変動するので、両方の管理が重要です。また、通信やサーバ機器などを含めてログの保存、特にクライアントの操作ログが取れるとベターです。ユーザ認証が可能なプロキシサーバを導入することで意図しない通信のコントロールが可能になります。
なりすましなどの一部例はIPAのサイトにも公表されています。下記サイトを参考にしてください。
https://www.ipa.go.jp/security/technicalwatch/20150109.html
標的型攻撃はターゲットが絞られるため、知見が非常に集まりづらいものです。国全体での活用・対策を目的として、IPAへ情報提供いただければ幸いにございます。
(了)

















