約4割がセキュリティで取引失う
Forrester Consulting社(注1)はサイバーセキュリティに関する格付けを提供しているBitSight社からの委託を受けて行われた調査結果として、2019年9月に「Better Security And Business Outcomes With Security Performance Management」という調査報告書を発表した(本稿で「セキュリティ」とは情報セキュリティを指す)。
ここで「Security Performance Management」(もしくはSPM)という用語については、あまり一般的に用いられていないようであり、適当な訳語が見当たらないので、本稿では便宜上「セキュリティ能力マネジメント」と表記する(注2)。
タイトルが示すように本報告書は、セキュリティ能力マネジメントがビジネスにおいてもたらすメリットを示すことを意図してまとめられたものである。
なお、特に欧米においては、managementの対象はmeasurement(計測・測定)が行われるべきだという考え方が主流のようであり、本報告書にはSecurity Performance MeasurementおよびSecurity Performance Metricsという用語も度々登場する。これらも略すとSPMとなるので混同しないよう注意が必要である。
調査は米国および英国の組織を対象として、2019年の2~5月にかけてオンラインでのアンケート調査によって行われ、207の組織から回答を得ている。回答者には ITやセキュリティ、リスク、コンプライアンスに関する意思決定者が多く含まれており、回答者の92%が IT 部門に所属し、また回答者の 47%が CIO(最高情報責任者)、10%が CISO(最高情報セキュリティ責任者)、33%が役員との事である。
なお筆者の推測であるが、おそらくアンケート回答者の多くはForrester Research社やBitSight社から依頼されて回答したと思われる。したがって調査結果を読む際には、一般的なIT関係者よりもセキュリティ能力マネジメントに関する知識や経験を比較的多く有する方々による回答結果だという前提で読むべきであろう(注3)。
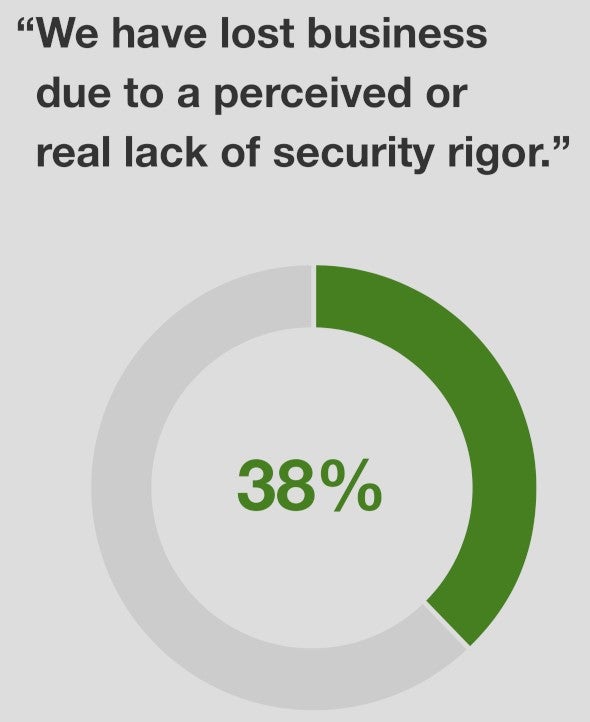
本稿のトップに掲載したグラフは本報告書の3ページ目に掲載されているもので、図中に書かれているように、回答者の38%がセキュリティの厳しさが欠如しているか、もしくはそう思われていることによって取引(顧客)を失ったと回答している。
サイバー事故は顧客獲得にも影響
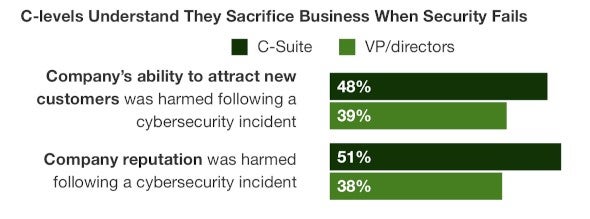
この問題意識がより具体的に現れているのが図1である。「C-Suite」とはCEO、CFO、COO、CIOなど、経営を司っている責任者の総称である。サイバーセキュリティ事故によって、回答したC-Suiteのうち48%が自社が新たな顧客を獲得する能力が損なわれ51%が自社のレピュテーションが損なわれたと答えている。
また図2は、誰の意見(または認識)が組織のセキュリティに関する意思決定に最も影響を及ぼしているかという問いに対する回答の結果である。調査においては各選択肢に順位をつけて答えさせたようであり、図中の緑色の部分は、その選択肢を1位か2位に位置づけた回答者の割合を示している。
まずトップに役員や取締役が来るのは当然として、本報告書では顧客や協業相手、および規制当局が重要な位置を占めており、これらが部門長(Line-of-business leaders)と同等以上の影響力を持つとみなされている点に着目している。
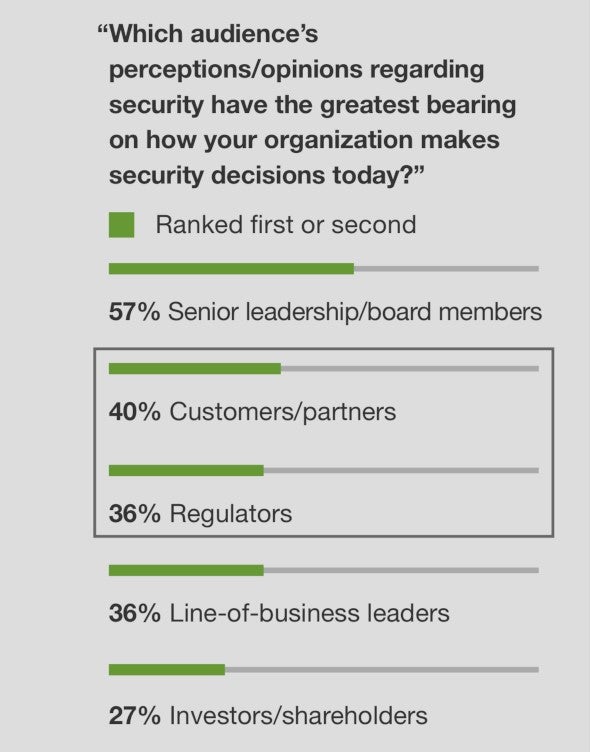
しかしながら顧客や協業相手に対しては、内部情報を直接示してコミュニケーションをとることができないため、現在の自組織のセキュリティの現状を説明することが困難である。したがってセキュリティ能力を測定し、具体的なデータを社外に示せるようにすることが重要になるのであろう。
本報告書ではセキュリティ能力を測定する具体的な手法については特に触れられておらず、恐らくForrester Consulting社かBitSight社が彼らのビジネスとしてそのような手法を提供しているのだと思われるが、セキュリティ能力の測定のしかたを改善することによって回答者が期待している効果が図3のように示されている。
なお図3に「Improved SPM」と書かれているが、ここでのSPMは文脈上「Security Performance Management」の略ではなく「Security Performance Measurement」の略であることに注意されたい。
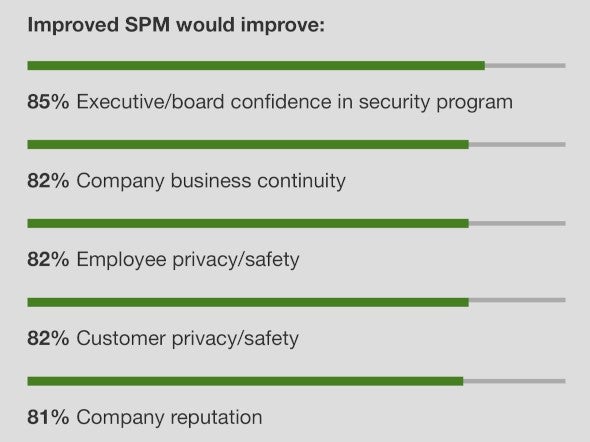
セキュリティ能力の測定のしかたを改善することによって、自社のセキュリティプログラムに対する役員や取締役からの信頼が高まることが期待されるのは当然といえる。しかしながら同様に事業継続、従業員や顧客のプライバシーと安全、レピュテーションにおいても改善が期待されていることが示されている。
これは見方を変えれば、情報セキュリティがサイバーセキュリティ事故やプライバシーだけでなく、事業継続やレピュテーションなども含めて広範囲に影響をおよぼすということが認識されていることの現れであると言えよう。
本報告書ではこれら以外にも、セキュリティ能力の測定がセキュリティプログラムの効率向上や予算獲得に寄与するといった興味深いデータもあり、セキュリティ能力マネジメントがどのようにビジネスに寄与するかを示すことが試みられている。情報セキュリティ対策に問題意識を持たれている読者の皆様にご一読をお勧めしたい。
■ 報告書本文の入手先(PDF16ページ/約0.4MB)
https://info.bitsight.com/forrester-study-security-performance-management
注1) 市場調査会社であるForrester Research社(https://forrester.com/)の子会社である。
注2) 筆者が「security performance management」でGoogleにて検索したところ、Forrester Research社とBitSight社のWebサイトしかマッチしなかったので、彼らが独自に提唱している概念かもしれない。もし一般的に用いられている適切な訳語があれば、ご教示いただければ幸いである。
注3)調査にあたっては恐らく同社の顧客など取引先に回答を依頼していると思われる。ちなみに本報告書の Appendix A(調査手法の説明)に、回答者に対して若干の謝礼(small monetary incentive)が支払われているとの記載がある。
(了)