3分の2の企業が攻撃を受けた経験
英国に本拠地を置くコンサルティングファームGrant Thornton UK LLP(注1)は、2019年7月にサイバーセキュリティに関する調査報告書『Cyber security: the board report』を公開した。この報告書の副題は「いかに取締役がビジネスにおけるサイバーアタックによる影響を減らせるか」(注2)となっており、主に取締役等を対象とした問題提起となっている。
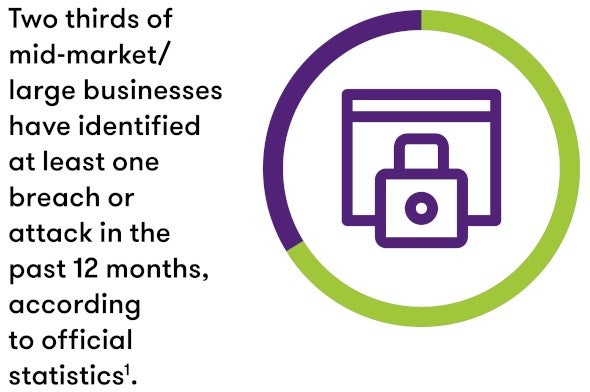
本報告書のイントロ部分(PDFファイルの5ページ目)には、そのような問題提起の背景がまとめられている。まず本稿のトップに掲載させていただいた図のとおり、英国の公的な統計(注3)によると、過去12カ月間に大企業および中堅企業(注4)の約3分の2が少なくとも1回の情報漏えいまたはサイバーアタックを経験している。
また米国のPonemon InstituteがIBMからの支援を受けて実施した調査(注5)によると、情報漏えいにおける平均的な損失額はデータ1件あたり148米ドル(約1万5700円)だが、このうち13米ドル(約1380円)はサイバーリスクマネジメントに取締役等が効果的に関与することで減らせる可能性があるという。したがって、もし5万件のデータが漏洩したとすると、単純計算で65万米ドル(約6890万円)が取締役の責任において減らせるということになる。
本報告書はまずこのようなデータを示した上で、サイバーセキュリティに対する取締役等の行動を促す内容となっている。
対応計画ある企業は4割
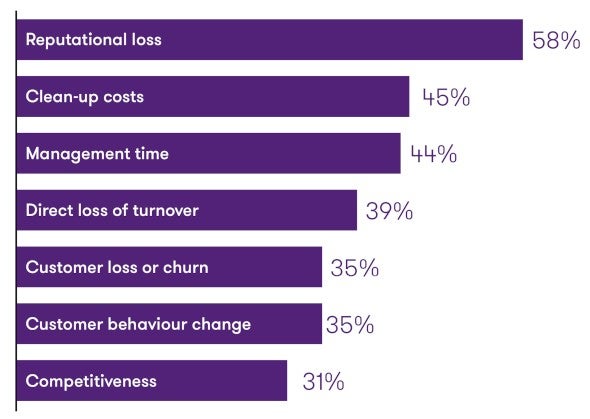
図1はサイバーアタックによる悪影響が最も重大になると思われるものは何かを尋ねた結果である。レピュテーションに対する損害(Reputational loss)が突出して大きいが、これまで本連載で紹介してきた類似の報告書でも、海外(特に欧米)において事業中断やサイバーアタックによるレピュテーションへの影響が特に注目されていたので、これは驚くに値しないであろう。
次に多い「Clean-up costs」には、原因の調査や問題の修復などに加えてデジタル・フォレンジック(注6)や法的措置など幅広い活動が含まれるため、最終的な損失額が大きく膨れ上がる可能性がある。
3番目の「Management time」は経営層が事態対応に割かざるを得なくなる時間のことである。経験的にはCFOやCIOは危機的状況を乗り越えるまで事態対応に 100%関わらざるをえず、またCEOも50%程度は関与する必要に迫られるため、これらが本業のビジネスに与える悪影響が非常に大きいと指摘されている。
また図2は自組織におけるサイバーセキュリティ対策の実施状況を尋ねた結果である。各項目を和訳すると次のようになる。
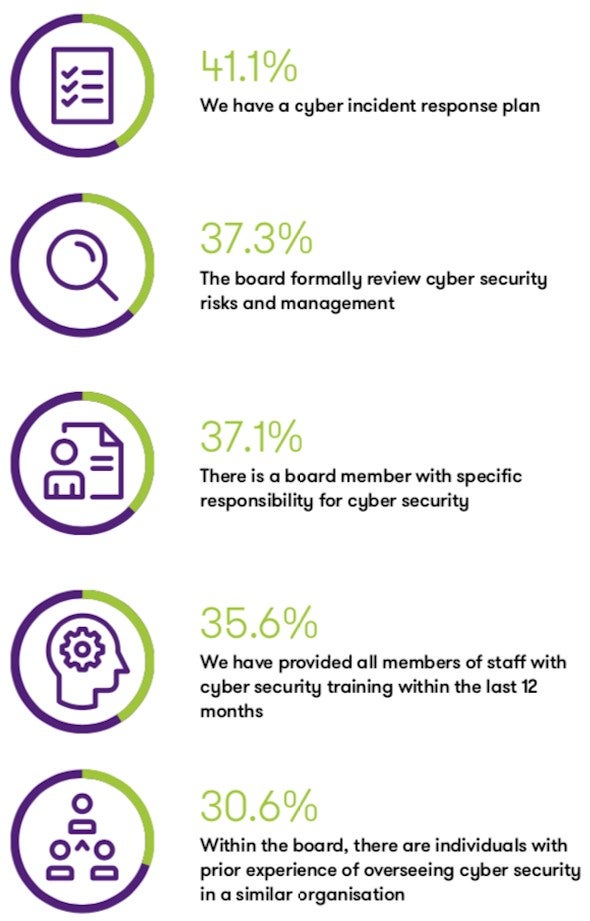
そもそもサイバーセキュリティ事案に対する対応計画があるという回答が41.1%にとどまっているのであるが、本報告書が注目しているのは取締役等の関与の少なさである。本報告書ではこのような状況を「多くの取締役は危険を無視している」と表現しているが、その背景として、取締役等が昨今のサイバー犯罪の深刻さを認識していないと思われることに加えて、多くのビジネスリーダーがサイバーセキュリティに取り組むことに自信を持っていないと思われることを指摘している。
しかしながらこのような状況のまま放置されていると、組織化されたサイバー犯罪グループによって、サイバーセキュリティに関するリスクが新たなレベルに引き上げられかねないとして、本報告書では取締役等の積極的な関与を訴えている。具体的には取締役の中でサイバーセキュリティ対策責任者を任命し、取締役レベルでサイバーセキュリティに関するリスクや対策状況をレビューすることから始めることを推奨している。
■ 報告書本文の入手先(PDF28ページ/約2.4MB)
https://www.grantthornton.co.uk/en/insights/why-boards-need-to-pay-attention-to-cyber-security/
注1)Grant Thornton UK LLPはロンドンを本部とする会計事務所グラントソントン・インターナショナルのグループに属するコンサルティングファームである。 https://www.grantthornton.co.uk/en/about-us/
注2)副題の原文表記は次のとおり。「How boards can reduce the impact of cyber-attacks on business」
注3)これは英国のデジタル・文化・メディア・スポーツ省(Department for Digital, Culture, Media and Sport)が発表した「Cyber Security Breaches Survey 2018」データに基づいており、本報告書の脚注に書かれている下記 URL に調査結果のサマリーが掲載されている。
https://assets.publishing.service.gov.uk/government/uploads/system/uploads/attachment_data/file/701842/CSBS_2018_Infographics_-_Medium_and_Large_Businesses.pdf
なお本連載の第73回(2019年7月2日掲載分)では、上記調査の2019年版を紹介している。
https://www.risktaisaku.com/articles/-/18239
注4)本報告書では売上が1500万~ 10億ポンド(約19億円~1286 億円)の企業を中堅企業向け市場(mid-market)と呼んでいる。
注5)Ponemon Instituteによる「2018 Cost of Data Breach Study」のことで、下記URLで報告書を入手できる。
https://www.ibm.com/security/data-breach
なお本連載の第59回(2018年10月30日掲載分)で、上記調査を紹介している。
https://www.risktaisaku.com/articles/-/12115
注6) デジタル・フォレンジックとは、PCやサーバー、スマートフォンなどの電子機器に格納されているデジタルデータを、専門技術をもって調査・解析し、法的証拠能力をもつデータを抽出する作業をいう。
(了)