
メール経由で感染拡大
「Emotet」(エモテット)と呼ばれるウイルスへの感染を狙うメールが、国内の企業・組織へ広く着信しています。業務上開封してしまいそうな巧妙な文面となっている場合があり、注意が必要です。
Emotet は、送られてきたメールに添付されたファイルを開くと感染し、パソコン内に保存されている知人や取引先等のメールアドレスを盗み出し、盗み出したメールアドレス宛にも同様の偽メールを自動的に送りつけます。
このようにEmotetは、受信者が過去にメールのやり取りしたことのある実在の相手の氏名、メールアドレス、メールの内容等を流用して返信を装ってウイルスを送り付けます。
下図は、A氏(メール受信者)へのEmotet感染を狙うメールの例です。
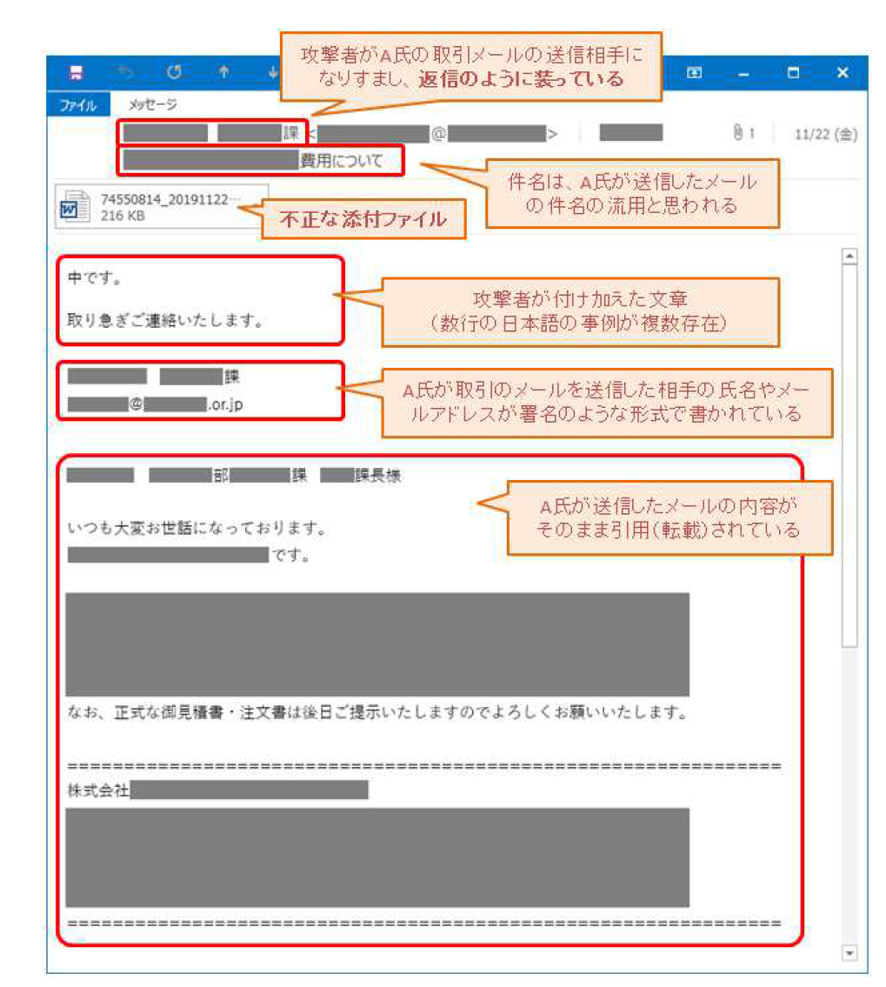
写真を拡大 Emotetへの感染を狙う攻撃メールの例(出典:独立行政法人 情報処理推進機構(IPA) https://www.ipa.go.jp/)
具体的な対策
・身に覚えのないメールの添付ファイルは開かず、メール本文中のURLリンクはクリックしない。
・自分が送信したメールへの返信に見えるメールであっても、メールが返信されてきたタイミングや内容に違和感があれば添付ファイルは開かない。
・不審なメールに添付されたWord文書などを開いてしまった場合は、「マクロを有効にする」「コンテンツの有効化」のボタンをクリックしない。
・OSやアプリケーション、セキュリティソフトを常に最新の状態にする。
 Windows7は本年1月14日、ウイルス感染を防ぐ更新プログラムの無償提供サポートが終了しましたので、Windows10等のOSに移行を!
警視庁サイバーセキュリティ対策本部公式ツイッター
(了)

















