
前回は「データセンターの基礎知識」として、データセンターの種類や、BCP対策として考えた場合に潜んでいる問題点についてご紹介しました。第2回となる今回は、データセンターを選ぶ際に、ユーザーとしてどのような点に留意すればよいのかという部分に着目し、システム担当者だけでなく、BCP担当者としても知っておくべき選定ポイントについて説明します。
1. データセンターを選ぶ際に留意すべきポイント
第1回でもご紹介しましたが、これからの時代、データセンターの活用は加速度的に増していくと考えられます。しかし、データセンターの導入はシステム部門の施策の一つとして考えられ、BCP対策とは切り離されて進められるということもよくある話です。とはいえ、BCP担当者として忘れてはならないのは、「自社の対策として、データセンターにどこまでの機能を求めるかは、システム部門だけでは決められない」ということです。なぜなら、データセンターを活用するのは手段の一つに過ぎず、本来の主な目的は、システムの停止を防ぎビジネスを止めないようにするためだからです。
また、一口にデータセンターと言っても、立地条件や設備機能はそれぞれの施設によって異なります。可用性や堅牢性が高くなればなるほどコストはかかりますが、どこまでの機能を求めるのか、信頼性をどこまで容認できるのかは、システム側ではなく、ビジネス側の要件とすり合わせなければ決めることができません。そして擦り合わせのためには、BCP担当者としても、データセンターを選定するに当たってどんな点について確認すればよいのかを知っておく必要があります。
それでは、データセンターを選ぶ際にはどんなところを確認していけばよいかを見ていきましょう。選定時の留意点としては、大きく分けて3つのポイントが挙げられます。
一つ目は利用に当たってどの程度コストがかかるのかということ、二つ目はどのような場所に立地しているのかということ、三つ目はどのような設備、機能を備えている施設なのかということです。
まずコスト。これは組織によって選ぶ基準は異なってきますが、いずれにしても費用対効果に見合う機能を備えていることがポイントになります。
次に、立地場所。どのような場所にあるデータセンターを選択するかは、戦略的に考える必要があります。戦略とは、例えば「システム障害などの不測の事態が発生した場合にすぐ駆け付けられる場所にする」や「本社との同時被災を避けるため、沖縄や瀬戸内エリアといった遠隔地の施設を選ぶ」といったことです。駆け付けられやすいよう、支社や支店の近くに置くという企業もあります。ただ、いずれにしても重要なのは、災害耐性のある場所かどうかという点です。沖縄であれば地震被害はあまりないかもしれませんが、台風は毎年のように襲ってきます。その場合にどのような被害が考えられるのか、地域のハザードマップなどで確認し、把握しておく必要があります。
そしてこれら2つのポイントは、データセンターそのものが、どのような設備機能を持っているかに大きく関わってきます。
データセンターに求められる最たる機能は「データセンターが使える状態にある」ということ。そのために特に重要となるのは、電気設備、空調設備、通信設備、耐震性能も含めたセキュリティー対策です。
こうした点について客観的に判断できるのが、ガイドラインや認証制度です。
2. 選定ポイントについて客観的に評価するための方法
BCP策定の現場で、データセンターを利用しているお客様に対してわれわれが必ずする質問が「そのデータセンターのティアはいくつですか?」。何を聞いているかというと、日本データセンター協会のガイドライン「データセンターファシリティスタンダード」(以降「DCFS」)に基づいたとき、データセンターの信頼性や堅牢性はどのレベルか、ということです。
この「ティア」の考え方はアメリカが発祥です。ティアとは、データセンターの信頼性を示す段階的な評価のことです。日本に合うよう条件を緩和したり、日本独自の諸条件を追加したりしたもので、ティア1からティア4まで、4段階のレベル分けがされており、数字が大きくなるにつれ、信頼性が増すという評価となります。
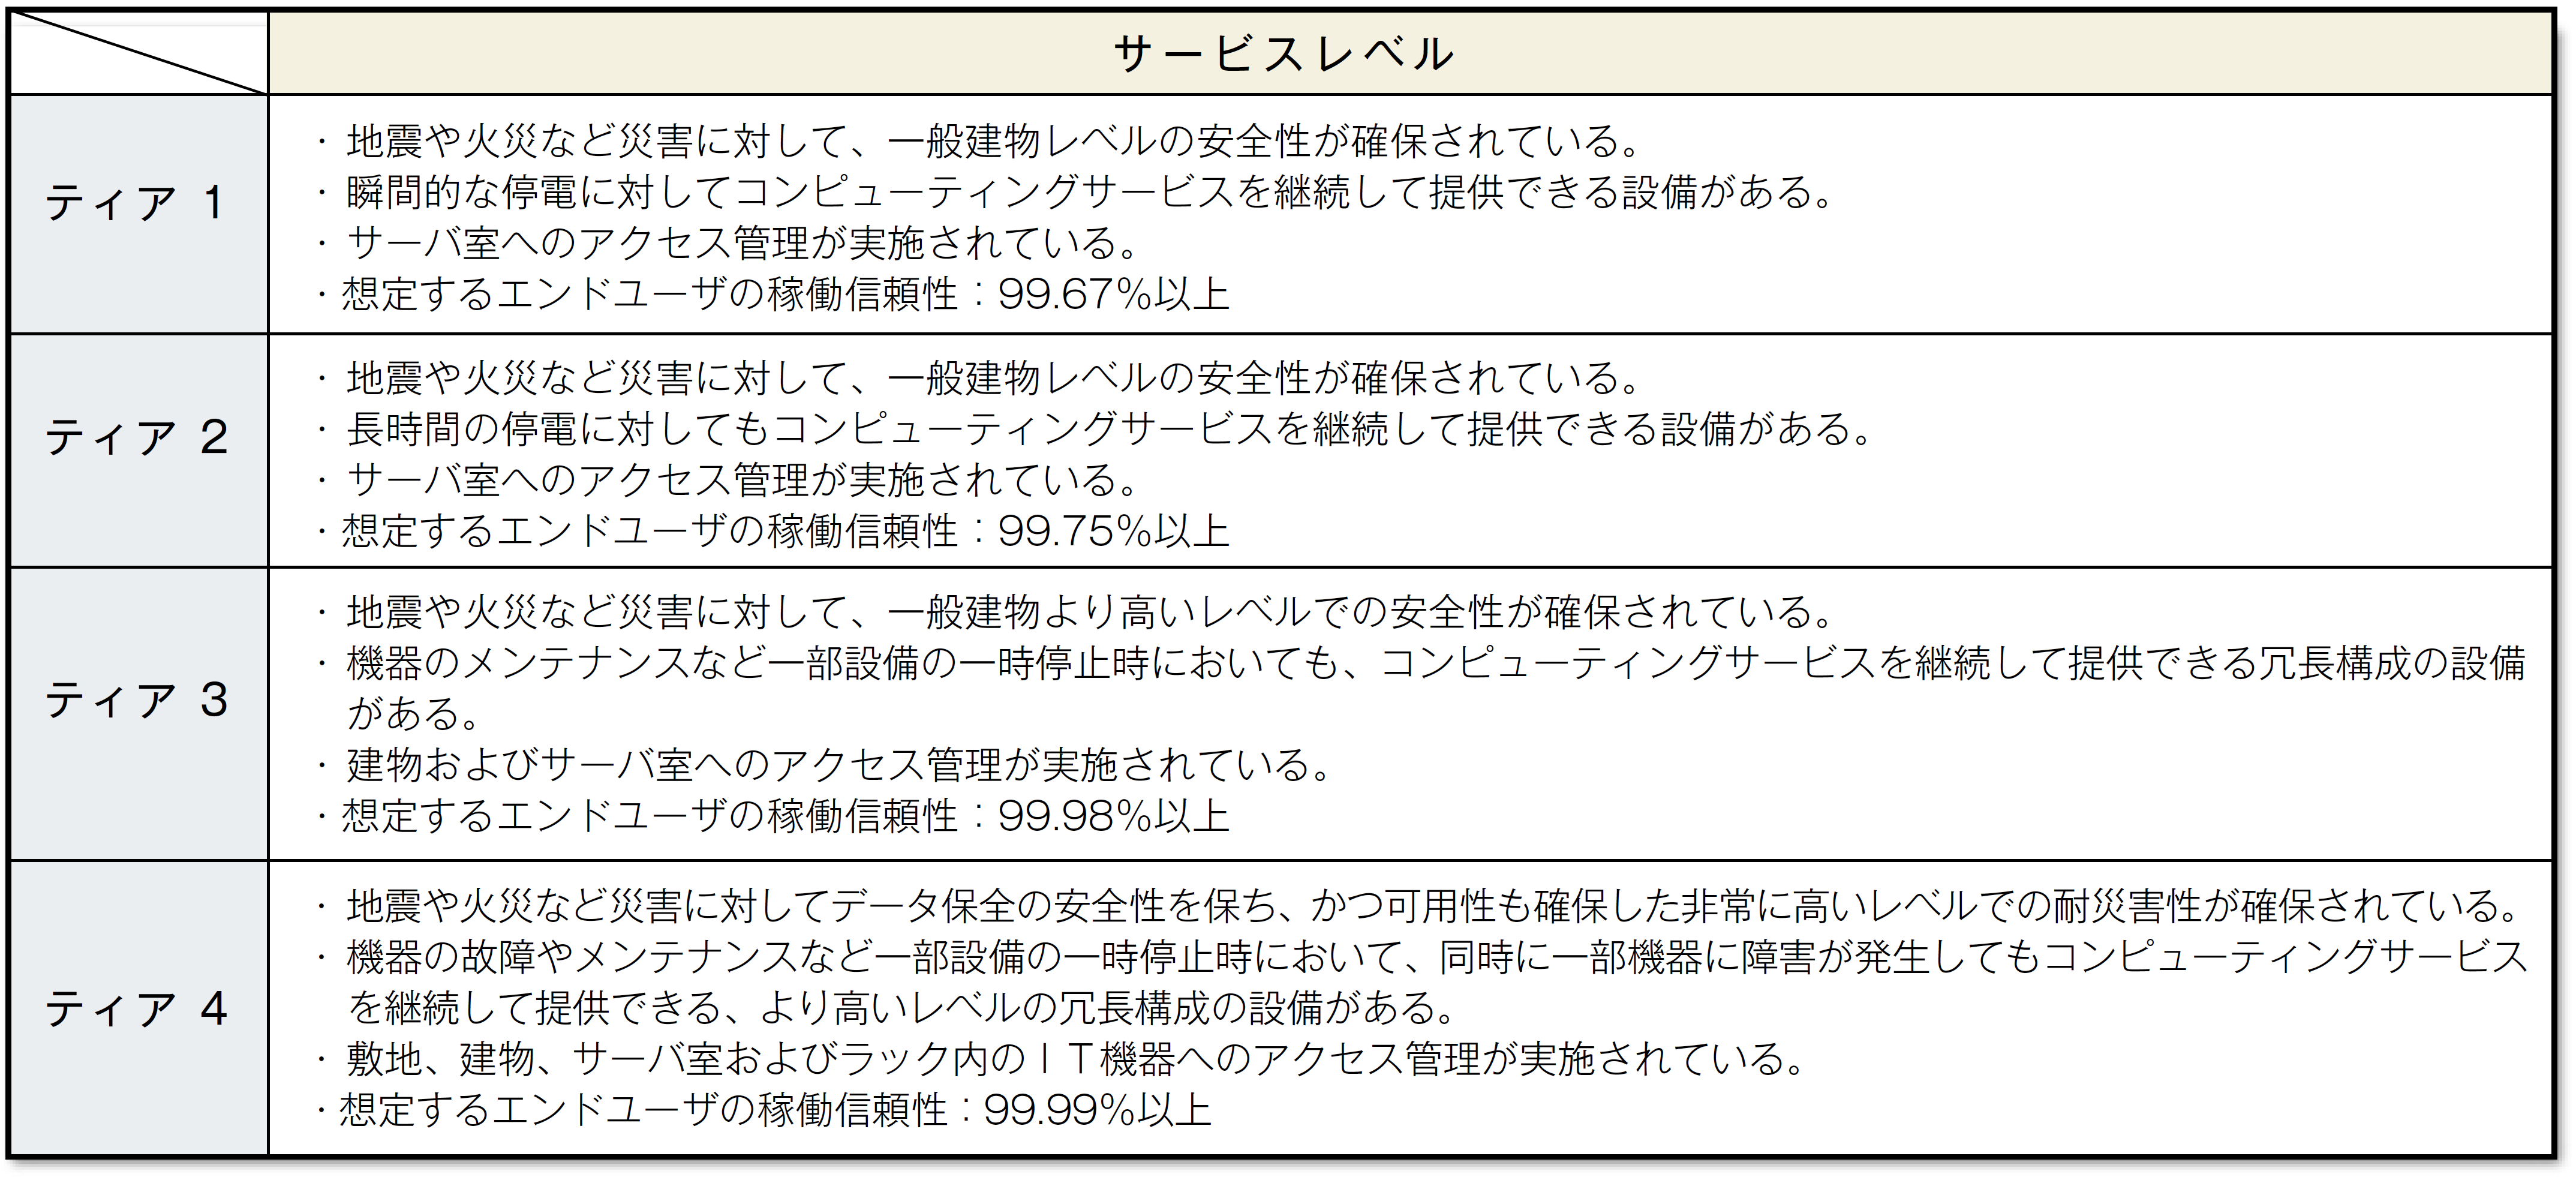
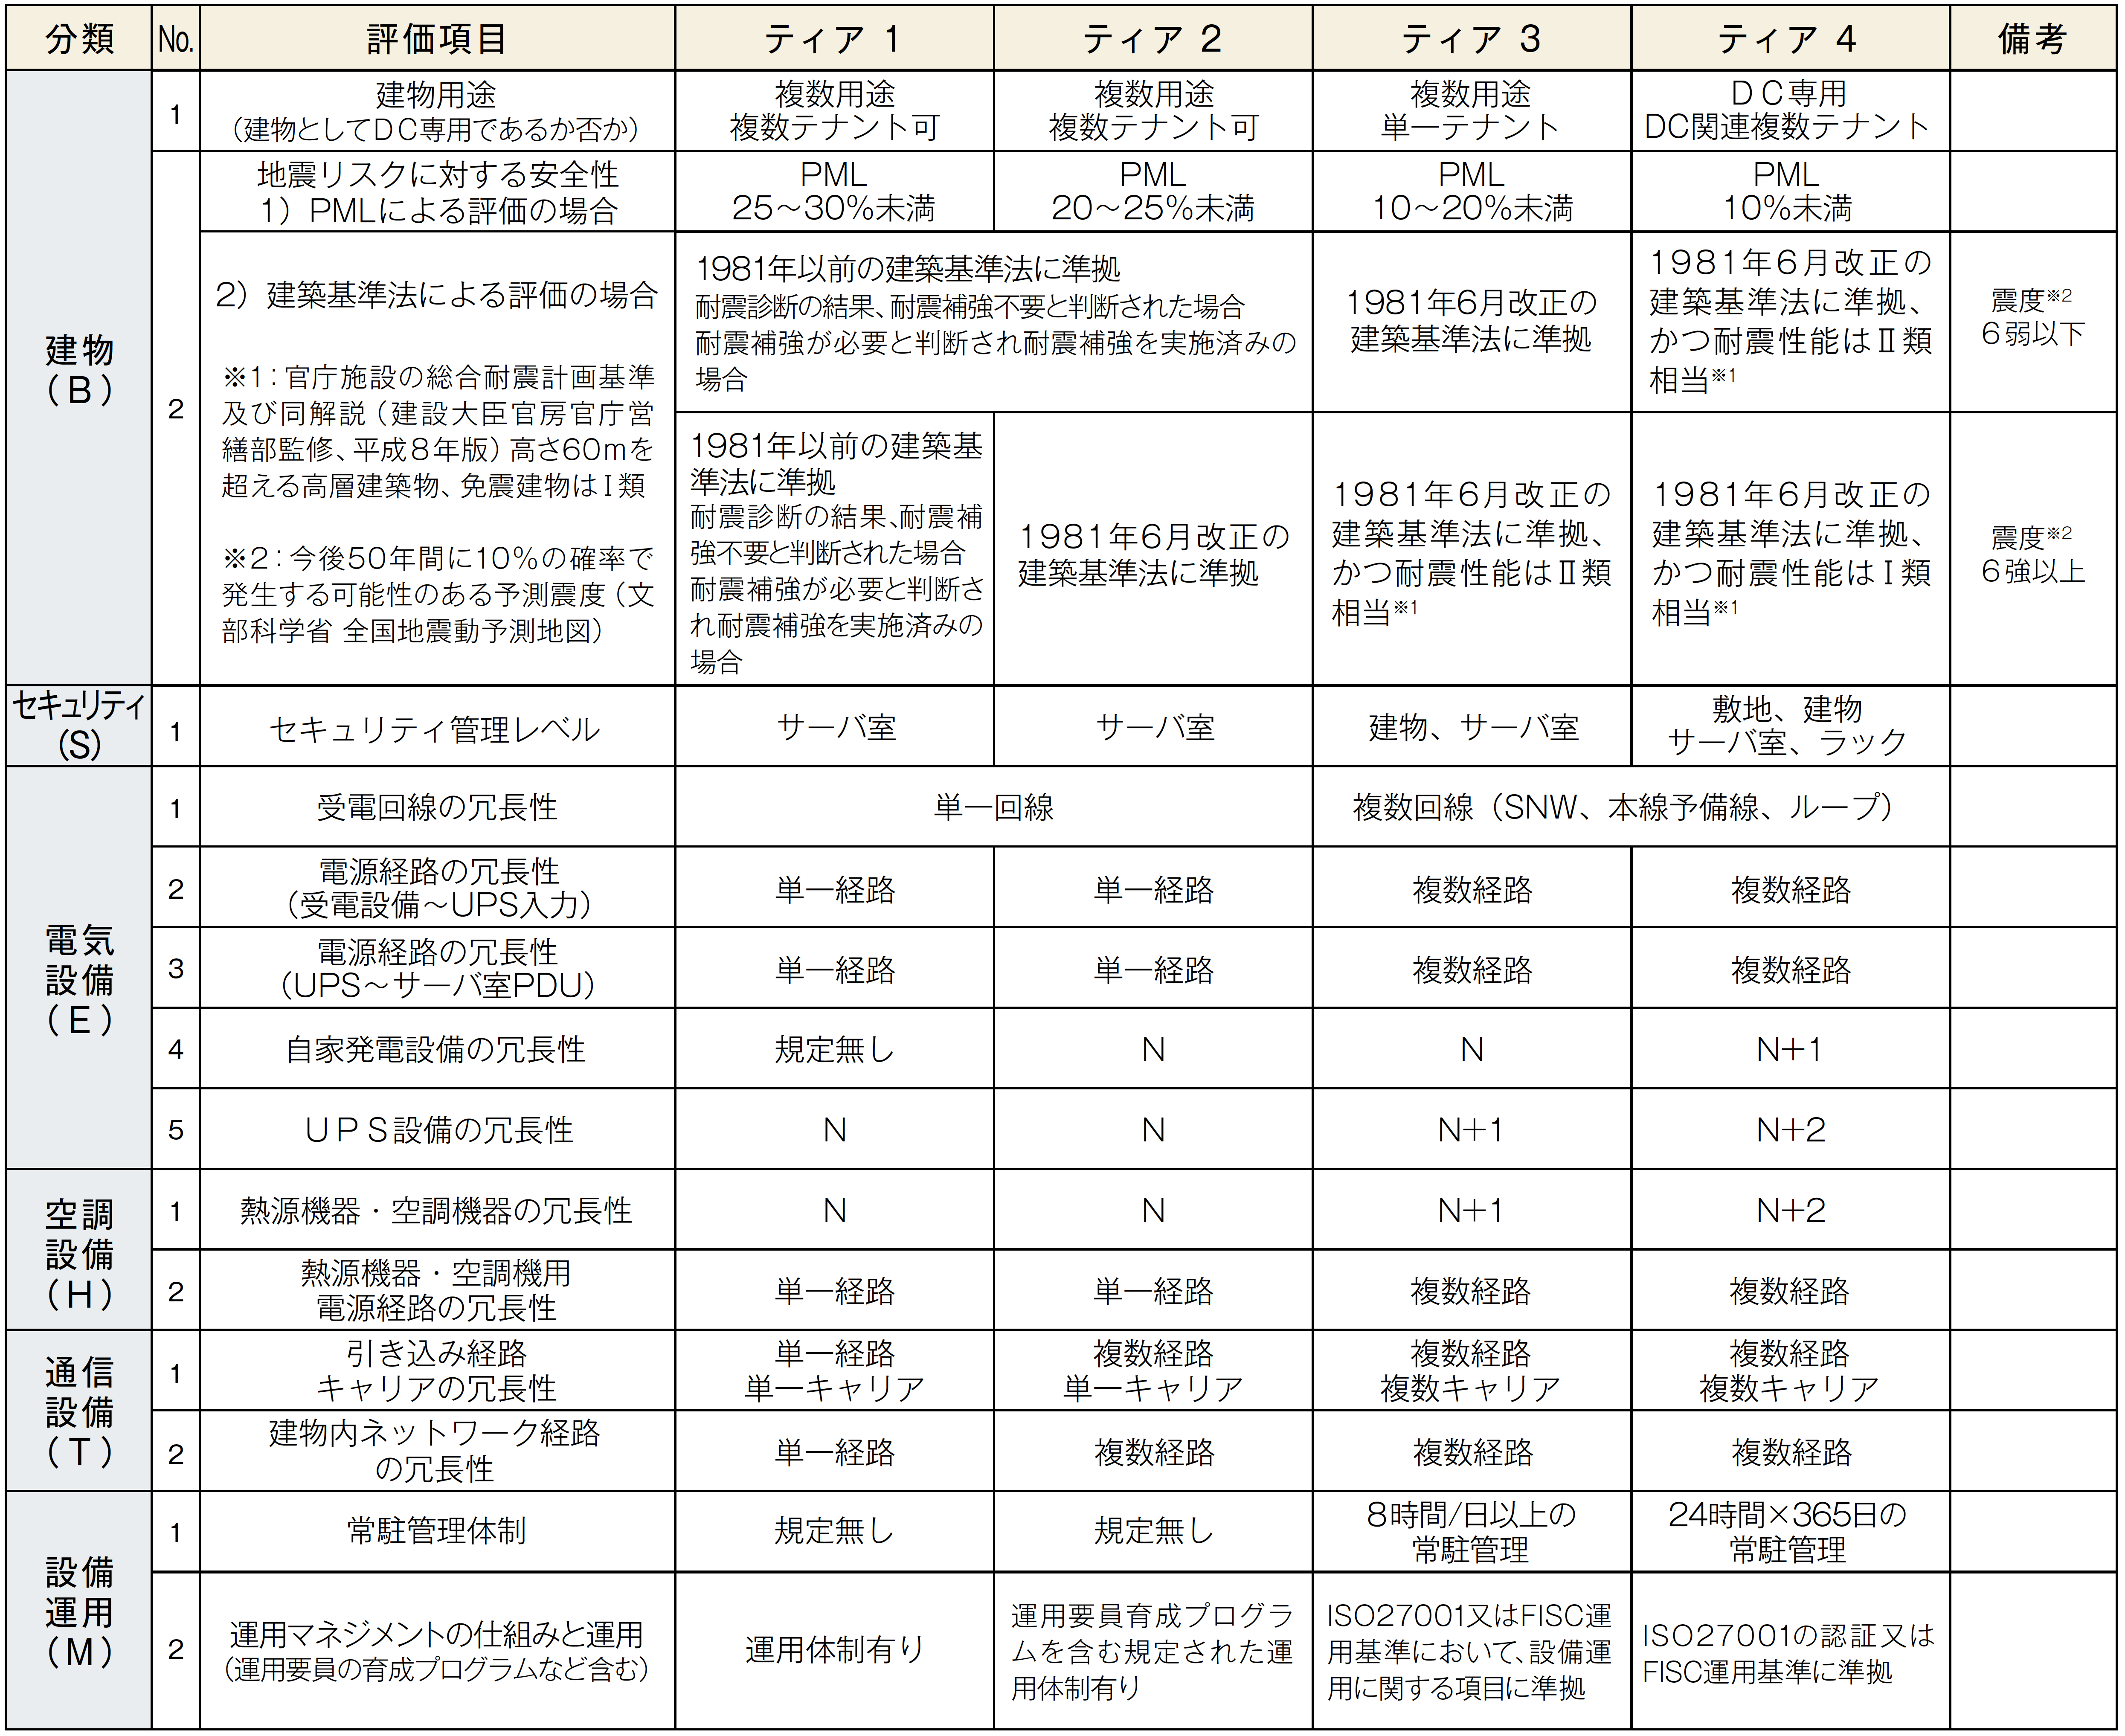
この「データセンターファシリティスタンダード」では、「建物」「セキュリティー」「電気設備」「空調設備」「通信設備」「設備運用」の6点を基準項目として置いているほか、8点の推奨項目が設定されています。データセンターがどのような備えをしているのか、ティアを確認することで有用な参考情報を得ることができます。
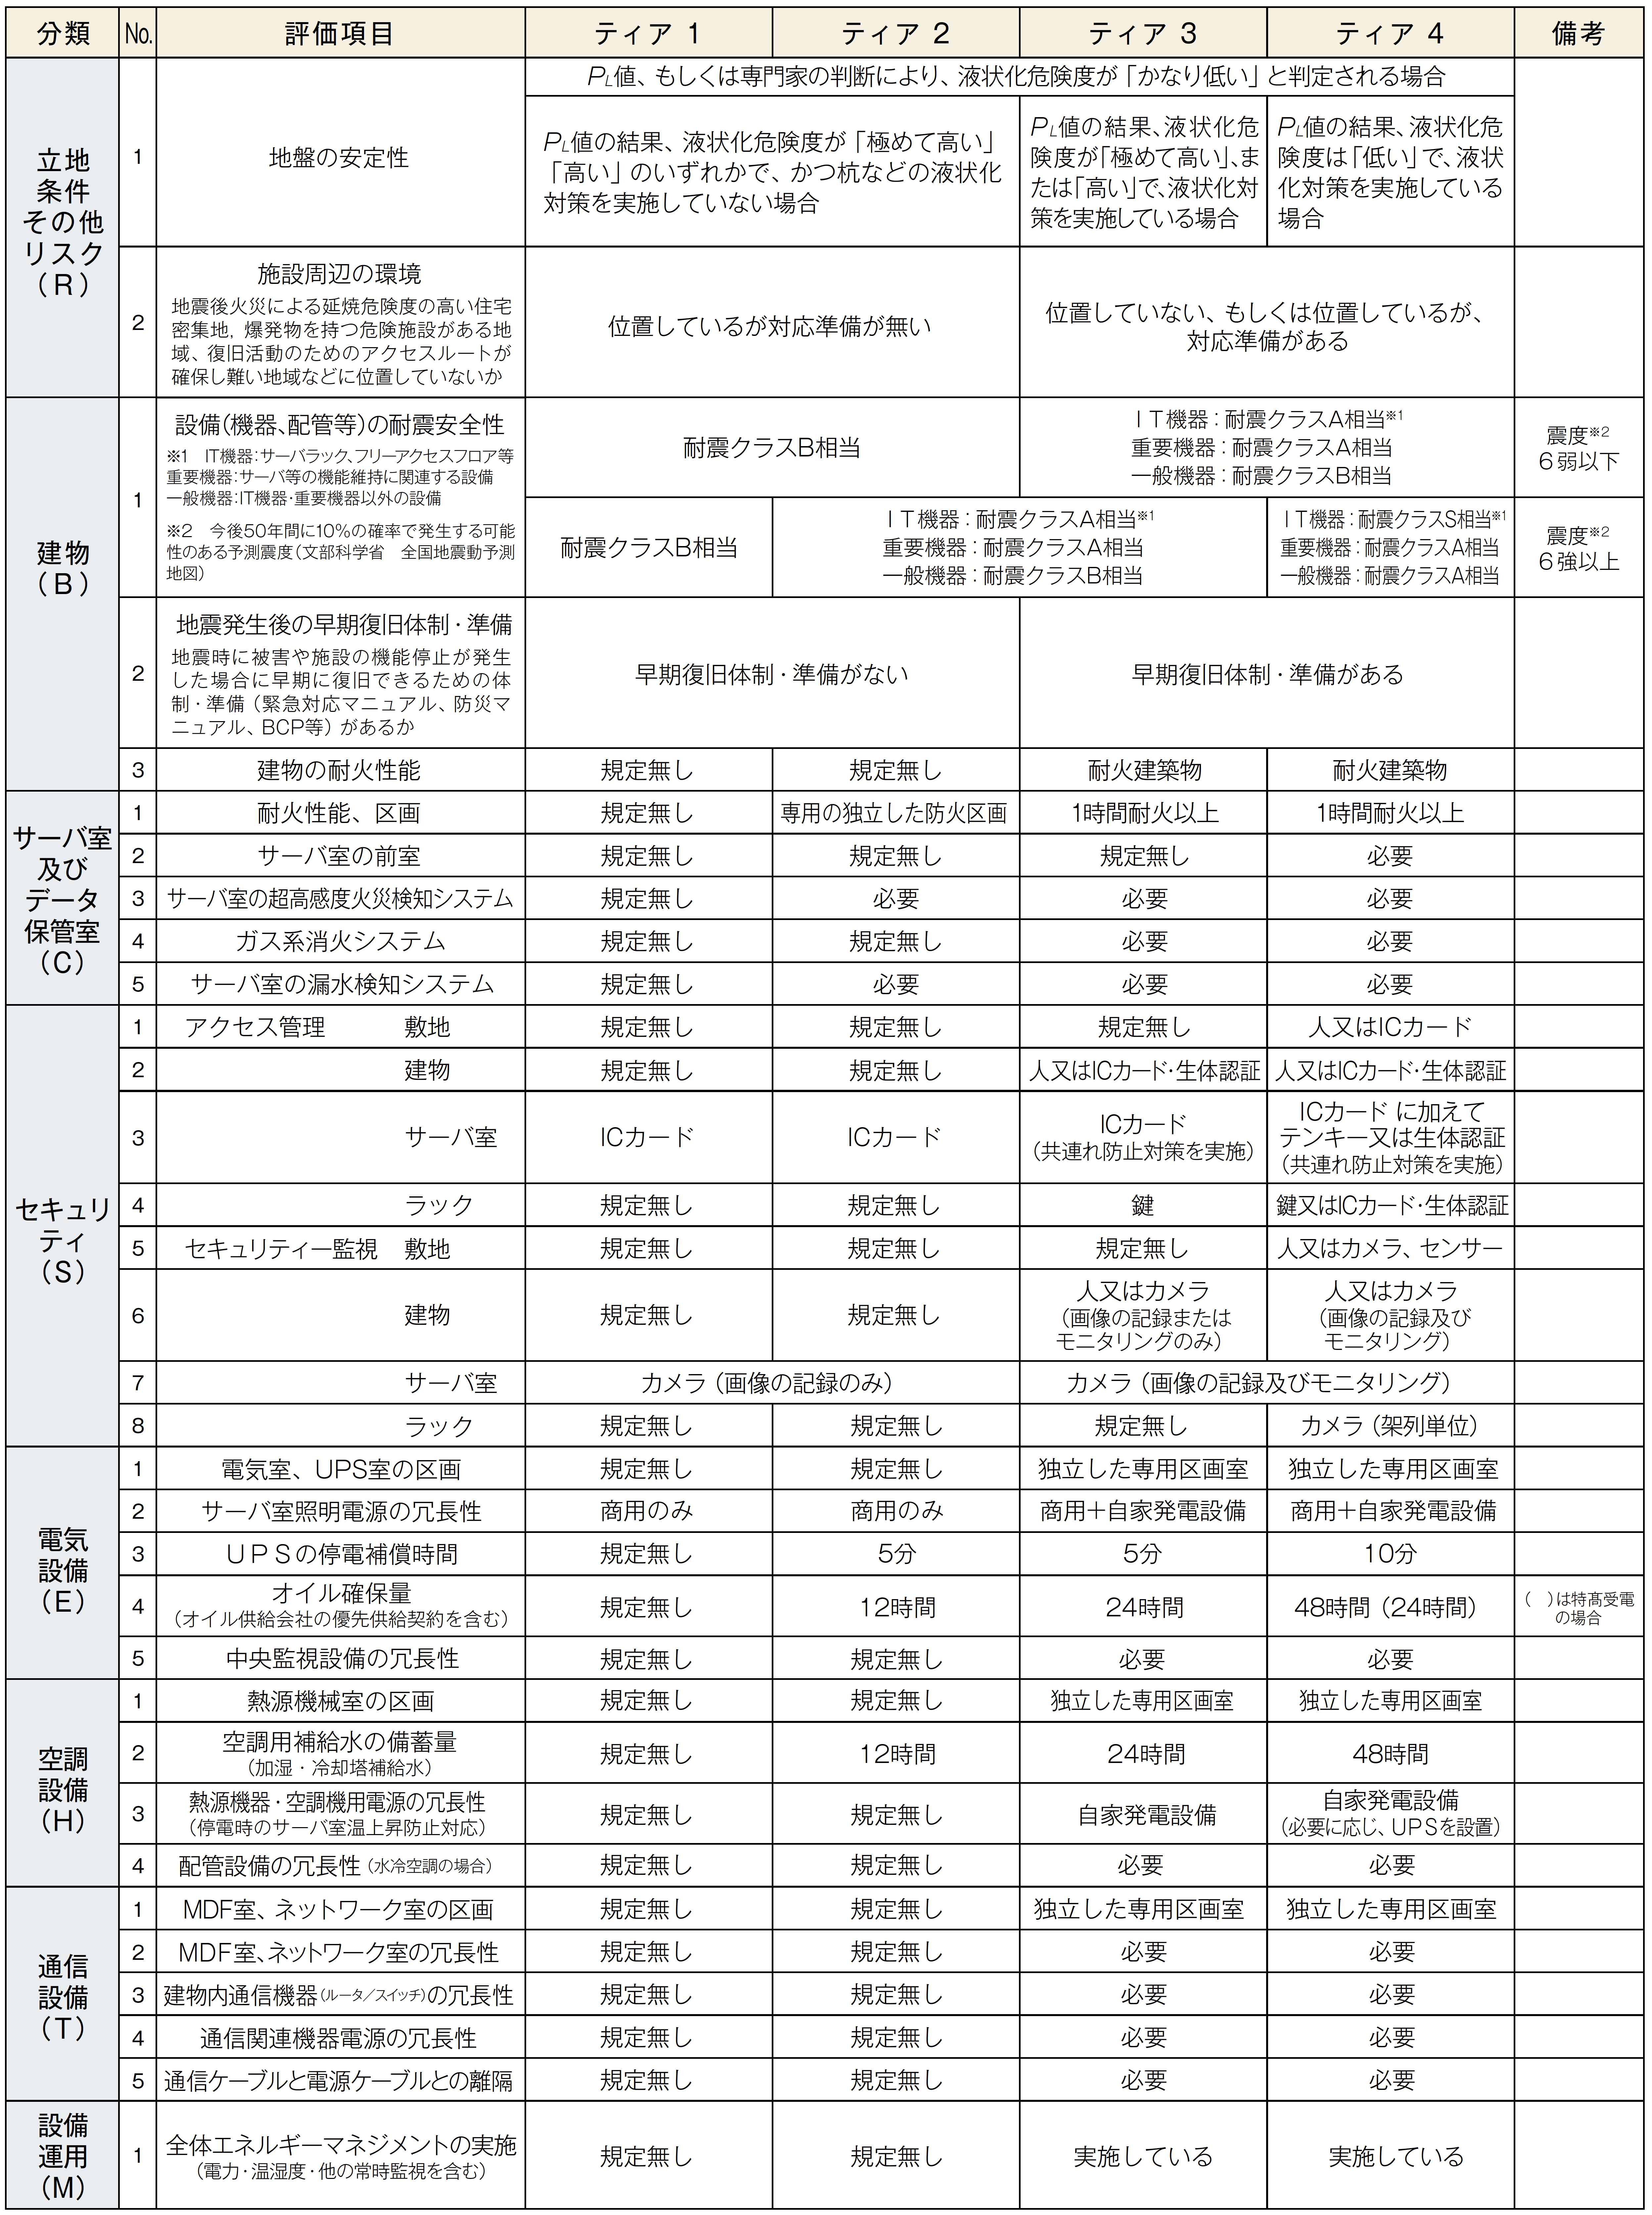
またDCFSのほかにも、端的にデータセンターの信頼性や性能を把握できるものとして、第三者認証があります。代表的なものとしては、ITサービス運用に係るISO20000、情報セキュリティーのISO27001、クラウド事業者の場合は、ISO27001のアドオン規格である「ISO27017 ISMSクラウドセキュリティ認証」があります。
また、ISO以外にも「SOC」が有名です。
SOCとは、「Service Organization Control」の略であり、ある企業が特定の業務を外部から受託する場合、その受託企業の内部統制の有効性について、監査法人や公認会計士が、独立した第三者の立場で評価するものです。内部統制の取組により、「SOC1」「SOC2」「SOC3」に分けられます。
「SOC1」は財務報告にかかる内部統制の評価であり、「SOC2」は、特定のサービスやシステムを対象として、セキュリティーや可用性などの内部統制に関するもので、評価対象は以下の5項目です。
・セキュリティー
・可用性
・処理のインテグリティ
・機密保持
・プライバシー
「SOC3」は、受託会社の経営者、委託会社など、関係者を対象とする「SOC2」と違い、不特定の利用者を対象としています。そのため、評価項目は同じなのですが、報告書の構成としては、「SOC3」はより簡素な概要版となります。
DCFSのティアレベルは公表されていない場合もありますが、認証についてはウェブサイトやサービスパンフレットにISO27017マークやSOC2といった表記があります。サービス内容を確認する際にはこうした点にも着目し、データセンター選定における判断材料の一つとされることを推奨します。
今回は、データセンターの導入に当たってどんな点を確認する必要があるのか、また確認する際に参考となる客観的な評価についてお話ししました。冒頭でも触れましたが、BCP対策も踏まえた、自社に適したデータセンターを導入するには、システム部門とBCP担当の連携が必須となります。どのように協力し、選定に当たればよいのかについて、第3回で解説します。

















