
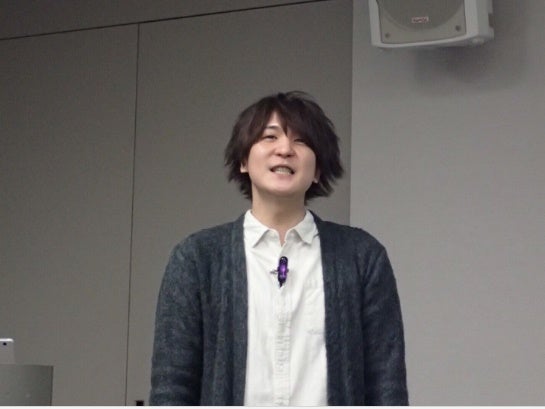
ソフトバンク・テクノロジーの辻です。毎日のように起こるセキュリティ事件や事故を調べ、対策を考えて皆さんに情報を配信することを主な業務としています。今日のトピックはロンドンオリンピック・パラリンピック、(D)DoS、標的型攻撃の3つです。
ロンドンオリンピック・パラリンピックのサイバー攻撃に関する報道をみると、必ずといっていいほど「約2億件のサイバー攻撃」が取り上げられます。でも、この件数にばかり注目するのは問題があります。大会組織委員会のギャリー・ペンネルCIOが語ったのは約1億6500万件のセキュリティーベントが検出され、オペレーションセンターに報告されたのはわずか97件でした。この97件のうちCIOにまで報告されたものはわずか6件です。
しかも、そのうち最も大きなイベントとされたものは内部セキュリティの不備。それは組織委員会ではなく、外部の広告代理店のシステムがマルウェアに感染し、たくさんのスパムメールが発生したようです。運営上、持ち込みを禁止できないので問題が起こったけれど深刻ではなかったようです。ギャリー・ペンネル氏は「解決に向けて僕たちも一緒に作業をした、これがオリンピック中最大の僕たちのチャレンジだった」と語っています。これには皮肉が込められているのではないかと私は考えています。
なぜなら報告のあった他の5件は攻撃の予兆を検知、電源システムへの攻撃、広義のハッキングを用いて自分たちの主義・主張を広めるハクティビストの攻撃など。組織委員会は大規模な(D)DoS攻撃を遮断したり、かわしたりと全てに対処し大会への影響はほとんどなかったからです。
ギャリー・ペンネルCIOが伝えたかったのは、数字に踊らされると何も見えなくなることだと私は受け取っていますし、本人も「バカげており、ナンセンスであると」と発言しています。目を向けるべきなのは攻撃者たちが弱点を探していても見つからないほど事前の準備を確実にやってきたということです。
(D)DoSという言葉が出てきました。東京オリンピック期間中も含め、このような攻撃の増加が予想されます。なぜなら、注目を集めているイベントを攻撃して被害を出すことができれば、攻撃者たちは名を売れると同時に自分たちの主張を誇示することができるからです。ちなみに、被害や規模が大きい攻撃しかニュースになりませんが、数百メガ程度の(D)DoSは日常茶飯事です。
ある犯罪グループは(D)DoSを用いた脅迫も行っています。実際には「(D)DoSを15分ぐらい行う」というメールを送付し、その後、攻撃をやめて欲しければビットコインを振り込むよう要求します。ただし、支払っても攻撃が止まるかはわかりません。攻撃インフラを持たず、実際には攻撃をしないにも関わらず便乗して金銭を要求するケースもあります。
日本の組織がターゲットになった攻撃には、2016年にアノニマスがイルカ漁反対という主張を掲げ、和歌山県太地町や各地の水族館などを攻撃し、多数のWebサイトが閲覧しづらい状況になりました。
アノニマスの攻撃を調査し、発表している私のWebサイトにも1年ほど前に(D)DoSが仕掛けられました。この年に日本の個人でアノニマスから(D)DoSを受けた個人のサイトでは私と首相の安倍晋三氏くらいでしょうか。リサーチャーとしては生の情報を分析できる、願ってもない体験でした。企業のWebサイトがダウンしてもログなどの情報は公開、提供されません。自分のところなら全てわかります。2日間にわたって8時から11時ぐらいの3時間にかけて大量のアクセスを受けました。
アノニマスがターゲットにしたサイトへの攻撃を分析するとサイトがダウンする時間はさまざまです。5分くらいから数時間、半日、1日など。考えてもらいたいのはバランスです。商品を販売しているサイトなら、5分のダウンでも金額的な損失が大きいかもしれません。攻撃を受けた際の損失と(D)DoS対策の金額と天秤にかけて考えることが重要です。私のサイトは何かを販売したりサービスを提供してはいないので、費用をかけて対策をするほどではないと判断しました。
しかし、バランスを考えるときにはもう一つ大切な要素があります。それはブランドです。100円の価値を100万円の金庫で守ることは一見ナンセンスにも見えます。しかし、100円の価値のものでも被害に遭うこと自体を損失と考えるなら、100万円の金庫を買うこともナンセンスではないでしょう。
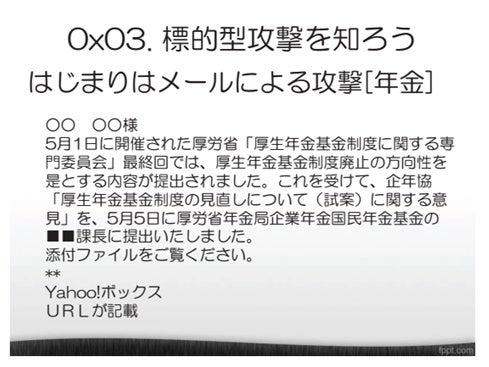
次に2015年、2016年を代表する標的型攻撃の共通点を挙げながら、何を教訓とすべきなのか話したいと思います。2015年は日本年金機構、2016年はJTBのケースです。日本年金機構とJTBとに共通するのは、攻撃の始まりはメールだったことです。どちらも件名も本文もきれいな日本語で書かれていたようです。今日は「厚生年金基金制度の見直しについて(試案)に関する意見」という件名で来たメールを紹介します。調べると企業年金連絡協議会という組織の会員向け情報をもとに、少しだけ手を加えたメールでした。なかなか手が込んでいます。
JTBの原文は公開されていないのですがメディアの情報などをつなぎ合わせると、よくある挨拶文からはじまり、eチケットを送付するのでお客様の予定を確認したいのでファイル見てくださいと送ってきたようです。添付ファイルはZIPで圧縮され、展開するとフォルダのアイコンが設定される実行形式の「.exe」ファイルでした。ファイルを実行するとマルウェアが裏で感染活動を行い、「.exe」を実行した場所と同じところに同名のフォルダを作成し、自身を削除します。作成されたフォルダにはeチケットに関連するPDFが入っています。eチケットは行き先も飛行機の便名も実在のもので時間も全て一致していましたが、実在しない人名が記載された偽物のファイルでした。送付先のユーザが不振に思わないようにとても手の込んだ細工が施されていました。
「.exe」ファイル開く人が悪いと批判がありますが、前述した手の込みよう勘案すると、私は開くことも無理はないとも思います。そもそも「.exe」はWindowsの初期設定では表示される設定になっていません。「.exe」のファイルへの注意を促すなら、組織内のPCが拡張子を表示する設定になっているかをまず確認し、表示されていないなら表示するように設定を変えてください。「気をつけてください」と伝えるであれば、気づけるポイントを提供して欲しいのです。
メールは仕事をする上で不可欠であり、受け取らざるを得ません。セキュリティがどうこうという以前に業務に支障をきたす場合もありますし、メールを開くことが仕事の方々もいることを忘れないでください。
マルウェアの感染を100%防ぐことは不可能といっても過言ではありません。そう考えると戦いの舞台は入口ではなく、皆さんが日々利用しているネットワークの中になります。攻撃をいかに早く発見し、対処し、ダメージを抑えるかが鍵となります。
では、攻撃を受けた組織のネットワークの中では何が行われていたのでしょうか。日本年金機構でマルウェアが短時間に拡散した原因は、全ての端末でローカル管理者権限のID、パスワードが同じだったこと。つまり1つのID、パスワードを盗み出すことで全ての乗っ取りができる状態だったわけです。
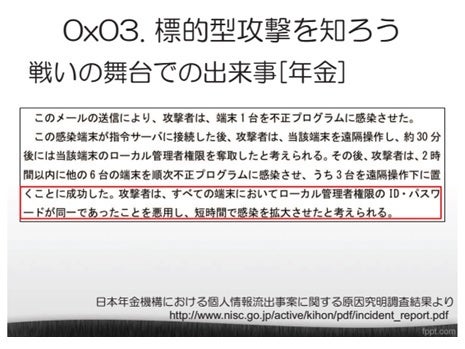
一方、JTBは各パソコン間でWindowsの共有フォルダ設定が有効になっていたため、そこを伝ってマルウェアの感染が拡大したと発表しています。日本年金機構の件で大騒ぎになったにも関わらず同様の方法で被害は拡大しました。
しかし、決してJTBがずさんだと言っているのではありません。皆さんも自分の組織に戻り、ローカル管理者権限がどうなっているか確認してください。共通にしている組織が多いはずです。分かっているけど対策できていない初歩的なこと。それを攻撃者は知って狙っているわけです。情報セキュリティレベルの向上にお金をかける以前にできること、やること、やり残していることはたくさんあるはずです。
重要なのは、商品の棚卸しのように情報セキュリティの土台となる情報の管理です。自分たちが使っている情報の管理が煩雑になっていたらセキュリティは成り立ちません。情報管理ができていれば無駄な費用も削れますし、結果的に守る範囲を小さくできます。情報管理で守りたいものがわかります。それが基本です。基本をおろそかにしてはいけません。
標的型攻撃の対策に最新、最先端、高度などの枕詞がついているものをよく見かけます。それに目を奪われて足元がぐらつかないように、基本にもう一度目を向けてください。
(了)

















