
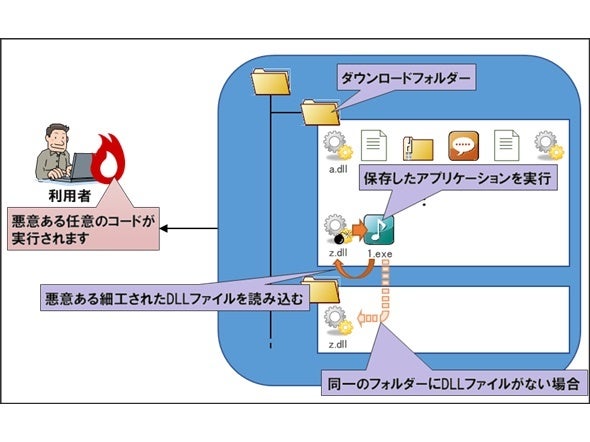
ダウンロードフォルダーには様々なファイルを入れっぱなしにしがちなので注意が必要(出典:IPAホームページ)
情報処理推進機構(IPA)は28日、Windowsアプリケーションの利用における注意を行った。細工などが行われた悪意あるDLLファイルと脆弱性のあるアプリケーションが同じフォルダーに保存されている際、アプリケーションを実行すると悪意ある任意のコードが実行され、情報窃取などの危険性がある。
Windowsではアプリケーションは同じフォルダー内にあるDLLを優先的に読み込んで作動する。悪意あるDLLと脆弱性のあるアプリケーションが同じフォルダーにあると、アプリケーションがDLLを読み込むことで、攻撃が行われることとなる。
IPAはダウンロードフォルダに様々なファイルを入れっぱなしにし、問題あるDLLとアプリケーションが同じフォルダー内に存在しがちになることから、アプリケーションのダウンロードの際に新規フォルダーを作成しそこに保存する対策の実施を呼びかけ。またフォルダー内を確認し、不審なファイルを削除することも大事だとしている。
■ニュースリリースはこちら
https://www.ipa.go.jp/about/press/20170928.html
(了)
リスク対策.com:斯波 祐介

















