□事例:パソコンを盗まれた、USBをなくしてしまった
保険の大手代理店A社は、およそ100名の外回り営業が毎日顧客のもとを訪問しています。顧客訪問に当たっては、新規顧客への営業や既契約者への保全活動のため。データの入ったパソコンを持参する必要があります。
ある日、営業職のBさんは昼食をとるため、訪問先近くの飲食店に立ち寄りました。その日は自家用車を使って営業を行っていたことや、パソコンの入った重いかばんを店の中に持ち込むのが面倒だったため、車の中にかばんをそのまま置いて、財布だけを持って飲食店に入りました。食事を終えて店から出たBさんは停めてあった自家用車の異変に気付きました。助手席のドアが割られ、車に置いてあったかばんがそのまま盗まれていたのです。食事をした時間は20分ほどでしたが、その間に車上荒らしに遭ってしまったのでした。かばんの中には顧客データの入ったパソコンも入っていたため、Bさんは会社に「顧客情報の流出の恐れ」があるものとして報告を行いました。
その3日後、A社では、Bさんと同じ営業職であったCさんが「顧客データの入ったUSBメモリーをどこかに紛失してしまった」と報告してきました。Cさんは顧客データをパソコン内に入れておくとパソコンが壊れたときや万が一盗難に遭った際に仕事に支障が出るからとの理由から、毎日USBにデータをバックアップして保管していたこのことで、そのUSBを「どこかに忘れてしまった(忘れた場所は不明)」という報告でした。A社は、この2つの例を「顧客情報の流出につながる事案」として、取扱保険会社に事故報告を行いました。
A社は保険会社各社から「顧客情報の取り扱いに関する再発防止策の策定と徹底」を厳命され、その対策を決定。2つの事例とも「営業マンの顧客情報に関する意識の低さ」が問題であったとして、「顧客情報をはじめとした機密情報の取り扱いに関する社員教育の徹底」を対策の柱に据えました。
□解説:社員教育だけでは再発防止できない
顧客情報をはじめとした機密情報の漏洩は、多くの企業にとって重要なリスクであることから、ほとんどの企業では既に何がしかの対策は行っているはずです。しかしながら情報漏えいは全国で毎日のように発生しています。
以下はSecurity NEXT社のHP内の「個人情報漏洩事件・事故関連記事の一覧」(http://www.security-next.com/category/cat191/cat25)ですが、情報の種類や漏えい件数はさまざまながら、全国で2日と置かずに発生しているのが分かります。
事例企業のように機密情報を持ち歩き、顧客のもとでデータを開示しながら打ち合わせや会議を行うことが必須であるという業態も多いでしょう。その場合の対策として「社員教育の徹底」はもちろん対策の一つではあります。事例の場合「車の中にかばんをそのまま放置しない」ことや「重要情報が入ったUSBの社外持ち出しの禁止」などのルール化によって事故の発生を防ぐことには一定の効果を得られるとは思います。
しかしながら「社員教育の徹底」を対策の柱とするには、社員から以下のような声も上がってこないでしょうか?
「これまでも機密情報の取り扱いの教育はたくさん受けてきた。今回の例はBやCの意識の問題であって、自分たちはちゃんとやっている」
「USBメモリーの紛失はわざとではなく故意だ。うっかり紛失してしまうことを教育で防げるのか?」
「荷物を置きっぱなしにして昼食を取りに車を離れたBは確かに悪い。しかし、盗難に遭うのはBだけの責任なのか。例えば、電車の網棚にかばんを乗せてついうとうとしてしまい、それで盗まれた場合でも、うとうとした者の責任か?」
情報に関する社員教育に全く意味がないとは言いませんが、社員教育だけで再発防止になるでしょうか。BさんやCさんは今後最大限の注意を払って業務を行うかもしれません。しかし、他の人が同じような原因で紛失・盗難に遭うことは二度となくなるでしょうか?
□対策のポイント:さらなる分析を行う
リスクマネジメントプロセスの中に「リスクアセスメント」があります。リスクアセスメントとは、「リスクの特定=企業の目的達成を阻害する、または妨害する可能性あるリスクを発見し、認識し、記述すること」「リスクの分析=リスクのレベルを含め、リスクの性質および特徴を理解すること」「リスクの評価=リスク対応をする、またはしない、対応する場合の選択肢、さらなる分析を行う、などを決定すること」の一連のプロセスを言います。
ここの「リスク分析」や「リスク評価」内の「さらなる分析」に当たって、気を付けたいのは「何を分析するのか?」をよく理解しておくことです。
リスク分析として有名な手法に「なぜなぜ分析」があります。リスクの発生に対して「なぜそれが起こってしまったのか?」を分析し、それを繰り返し行うことによって真の原因を追究していく手法です。この手法はトヨタ自動車が発祥であるため「トヨタ式なぜなぜ分析」や、「なぜ?」を5回繰り返して真の原因を追究することが望ましいとされていることから「なぜなぜ5回」とも言われます。ただし、「なぜ?」は何を問うのか、をよく理解していないと【なぜ?】「機密情報の取り扱いに対しての注意や意識が低い」→【対策】「機密情報の取り扱いに関する社員教育の徹底」として事例のような結果になってしまいます。
リスク分析やリスク評価~さらなる分析~の際に気を付けたいのは「『管理システムの欠陥』がどこにあったためにリスクが発生したのか(し得るのか)?」の視点です。
事例の場合の「なぜ?」は、「なぜ情報漏洩が発生したのか?」を追求していく過程で「どの管理システムに欠陥があるために情報漏洩した(し得る)のか?」を追求しなければなりません。分析のどこかの段階で「なぜデータの持ち出しが必須な業務環境であるにもかかわらず、セキュリティーの甘い状態での持ち出しが可能であったのか?」という「なぜ」に行き着く必要があります。そこで「アクセス制御されていないパソコンが持ち出せる」や「機能制限のないUSBメモリーが使用できる状態になっている」という管理システムの欠陥を探し出さなければ「真の原因」とはなり得ず、再発防止や予防措置にはならないのです。
事例の場合には、例えば「持ち出し用のパソコンをシンクライアント化する」「指紋認証やデータ暗号化USBメモリーを導入し、このUSB以外は使用不可にする仕組みを導入する」といったものが、対策として考えられます。
リスク分析やリスク評価に当たっては、この「管理システムの欠陥」を探していく作業を行わないと、BさんやCさん以外の人間が同じ原因で紛失・盗難に遭い、A社ではまたいつか情報漏えい事故が再発してしまうのです。
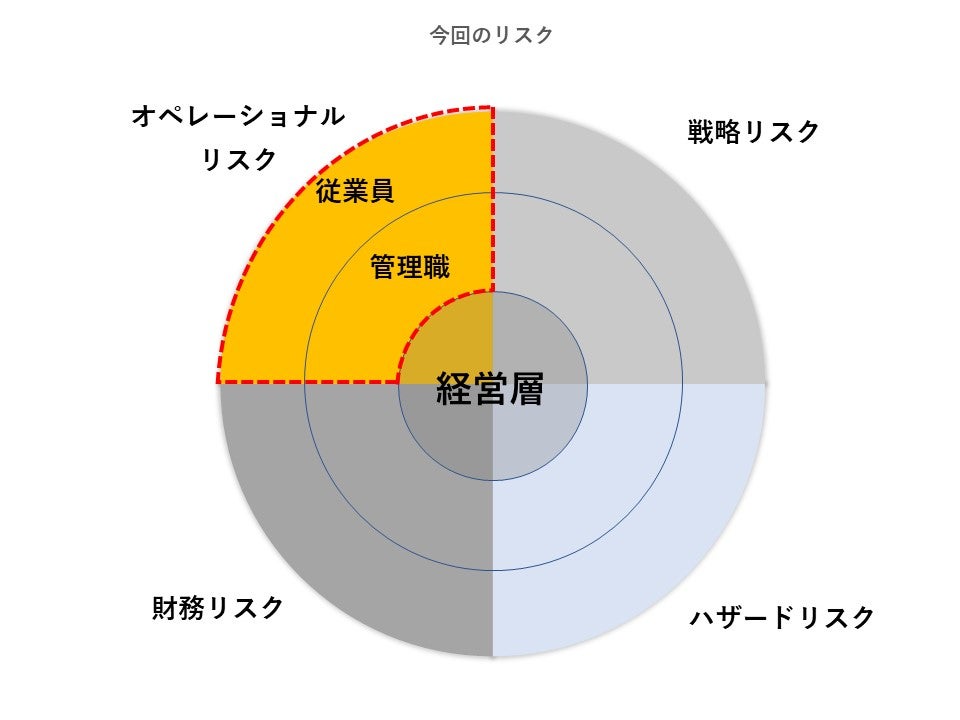
今回のテーマ:「内部リスク」「管理職・一般社員」