
デジタルトランスフォーメーション(DX)。このところ、市場で多く聞かれるキーワードです。DXは、組織が保有するインフラ、情報そしてエコシステムをデジタル化していく流れで、数十年前からゆっくりと進んでいます。業務で利用する手入力の帳簿をデジタルデータにするところから始まり、現在ではITインフラの通信速度が向上したことで、データそのものが通貨のような価値を持ってやり取りされ、人とのコミュニケーションもデジタル化されてきています。このような変化を受け入れる組織は、主に以下の3つのことを、その価値として受け入れているといっても過言ではありません。
・急激に変化する(デジタル化)市場に対応して顧客満足度を向上させること
・(販売、購買業務などに関わる)オペレーションをテクノロジーで最適化してコストを削減すること
・データを活用して新たなビジネスモデルを創造すること
このDXは、組織間ならびに組織と個人(従業員や消費者)との間で、従来の関わりとは異なる変化をもたらしています。それはDXによるテクノロジーの利点を手に入れたとき、デジタルビジネス特有のリスクが発生するためです。そのようなデジタルリスクは、自然災害や病気などの健康問題といった物理的な世界のリスクに付随することもありますが、従来のリスクとは関係なく、DXによる組織の変革が、組織内に存在するリスクそのものを変化させる可能性があります。
変容するリスク
RSAが独自に行った調査では、DXの取り組みが多くの組織で進められる中で、リスクプロファイル(リスクの種類や数など)が変化していると認識されており、全体的に新しいリスクが生まれている、あるいはリスクの数が増えていると答える組織が多数を占めることが分かっています。
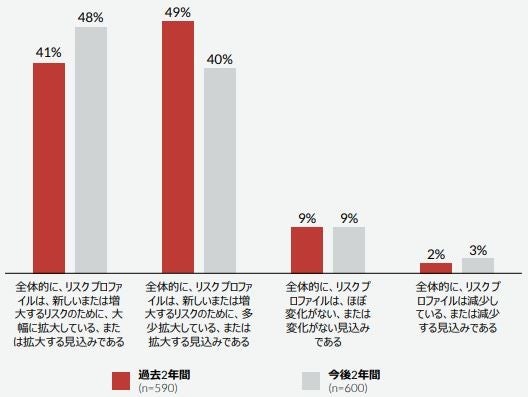
過去2年間と今後2年間で、予想されるリスクプロファイルの変化について、リスクプロファイルに新しいリスクや既に認識されているリスクが「大幅に拡大する」という組織が増加傾向にあるのに対して、「多少拡大する」という組織が減少傾向にあります。これは、「多少拡大する」と考えていた組織が「大幅に拡大する」へ移ったと考えられ、DXによってリスクは拡大傾向にあると捉えられます。
では、このデジタルリスクを組織が具体的に何と認識しているのか、一つのデータを見ていきます。
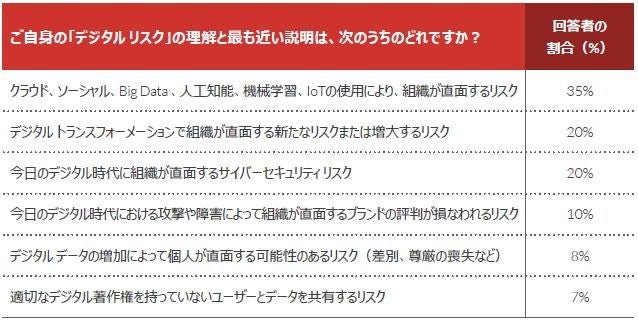
組織が考えるデジタルリスクについて尋ねたところ、「特定のテクノロジーに関わるリスク」という回答が最も多いという結果が出ています。特定のテクノロジーとは、クラウド、人工知能、IoTの利用などです。それ以外に目立つのは、サイバー攻撃によるサービスのダウンや、組織のブランドが傷つくなどの風評リスクも含んだ、サイバーセキュリティリスクです。組織内に攻撃者が侵入して、デジタル資産を窃取したり、データを人質にして金銭を要求したりといった事件が、日本でも増加の傾向にあります。2番目に書かれている「DXで組織が直面する新たなリスクまたは増大するリスク」というのは、広義のデジタルリスクで、サプライチェーン(取引先)との情報のやり取りに関するリスクやコンプライアンスに関するリスク、あるいは、昨今話題のレジリエンス(*)に対するリスクなどを含んでいます。
(*)組織がサイバー攻撃などで事業停止に陥らないように、あらかじめそのリスクを管理して、事業へのインパクトをできるだけ小さくするよう対策しておくこと。ここでは特に、DXにおいて生じるリスクに対するレジリエンスを指します。
遅れているデジタルリスク管理
さまざまなデジタルリスクが存在する中で、組織がこのリスクを受け入れて、デジタル社会でのビジネスを遂行し、市場機会を積極的に取り入れていく必要があります。では、このデジタルリスクを管理することに取り組み始めている組織はどの程度、リスクを認識しているのでしょうか。
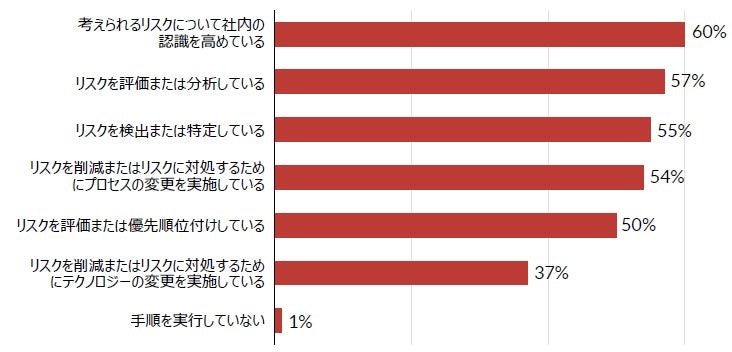
多くの組織が、デジタルリスクを管理するための第一歩を踏み出しています(【グラフ2】参照)。まずは新たなリスク(あるいは増大するリスク)に関して認識を高めるアクション(フィッシングメールの訓練や取引先に与えるシステムアクセス権限の見直しなど含む)を取っている組織が多くあります。さらに、考えられるリスクを評価・分析しているというフェーズから、リスクの優先順位付けまでしている組織まで半数以上が何らかの取り組みをしていると考えられます。しかし、先の【グラフ1】に示した、今後2年間でリスクプロファイルの拡大を見込んでいる組織が88%もいることを考えると、なんらかの取り組みをしている組織は十分ではないと推察されます。
サイバーリスクやサプライチェーンとの情報のやり取りに絡むリスクなど、DXによってさまざまなデジタルリスクを考慮する必要がありますが、これらはいずれも今に始まったわけではありません。緩やかなDXの流れの中で、対応が後手になっていたデジタルリスクを、古くて新しいリスクとして捉え、今こそ見直す時期に来ているのではないでしょうか。
次回から、組織が認識するいくつかのデジタルリスクのそれぞれにフォーカスして、何を考えるべきで、どのように対処していったらよいのかを解説していきます。

















