
効果的なアプローチ
サイバーリスク管理への効果的なアプローチをすることで、リスクが低減し、組織の成功につながります。そのためには、限られたリソースの中で、どのような対策が本当に効果的なのかを知ることが重要です。組織の「サイバーエクスポージャー」(サイバー上のリスク変動資産)を削減するためには、改善策に優先順位をつける必要があります。
セキュリティーリーダーは、特定の脆弱(ぜいじゃく)性を掘り下げて、最も効果的で真にリスクを低減できる対策を探るべきです。効果的な脆弱性管理プログラムには、脆弱性の状況を理解すると同時に、脆弱性の見方、検証、優先順位付けできることが求められます。 パッチ適用や修復を行うことはもちろん大切ですが、フォローアップテストと品質保証のレビューも同様に重要です。CISOは、明確な報告基準とプログラムの有効性の分析を提供できるようにしなければいけません。
マッキンゼーコンサルティングの2019年の調査によると、リスクベースの脆弱性管理を行うことで、企業は追加費用なしで、当初のプログラムの7.5倍の潜在的なリスクを削減できます。リスクベースの脆弱性管理では、「どのようにして全ての脆弱性から企業を守り、またこれらを修正するのか」という問題ではなく、「どの脆弱性がビジネスに最大のリスクをもたらすか」という問題に対処します。
また、効果的なインシデント対応計画を持っていながらもサイバーインシデントが発生した場合、セキュリティーチームが計画通りに実施できる準備ができているかをテストすることも重要です。IBM-Ponemon Instituteの調査によると、これを実施することで、平均で200万米ドル(約2億1,280万円)以上の情報漏えい対応コストを節約できることが明らかになっています。
効果的なリスク管理を優先する必要性
取締役会は、他の業務領域と同じ精度や予測可能性で、サイバーリスクに対する洞察力を必要としています。つまり、セキュリティーリーダーは、組織のサイバー・エクスポージャーについて客観的に測定可能な見解を示すべく、ビジネスと連携する必要があるということです。これが、戦略的リーダーシップを導くための基礎となります。
サイバーセキュリティーをビジネスの戦略的リスクとして位置づけ、双方の責任者が整合して測定と管理を行っている企業は、その結果がデータに顕著に表れています。セキュリティーのみを思考するサイロ思考型の責任者と比べて、ビジネスへ整合的な態度と思考を取るセキュリティー責任者は、
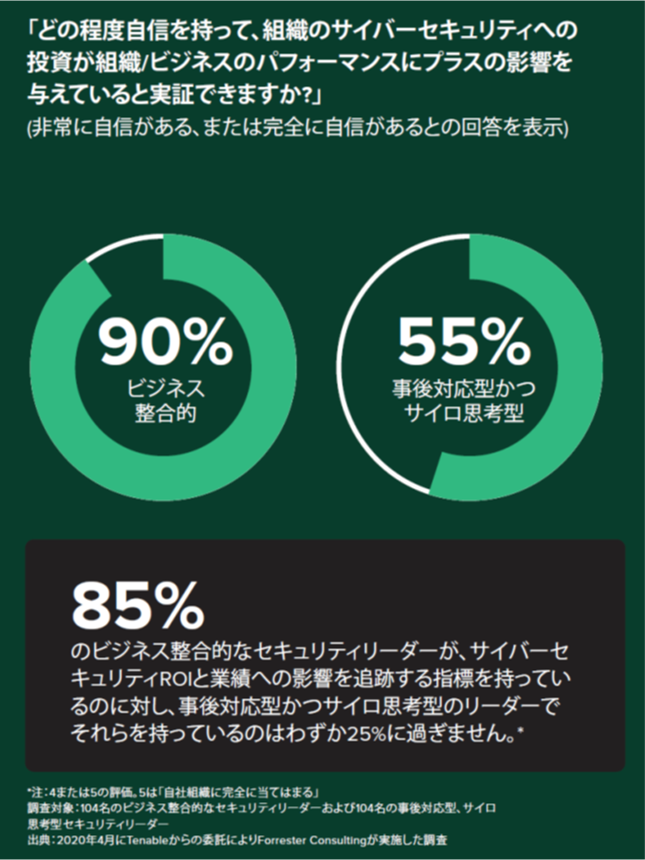
▶︎8倍、自社のセキュリティーのレベルとリスク度をまとめて報告できる自信があることが推測できます。
・90%は、完全にまたは極めて確信を持って、サイバーセキュリティー投資が事業のビジネスパフォーマンスにポジティブに貢献していることを実証できると回答しています。サイロ思考型の責任者の場合、この値は55%です。
・85%は、サイバーセキュリティーのROIを追跡するメトリクスがあると回答しています。サイロ思考型の責任者の場合、この値は25%です。
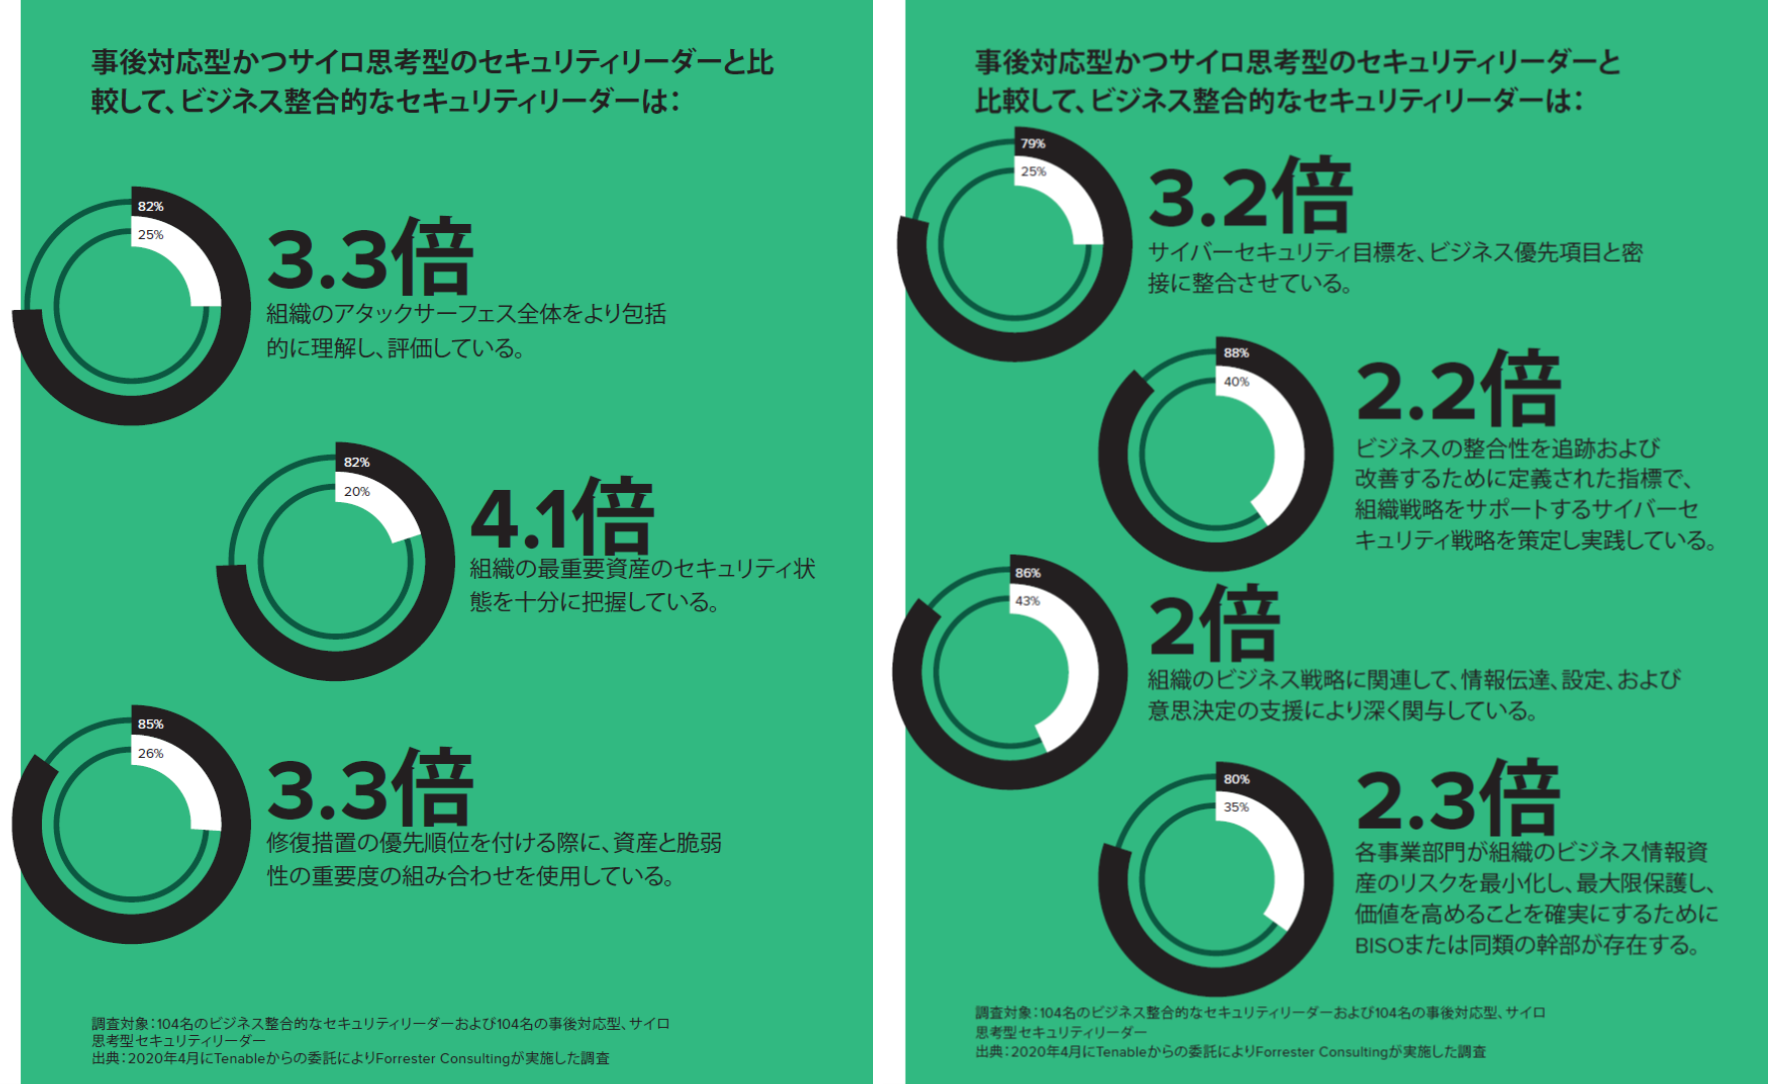
▶︎また、ビジネス整合的なサイバーセキュリティー責任者が在任している企業について、データから次のことが推測できます。
・3倍、サイバーセキュリティーの目標とビジネスの優先項目の歩調を合わせています。
・3倍、企業のアタックサーフェス全体を総体的に把握しています。
・3倍、資産の重大度と脆弱性を組み合わせた方法を使って修正作業の優先順位を設定しています。
効果的なサイバーリスク管理を
毎日数千もの脆弱性が発見される中、どの脆弱性から対処すべきか判断している時間はありません。企業は、各脆弱性がビジネスにどのような影響をもたらすのか理解し、ビジネスリスクに基づいて修復作業に集中できるソリューションを必要としています。
例えば、Tenable社が提供する、Tenable Lumin(テナブル ルーミン)は、サイバー上のリスク変動資産を計算、伝達、比較し、リスクを管理します。Luminは、サイバーエクスポージャーを可視化して調査し、リスクの軽減状況を追跡して競合他社に対してベンチマークすることができます。さらに、高度な可視化、分析、測定機能を活用することで、サイバーエクスポージャーを把握・低減します。Luminは脆弱性データを有益なインサイトに変換し、組織全体のサイバーリスク管理をサポートします。
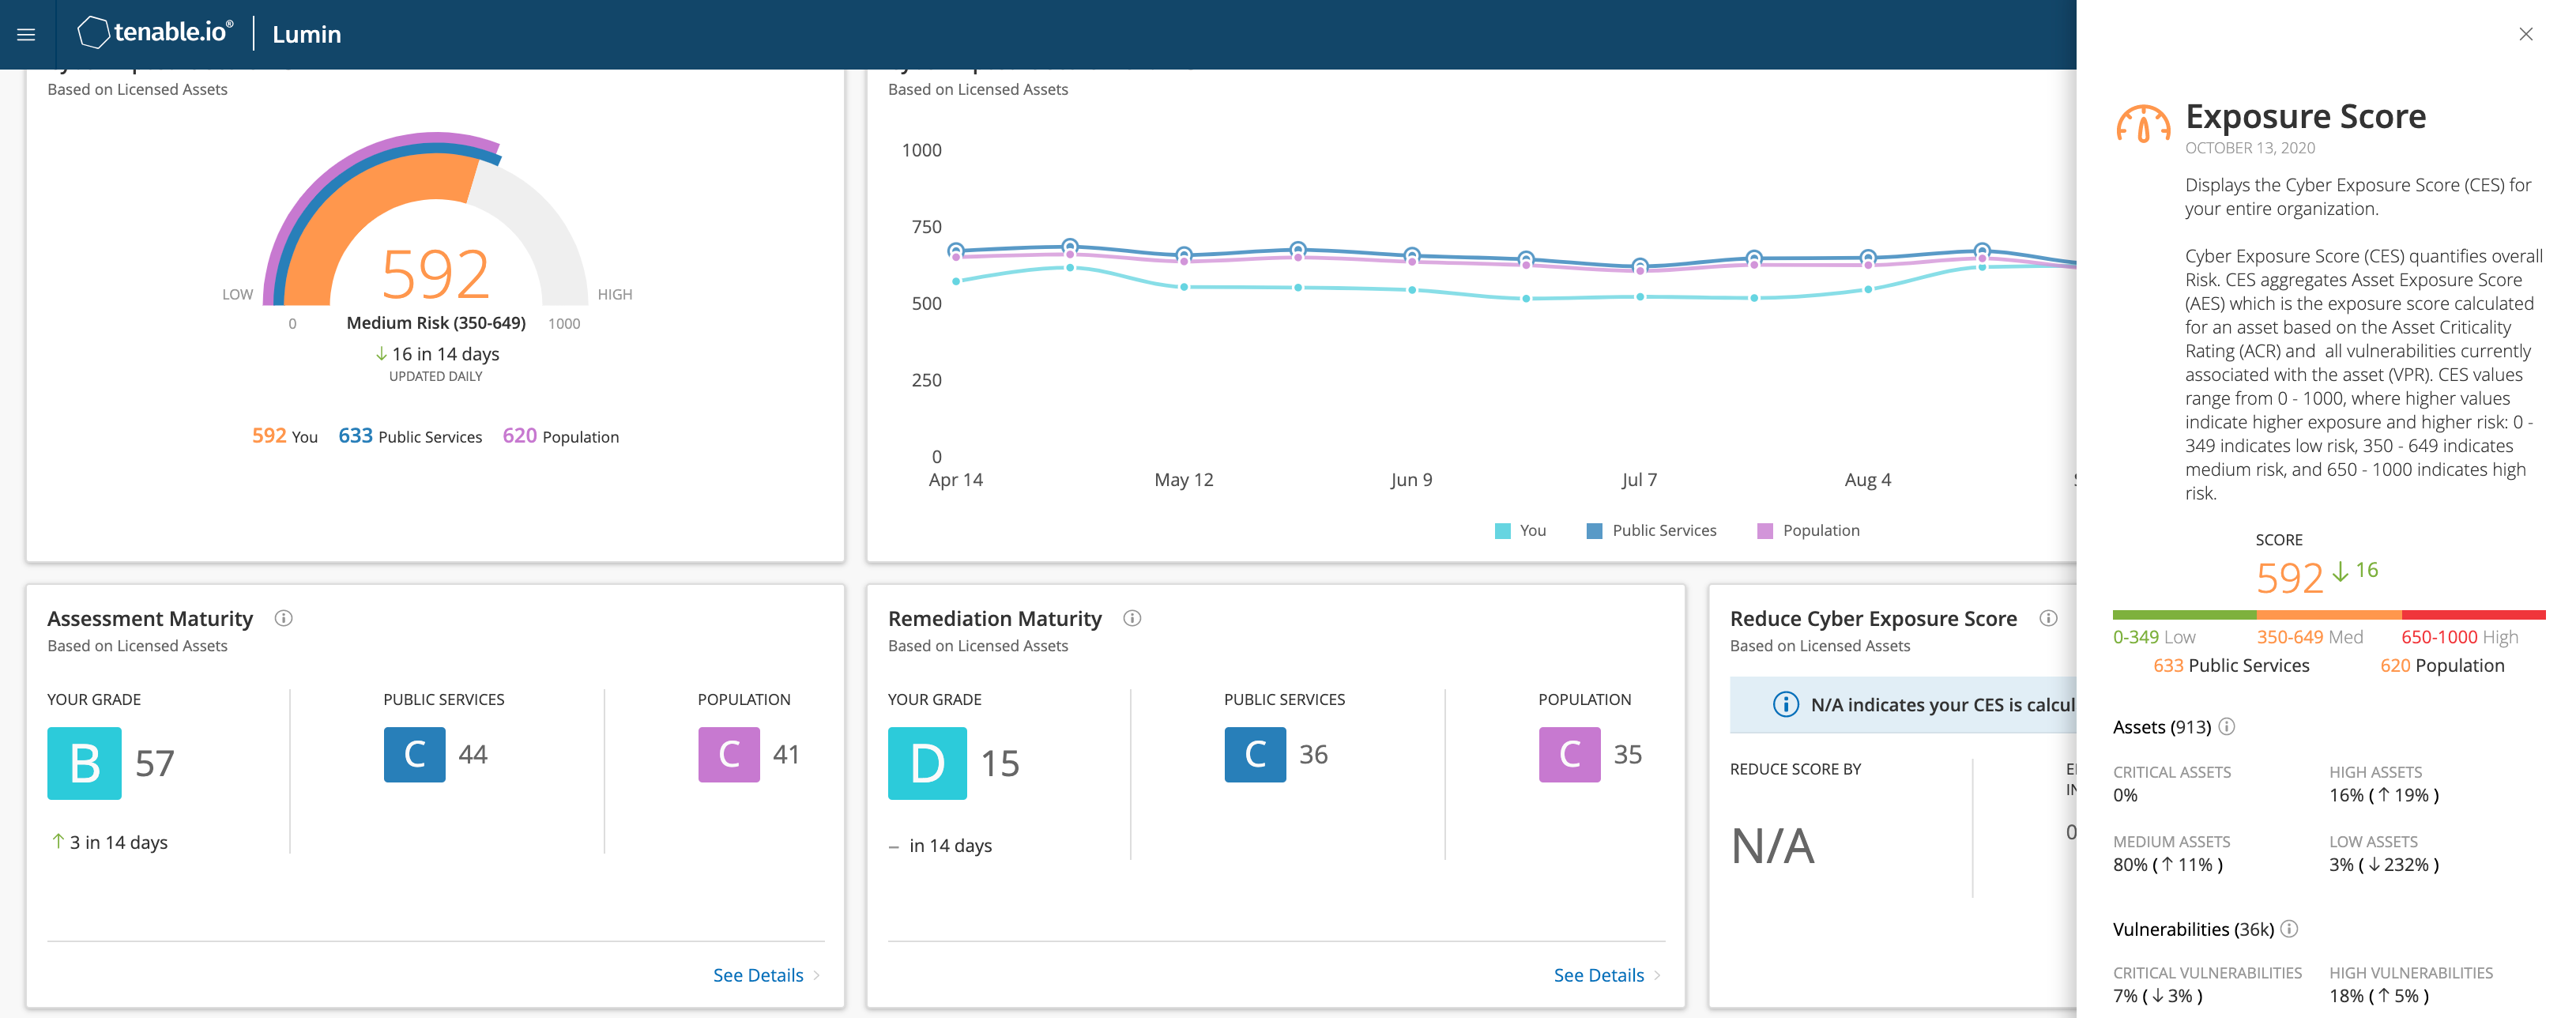
どの脆弱性が企業に最大のビジネスリスクをもたらすか予測することが可能で、企業が自信を持って効果的に最新の分散環境におけるリスクを低減できるのです。
サイバーリスク削減において、修復すべき脆弱性を効率的に優先順位付けすることは必須であり、Tenable Luminのようなソリューションを活用し、効果的なサイバーリスク管理を行うことで、ビジネスリスクを軽減することができるだけでなく、セキュリティー担当者の負担軽減にもつながるでしょう。

















