
そもそも、信頼(トラスト)はセキュリティの基本と教わってきました。認証もそうですし、電子署名や暗号鍵あるいはそうした技術を支える法令等もトラストが中心概念だと思っていました。
「ゼロ・コロナ」という標語が流行った理由は感覚的によく分かりますが、この数年、セキュリティ業界においてあちこちで聞かれる「ゼロ・トラスト」という標語は、なんだか真逆のことを言われているようで、落ち着かない気持ちで過ごしてきました。調べてみますと、2010年に米国の有名なテクノロジー調査会社にいた方が、ゼロ・トラストという概念を提唱されたのが、この言葉の始まりだそうです。
一体、われわれの世の中は、経済も社会も政治も、ましてやビジネスも、信用(トラスト)の上に成り立っているわけですが、思いめぐらしてみると、「信用しないことで却ってビジネスが上手く行く」ことも、仕事によってはあるのかもしれません。セキュリティもその一つとなりつつあるのでしょうか。あれだけ「トラストは重要」と言ってきたセキュリティの世界で、信用しない、ということは、どういうことなのでしょうか。まずは、そのあたりをISFのSteve Durbin氏に分かりやすく解説してもらうことにしましょう。
ゼロ・トラスト:企業が避けるべき5つの誤解
SOURCE: Forbes
December 1, 2021
Steve Durbin
Chief Executive, ISF/Forbes Councils Member
サイバー犯罪は、世界中のあらゆる産業や企業にとって大きな脅威となっています。世界中の企業が、何とかしてサイバーセキュリティの脅威をなくそうと特効薬を懸命に探しているのも当然と言えましょう。目下、サイバーセキュリティの世界では「ゼロ・トラスト」という標語が話題となっていますが、あたかも、すべてのセキュリティの病を治す万能薬であるかように説明されています。米国のバイデン政権ですら、連邦政府のすべてのネットワークとシステムにゼロ・トラスト構造を適用すると発表しています。然(さ)は然りながら、この話題については意味の取り違えも増えているため、企業としては、何がゼロ・トラストで、何が誤解なのかを理解しておく必要があります。
「ゼロ・トラスト」とは何か?
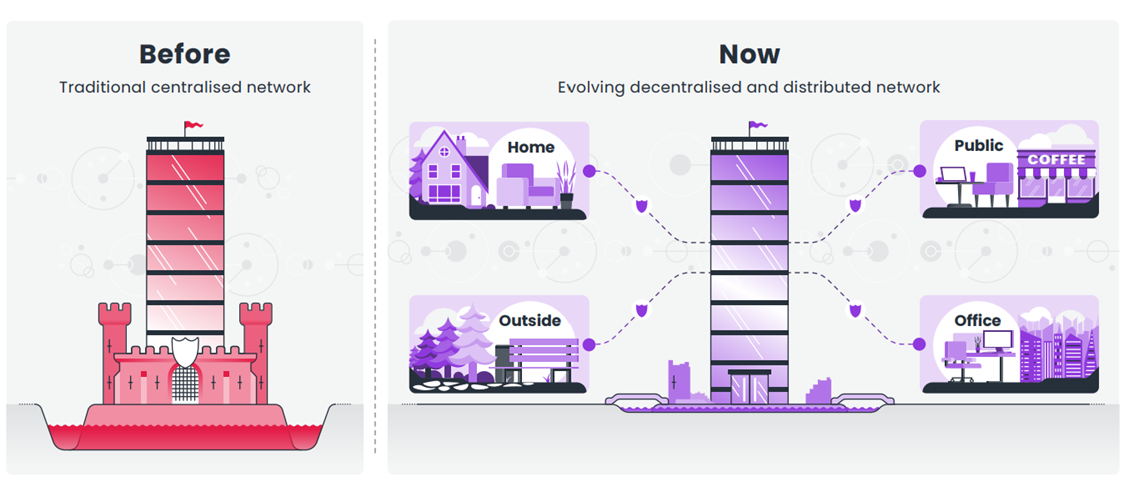
コンピュータネットワークは、昨今、閉じられた環境から解き放たれて、分散型の広大なアーキテクチャになりました。そうした展開に合わせて、セキュリティ概念が進化するなかで「ゼロ・トラスト」が考案されて、従来の「境界線で守る」モデルから、「データを守る」ことに焦点を当てたコンセプトになりました。基本的には、データやコンピュータなどのリソースの保護に対して、より一層、積極的な対応を行う形になったのです。
次のように考えてみてください。自宅には家宝(データ)があって、フェンスや正面玄関、窓によって、宝飾品が守られるような設計になっています。こうした昔ながらの防御策を攻撃者達がすり抜けてしまったら、連中が目的物を捜し求めて部屋から部屋へと移動してもアラームを鳴らしてくれる仕組みはありません。ゼロ・トラストの設計では、「決して信じるな、常に確かめよ」の原則に基づいて、その通りに実行するようになっています。つまり、ゼロ・トラストは、サイバー攻撃者の内部での横移動(ネットワークの中を移動するためのテクニック)を最小限に抑えることを目指しているのです。
境界線がない環境となった今、ゼロ・トラストは検知器を追加するようなものですから、より早い段階での侵害検知や、より効果的な制御、といったネットワーク内の動きをよりはっきりと掴む一助にもなるのです。
ゼロ・トラストについて、よくある5つの誤った思い込み
ゼロ・トラストをめぐっては、実業界の指導者達の間にも多くの誤解が広がっているようです。ここではそのうちのトップ5を紹介します。
思い込みその1: ゼロ・トラストとは、人を信用しないということ。
ゼロ・トラストを採用したからと言って、企業が従業員を信用してはいけない、あるいは信用しないことにした、という訳ではありません。これは、特定のリソースへのアクセスを承認する前に、アクセス申請は全て認証し、検証することを意味します。ゼロ・トラストでは、アクセスを信用できるものとするのではなく、コンピュータネットワーク(ファイアウォールなどのセキュリティデバイスを含む)を安全でない環境とみなし、リソースへのすべてのリクエストについて、より強い権限を奪取する権限昇格やセキュリティ侵害の試みの可能性があると考えるのです。
思い込みその2: ゼロ・トラストは、既製品のように買えるもの。
ゼロ・トラストは、一度購入すれば、その会社を自動的にゼロ・トラストに変えるような製品ではありません。確かに、ゼロ・トラストにできることを謳(うた)った製品がいくつか市場に出回ってはいますが、たった一つの製品だけでゼロ・トラストの環境を整えることはできません。ゼロ・トラストは、製品の機能やアーキテクチャの部品のようなものではなく、セキュリティ戦略の全体を意味するのです。また、オンとオフを切り替えられるスイッチのようなものでもありません。
思い込みその3: ゼロ・トラストは、基本に忠実なセキュリティのこと。
ゼロ・トラストというのは、「セキュリティの基本を正しく行うことだ」という考えには、おそらく一抹の真実があります。また一方、それに留まらない面もあります。つまりは、発想を変え、文化を変え、トップダウンの指示で企業全体が深く関与していくことが必要なのです。デジタルトランスフォーメーションとよく似ていますが、ゼロ・トラストは企業の業務のやり方を根本的に変えるものであり、入念な計画と長期的な展望を念頭に置いて実行される必要があるものです。
思い込みその4: ゼロ・トラストとは、要はアイデンティティのこと。
確かに、ゼロ・トラストの考え方は、アイデンティティとアクセス管理から生まれたものです。けれども、それだけとしてしまうのでは、単純化しすぎています。アイデンティもゼロ・トラストの世界では、新しい境界線を作るものであり、個人だけでなく、ネットワーク上の対象物、デバイス、または何らかの作用するもの全てを指すことができます。また、ゼロ・トラストでは、業務実態を考慮しつつ、リソースへのアクセスを許可する際に、時間帯や、デバイスの種類、場所、リソースの種類、安全度の確認などを考慮することができます。
思い込みその5: ゼロ・トラストは、あつれきを生む素。
セキュリティには、伝統的に評判が良くないという問題があり、時に非生産的と受け取られています。こうしたことは、経営陣とセキュリティチームの間に横たわる意識のズレや、セキュリティ担当が、どうしても全体的な取り組みよりも個別的手法に頼りがちになるなど、さまざまな理由によるものです。理想的なシナリオから言えば、ゼロ・トラストによって、安全な行動がスッキリと整い、状況に適応したり、不足を補ったりする可能性こそあれ、その逆ではありません。とは言え、調査によれば、サイバーセキュリティ専門家でも約半数もが、ゼロトラスト・モデルの適用に未だに自信を持てずにいるようです。
デジタルトランスフォーメーションと同様に、ゼロ・トラストにたどり着くまでの道は企業によって異なりますし、その行程においては、事業にとって申し分ない果実を得るために、今までのセキュリティの考え方や、ハードウェアあるいはソフトウェアさえも全面的に見直す必要が出て来るかもしれません。ゼロ・トラストを最大限に生かすためには、まずは企業としてサイバーセキュリティに取り組む覚悟を持ち、コンセプトをとことん理解してもらい、さらに事業部門においてもサイバーセキュリティ行動を高めていく用意があるかについて、丁寧に評価しておく必要があります。
(引用ここまで)
何か良いモノなのだけれども、どうもまだ勘違いが多いという状況は分かりました、また、「ゼロ・トラスト」という、信用しないことで信頼を得る、という考え方は、リスク管理に長く携わっている自分にとっても意外に新鮮でした。
なかなか慣れないかもしれませんが、発想を切り替えていかないといけないのでしょう。Covid-19によって加速した在宅勤務やリモートワーク、ひいてはワ―ケーションまで、人とデバイスは散り散りになって、思い思いの働き方や繋がり方をしている現在、元のネットワークに閉じ込められた世界に戻るということはない、と思っておいた方がよさそうです。
さて、この新しい考え方を受け入れるとして、どの程度、厄介な問題が解決されるのでしょうか? 昨今では一般のニュースにも頻出するようになった「ランサムウェア攻撃」に対して、ゼロ・トラストでどのような戦い方をしていけばよいのでしょうか。「ゼロ・トラストは、ランサムウェアの脅威に対する答えとなるか?」という解説(DARKReading, November 20, 2021)で、Durbin氏は、次のように言っています。
少し希望が湧いてきました。なるほど、ヒューマンエラーに対する対応として、新しい考え方が必要になってきたということのようです。まだ痒いところに手が届きません。もう少し詳しく知りたくなりました。同じISFでPrincipal Research AnalystをしているPaul Holland氏に掘り下げてもらうことにします。
ゼロ・トラストのランサムウェアへの有効性について
Source: ISF
15 October 2021
Paul Holland, ISF Principal Research Analyst
「ゼロ・トラスト」という表現があちこちで飛び交うようになり、今では、その言葉が含まれない情報セキュリティの記事を読むことの方が難しく、セキュリティの悩みをすっかり解決するものだとか、ベンダーが提供する次世代の凄いモノだとか、色々な形で取り上げられています。また、ランサムウェアという言葉も同様に、我々が逃れる術はなく、毎日のようにメディアの見出しに登場しています。この2つの話題はどのように関連しているのでしょうか。
ゼロ・トラストによってランサムウェアの問題を解決できるのでしょうか? ご関心がございましたら、しばしお付き合いください。
ゼロ・トラストは、セキュリティに関するすべての問題を解決する方法であるとよく喧(けん)伝されています。100%正しい表現ではありませんが、ゼロ・トラストはさまざまな種類の攻撃から自社環境を保護する助けになりますし、かつ上手くいきます。ゼロ・トラストは万能な魔法の杖とはならない理由を理解するために、実際にはどういうものであり、どういうものではないのかを見てみましょう。まず初めに、一部のセキュリティベンダーはゼロ・トラスト・ソリューションを企業に販売できるようになったと考えていますが、厳密にはそうはなりません。というのも、ゼロ・トラストを提供できる技術ソリューションは存在しないからです。ゼロ・トラストの本質は、複数のセキュリティツールを組み合わせて、「決して信じるな、常に確認せよ」という環境を構築するというアーキテクチャ概念に基づく戦略にあるのです。
次に、ゼロ・トラストは、企業のセキュリティ問題をすべて解決するものでもありません。むしろ、攻撃者にとっての選択肢を制限し、IT環境全体に幅を利かせるランサムウェア攻撃などの侵害やインシデントが発生した場合の被害を最小限に抑えるのに役立つものです。これは、ゼロ・トラスト環境の主眼であるセグメンテーションをより詳細に行うことによって、企業のインフラ内で縦横に動くのを制限して得られる成果です。内部の移動を阻止することで、企業は、ゼロ・トラスト環境へ移行したことによる具体的な恩恵を得ることになるのです。
ゼロ・トラスト環境では、IT基盤を、通常は保護領域と呼ばれるインフラのミニチュアセグメントに分割します。それぞれの保護領域は、その中に含まれるリソースに必要な保護レベルに釣り合う制御技術によって保護されます。保護領域を細分化することによって、ランサムウェアの感染拡大を防ぎ、ビジネスの継続を可能にするのです。確かに、耳寄りな話ですね。これを聞けば、ゼロ・トラストは簡単に導入できるように思えてしまいますが、残念ながら、そう簡単に解決できるものではありません。ゼロ・トラストを成功に導くためには、長期的戦略として計画される必要があります。既存のセキュリティツールをベースにしながらも、これらのツールの実装方法、アーキテクチャ、あるいは使い方を変えながら、ゼロトラスト・ネットワーク・アーキテクチャ(ZTNA)へと模様替えしていくのです。
ZTNAを効果的に導入するためには、企業のITインフラと、関連するデータ、アプリケーション、IT資産、サービス(頭文字を取ってDAASと言います。)のリソースをすべて把握する必要があります。その実現のためには、全社コンテンツ管理データベース(CMDB)を構築し維持することが有効です。また次のステップとしては、ZT変革プログラムの導入にあたっては、各リソースの価値(つまり、王冠の宝石)を理解することです。これにより、企業内の最も重要なリソースに対して、最も安全な選択肢をあてがうことができるからです。
ゼロ・トラストは戦略の一つであるため、企業は業態変革プロジェクトと同じ段取りで導入を検討していく必要があります。そのため、事業部門と連携して実施する必要があり、情報部門や情報セキュリティチームが単独でできる変革ではありません。これは長い道のりであり、慎重に考え、計画し、事業部門に賛同してもらう必要があるのです。さもなければ、ゼロ・トラスト変革プロジェクトは失敗に終わり、始めた時よりも企業の状況が悪化する可能性があります。この変革が正しく行われさえすれば、ランサムウェアを含む多くの脅威から企業が適切に保護されているという安心感が得られますし、高速移動する攻撃があったとしても迅速に対応することができるのです。
(引用ここまで)
だいぶん詳しく様子が分かってきました。上述の3つの記事を翻訳するにあたっては、なるべく専門用語を普通の日本語にしてありますが、専門家として技術的にも正確に理解したいという方は、ぜひともISFのブリーフィングペーパーDemystifying Zero Trust をダウンロードしてお読みいただければと存じます。
「ゼロ・トラスト」とは、もしかしたら哲学的、社会学的にも大きな意味をもつのではないか? などと考えを巡らしていましたら、ふと「『トーキング・トゥ・ストレンジャーズ』「よく知らない人」について私たちがしっておくべきこと」というマルコム・グラッドウェルの本を思い出して書棚から抜き出し、再読しました。この中に、ティム・レバインという心理学者が提唱する「TDTトゥルース・デフォルト理論」という概念が紹介されています。人間には「デフォルトで信用する」という傾向があるというのです。そうだとすると、セキュリティの立場は、「デフォルトで信用しない」から出発しなければいけないわけです。そうです、ITやネットワーク構築ではトラストは大切ですが、セキュリティの基本はネバー・トラストに違いありません。
いずれにせよ、セキュリティ問題は彼方側もこちら側も、中には人間がいる問題であり、攻守いずれが賢いのか、という戦いだと理解しました。もちろん負けるわけにはいきません。ビジネスを通じて社会的な価値を創造できるのは、こちら側だからです。ある意味で、犯罪者も我々の作り出す価値の恩恵を被っているとは言えますが、それはそれ。正しき人々にもっと多くの便益が巡っていくよう、皆がそれぞれの立ち位置で知恵を絞っていこうではありませんか。
信用しないことで、信頼を得る。我々セキュリティやリスク管理に携わる面々の基本的な心構えを設計書に落とし込んで、実際に展開してみせる。セキュリティ業界にもプロデューサーが求められているのかもしれません。
小原:hiro.ohara@securityforum.org

















