
先月上梓された「危機管理2022」に、『サイバー対策のソフトスキル強化を経営目線で』という小文を寄稿しました。その中で3つのデジタル脅威を取り上げましたが、その中の一つ「デジタルディビジョン」に関連する人の問題を、今回は少し深掘りして考えてみたいと思います。
新技術の出現により、一つの企業内でもデータやデジタル技術への従業員のアクセスできる能力がまちまちになり(デジタルディビジョン)、社内情報の円滑な流れひいては事業運営に潜むリスクが広がっています。その上さらに、国や業界によって新技術の利用環境やデジタルビジネスの成熟度が大きく異なる中、地政学的な情報リスクも増大(情報流通の不自由化・秘密管理の困難化)している状況が、リスク環境の断片化と特異化を育み、大きな脅威のうねりとなって迫って来るでしょう。
よく考えてみますと、そもそも人には心理的なバイアスが必ずあることに思い至ります。自分は平衡感覚に優れていると思われる方も居られるでしょうが、人間対人間には、「説得」という良いソフトスキルがある一方、「詐欺」という卑劣なソフトスキルも、古来から存在するわけです。逆に言えば、ソフトスキルは、善意で利用されれば説得力を高めることにも繋がりますが、人の弱みに付け込もうとすれば、犯罪集団の七つ道具になる訳です。
「メールなりすまし攻撃 日本企業の約8割が対策不備」(日経新聞会員限定記事2022年2月9日付)という記事などを見ると、欧米は8割が対策済みで日本は遅れている、ということです。そのように対策が進んでいる、欧米でもメール詐欺の被害は一向に止みません。騙されないようにする技術的対策は無駄とは言いませんが、今一つ決め手に欠いている気もします。ISFメンバーの大企業の方々は、よく心理学を勉強されています。技術的対策を補完する手法を見出そうとしているのです。
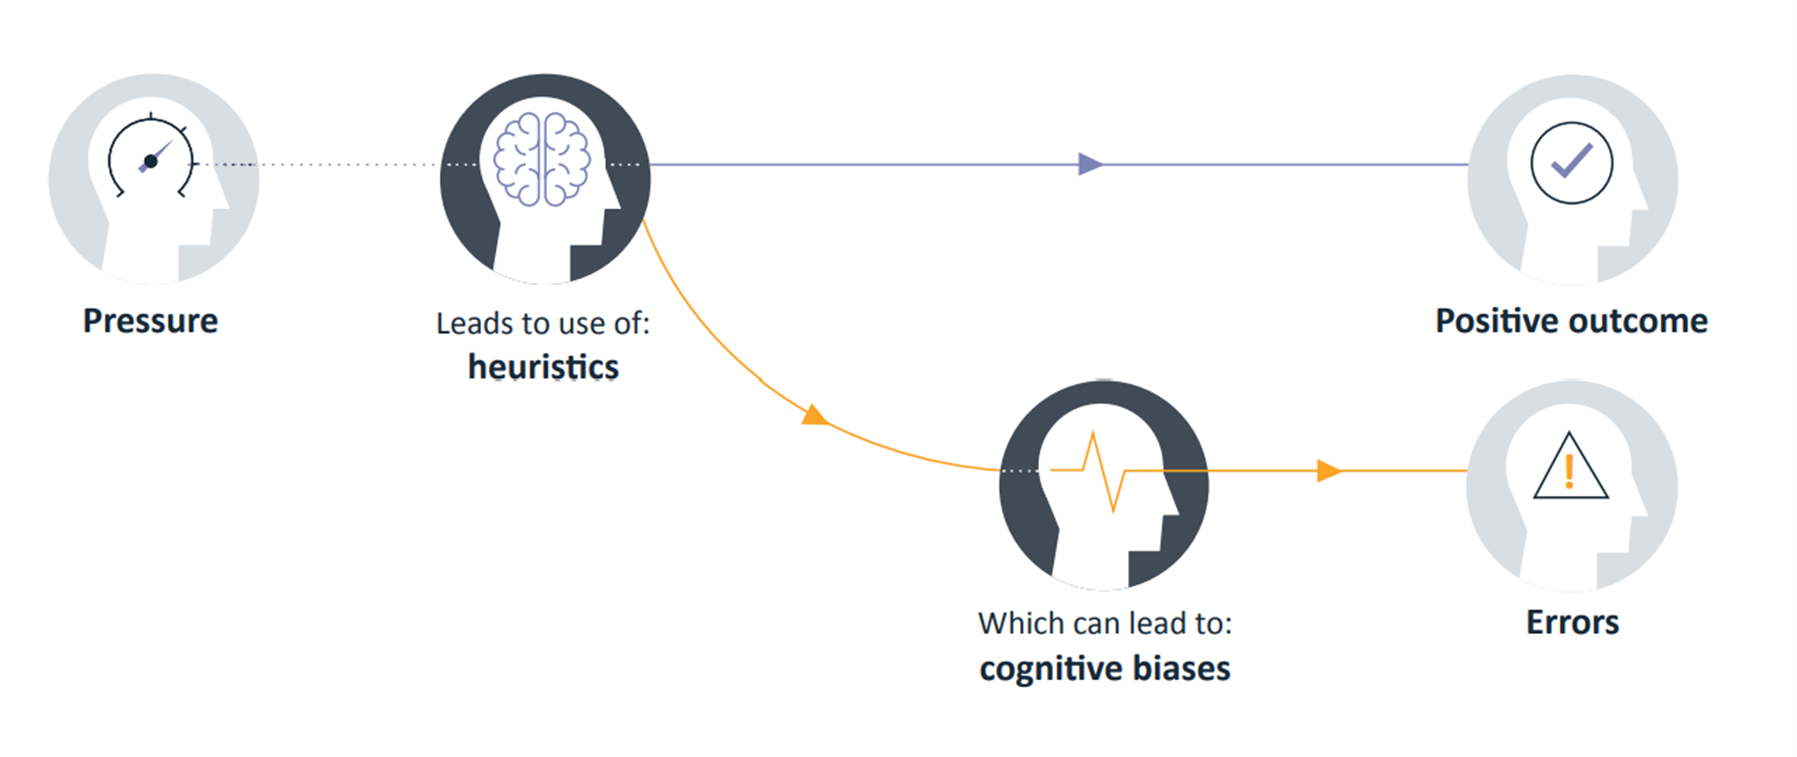
そこで、今回のブログでは心理学から学ぶポイントの一つ、認知バイアスに焦点を当ててみます。その基本的な概念は、次のイラストの通りです。人はプレッシャーを受けて判断を急かされると、つい経験則や直感に頼って(「ヒューリスティックな」)判断をしてしまうのです。上手くいけば首尾よく正解となりますが、大抵の場合、「バイアス」によって不正解に導かれてしまう、ということになります。
さてそれでは、どのようなバイアスがあって、情報セキュリティの観点からどういう問題がありうるのか、Steve Durbin氏にBIAS Top10の解説を依頼することにしましょう。
サイバーセキュリティの計画を狂わせる10の認知バイアス
SOURCE: Security Magazine
17 January 2022
Steve Durbin Chief Executive, ISF
サイバー犯罪による世界経済の損失は、2025年までに年間10兆ドルに及ぶとされています。セキュリティ関連の支出が空前の最高額になっているにもかかわらず、セキュリティ責任者の大半は、サイバーセキュリティ投資の有効性に自信を持てずにいます。これは、ほとんどのセキュリティ侵害は、セキュリティ制御が不十分な故に起きているのでなく、人的ミスの必然的な結果だからです。
ところで、なぜ人間はミスを犯すのでしょうか。人間が行動を起こす切っ掛けは何なのか。そして、なぜ人間は誘導されやすいのか。そうした誘因を理解することは、企業が情報セキュリティに対するアプローチを変えていく上で大いに役立つでしょう。
サイバーセキュリティの穴に繋がるヒューリスティックやバイアス
私たちの潜在意識は本質的な弱点を抱えているため、セキュリティに関する決断力を鈍らせてしまうことも多く、その結果、リスクの高い行動を取ったり、不適切な判断をしたり、セキュリティの網にぽっかり穴をあけてしまったりします。私たちはしばしば、情報をできるだけ早く理解したり分析したりするのに役立つよう、認知に近道(ヒューリスティックス)を探します。通常であれば、こうした直感はセキュリティチームで膨大な量のセキュリティデータを合理的に処理するのに役立っています。しかし、たまには彼らも、企業全体を深刻なリスクにさらすような拙速な判断をしてしまうこともあります。
また同様に、バイアスとは推論システムにあるエラーのことで、セキュリティに関する判断も正しく下せなくなる不具合をもたらすものです。例えば、蚊が1日に殺す人の数は、サメが100年で殺す人の数よりも多いというのに、人間の本能はいつまでもサメの方を恐れています。
サイバーセキュリティにおける認知バイアスの代表例
認知バイアスは、心理学者によって詳しく研究され、広告、販売、マーケティングなどの分野で利用されています。しかし、サイバーセキュリティにおける認知バイアスの影響は軽視されがちで、十分な研究はなされていません。ここでは、バイアスの上位10種類を、情報セキュリティへの影響とともに検討してみましょう。
1. 感情ヒューリスティック:感情ヒューリスティックとは、現在の感情の状態が大きく影響する精神的な近道です。例えば、セキュリティ・スタッフが特定の状況に対して好感を持っている場合、リスクは低いと見做してしまって深入りしない可能性があります。
2. アンカリング: アンカリングとは、人が結論に達する際に、最初の情報を絶対的真実として受け入れてしまう偏見のことです。例えば、最高情報セキュリティ責任者(CISO)や執行役員などが特定のサイバー脅威の優先順位を上げた場合、部署の社員は、脅威の全体像を評価する代わりに、その特定の脅威に固執してしまう可能性があります。
3. 利用可能性ヒューリスティック:ある種の状況に遭遇する頻度が高いほど、その状況は記憶の中でより利用しやすくなります。セキュリティ上の脅威や状況を診断する際、セキュリティチームは、可能性あるリスクすべてを評価する待機的なアプローチを取らずに、自分たちの記憶、経験、業界のトレンドに頼ることが多くなります。
4. 限定合理性:限定合理性とは、最適解を求めるまでせず、出来る範囲で納得できるプロセスを取ることです。サイバー攻撃を受けて緊張が高まっているとき、セキュリティチームは、利用可能な情報や意のままに使える型のセキュリティツールで「そこそこの」判断を下してすませる可能性があります。
5. 選択肢過多:セキュリティチームは、選択肢過多の状況を経験することがよくあります。何千ものセキュリティソリューションが市場には有ります。その多くは、サイバー脅威に対する特効薬であるとの主張がされているのです。宣伝文句やベンダーが作ったストーリーによって、セキュリティチームは混乱し、問題解決に適切でない間違ったソリューションを導入してしまう可能性があります。
6. 決断疲れ:意思決定を繰り返して行っていると、精神的にも消耗して、決断することに疲労を覚えるようになります。セキュリティツールは、1日に平均1,000件以上のアラートを生成しますが、多くのセキュリティ担当者は、判断すべき数が目いっぱいになると、セキュリティアラートを無視してしまうこともあると認めています。
7. 追従行動:人間は無意識のうちに、周りの人たちの行動を真似しています。そのため、パスワードをポストイットに書いている人たちが居ると、そうした習慣はすぐに企業全体に広がって、あちこちで行われる可能性があります。
8. ライセンシング効果:これは、人が何かをしたときに、その行為で精神的に報われたかどうかによって、消極的になったり積極的になったりしてしまう現象です。セキュリティチームも社員も自己満足に陥りがちです。例えば、機密文書をシュレッダーにかけた社員は、善いことをした日だなと浮かれていると、フィッシングメールをクリックする羽目になるかもしれません。
9. 楽観バイアス:80%の人に楽観バイアスが見られるとのことですが、これはサイバーセキュリティ体制にも当てはまります。経営陣、セキュリティチーム、そして一般社員は、「かっちりしたセキュリティプロセスとツールを導入しているから、サイバー攻撃には曝されない」という間違った楽観的なイメージを抱いていることがよくあります。「こんなことは私には起こらない」という妄信が蔓延しているのです。
10. 自我消耗:人間の意志の強さは持続せず、時間が経つにつれて減少していきます。例えば、社員はセキュリティ訓練を受けた後は、ベストプラクティスに従ってくれるでしょう。ところが、セキュリティ意識向上のためのトレーニングや注意喚起が継続して定期的に行われなければ、こうした行動パターンはやがて弱まってしまいます。
バイアス問題を克服するサイバーセキュリティ最善策
人はそもそも、サイバーセキュリティにおいて対策の連鎖で最も弱い部分であり、抜け目ないサイバー犯罪者は、こうしたバイアスを悪用して社員をいい様に操ることができます。貴社でも対策を始められる場合、お勧めできる事項を以下にご紹介します。
テクノロジーよりも心理学を重視する:人間の行動原理に常に焦点を当てて、サイバーセキュリティの制御策を、人中心に設計する必要があります。逆さまではいけません。
多層防御を採用する: 技術的制御に、トレーニングや手順を組み合わせていく、多層的なセキュリティアプローチを重視する。
定期的なコミュニケーションと訓練を通じてセキュリティ重視の文化を育む:フィッシングメール訓練も含む、セキュリティ啓発訓練計画に基づく継続的な教育は、セキュリティ重視文化の醸成に大いに寄与します。
サイバーセキュリティは、本質的に、人間の問題なのです。セキュリティチームとしても、このことをよく理解して従来のアプローチを変えていくことが重要です。
(引用ここまで)
だいぶんサイバーセキュリティ対策のイメージが違って見えてきました。技術の組み合わせでセキュリティデザインをしてしまえば、後は機械がやってくれる、という風景は山の彼方に消えていきました。
人、に対する理解と、人、とのコミュニケーション。まさにソフトスキルそのものではないでしょうか。こういう考え方を、経営幹部も社員も受け入れてくれる会社があったとすれば、きっとビジネスも上手く行っている、高度なソフトスキル集団に違いありません。
いいえ、日々、人々がeメールやテキストメッセージに騙されている状況と戦っているセキュリティチームこそが、デジタルリスクの現実とミスをする人間の癖を知っているのですから、会社の再活性化デザインに「帰納的に」貢献できるに違いありません。また機会がありましたらソフトスキルの磨き方について、書いてみたいと思います。
ISFの関連するブリーフィングペーパー”Human-centered Security: Addressing Psychological Vulnerabilities”は、こちらからダウンロードすることができます。
小原:hiro.ohara@securityforum.org

















