サイバー攻撃のリスクは、平日よりも休日に高まる傾向がある。デジタルデータソリューション株式会社(東京都港区)の調査によると、年末年始にはサイバー攻撃が約2倍以上に増加することが明らかになっているという。
同社は、データ復旧サービスなどの「データリカバリー事業」、不正などの調査・解析を行う「フォレンジクス事業」、幅広いサイバー攻撃対策の「サイバーセキュリティ事業」の3 事業を展開。その3 事業を組み合わせたコンサルティングも実施している。これまで、BCPに関する相談は多くはなかったというが、2024年のKADOKAWAに対するランサムウェア攻撃のニュース以降、サイバー攻撃を想定したBCPに関する問い合わせが増えているという。
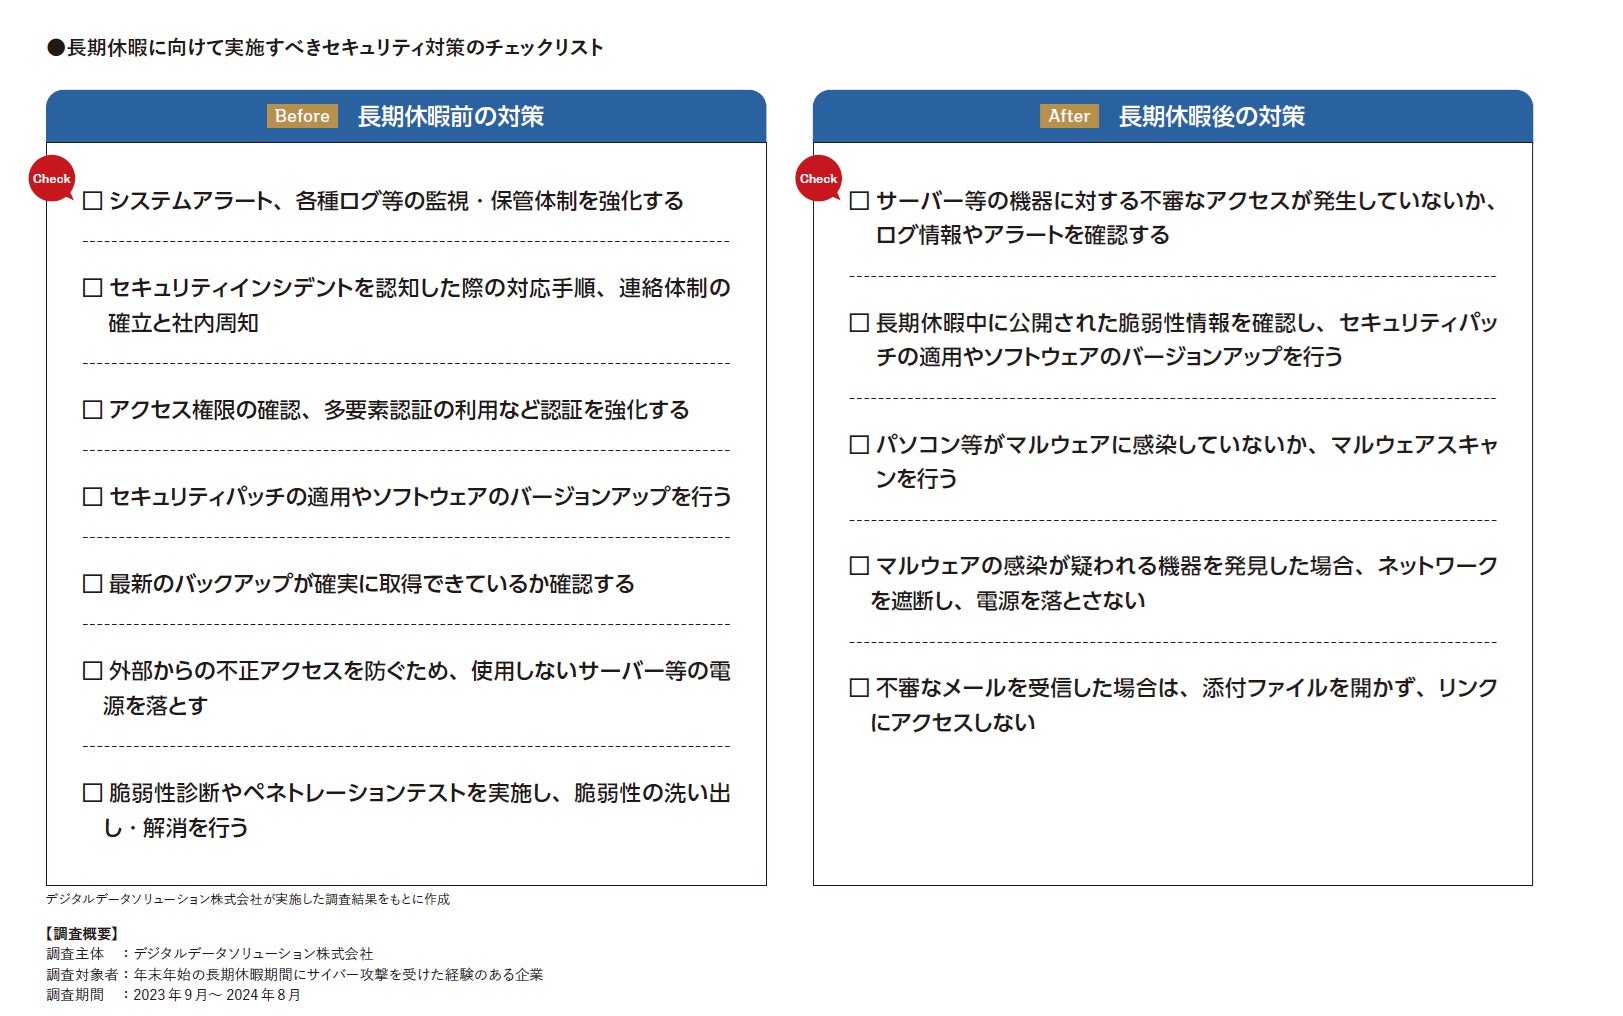
同社が長期休暇前後に講じるべき施策をまとめたのが、次ページのチェックリストだ。
このチェックリストは攻撃を未然に防ぐだけでなく、万が一の際の被害を最小限に抑えるための行動指針になる。
ランサムウエアなどによるサイバー攻撃は増加の一途をたどるものの、企業の中には、いまだにサイバー攻撃を『自分事』として捉えていない経営者も多い同社という。「ウチの会社には盗られて困る情報はないと言い切った社長もいたくらいですから」と、同社の熊谷聖司社長熊谷氏は語気を強める。
熊谷氏に、ランサムウェアの感染事例をいくつかか挙げてもらった。従業員数500人以上の大手製造会社では、複数の脆弱なVPN から不正侵入されてしまい製品の図面やデータなどが全て暗号化されてしまった。調査にかかった期間は約1カ月。さらに機密情報がダークウェブで転売されるなど、大きな打撃を受けた。
熊谷氏が指摘するのは、ランサムウェアの標的は大企業だけではないということ。従業員20人程度の士業の事務所も標的となり、サーバーが暗号化された事例もある。被害が発覚するまでの約1週間の間に内部情報が搾取され、ダークウェブに公開された。結果、取引先とは「安全確認できるまで取引停止」となり、事業継続に大きな悪影響を及ぼしてしまった。このケースでは、ファイアウォールの管理アカウントに脆弱なパスワードが使用されていたことが原因とされている。
迅速な復旧につなげる手順
ネットワークを遮断し、PC・サーバーの使用を中止
サイバーセキュリティにおける予防、早期検知、復旧の3 つのフェーズのうち、サイバーBCPは「復旧」の対策を中心に講じるという論調が強い。ただ、実はサイバーBCPについて明確な定義があるわけではない。重要なのは被害を受けないように可能な限り予防をし、攻撃を早期に検知すること。
同社がまとめたランサムウェア被害を受けた際の初動対応と、迅速な復旧につながるフローを確認してみよう。
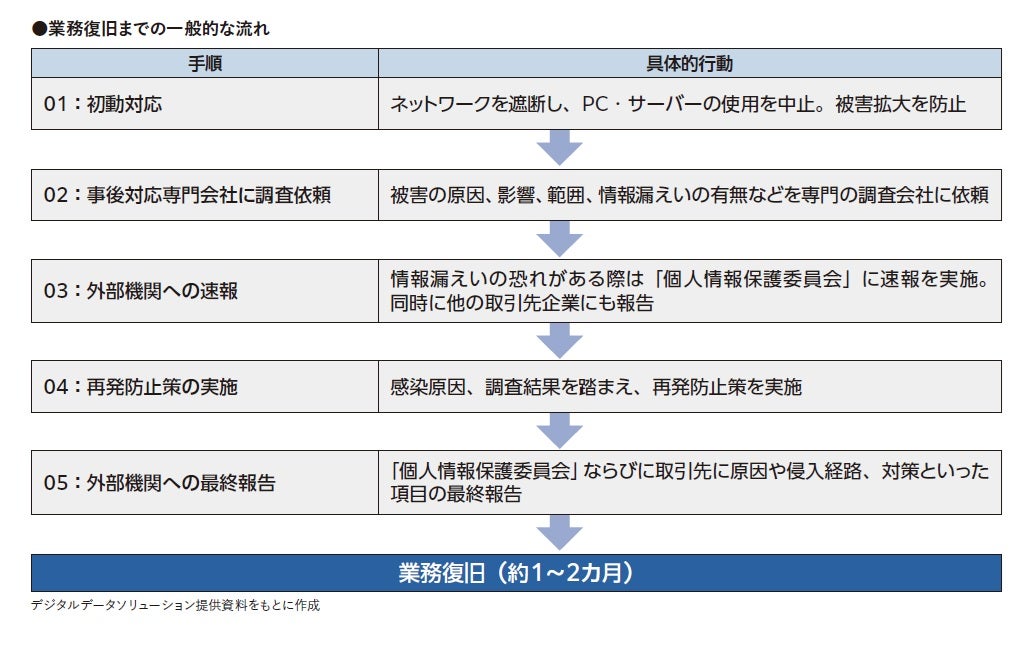
まず、業務復旧までの流れを整理すると上図のようになる。初動対応としてネットワークを遮断し、PC・サーバーの使用を中止し被害拡大を防ぐことが重要だ。その上で、事後対応の専門会社に依頼する。さらに個人情報保護委員会や取引先に連絡をして、感染原因や調査結果を踏まえて再発防止策を行う。一連の作業で最低でも1 ~2カ月はかかる。初動対応の方針を固めておいて、実働は外部の専門会社に依頼するのが現実的だという。依頼する業者の唯一の選定基準として、熊谷氏は「実働隊をしっかりと用意していて、迅速に対応できる環境を整備していること」を挙げている。
本記事は、BCPリーダーズ2026年 1月号より抜粋したもの
https://www.risktaisaku.com/category/BCP-LReaders-vol70