
日立ソリューションズ 続発するインシデントに提言
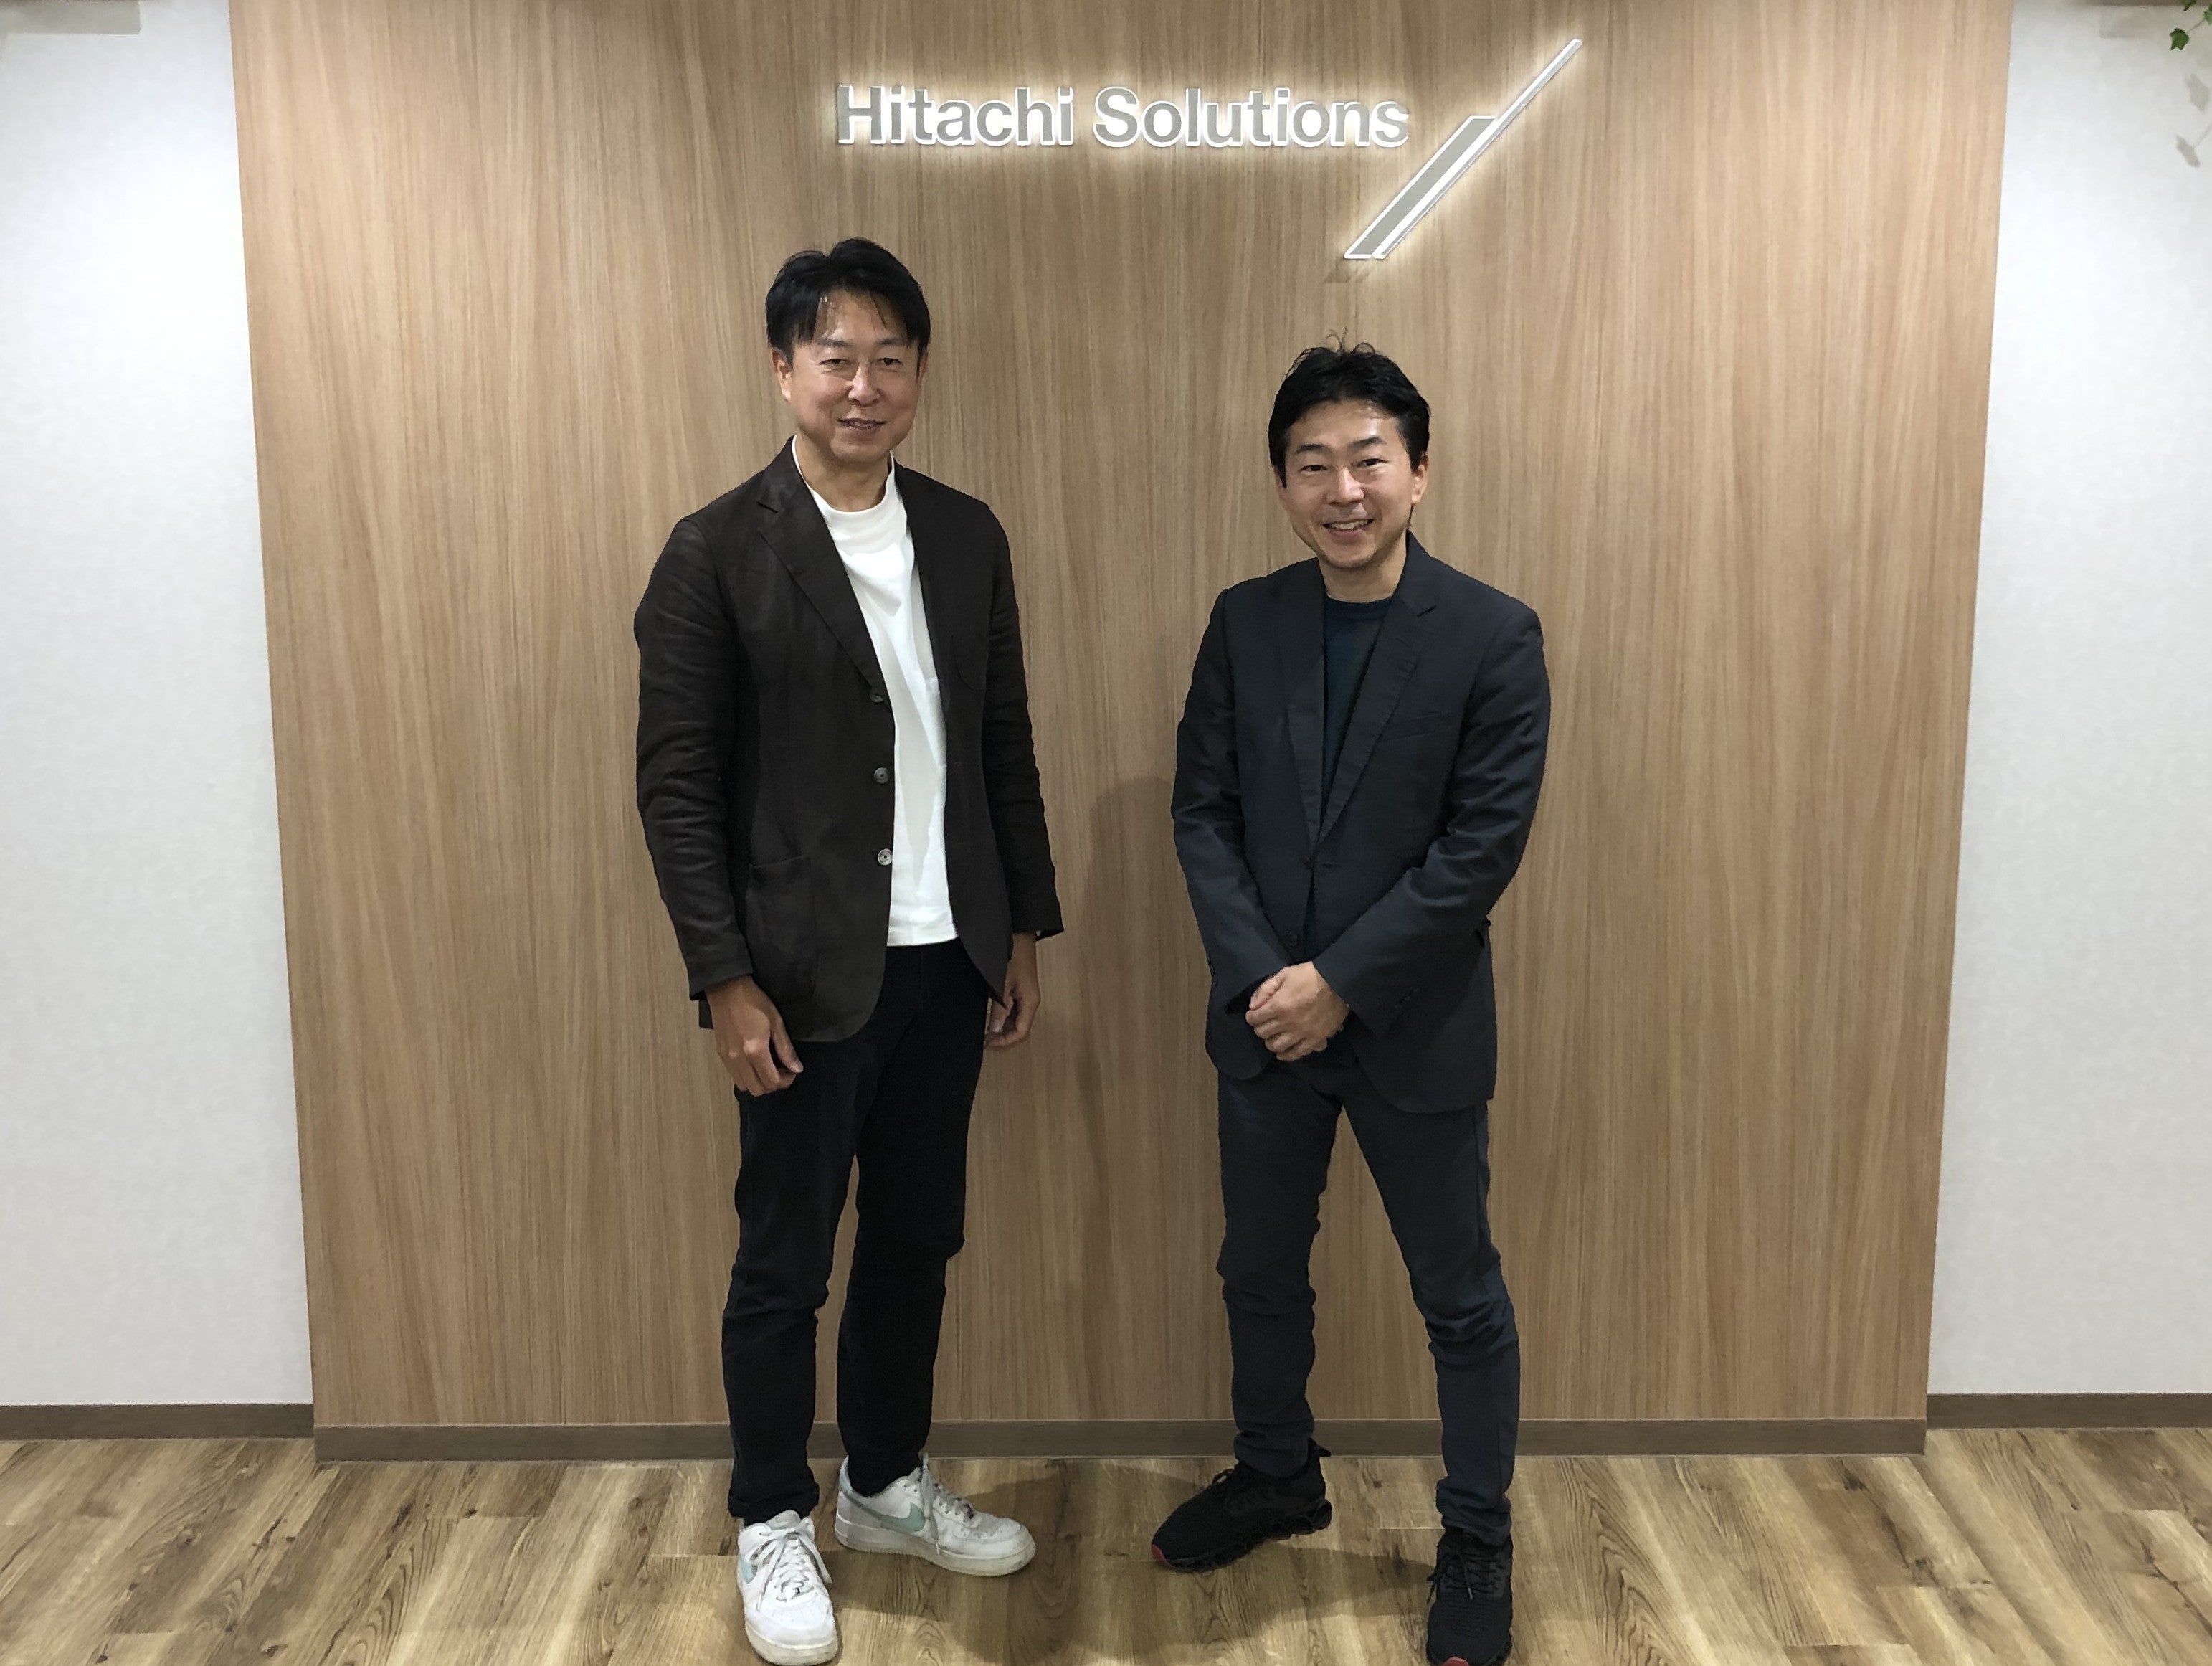
医療、物流、食品、インフラなど、社会機能の維持に欠かせない業種でサイバーインシデントが相次いでいる。事業停止の影響は一企業のビジネスの域を超えサプライチェーン全体に波及。いまやセキュリティは経営の重要課題だ。企業を取り巻くサイバーリスクと求められる対策について、日立ソリューションズ(東京都品川区、森田英嗣社長)でセキュリティ啓発の任に就く扇健一氏と辻敦司氏に聞いた。
――サイバー攻撃によるインシデントが相次いでいます。企業を取り巻く現在のセキュリティ環境をどうみていますか?
扇 端的にいえば、急速に進むDXにセキュリティが追い付いていない。それがいまの環境でしょう。
犯罪者は脆弱性を見つけてどこからでも侵入してきますが、目的はお金を取ること。お金が取りやすいところは経済社会の重要な部分、つまり止まったら困るところです。ゆえに医療、金融、物流、食品、インフラなどの産業が攻撃される。必然的に影響は大きくなるわけです。
現在は大企業だけでなく、サプライチェーンを構成するすべての企業が狙われます。が、個別の攻撃ももちろんある。フィッシングメールでたまたま大企業のID・パスワードが盗めたら、ハッカーにとっては「幸運」です。まず間違いなく販売されますし、それを購入した別のハッカーが標的型メールを送ってくる。引っかかったら侵入されます。
加えて企業の守備範囲も広がっています。業務の垣根を越えてあらゆる情報を統合管理するERP(統合基幹業務システム)のほか、製造業では生産プロセスや製品のライフサイクルを一元管理するMES、PLMといったシステムが導入されている。それらがいまオンプレミスからクラウドに移行しつつあります。
サーバーの負荷と将来的なスケーラビリティを考えてシステムをクラウドに移すのはよいのですが、システムのハイブリッド化は攻撃ポイントを増加させます。以前のように「境界防御」で守ればいいという時代ではない。サーバーそのものを守る対策の導入が進んできています。
ただ、ここで大事なのはシステムの接続部分のリスクアセスメント。さまざまな業務の情報が横串でつながり一元管理されるということは、侵入されたら即終了となりかねません。実際、システムの1カ所が止まったことで事業全体が止まる事態が多発しています。
そのため、つながりのリスクを分割、セグメント化しておく。そうすれば、万が一侵入されても全体が止まるリスクを低減できます。そこが意外と、できているつもりでできていない。「セキュリティ・バイ・デザイン」が徹底されていないということでしょう。
コストと考えるから後付けになる
――セキュリティ・バイ・デザインはシステム開発の初期段階からセキュリティを組み込んで検討、設計を行う考え方ですが、なぜ徹底されないのですか?
扇 第一はお金が出ない。進んでいる企業はセキュリティをDX戦略の一環ととらえ、優先度を上げて取り組んでいますが、まだコストととらえる企業が多いのが実情です。
辻 IT投資の優先度として、経営層はまずデータの利活用や業務の効率化を考えます。そこに重点投資し、ある程度進んできたら脆弱性や脅威に目がいって「じゃあセキュリティをやろう」と。しかしそれだと後付けですから、セキュリティはDXのブレーキ、コストに映ります。最初からいっしょに進めないとうまくいきません。
扇 企業がDXを進めるにあたっては、専門のコンサルタントが入るケースが大半だと思いますが、各業務部門とIT部門から責任者を集め、DX推進のための陣容を組みます。DX推進部のような部署ができれば、その下にワーキンググループやタスクフォースを置く。そこで同時並行的にセキュリティを検討するのがあるべき流れです。
しかし、現実にはコンサルタントがそこまでの考え方に至っていないこともあり、いま申し上げたような流れができない。結果、セキュリティが後まわしになり、ガバナンスが効かなくなります。今後はDXを委託されたコンサルタントの力量も、市場から厳しく見られるのではないでしょうか。
辻 トップダウンでガバナンスを効かせないと、セキュリティは部門間の縦割り構造が障壁となり、取り組みが十分に進まない場合があります。担当者がボトムアップで声をかけても、現場から「うちはメールを使わない」「うちはウェブに関わっていない」などといわれ、検討が立ち消えてしまう。そうした話は本当によく聞きます。
――現場はセキュリティによって事業をスピードダウンさせたくない。そうした思いにセキュリティをすり合わせていくにはどうすればよいのでしょうか?
扇 製造業の事例ですが、工場のDXを推進したいということで、現場からいろいろな意見が上がる。ただ、その会社のIT部門はその意見をなかなか取り上げないわけです。なぜならリスクが増えるうえ、ただでさえ大変なIT管理がさらに煩雑になるからです。
とはいえDXは会社の方針でもあり、現場の要望はかなえてあげないといけない。すると当然、何かしらのルールを敷く必要が出てきます。ところが、そのルールが現場に通用しない、つまりコミュニケーションが成り立ちません。横文字や専門用語がわかりにくいこともありますが、IT部門と工場でイメージを共有できていないのです。
辻 だからこそトップダウンが重要ですね。例えばメールの誤送信を防ぐため、送信ボタンを押してもすぐには送信されずにいったん上長のところで止まるシステムがあります。上長が許可したら外部にメールが送信されるのですが、余計な負荷が生じるうえ、メールがいつまでも送信されず必要な連絡が滞る。当然、現場は反発するわけです。これもIT部門と現場とのギャップです。
扇 トップがセキュリティの大変さを理解し、ガバナンスを効かせるということでしょう。単に担当者に指示するだけでは進まない。基本的にIT部門は人員が少ないですから、トップの後押しがないと現実として対応できません。
外資系セキュリティーメーカーが企業のセキュリティ担当者の疲弊度を調べた調査(※)があるのですが、実に85%が「セキュリティ疲れ」を経験し、30%に退職・転職の意向があることがわかりました。それだけセキュリティに人材と予算を割けていないということ。やはり、経営層のリテラシーを高めないといけないでしょう。
(※)DIAMOND ONLINE 「サイバー脅威を深刻化させるセキュリティ担当者の『燃え尽き症候群』とは」ソフォス株式会社 https://diamond.jp/articles/-/344070
セキュリティをまわすのは情シスではない
――どのように経営層のリテラシーを高めればよいのでしょうか?
扇 セキュリティを技術の問題にするのではなく、経営の問題に置き換えることです。つまり、サイバー攻撃によるビジネスへの影響を、DX戦略上の経営リスクに置き換える。それをできるだけ定量的に示すことが必要です。
個人情報が漏れるとどうなるか、サービスが止まるとどうなるか。調査・復旧に費用がかかるだけでなく、機会損失により利益も下がります。それも短期で済むとは限らず、製品やサービス、さらには企業への信頼が低下し、顧客離れが長引いたりするかもしれない。取引先から切られる可能性もあります。株価にも影響するでしょう。
日本ネットワークセキュリティ協会(JNSA)がインシデント損害額調査レポートをまとめていますが、そこにはインシデントに見舞われた企業がどのくらいの損害を受けたかが項目別に、詳細に書かれています。直接の費用から賠償金、利益損失、評判低下など損害は広範に及ぶ。そうした資料が参考になると思います。
経営リスクとどう向き合うかは、いうまでもなくリスクマネジメントです。セキュリティはそのリスクをどう回避し、どう軽減するかの問題。それは各企業のビジネスの内容や情報資産の重要度などと関係するので、個々に異なります。リスクを受容する選択肢ももちろんありますが、その場合はいざというときの対策が不可欠です。
ゆえにセキュリティは本来、IT部門や情報システム部門が考えることではありません。彼らはITの管理・運用を実行する部隊として動きますが、セキュリティ計画やBCPの策定案・運用はCISOをトップとする専門組織、あるいは経営企画や総務といった経営層に近い人たちが行うことです。
リスクマネジメント体制やBCP体制がしっかりしていることは、企業価値を測るうえでの重要な条件です。DXをいくらがんばっても、セキュリティが置いていかれたのでは投資家から選ばれない。そうした理解が不足していると思います。
セキュリティが企業価値になる時代
――セキュリティはIR戦略の一環としても重要ということですか?
扇 インシデントに見舞われた企業には「うちは大丈夫」という思いが少なからずあります。ゆえに起きた後のBCPも考えられていない。結果、サプライチェーン全体に影響が及んで大混乱になっています。セキュリティは企業価値に直結するという認識を市場全体に浸透させる必要があるでしょう。
進んでいる企業はCISOをトップとするセキュリティ組織を構築し、CSIRTなどのインシデント対応チームを整備。定期的に教育・訓練を実施し、取引先のリスク対策も行っています。それらは統合報告書等に明記されるため、投資家がそれを見ればDX投資への思いは一目瞭然。魅力ある企業に映らないわけはありません。
IR戦略のうえで重要だからこそ、コンサルタント任せやベンダー任せではなく、セキュリティは企業が自ら考えないといけない。専門分野のプロの力を借りるとしても、道筋は企業自ら組み立てる必要があります。それがないから、相変わらずセキュリティをコストととらえる意識から抜けられないのだと思います。
――経済産業省は2026年度中にサプライチェーンセキュリティ評価制度(SCS評価制度)の運用を開始する予定です。企業の自律的な取り組みへのインセンティブ、あるいはプレッシャーになりそうですか?
扇 SCS評価制度は企業のセキュリティレベルを共通のものさしで評価し、星の数によって可視化するわかりやすい仕組みです。取引先選定にあたっての強制力はありませんが、比較指標になる。星を取得する・しないは各社の自由とはいえ、サプライチェーンから締め出されるリスクは考えないといけないでしょう。
辻 国はこれまで業種別にセキュリティガイドラインを出していました。監督官庁からの指導ということで一定の効果はありましたが、存在は知っていても現場は興味がないことが多かった。SCS制度も強制力こそありませんが、星の数が比較指標となることで企業間の競争意識が生まれる。そこが大きいと思います。
扇 サプライチェーンからの侵入が多くなったにもかかわらず、中小企業の経営者が動かないという現実から来ている制度です。これまでのように「うちは大丈夫だろう」という意識でいると、サプライチェーンから省かれる。以前からいわれてきたことですが、いよいよ「待ったなし」になったのだと思います。

















