
SB C&Sが販売パートナーの支援活動
ICT事業本部ネットワーク&セキュリティ推進本部長 山名広朗氏
ソフトバンクのグループ企業でIT商社のSB C&S(東京都港区、草川和哉代表取締役社長兼CEO)は2021年から、サイバーセキュリティ市場の多様化に対応するため販売パートナーへの支援活動を展開。商社の情報力・目利き力を生かしてSIer(エスアイヤー)やベンダーの提案力を補強し、その先のユーザー企業へ最適なソリューションを届ける。「セキュリティソムリエ」と銘打った活動は年々引き合いが増加、25年度の支援案件は昨年度の倍に及ぶ勢いだ。ICT事業本部ネットワーク&セキュリティ推進本部長の山名広朗氏に活動のねらいを聞いた。
――サイバー攻撃が相次ぎ、インシデントも甚大化しています。企業を取り巻くセキュリティ環境をどうみていますか?
セキュリティ環境は急速に複雑化しています。まず、コロナ禍を境に働き方が大きく変わった。それまで、会社のシステムを動かすソフトや情報資産は社内ネットワーク上、すなわちオンプレミス環境に置かれていました。そのためセキュリティは、いわゆる「境界防御」で社内ネットワークを守るというシンプルな構成でした。
しかし現在はDXが進み、働く場所が多様化。リモートワークが当たり前になり、自宅でもカフェでも、どこでも働けます。アプリケーションが置かれる場所も、SaaS(サース)、PaaS(パース)、IaaS(イアース)といった言葉が示すように、クラウドが盛んに使われる。アクセスの元も先も多様化しています。
ハッカーからみれば、攻撃のポイントが大幅に増加した。「アタックサーフェスが拡大している」というのはこの現象です。一方、そうした環境下で情報をどう守ればいいのかという方法論も数多く出てきました。「ゼロトラスト」「SASE」「EDR」など、セキュリティの概念や仕組みをあらわすワードが市場にあふれています。
いわずもがな、こうした専門用語はその道に詳しくない人には非常にわかりにくい。一部の専門家だけわかっていれば何とかなるジャンルならいいですが、セキュリティはすべての企業と人に必要です。言葉のわかりにくさは、コミュニケーションを妨げる方向に作用します。
加えて、メーカーがセキュリティ商材を次々にリリース。セキュリティが主軸ではないメーカーも、いまがビジネスチャンスとみて市場に参入しています。けっして悪くはありませんが、ユーザー企業からすると選択肢が多すぎる。言葉のわかりにくさと相まって、自社に適した製品を選ぶのが至難になっています。
●混沌とするセキュリティ環境
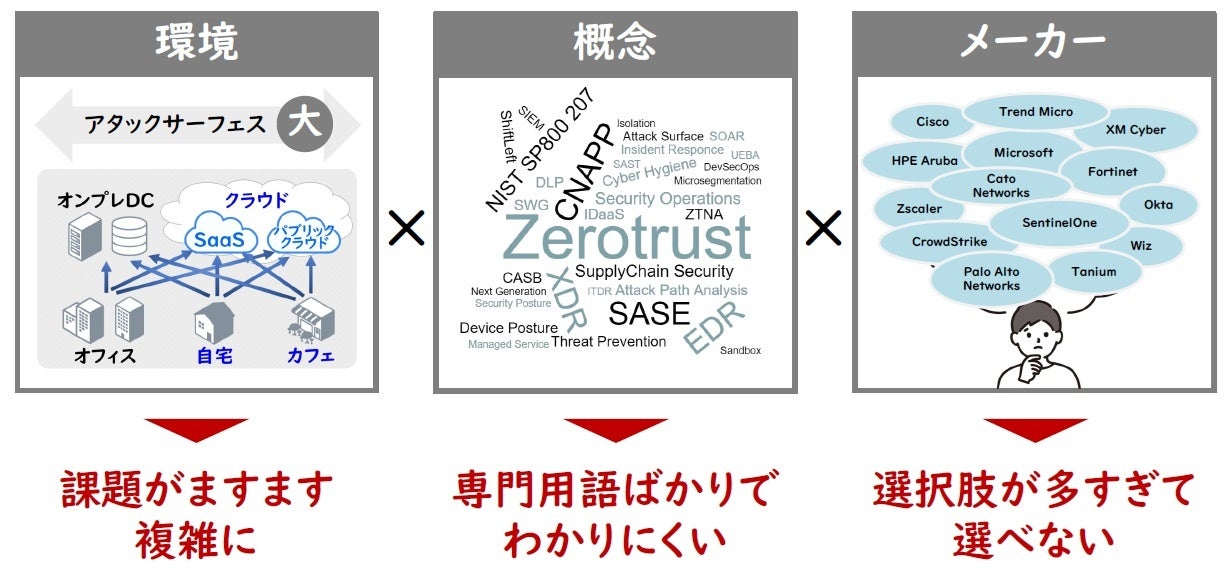
――IT環境が複雑化しているうえ情報の非対称性が拡大、セキュリティ環境が混沌としている、と。
その混沌をAIが加速させています。AIの活用が広がることでアタックサーフェスはさらに拡大、防御は輪をかけて大変です。
サイバー攻撃は一般的に、単独犯ではなく組織的に行われます。マルウェアを開発する者、脆弱性を見つける者、ウイルスを購入し攻撃する者といった具合に役割が分かれている。しかしそれぞれの役割をAIエージェントがこなすようになれば、単独犯でも極めて高度な攻撃、かつ大量の攻撃が可能になります。
●AIによるサイバー攻撃の変化
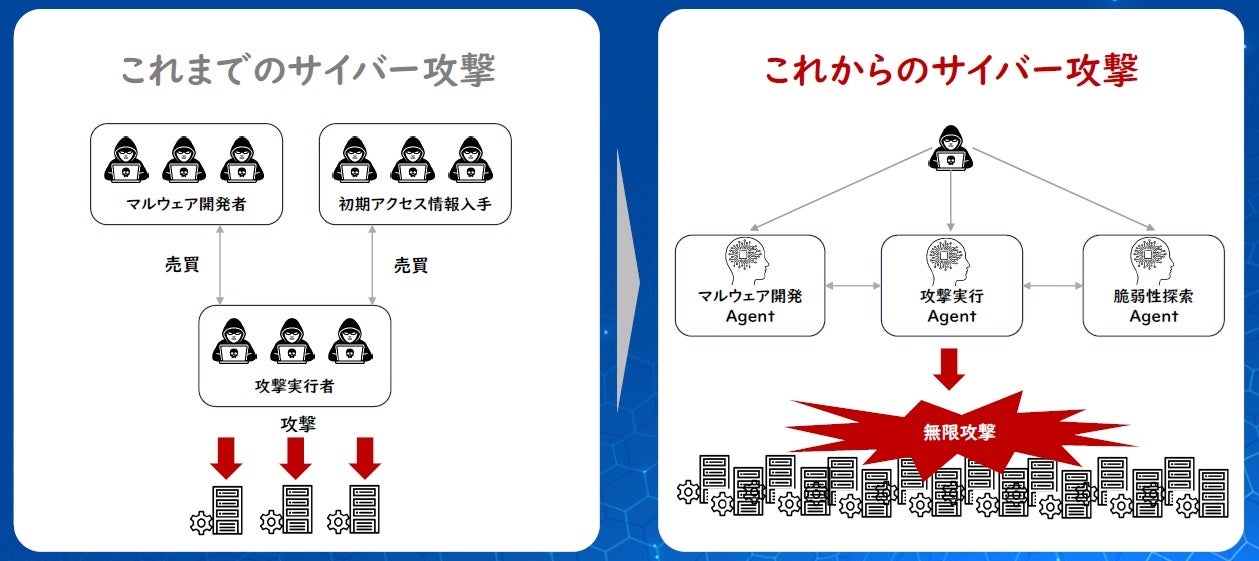
攻撃者がAIを活用し始めると、インシデントの件数は指数関数的に上昇する。人間の力では太刀打ちできませんから、防御側もAIエージェントを使うしかありません。すると今度は、そのAIシステムをどう守るかが課題となる。企業を取り巻くセキュリティ環境はいやおうなく混沌の度を増していくわけです。
ワインのソムリエのごとく最適解を提案
――そうした背景のなか、IT商社として「セキュリティソムリエ」という活動を展開されています。どのような活動ですか?
まさにワインのソムリエのイメージです。ワインのソムリエがお客様の好みを見極めて最善のワインを提案するように、我々もサイバーセキュリティにおけるお客様の課題を見極めて最適な打ち手を提案します。
それには、何よりも目利きができないといけない。市場にある最新テクノロジーを常にキャッチアップしてその特性や長所・短所を把握。豊富な知識を持って市場にわかりやすく展開していくのがセキュリティソムリエの第一の価値です。
また豊富な知識があっても、品ぞろえが少なければお客様の多様な課題に応えられない。最適な打ち手を提案するには、選択肢が豊富である必要があります。その点、我々はIT商社ですから1社のメーカーに縛られず、数多くの製品を取りそろえている。そこが第二の価値です。
この二つをもって、お客様ごとの課題にオーダーメイドで応えるのがセキュリティソムリエの活動。会社の規模、業種・業態はもとより、働き方やネットワークの状況、重要資産の場所、セキュリティの成熟度などに応じて最適なソリューションを提案します。
――IT商社は流通の中間に位置する存在。提案すべきユーザー企業は取引先のメーカーや販売業者の向こう側にいると思いますが、どうコンタクトするのですか?
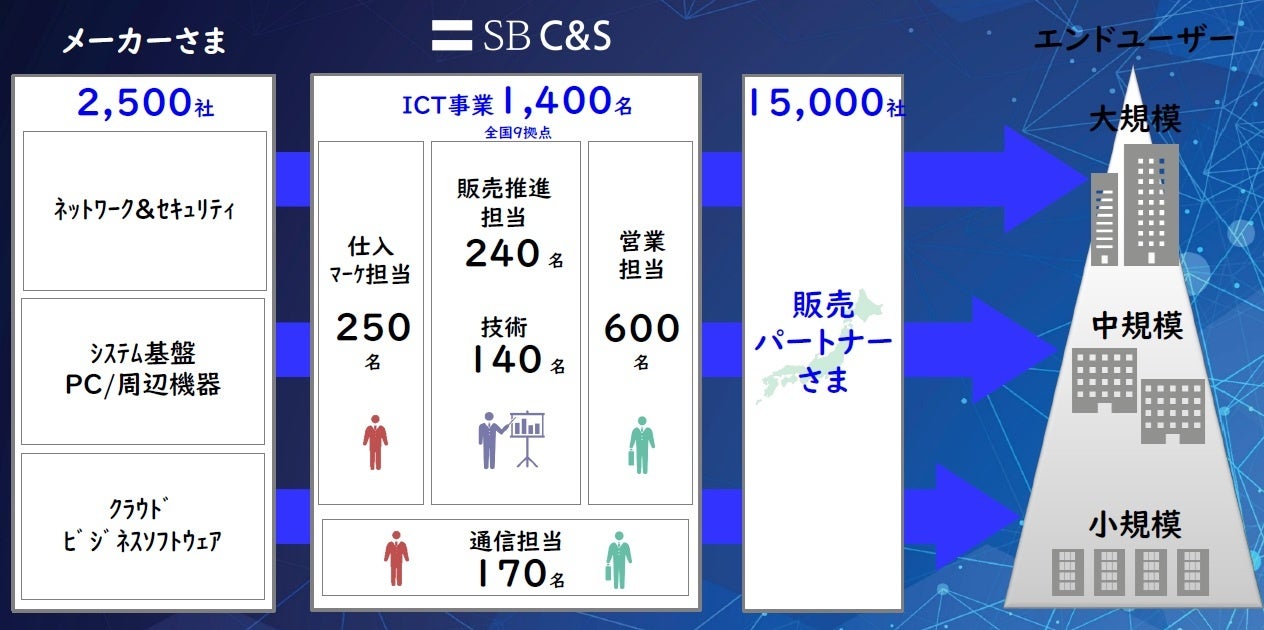
ご指摘のとおり我々はディストリビューター、商社ですから、エンドユーザーに対する直接の販売は行っていません。全国に約1万5000社ある販売パートナー、いわゆるSIer(エスアイヤー)と呼ばれる方々や販売代理店ですが、そうしたパートナーを通じてユーザー企業に製品を販売しています。
そのためセキュリティソムリエも、一次的には販売パートナーが対象。パートナーの事業戦略構築をお手伝いするほか、パートナーの依頼でユーザー企業に同行し、アドバイスやコンサルティングを行います。パートナーを支援することで、その先にいるユーザー企業を支援するかたちです。
●セキュリティ製品流通におけるSB C&Sの位置付け
「モノ売り」を「コト売り」に転換する
――ITシステムやネットワークの構築・運用は外注比率の高い分野ですから、SIerやベンダーに対する支援も重要ですね。
セキュリティ人材の配置構造は、日本と北米で大きく違います。日本は技術者の約7割がSIerやベンダーに属していますが、北米は逆で、約7割がユーザー側に属している。ゆえに北米は自社の技術者ががんばればセキュリティレベルを上げられますが、日本は委託先のSIerやベンダーの技術者が努力しないとセキュリティが行き渡りません。
加えて日本は、中小企業が圧倒的に多い。規模の大きなメーカーや我々のような商社がそれら1社1社にリーチするのは不可能です。ゆえに、製品・サービスの流通には個々の企業に寄り添うSIerやベンダーの力が不可欠。そこがしっかりセキュリティを届けることで、中小企業のレベルが底上げされていく構造です。
しかし、セキュリティ環境の複雑化とともにSIerやベンダーへの依頼も複雑化。提案力の向上が求められますが、彼らも既存システムの運用・保守にリソースを取られ、新しいテクノロジーのキャッチアップになかなか手がまわらないのが実情です。
そのため我々のセキュリティソムリエが、販売パートナーとユーザー企業をつなぐ機能と役割を担う。メーカーからSIerへ、SIerからユーザー企業へという従来のコミュニケーションの流れでは、カオスのなかで、最適な提案ができなくなっているからです。
――セキュリティの混沌を解きほぐし市場を活性化するには、単に商材や情報を流すのではなく、それによって得られる効果や安心感、納得感を提供する発想が必要だ、と。いわば「モノ売り」を「コト売り」に転換するファンクションキーのような役割ですね。
セキュリティにはエンドポイントセキュリティやクラウドセキュリティ、ネットワークセキュリティなどさまざまな領域があり、それだけでも複雑、難解ですが、輪をかけてメーカーがたくさんあります。しかもメーカーごとに市場戦略が違い、ライセンス付与などのサービス形態もまちまちで、グローバル企業向けもあれば中小企業が使いやすいものもある。それらすべてを俯瞰的に眺めて比較検討しなければなりません。
我々は商社の特性上、数多くのメーカーと付き合いがあり、かつ、メーカーごとに担当技術者がいます。情報の広さと知識の深さを両立し、それらを常にアップデートして、多様な製品を比較できる立ち位置。混沌とした状況を解きほぐし、最適なソリューションを導くのは商社のミッションだと思っています。
セキュリティ環境の解きほぐしが必要
――日本の産業界はサイバーセキュリティレベルが低いといわれますが、なぜでしょうか?
そうですね。先ほど申し上げたように、委託先のSIerやベンダーが既存システムの保守にリソースを割かれ、新しいテクノロジーのキャッチアップができないという問題はある。取引先とのコミュニケーションも、専門用語の壁があるうえ、企業側はビジネス視点、ベンダー側は技術視点で話しますから、認識がかみ合わないという問題もあるでしょう。
これらは外注比率の高さゆえの課題ですが、ただ、企業の経営層の意識はけっして低くない。これについては、昨年11月に26社のセキュリティメーカーに行ったアンケート調査があります。日本企業がセキュリティ対策を進めるうえで最も大きな障壁は何かを聞いたところ、経営層の理解が低い、投資意欲が低いという回答は最下位でした。
逆に一番の課題として浮き彫りになったのが、製品選定の難しさです。申し上げてきたとおり、セキュリティ環境の複雑さによる弊害が顕著にあらわれている。要は、サイバーセキュリティの重要性は理解しているけれど何をしていいのかわからない、結果、現行の対策で大丈夫と思い込んでいるということです。
経営層は安心したいですから、当然「うちは大丈夫なのか」と現場の担当者に聞くでしょう。すると現場もわからないので「この製品を入れているので大丈夫です」と。そうしたコミュニケーションにとどまり、新しい脅威は何か、それに対しどういう選択肢があり、自社は何を選べばいいのかといった対話に発展しないのだと思います。
●複雑化するセキュリティ領域
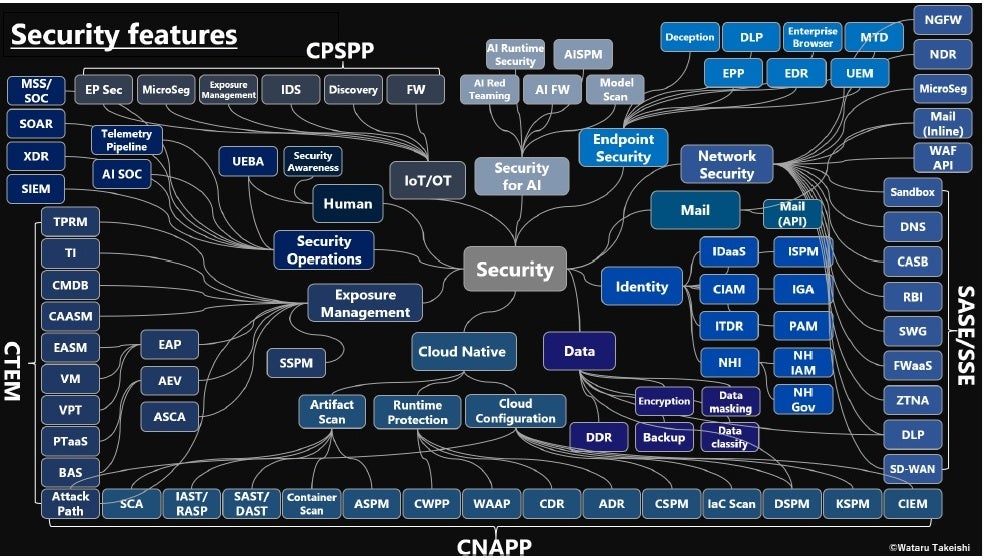
――セキュリティソムリエが間に入ることでコミュニケーションが円滑化し、関係者の認識のズレもなくなる、と。
セキュリティソムリエはあくまで販売パートナーへの支援活動です。ただ、パートナーが抱えている課題感とユーザー企業が抱えている課題感を重ね合わせ、両者のコミュニケーションを円滑につないでいくのは当然我々の役割です。
ユーザー企業の規模、業種・業態は幅広く、対話の相手も経営層からCISO(最高情報セキュリティ責任者)、現場のIT担当者までさまざまですが、ケースバイケースで最適な提案を行う。実際、2021年に活動を開始してから年々引き合いが増加。24年度は1000件強の案件に携わり、今年度は上期だけで1000件を超える勢いです。
サイバー攻撃は数も増え質も高度化。また安全保障上の懸念から、ビジネスであっても国家を守る観点が求められてきています。そこにAIが入ってきて、セキュリティの重要度は確実に一段上がりました。
なおかつサプライチェーン全体がターゲットになり、来年度は国のセキュリティ対策評価制度も始まります。セキュリティはいまや、全産業の最重要課題といっても過言ではないでしょう。セキュリティソムリエの活動もますます重みが増すと感じています。

















