

サイバー保険(注1)に特化した保険会社であるCoalition社は、同社に対する保険金請求のデータの分析結果を定期的にまとめて「Cyber Claims Report」を発表している。本稿で紹介する2022年版は2022年3月に発表されたもので、2021年下半期に行われた保険金請求を分析した結果がまとめられている。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://info.coalitioninc.com/download-2022-cyber-claims-report.html
(PDF 26ページ/約 1.0 MB)
なおCoalition社は米国カリフォルニア州に本拠地があり、米国の50の州で保険会社として認可されているほか、同社のWebサイトがカナダ向けと英国向けに切り替えられるようになっていることから、同社はこれら3カ国で保険を販売していると思われる。したがって本報告書の分析対象は、恐らく米国、英国、カナダの顧客からの保険金請求データであろう。
本報告書では保険金請求データが様々な観点から分析されているが、これらの中から特に筆者が興味を抱いたグラフを2つ紹介したい。まず図1は、米国企業におけるサイバー保険に関する保険金請求額の平均値を、企業の収益別に示したものである。それぞれ左側の青色のバーが2021年上半期、右側の黄色のバーが2021年下半期の数値である。なお図のタイトルに「claims severity」という表記があるが、これは本報告書においては「サイバー保険の保険金請求額の平均費用」(the average cost of a cyber claim)と定義されている。
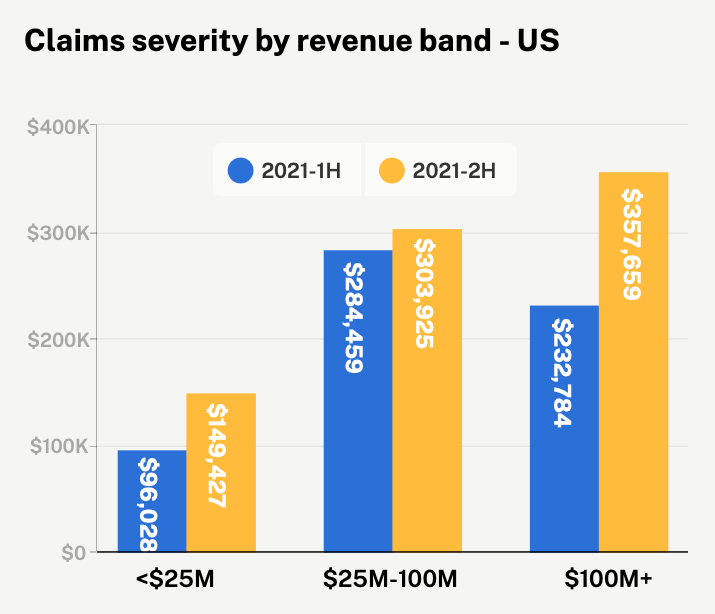
本報告書で特に注目されているのは、年間収益1億米ドル以上の大企業(右側)と2500万米ドル未満の小規模企業(左側)とで請求額が急増している点である。なお小規模企業においては、ランサムウェアに関する請求額が40%、資金移動詐欺(funds transfer fraud)(注2)に関する請求額が54%、それぞれ増加しているという。これに関して本報告書では、小規模企業においては、これらの攻撃や詐欺に対して適切に対処するための資源(主に人手であろう)が不足しているため、これらの脅威に対して特に脆弱であると指摘されている。
また業種別では、グラフこそ示されていないが、消費財関連やエネルギー関連企業などいくつかの業種で保険金請求額が急増していることが指摘されている。
かつてのサイバー攻撃は、大企業や金融業など高収益を見込めそうな企業が狙われると考えられてきたし、そのような傾向を裏付けるデータも多数存在した。しかしながら本報告書では、サイバー攻撃が高度に自動化されたために、従来ならば割に合わないと思われていたような小規模企業なども攻撃の対象となってきていることが指摘されている。したがって図1は、中小企業であっても例外なく、サイバー犯罪への対策が必要だということを再認識させてくれるデータといえる。
次に図2は、2021年の上半期と下半期において保険金請求が発生したランサムウェアの内訳である。ひとくちにランサムウェアといっても、その種類(注3)がとても多いことに改めて驚くが、上半期と下半期とで内訳が大きく異なっていることも注目に値するであろう。
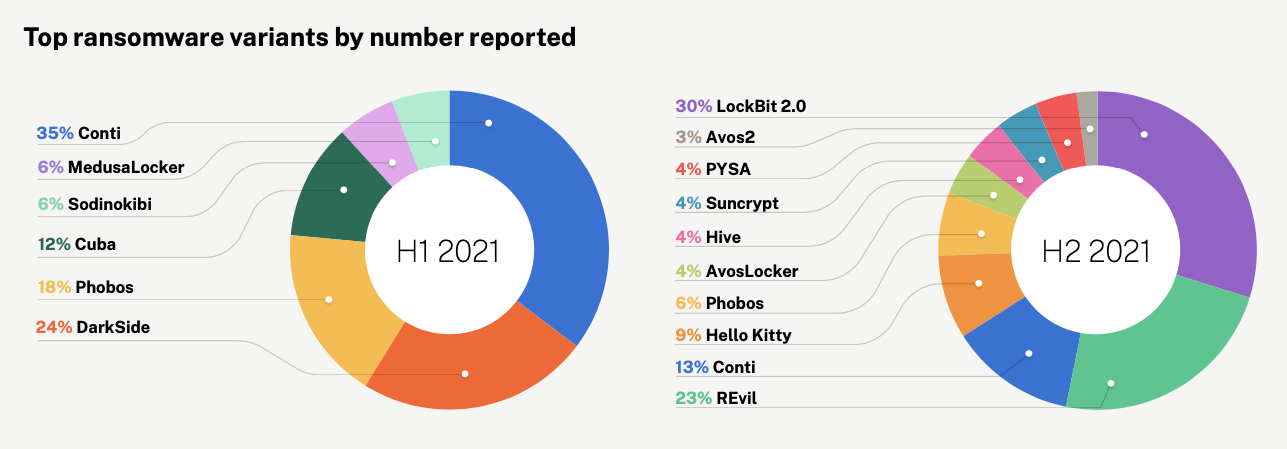
このような状況に関する背景として、本報告書ではRaaS(Ransomware-as-a-Service)(注4)の存在が指摘されている。攻撃者が自分でランサムウェアを開発する訳ではなく、他人が開発したものの中から選んで利用できるので、攻撃者はうまくいきそうなものをいろいろ試しているのではないかという推測である。
しかしながら、両期を通して使われているのは「Conti」と「Phobos」の2種類だけであり、ランサムウェアの世界において次々と新しいものが開発されては廃れていくという状況も垣間見える。このような状況からも、ウイルス対策ソフトウェアなどの防御システムを確実にアップデートしておくことや、常に最新の情報を入手することの重要性があらためて分かる。
本報告書には他にも、実際に被害を受けた企業の事例や、対策のためのヒント、2022年以降に予想される傾向など、多くの有益な情報が掲載されているので、ダウンロードしてご活用いただければと思う。
注1)本稿では「cyber insurance」を「サイバー保険」と表記している。保険会社によっては「サイバーリスク保険」など異なる表記も用いられているが、本稿では日本損害保険協会による表記を採用した。
(参考)日本損害保険協会「サイバー保険」 https://www.sonpo.or.jp/cyber-hoken/about/
注2)資金移動詐欺(funds transfer fraud)とはフィッシングの一種で、取引先からの請求や銀行からの振込依頼を装った偽のメールを送ったり、不正なWebサイトに誘導してクレジットカードなどの情報を入力させるなどの方法で、金銭を騙し取る行為の総称。
注3)本報告書では「variants」と表現されており、これは変異型もしくは亜種といった意味になるが、本稿では分かりやすさを優先して「種類」とした。
注4)RaaS(Ransomware-as-a-Service)とは、ランサムウェアの開発者が犯罪者に対してランサムウェアやその実行環境などを貸し出し、収益の一部を受け取るというビジネスモデル。RaaSの出現によって、ランサムウェアの開発などのノウハウを持たない者でも手軽にランサムウェア攻撃を仕掛けられるようになったと言われている。















