

サイバー攻撃を検知するためのソリューションを提供している米国の Vectra 社は、2023年7月に「2023 State of Threat Detection」という調査報告書を発表した。これは世界各国で従業員数が1000人以上の組織におけるセキュリティ・オペレーション・センター(SOC)に従事しているアナリスト2,000人を対象として、同年3月から4月にかけて実施したアンケーと調査の結果をまとめたもので、調査はマーケティング・リサーチ会社であるSapio Research社に委託されて実施されている。
回答者の内訳は、米国、英国、フランス、ドイツ、イタリア、スペイン、スウェーデン、オランダ、オーストラリア+ニュージーランド、サウジアラビア+UAEで各200人となっている。なぜこれらの国々が選ばれたのか(特に、なぜアジアが含まれていないのか)は不明だが、選ばれた国々の中では特定の国に偏らないように配慮されているといえる。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://info.vectra.ai/state-of-threat-detection
(PDF 15ページ/約 1.2 MB)
正味14ページしかないこともあって、本報告書のメッセージはとてもシンプルで、さまざまな脅威検知ツールなどによるサイバー攻撃の検知が限界に達している(もしくは破綻している)ことを調査結果から示している。
本報告書は次の3つのセクションから構成されている。
1. More Attack Surfaces, More Alerts, More Costs(より多くの攻撃対象領域、警告、コスト)
2. More Tools, More Blind Spots, More Burnout(より多くのツール、死角、燃え尽き症候群)
3. More Inefficiencies, More Ineffectiveness, More Breaches(非効率化、効果の低下、侵害の増加)
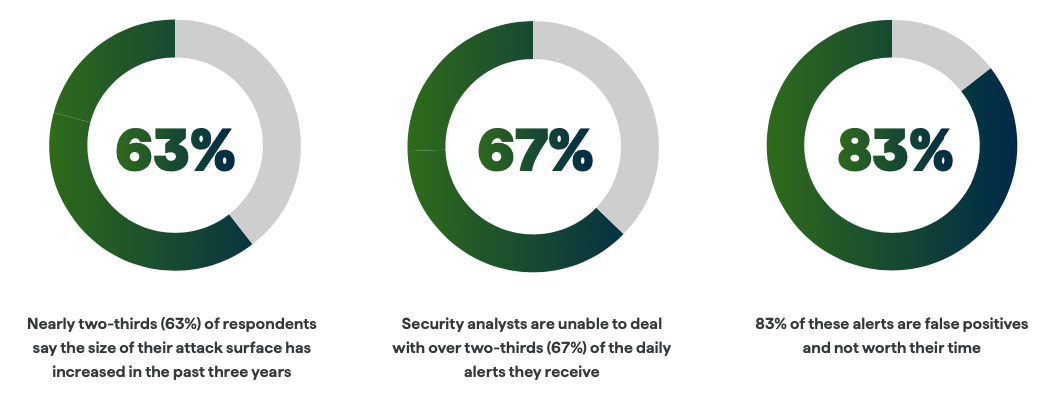
図1はひとつめのセクションからの引用で、グラフの下の説明は左から順に次のようになっている。
・回答者の3分の2近くが、過去3年間で攻撃対象領域が増えたと回答している
・セキュリティ・アナリストらは、彼らが毎日受信する警告の3分の2以上を取り扱えない
・これらの警告の83%は誤検出であり、時間の無駄である
お察しの方が多いと思うが、攻撃対象領域が増加したのはパンデミックの影響でリモートワークや在宅勤務が増加し、これに伴ってクラウドベースのシステムの活用や、従業員の自宅からのアクセス、私物のデバイスの利用などが増えたためである。
特に本報告書で指摘されているのは、クラウドベースのシステムの活用が急拡大したのに対して、セキュリティ・アナリストがクラウド環境における防御のノウハウ習得が追いついていないという現状である。回答者の61%が、自組織がクラウド環境を拡大しているのに対して、これらを守るために不可欠な技術や専門知識(skillset and expertise)を持ち合わせていないことを認めているという。
また、脅威検知システムによる誤検出が多く、その結果として警告が多すぎて処理しきれなくなるのも深刻な問題であろう。本報告書によると、SOCチームは一日平均4484件の警告を受信しているという。このような膨大な数の警告の中から、何らかの条件で誤検出をふるい落としてサイバー攻撃を発見するために、一日平均2.7時間を費やしており、その人件費は米国全体で33億米ドルに達すると見積もられている。これがセクションのタイトルに「More Costs」が含まれている理由である。
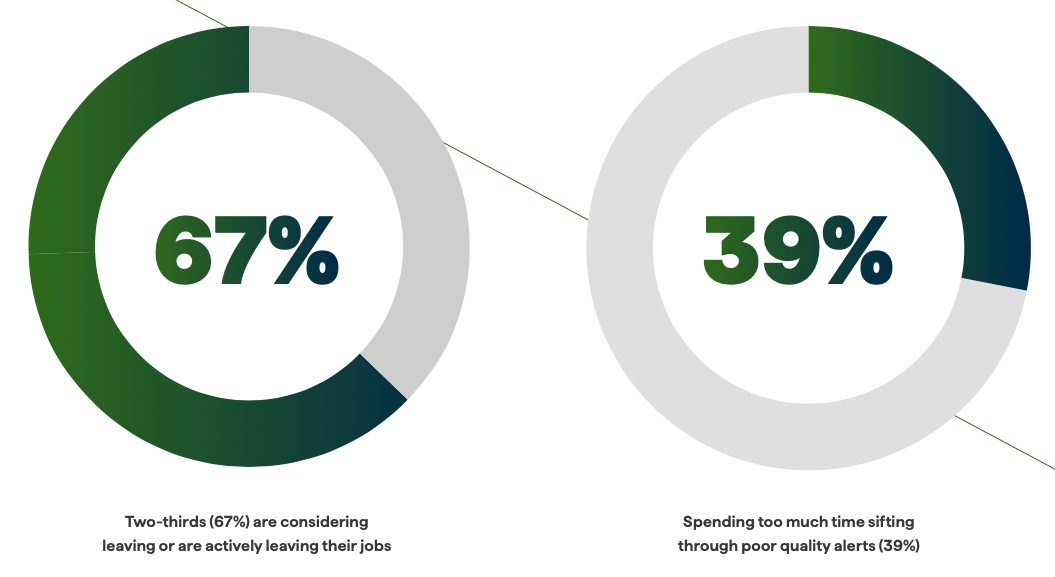
次に図2は、2つめのセクションに掲載されているもので、セキュリティ・アナリストの仕事に対するモチベーションに関連するデータである。左側は回答者の中で転職活動中もしくは転職を検討している人の割合である。なお転職先としては、約4分の1が引き続きセキュリティ・アナリストとしての転職を考えているのに対して、約5分の1は全く別の職種に移りたいと考えているという。
また図2の右側は、「質の低い警告をふるいにかける作業に、あまりにも多くの時間を費やしている」と考えている回答者の割合である。図は省略されているが、他にも「どうしようもなく退屈だと感じる」、「継続的にストレスを感じている」、「燃え尽き症候群に陥っている」などといった回答がそれぞれ3分の1程度ある。
筆者はSOCでの実務経験がないため想像の域を出ないが、膨大な数の警告の中から(たとえ何らかのツールを使ったとしても)本当に対処すべき脅威を発見する作業は、時間や労力がかかる割に報われない仕事なのであろう。もしかしたら組織内であまり評価されない仕事なのかもしれない。しかも、重大な脅威を見逃しているかもしれないという懸念が常につきまとい、もし攻撃を許すような事態が発生したら、非難されながら事後対応に追われることになることが容易に想像できる。前述のデータはこのような、セキュリティ・アナリストが置かれている(と思われる)状況が反映されたものであると言える。
本報告書を発表したVectra社は、このような状況に対するソリューションを提供している企業であるから、このような報告書を発表する主な目的はそれらのプロモーションであろう。特に同社の脅威検知ソリューションはAIの活用による誤検出の少なさなどを売りにしているから(注1)、本報告書に掲載されているデータは同社のソリューションを売り込むために格好の材料であるように思える。
ところが、このような筆者の予想に反して、このセクションの最後ではそのようなソリューションの限界について言及されている。具体的には、AIや自動化ツールで出来ることは限られているので、データを解釈し、必要に応じて調査を開始し、得られた情報に基づいて適切な是正措置を講じるために、大勢のセキュリティ従事者がまだまだ必要だと説かれている(注2)。このような問題意識に対して、この分野の専門家の多くが、長期的なキャリアを考えた場合に、セキュリティ部門で働くことは望ましくないと考えているようであり、同社はこのような状況を懸念しているという。
本連載でこれまでとり上げた多くの報告書で指摘されているように、サイバー攻撃は常に進歩しながら、件数や被害額が増えてきている。このような状況に対抗していくには、官民を問わず多くの組織がサイバーセキュリティに関する専門家を確保する必要があり、そのためにはサイバーセキュリティ従事者の待遇や就労環境はもとより、教育や研修を受ける機会の提供や、業務の利便性を高めるツール類の整備など、さまざまな観点からの見直しや改善が必要であろう。
国内外の多くの組織経営者の間でこのような問題意識が共有され、サイバーセキュリティに関する人材確保が進むことを期待したい。本報告書にはそのような課題を再認識させるデータが示されている。
注1)https://www.vectra.ai/products/attack-signal-intelligence
注2)原文は次の通り: AI and automation can only do so much. We still need a critical mass of security workers to interpret data, launch investigations, and take remedial actions based on the intelligence they are fed.















