DX時代のリスクマネジメント
エルテスマーケティング担当部長 江島周平氏に聞く
企業の情報管理や労務管理のあり方が問われている。業務環境のデジタル改革や働き方改革にともなう問題だが、テレワークの普及によって変化が一気に加速した。従来の管理方法では、企業内部の潜在的なリスクの把握がもはや困難になっているということだ。企業は今後、内部リスクをどう管理していけばよいのか、有効な手法はあるのか。「内部脅威検知サービス」を提供するエルテス(東京都)マーケティング担当部長の江島周平氏に聞いた。
ログに記憶された社員の行動からリスクを察知
――「内部脅威検知サービス」を提供されていますが、そもそも内部脅威とは何ですか。
企業がさらされている脅威のうち、外部脅威は組織の外からやって来る問題です。IT分野でいえば、例えばサイバー攻撃や不正アクセス。まさにいま多くのセキュリティーベンダーが対策しているリスクです。
これに対し内部脅威は、情報の不正持ち出しや不正操作、紛失・盗難など、組織の内側から立ち現れる問題。当社が着眼しているのはそこで、なおかつ、人の振る舞いから察知できるリスクが対象です。そしてその察知は、あくまでコンピューターログ(記録)から拾えるものに限ります。
ただし、そうはいっても、現在はログからさまざまな情報が拾えます。どういうウェブを閲覧しているのか、どういうクラウドにアクセスしているのかといった情報収集・管理の履歴、あるいはPCログと勤怠記録を突き合わせれば、その人の行動を時系列で可視化することもある程度可能になっています。
そこから何が読み取れるのかというと、人の振る舞いの変化です。よくあるケースでいえば、営業社員が機密情報の入っている社内サーバーに突然アクセスした、USBメモリを会社のPCに接続したり、フリーメールを使ってファイルを送ったりしている、など。こうした形跡が立ち現れると、内部からの情報漏えいが疑われます。
――具体的にどうやってログを調べるのですか。
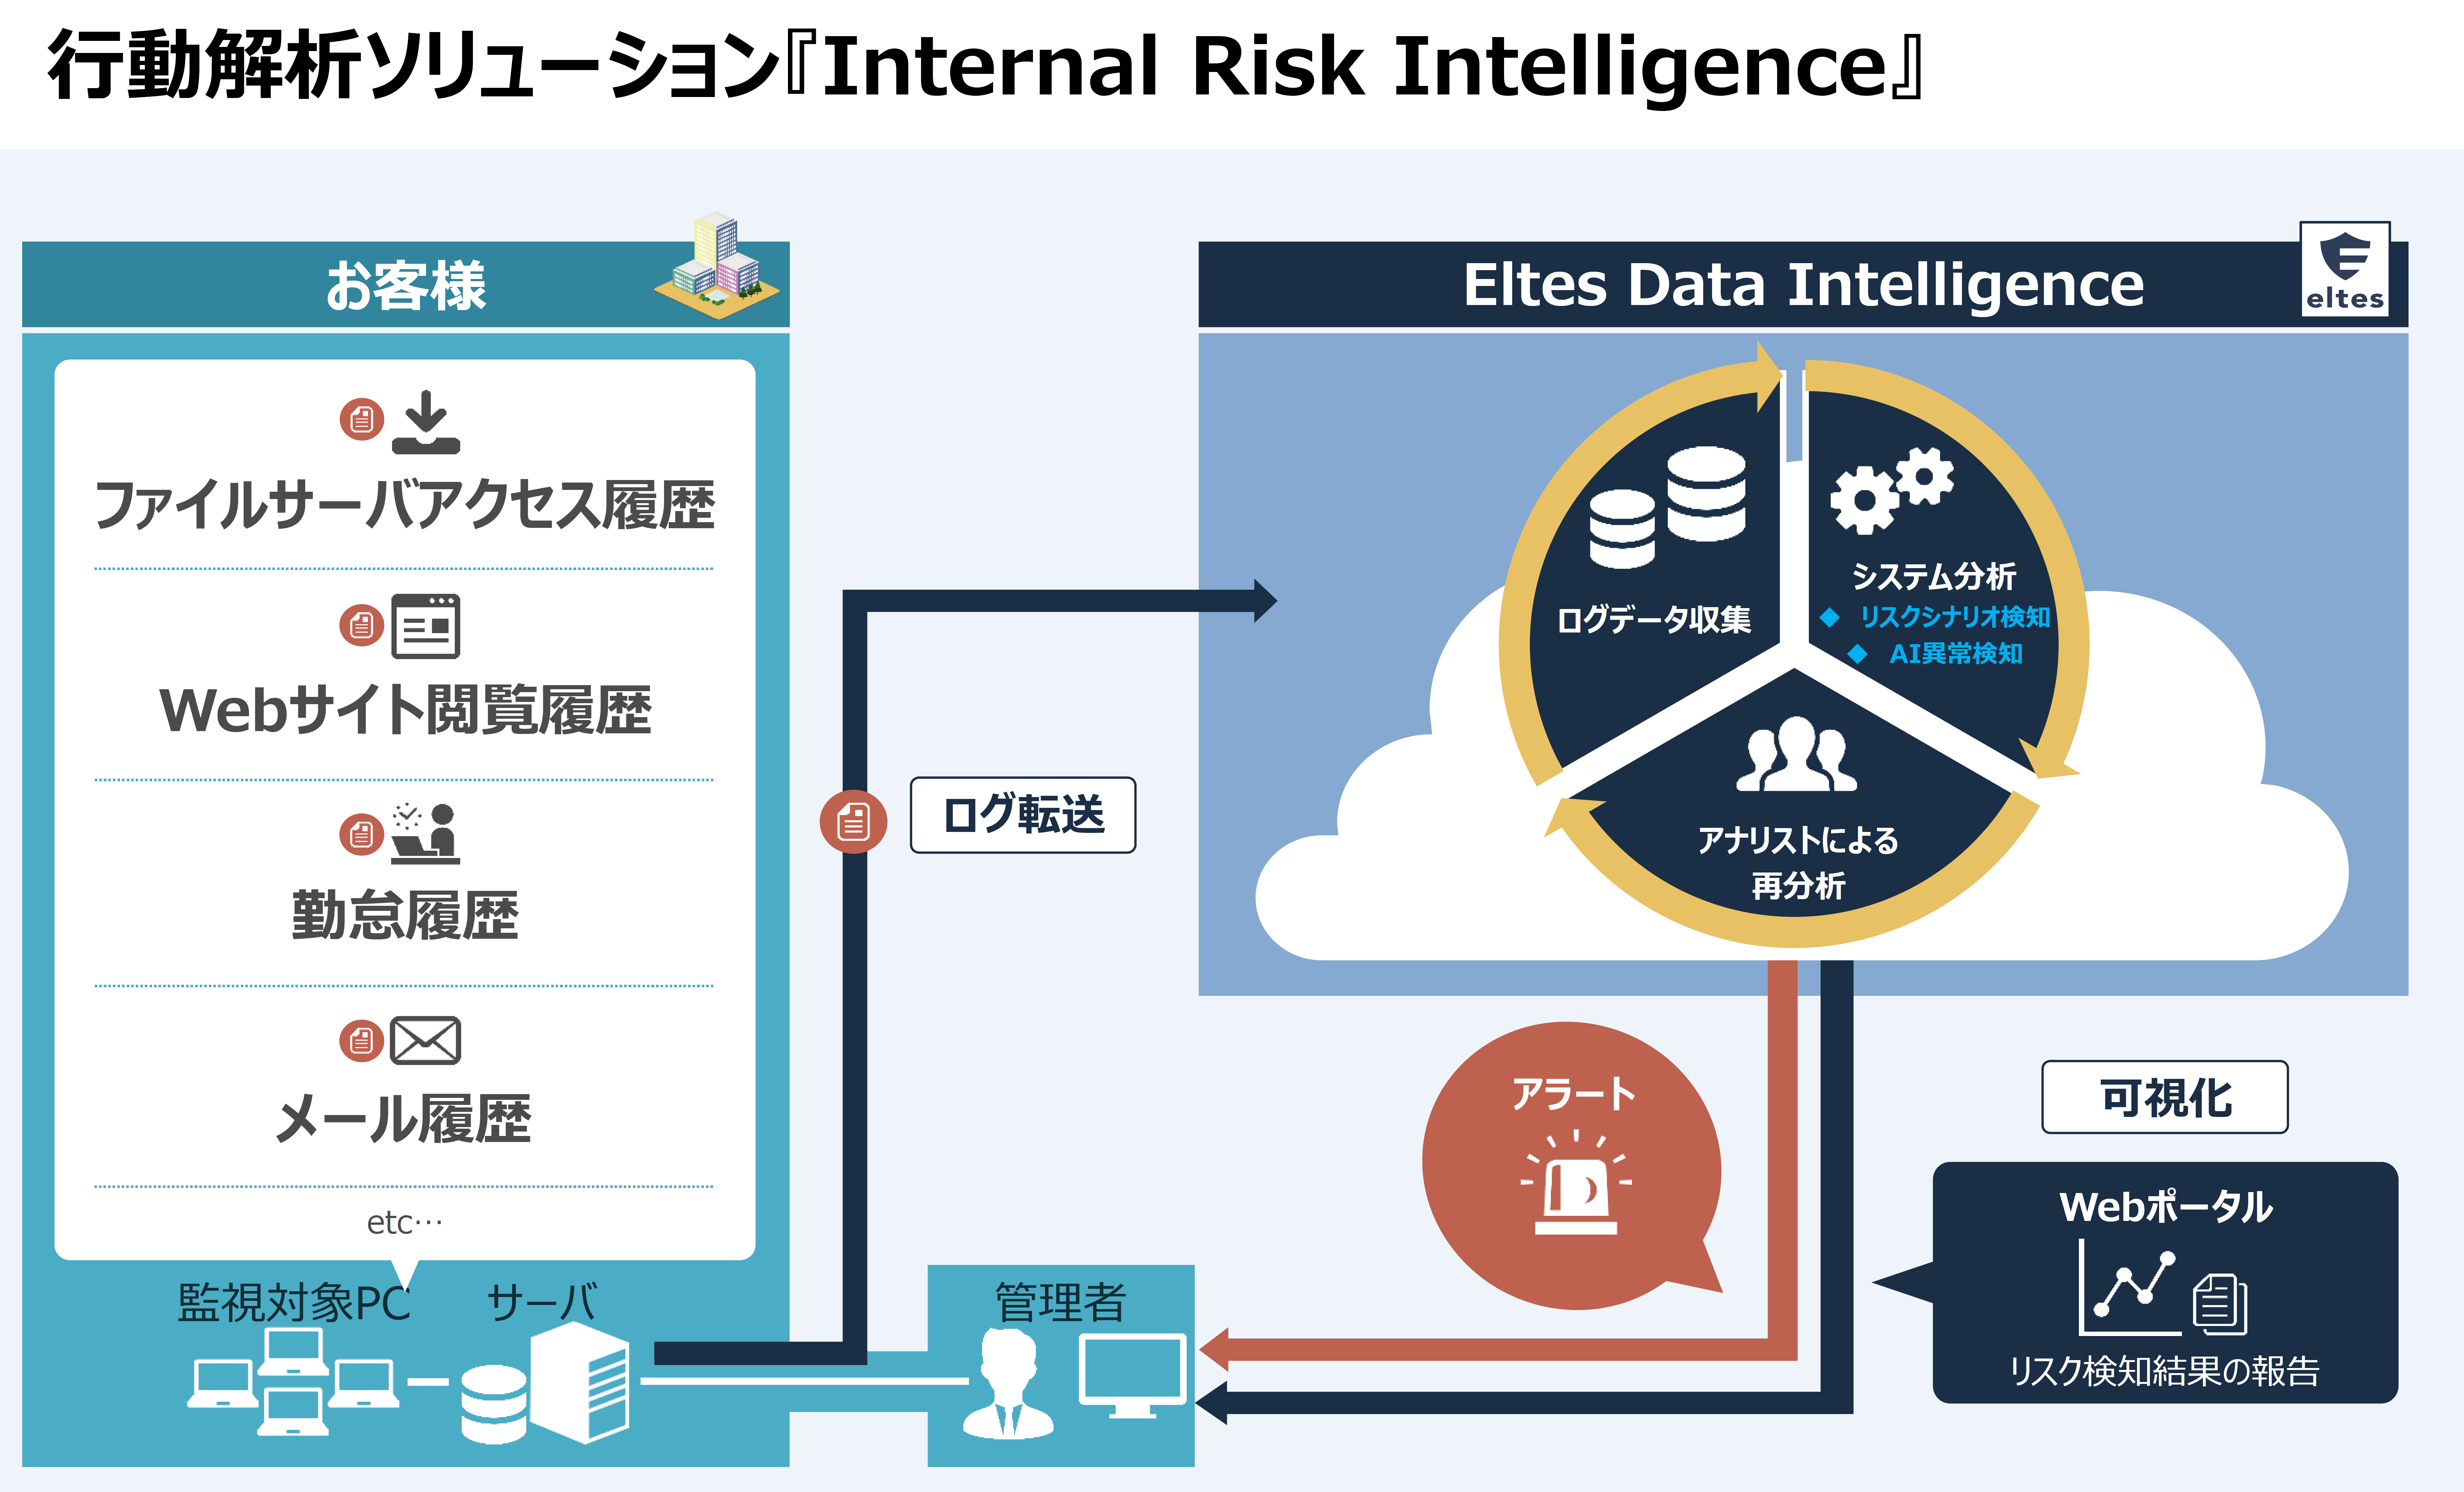
「内部脅威検知サービス」の場合は、お客様である企業が蓄積されているさまざまなログ――ファイルサーバーのアクセス履歴やウェブサイトの閲覧履歴、勤怠履歴、メール履歴などを定期的に転送いただき、それを当社のAIとアナリストが分析します。
とはいえ、一つ一つのログを毎日つぶさに分析しているわけではありません。いわゆる「普通」の行動をAIに学習させておいて、これに反する明らかな「異常」行動のみを検知する。また当社はリスクの高い行動パターンをモデル化した、いわば「リスクシナリオ」を作成していますので、これと照合させて問題を検知します。
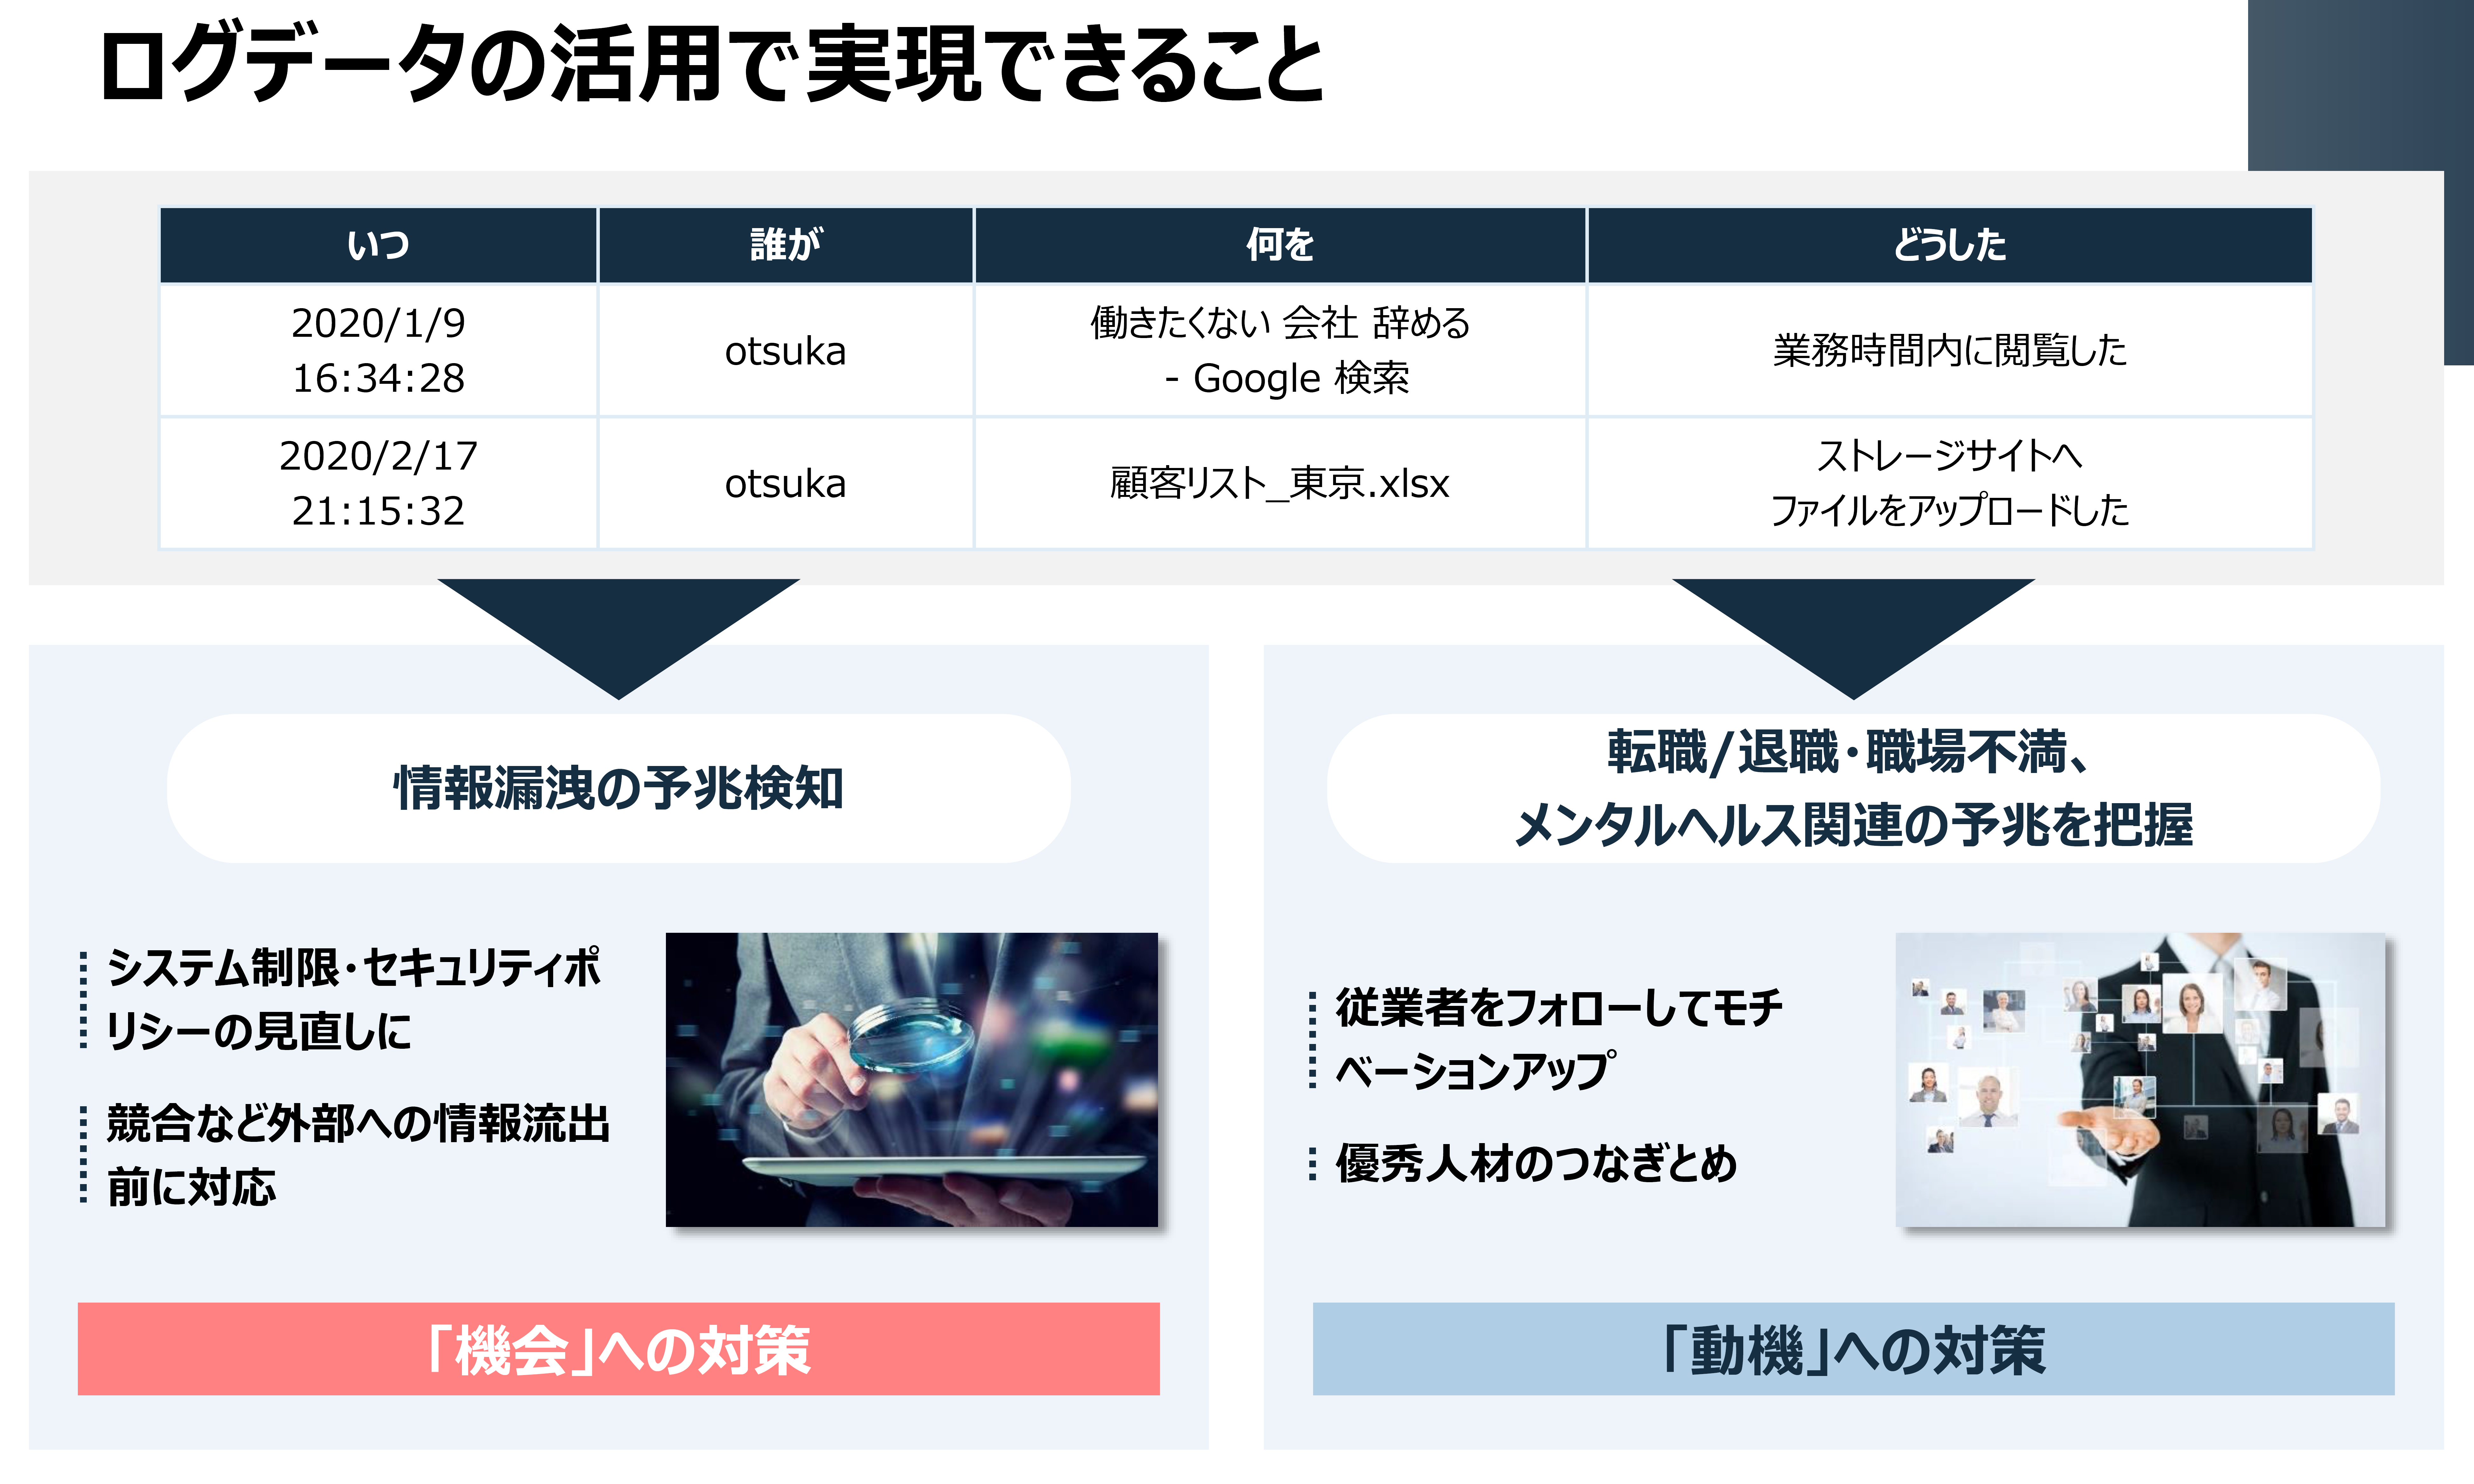
冒頭で営業社員の不正持ち出しの例をあげましたが、ログから検知できるリスクは情報管理の領域に限りません。就業時間に業務と関係ないブログやSNSで遊んでいないかとか、逆に隠れ残業や働き過ぎがないかとか、働き方の可視化も可能です。労務管理も含め、さまざまな角度から内部の問題にアプローチできるわけです。
分析の結果は専用のウェブサイトを通じてダッシュボード画面でお知らせし、もしアラートが出たら、より細かな調査をして、個人ごとのリスク行動のスコアなどといっしょに報告する。そうした枠組みのソリューションを提供しています。
テレワークが業務環境の変化を加速させた
――内部脅威のモニタリングが求められる背景は、やはりテレワークの普及でしょうか。オフィスで働いていたときと比べ、従業員の顔や行動が見えにくくなっている、とか。
確かにテレワークに移行したことで、従業員の行動把握という点でのソリューションニーズは高まっています。ただし、働き方改革に取り組んでいる会社は、コロナ禍前から当社のソリューションを導入いただいています。結果的にテレワークがあと押しをしましたが、働き方の変化という潮流は以前からありました。
ですから、ニーズは単に「従業員の行動が見えないから監視したい」というものではありません。それだけなら、ほかに方法がある。そうではなく、働き方をプロファイリングすることで本質的な問題を可視化し、解決に向けて具体的にアプローチをしたいというのが本来のニーズでしょう。
そしてそれは、経営側の視点のみならず、従業員側の視点からも必要なことです。組織の異常なシグナルは、不正行為に限らず、前述のとおり隠れ残業や働き過ぎといった行動からも検知される。メンタルヘルスを悪化させてしまうような状態は、いうまでもなく従業員にとっても問題です。内部リスクのモニタリングを行う意義はそこにもあります。
――すると、可視化された問題にどうアプローチするかが大事ですね。
内部リスクに企業がどう取り組むかを考えるとき、我々は常に「内部不正の3要件」を念頭に置きます。組織内に3つの要件がそろうとトライアングルが形成され、不正が起きやすくなるということ。第一は社員を不正に向かわせる「動機」、すなわち組織からのプレッシャーです。
第二は不正を行う「機会」で、チャンスがあると不正に手を出しやすくなる。そして第三は不正の「正当化」。自己の正当化ができると、モラルを振り切って不正に手を染めてしまうわけです。当社のソリューションサービスは、この3要件のうち「動機」と「機会」に網をかけます。
組織からのプレッシャーがないか、社員の内面に変化が起きていないかを見ていきつつ、実際に不正を行うチャンスがないかを監視する。そうして組織内に不正のトライアングルが形成されやすくなっていないか、あるいはトライアングルのどこに問題があるのかを可視化していくわけです。
例えば、営業秘密が筒抜け状態に放置されていたら、その会社は不正の「機会」に対して何ら手を打っていないことになる。また営業秘密はしっかり管理されているけれど、社員が就労環境に不満を募らせているようなら、その会社は不正の「動機」に気付いていないことになります。
こうした報告をお客様である企業に提出することで、今後どうすればよいのかを議論したり、善後策や対応策を検討したりする機会が生まれる。内部リスクに立ち向かうために不可欠なアプローチです。
監視を始めるのではなくすでにある資産を活用する
――内部脅威は組織それぞれだと思いますが、最近の傾向として気を付けたほうがよいことはありますか。
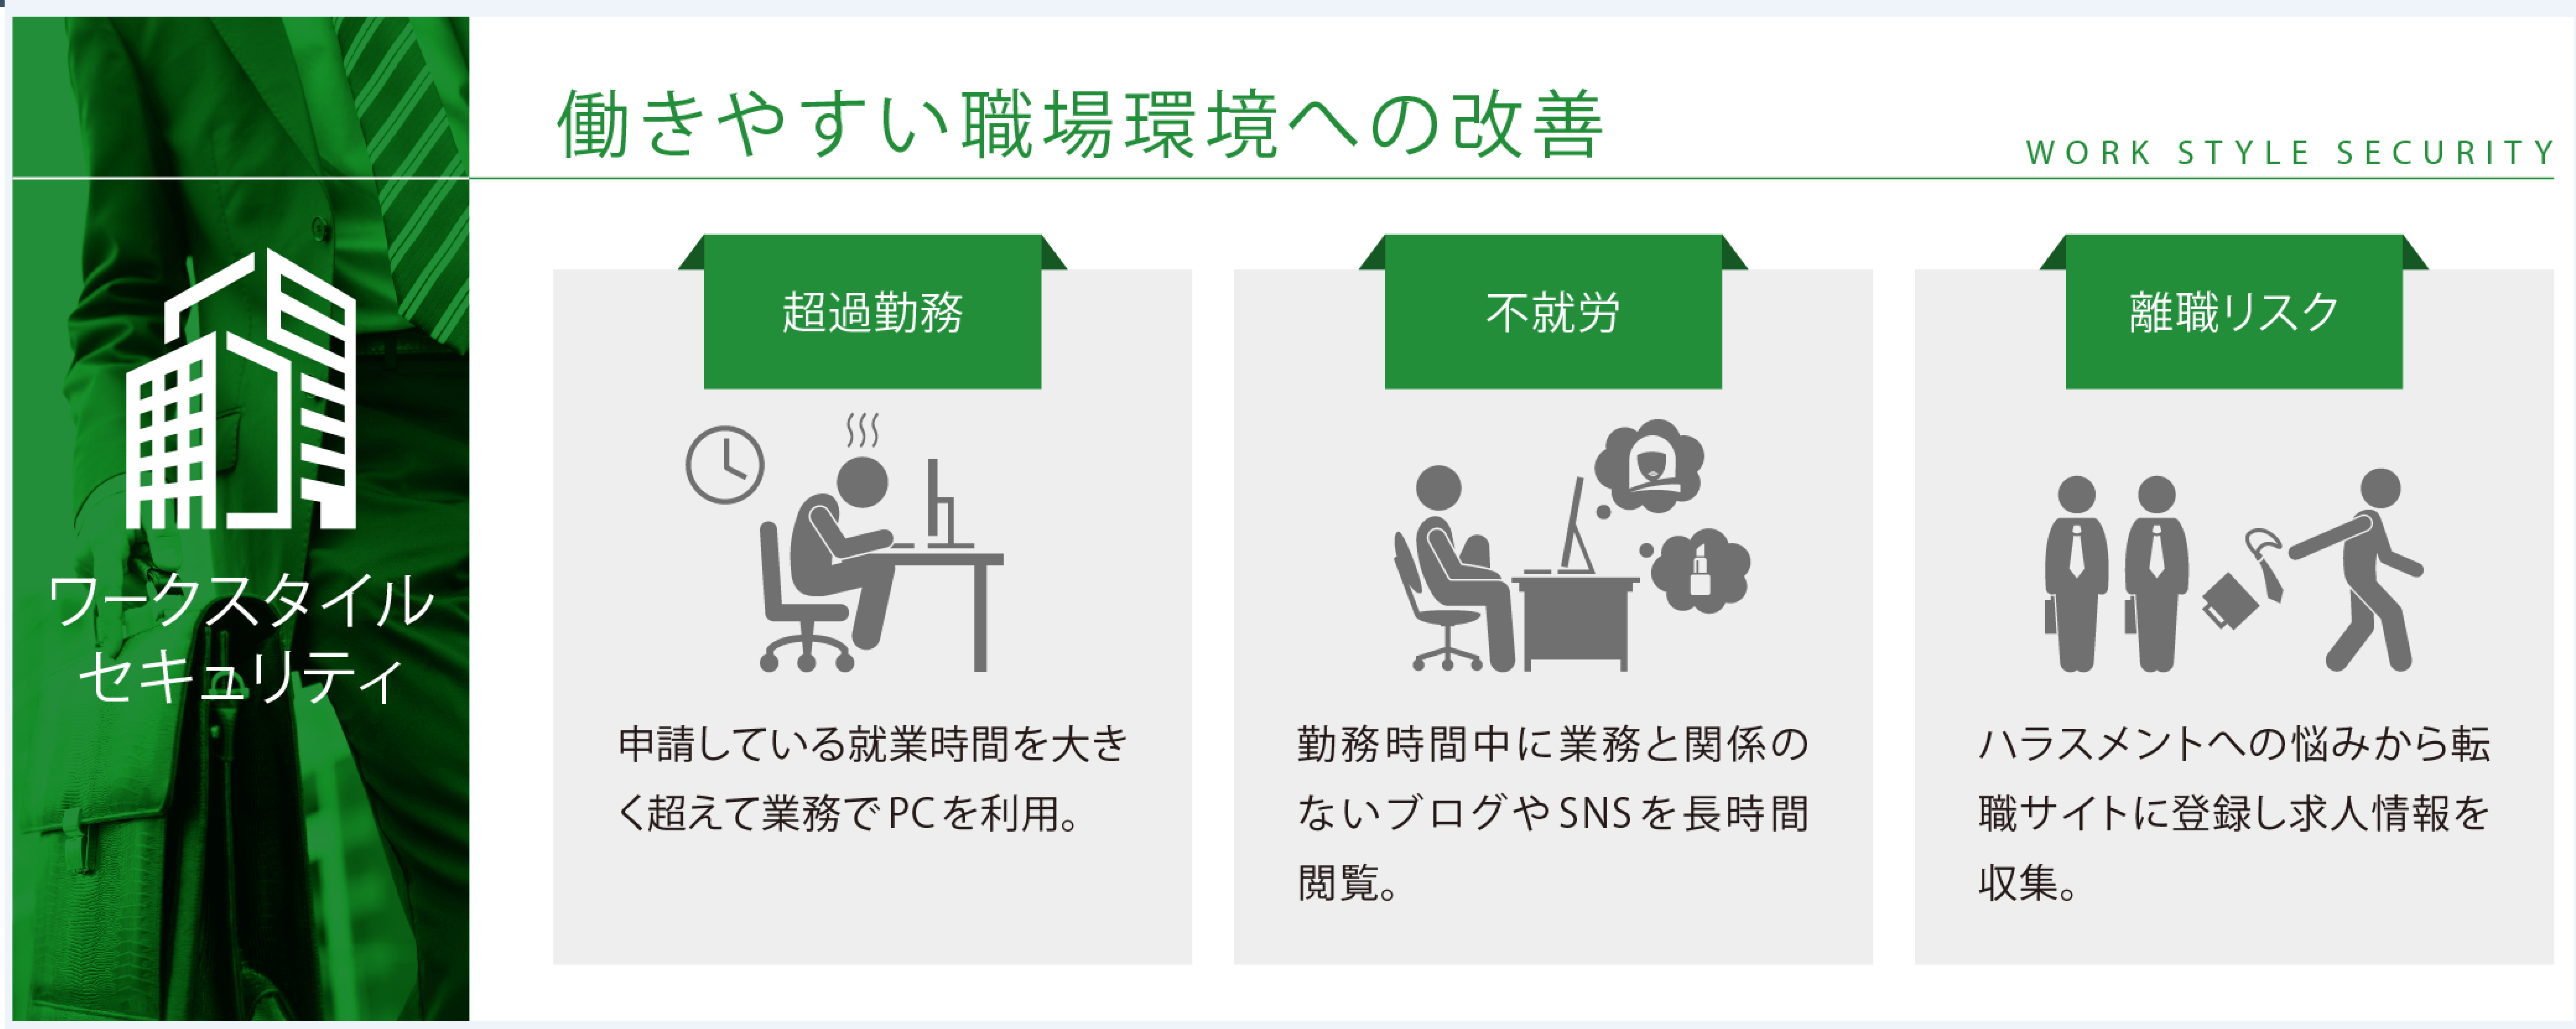
緊急事態宣言以降、我々のお客様の内部脅威を洗ってみたところ、全体的に2つのリスクが上昇している傾向が見られました。「転職」と「不就労」です。
資料化はしていませんが、転職については転職エージェントとメールでやり取りする人や求人サイトを調べる人が増加の傾向にあった。不就労については、いままでサボっていた人はよりサボるようになり、きちんと働いていた人はより長時間働く傾向が出てきました。要するに隠れ残業です。
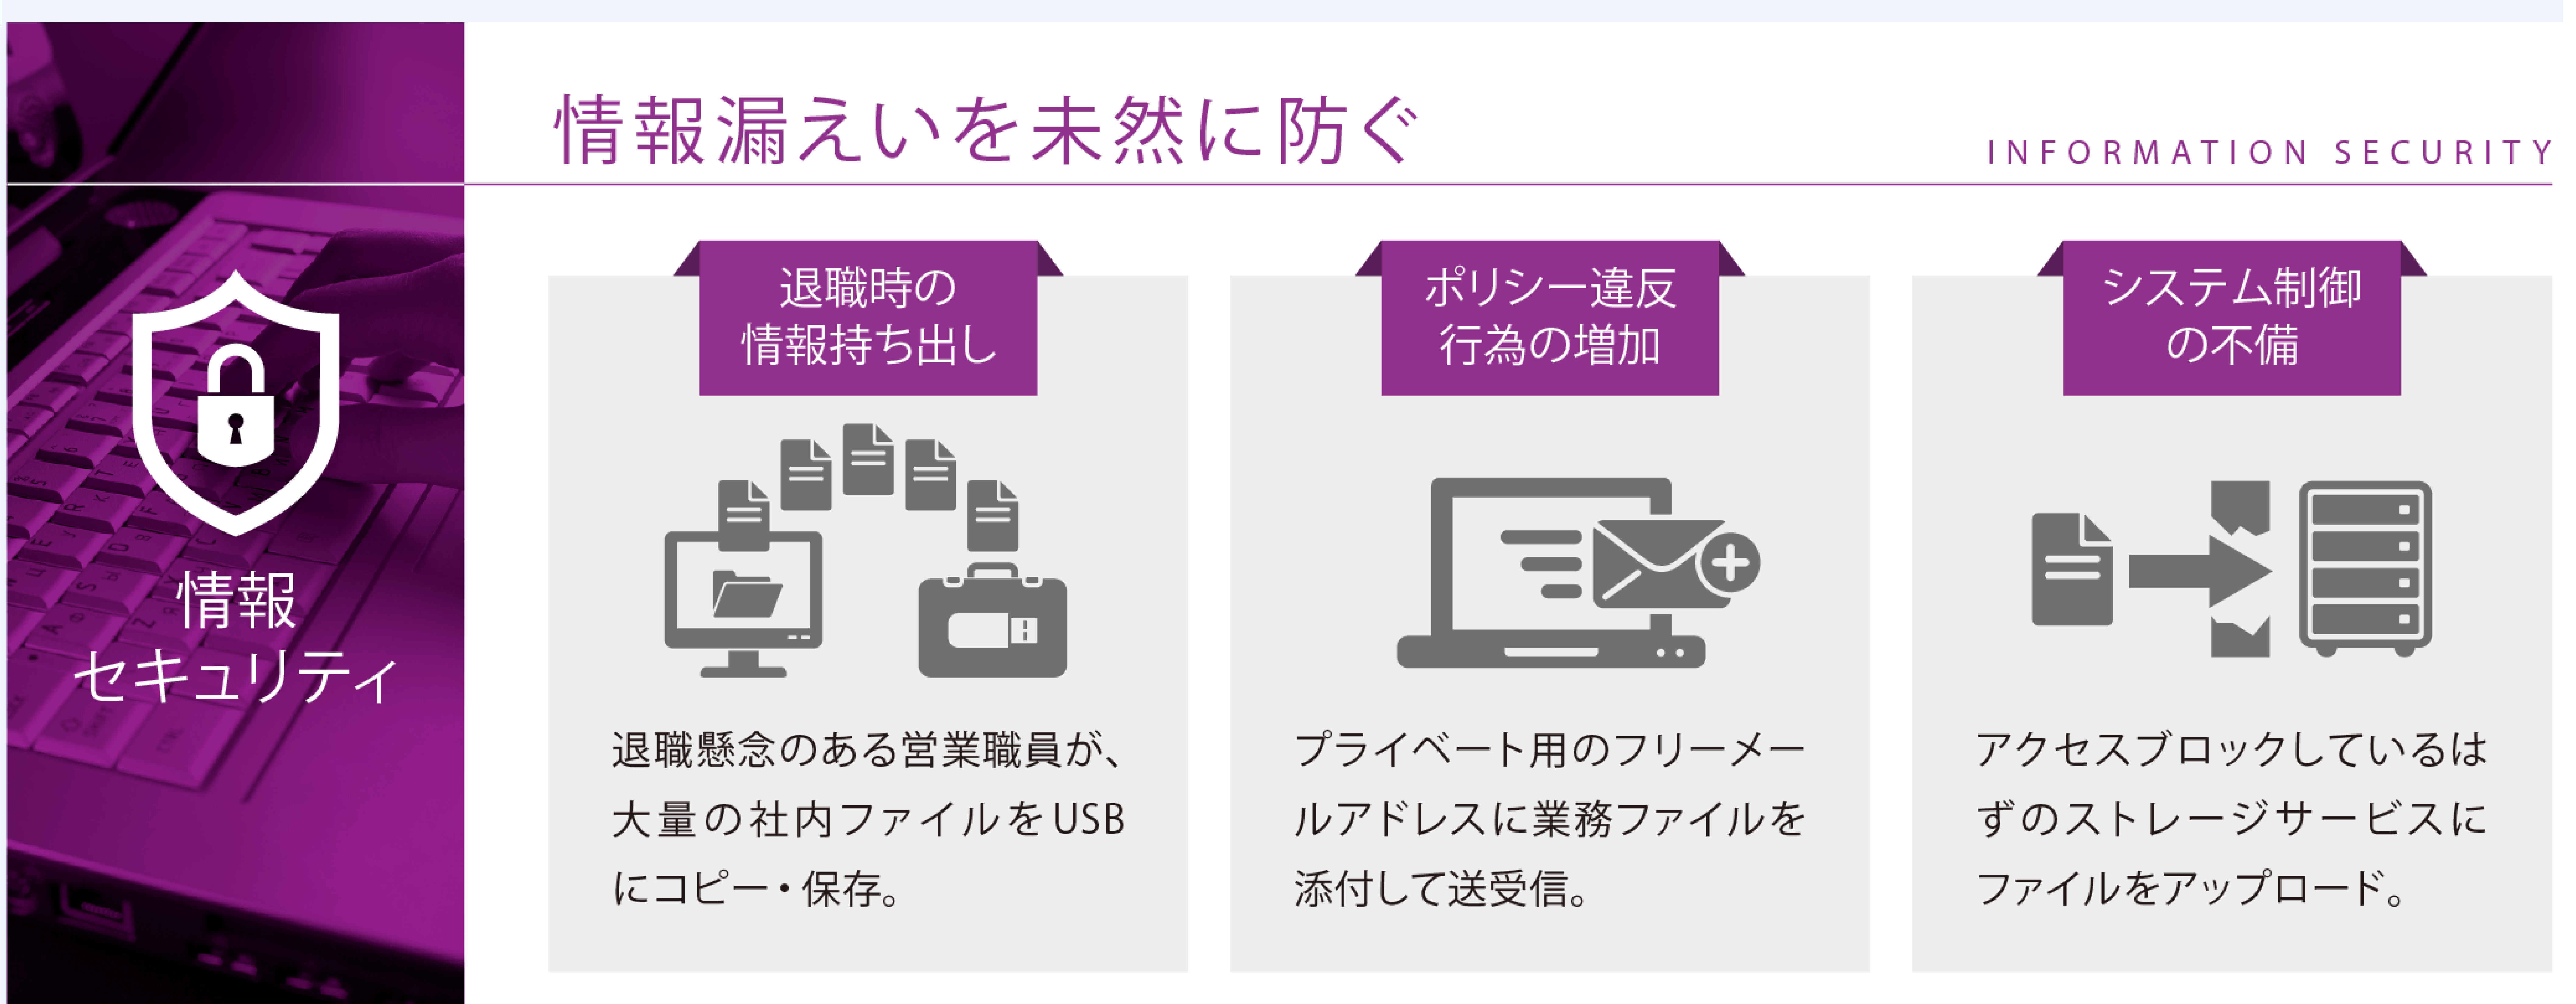
「ITセキュリティー」については、同じく緊急事態宣言以降の意識調査で、社内サーバーからファイルを持ち出すケースに増加の傾向が見られた。過半数以上の人が、ストレージサービスを勝手に使うとか、個人のメールアドレスに送る、USBメモリで抜き出すといったあまり褒められないやり方でファイルを持ち出している実態がありました。
推察ですが、感染防止対策として急速にテレワークに移行した企業が多かったため、労務管理体制や情報管理体制の構築が追い付かなかったのでしょう。ただ、これらはいずれも内部脅威にあたる行動ですので、業務環境を見直していただいたり、セキュリティーポリシーの策定やシステム的な制限を実施していただいたりしています。
コロナ禍は社会の変化を加速させた一面がありますが、そこでしっかり問題に向き合った組織は進化できるけれど、放置したままにしてしまうと何も変わりません。いまここで組織内部の問題に目を向けることは、非常に重要だと思います。
――内部脅威のモニタリングは、組織をよい方向に加速させていくために必要だ、と。
デジタルトランスフォーメーション(DX)を加速させるのに、フリーハンドでは難しい。「プロセスマイニング」という考え方がありますが、コンピューターログというのは企業の業務活動の足跡ですから、それを分析して業務プロセスを可視化し、ムダやムラがあれば改善に向けてDX化を検討する、そうしたアプローチが不可欠です。
もちろん社長なり、部門長なりが従業員一人一人に目を配り、業務も熟知していて、問題があれば即座に改善指導やサポートができるという企業もあるでしょう。そうした人間同士のコミュニケーションは、これからも絶対に必要だと思います。
しかし、こと内部リスクの予兆検知に関しては、人間の力だけに頼るとどうしても感情や先入観が邪魔をする。内部監査の仕組みを持っている企業でも、属人的に行っていると慣れが出て、潜在的なリスクを見抜けなくなるおそれが高まります。その点、AIはある意味「血も涙もなく」洗い出しますから、本来の意味での予兆検知ができるわけです。
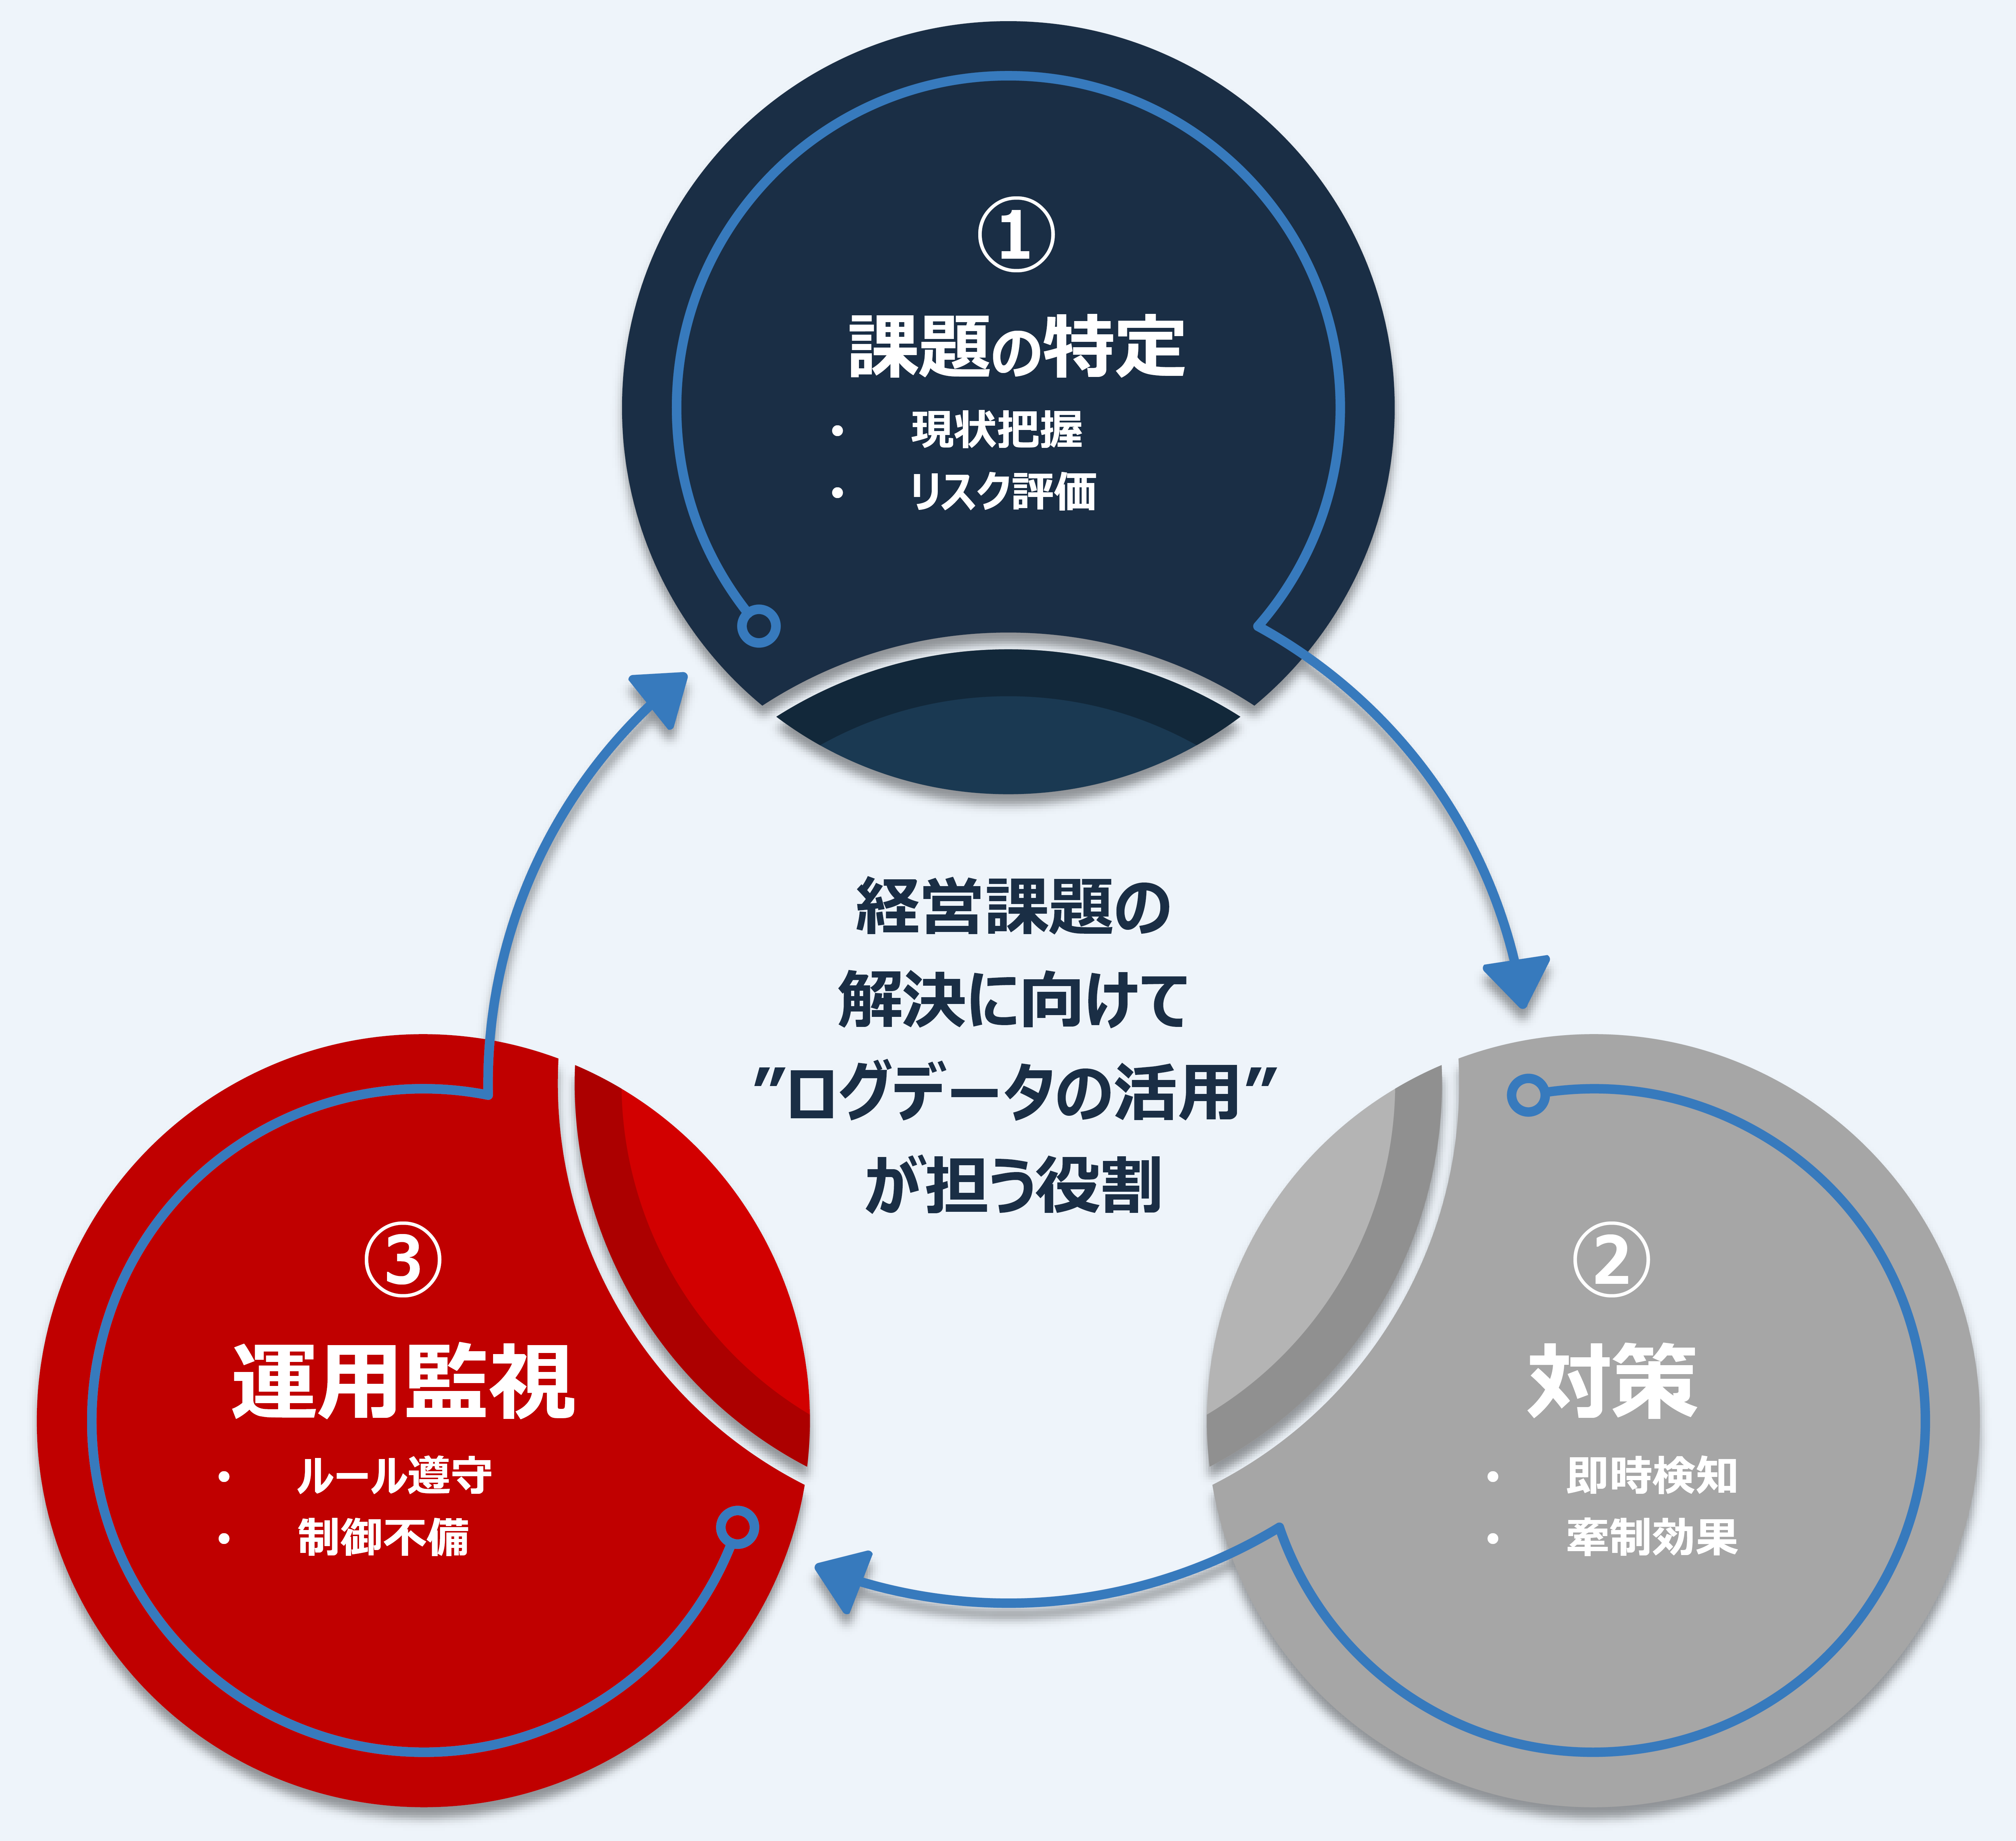
逆のいい方をすれば、現在はすでにログが残る時代になっている。新たに監視社会にしようということではなく、我々がすでに残している足跡を資産として活用しようということです。
実際、DXに取り組んでいる金融系企業などはこうしたソリューションを導入し、業務をどんどん効率化して、働きやすい環境をつくっています。すでにある資産を活用するかしないかで、業務効率も、リスクへの対応力も変わる。この変革は危機管理においても避けて通れないでしょう。前向きに取り組んでいくことが、企業と従業員を守ることにつながると思います。
2004年に創業したデジタルリスク対策のリーディング企業。インターネットでの炎上、情報漏えい、従業員による内部不正、産業スパイなどの重大なリスクを検知、分析することで、企業が抱える課題を解決するソリューションサービスを提供する。社員約100人。