

今回紹介する報告書は、米国の代表的な株式市場の一つである NASDAQ に上場している企業の役員を対象として、サイバーセキュリティに対する準備状況などを調査した結果がまとめられたものである。
調査を行った RANE は「Risk Assistance Network + Exchange」の略で、様々なリスクやセキュリティに関する情報サービスやコンサルティングを行っている企業である(注1)。調査は2021年10月から11月にかけて行われ、回答者84人のうち68%は取締役(board members)、32%は経営層のメンバー(members of the executive team)となっている(注2)。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://go.ranenetwork.com/nasdaq-rane-survey-report
(PDF 21ページ/約 0.6 MB)
図1は、サイバーセキュリティに関して幅広い専門知識を持つ取締役が何人いるかを尋ねた結果であり、約3割の企業では、そのような取締役はいないという結果となっている。
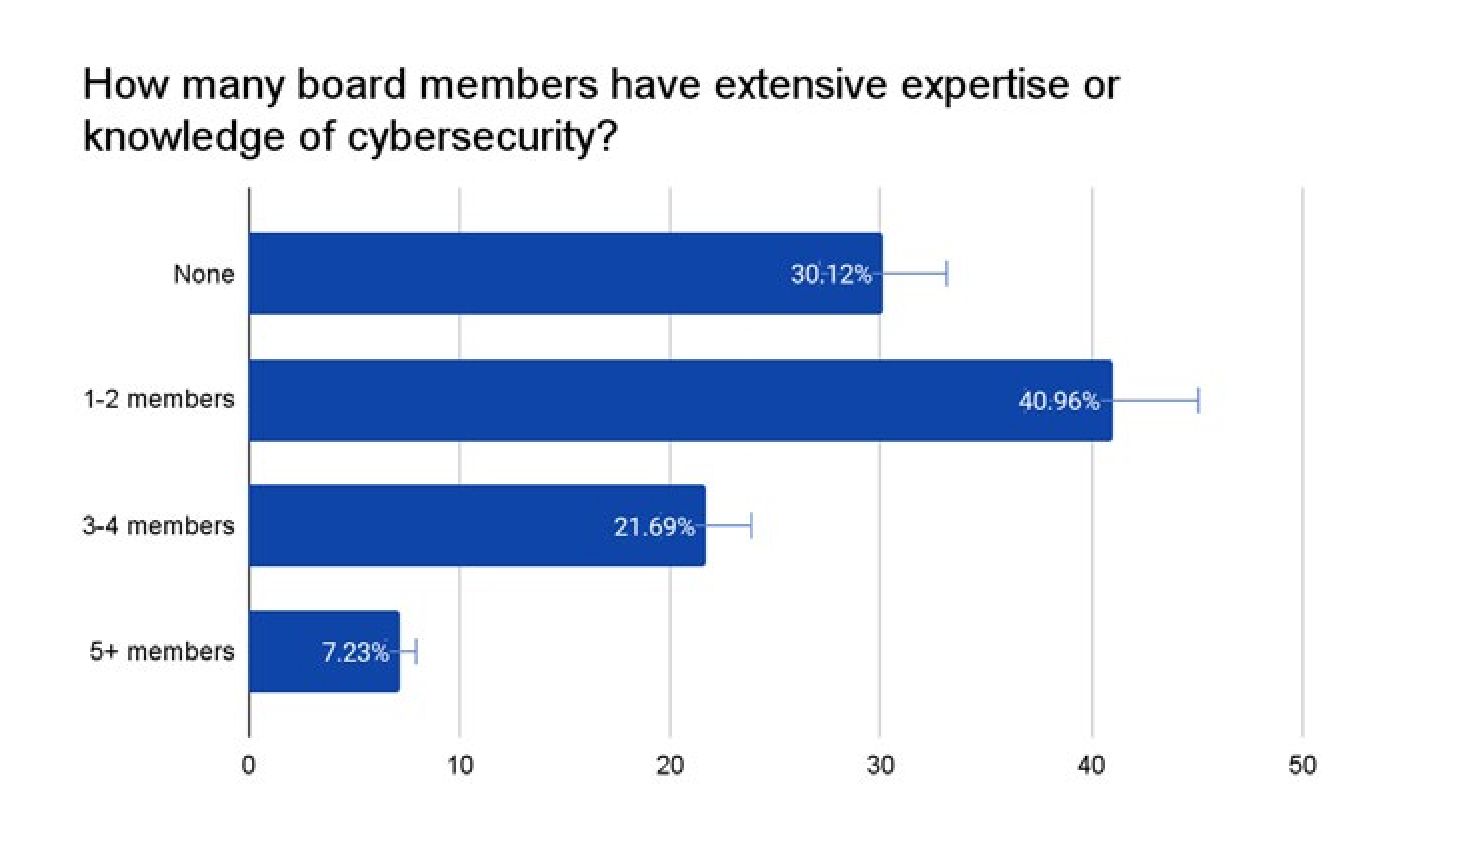
知識がないのであれば、自分で勉強するか、もしくは何らかの研修を受けるなどの方法で補うべきということになると考えられるが、回答者のうちサイバーセキュリティに関する研修(training)を受けたという回答は59%にとどまるという。また、残り41%(つまり研修を受けてない人)のうち69%は、研修を受けたいにもかかわらず受けられていないということなので、これらを総合すると、回答者の13%はこれまでサイバーセキュリティに関する研修を受けておらず、受ける気もないということになる。
これらはあくまでも米国における調査結果であるが、日本企業の取締役に対して同じような調査を行ったらどのような結果になるか、気になるところである。
次に図2は、自社がサイバーセキュリティの侵害(breach)に対する準備がどの程度できているかを自己評価した結果である。回答者のうち50人以上(つまり約6割)が5段階評価のうち「4」、すなわち「概ね準備ができている」以上の自己評価となっていることが分かる。
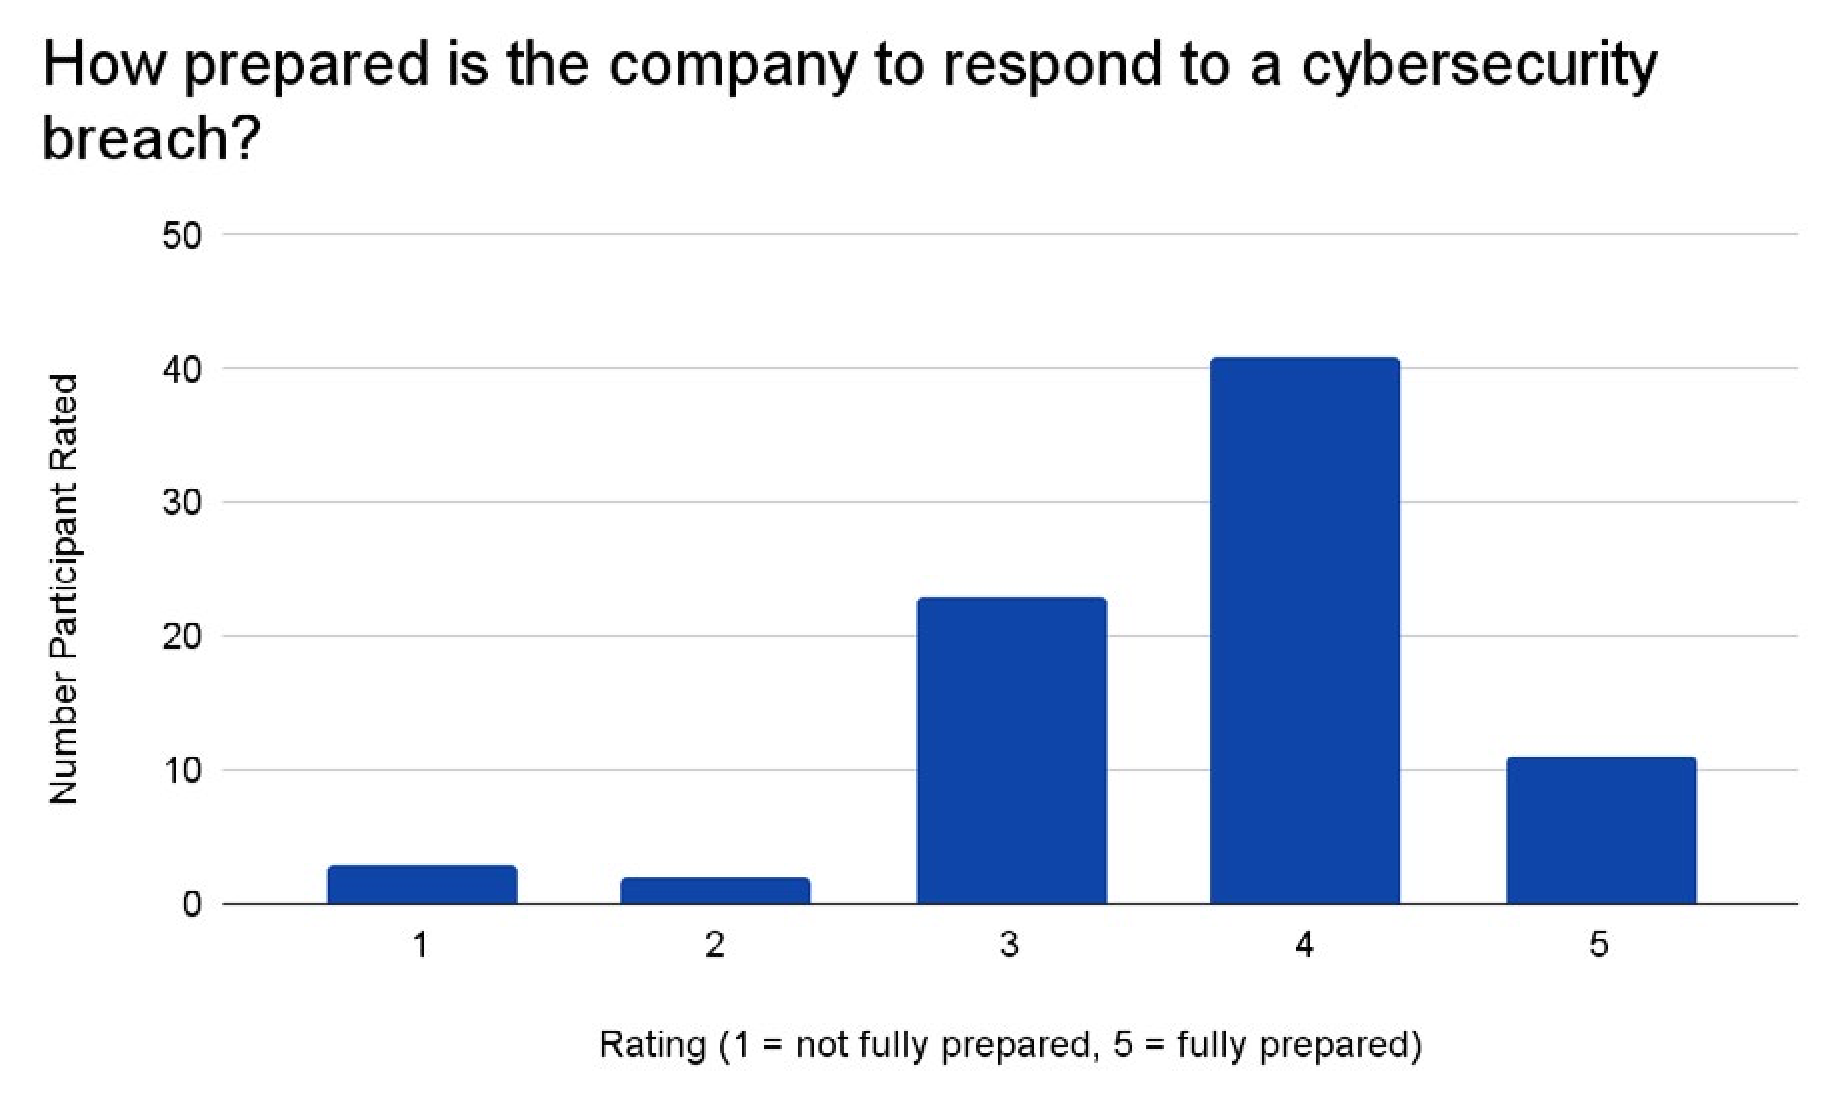
しかし対策状況を個別に見ていくと、依然として課題が多いことが指摘されている。例えば、サイバーセキュリティの侵害に関するシミュレーションを実施しているという回答は47%にとどまり、34%は実施されているかどうか分からないと回答している。またサイバーセキュリティに関するアセスメントの実施状況も、図2から期待されるレベルを下回っている。
回答者の大部分がサイバーセキュリティに関する損害賠償保険(cyber liability insurance)に加入しているとのことで、このあたりはいかにもアメリカらしいと感じる。しかしながら、サイバーセキュリティに起因するあらゆる事業中断が保険でカバーされるという回答は9%にとどまるという。本報告書ではこのような現状や、ランサムウェアによる被害が近年特に増加している状況を踏まえて、損害保険の重要性が強調されている。
米国ほどではないとはいえ、日本においてもサイバーセキュリティを対象とした保険商品が提供されているが、まだ広く普及しているとは言い難い。やや古いデータであるが、2020年に日本損害保険協会が実施した調査によると、サイバーリスク保険に加入していると回答した企業は7.8%にとどまっている(注3)。
損害保険の契約内容まで取締役や役員が把握すべきことなのか?とお感じになる方もおられるかもしれない。しかしながら損害保険はリスク対応の手段のひとつとして、企業全体のリスクアセスメントの結果を踏まえて、必要なカバー範囲が検討されるべきものである。おそらく米国では、取締役が企業のリスクマネジメントに関する責任を負うという考え方が定着しており、リスクマネジメントにおける損害保険の位置付けが明確だからこそ、取締役を対象とした調査にこのような設問が含まれているのであろう。こういった観点からも、本調査から日本企業が学ぶべき点は多いのではないだろうか。
本稿では2つのグラフを中心に調査結果のポイントを紹介させていただいたが、他にも取締役会でサイバーセキュリティに関する情報や議題がどのくらい扱われているか、サイバーセキュリティに関するリスクアセスメントの定期的な見直しがどのくらい行われているか、など興味深い調査結果が多数含まれている。またサイバーセキュリティへの取り組みにおいて、取締役によるガバナンスやリーダーシップという観点からのアドバイスや提言などもまとめられており、示唆に富む報告書となっているので、多くの皆様にダウンロードしていただき、参考にしていただければと思う。
注1)https://www.ranenetwork.com/
注2)株式会社では経営層が取締役を兼ねていることが多いが、「board members」と区別して記載されていることから、ここでの「members of the executive team」は取締役以外の役員(執行役員など)を指しているものと思われる。
注3)一般社団法人 日本損害保険協会「国内企業のサイバーリスク意識・対策実態調査2020 集計報告書」https://www.sonpo.or.jp/cyber-hoken/data/2020-01/pdf/cyber_report2020.pdf















