

今回紹介させていただくのは、ITセキュリティに関するさまざまなソリューションを提供しているRadware社が2022年3月に発表した「2021-2022 Global Threat Analysis Report」である。
本連載では以前にも同社による調査報告書「Global Application & Network Security Report」(注1)を紹介させていただいたが、これはアンケート調査に基づく報告書であった。これに対して今回紹介させていただく報告書は、同社の製品やサービスによって収集されたさまざまなサイバー攻撃に関するデータを分析した結果に基づいている。したがってITセキュリティに関する技術的な知識がなければ理解できないような内容が多く、正直申し上げて筆者にも分からない部分がかなり多い。しかしながら、理解可能な部分だけをナナメ読みするだけでも有益な情報が得られたと思うので、ここで紹介させていただきたいと思う。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.radware.com/pleaseregister.aspx/?returnurl=1d0f012c-ab3c-4277-a9e5-00566d3c63f3
(PDF 65ページ/約 2.5 MB)
図1と図2はそれぞれ2021年、2020年にDDoS攻撃(注2)の標的となった組織の、業種別の内訳である。これらを比べると2020年はオンラインの商取引やゲーム、通信事業者(Telecom)、金融業が3大標的という感じになっていたのに対して、2021年はより多くの業種に分散してきているように見える。特に小売業や政府への攻撃が急増しているのが目立つ(注3)。
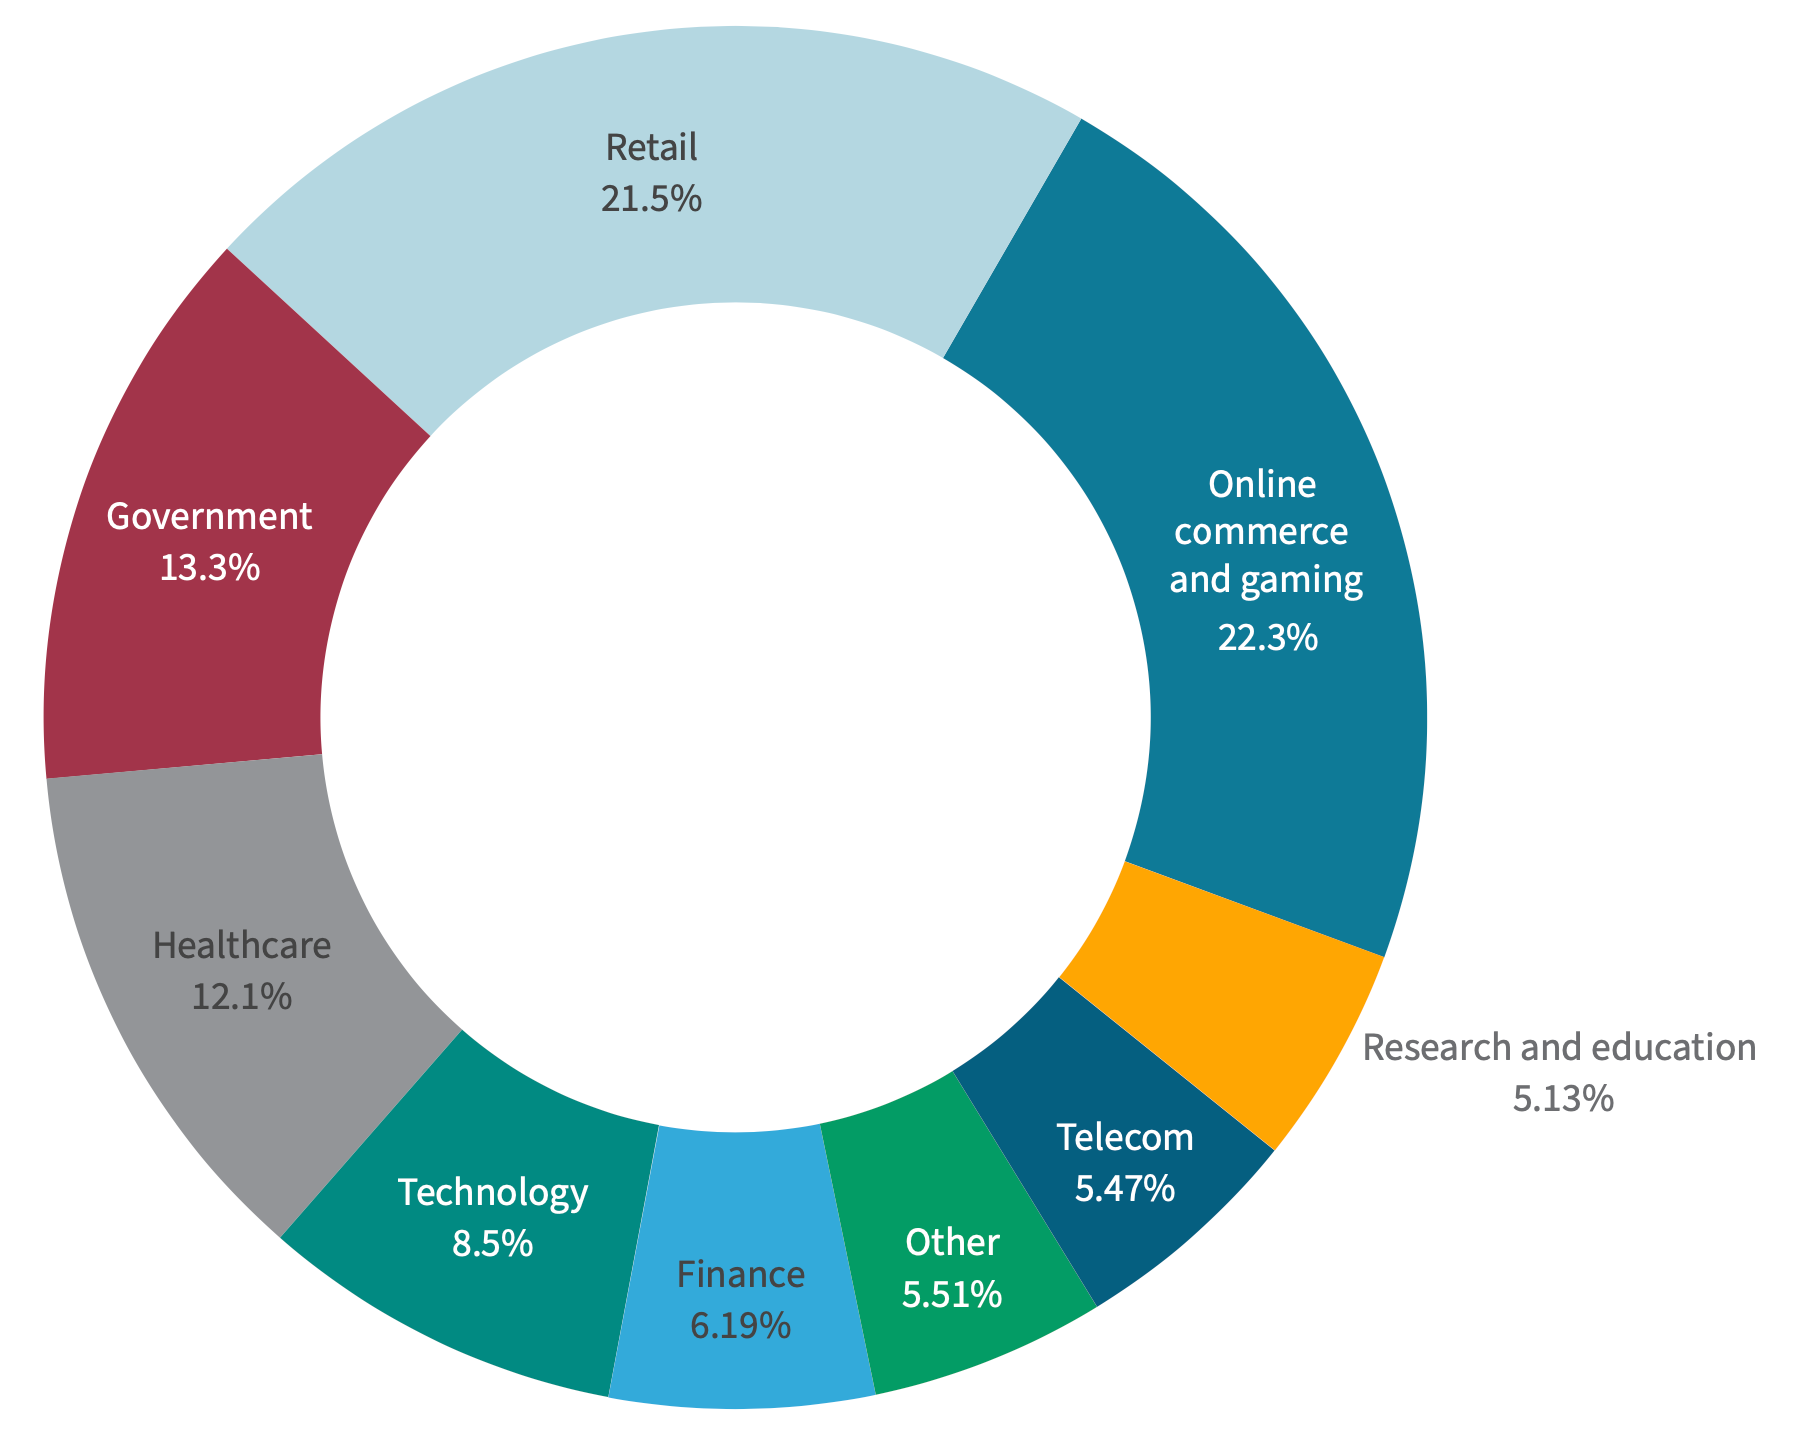
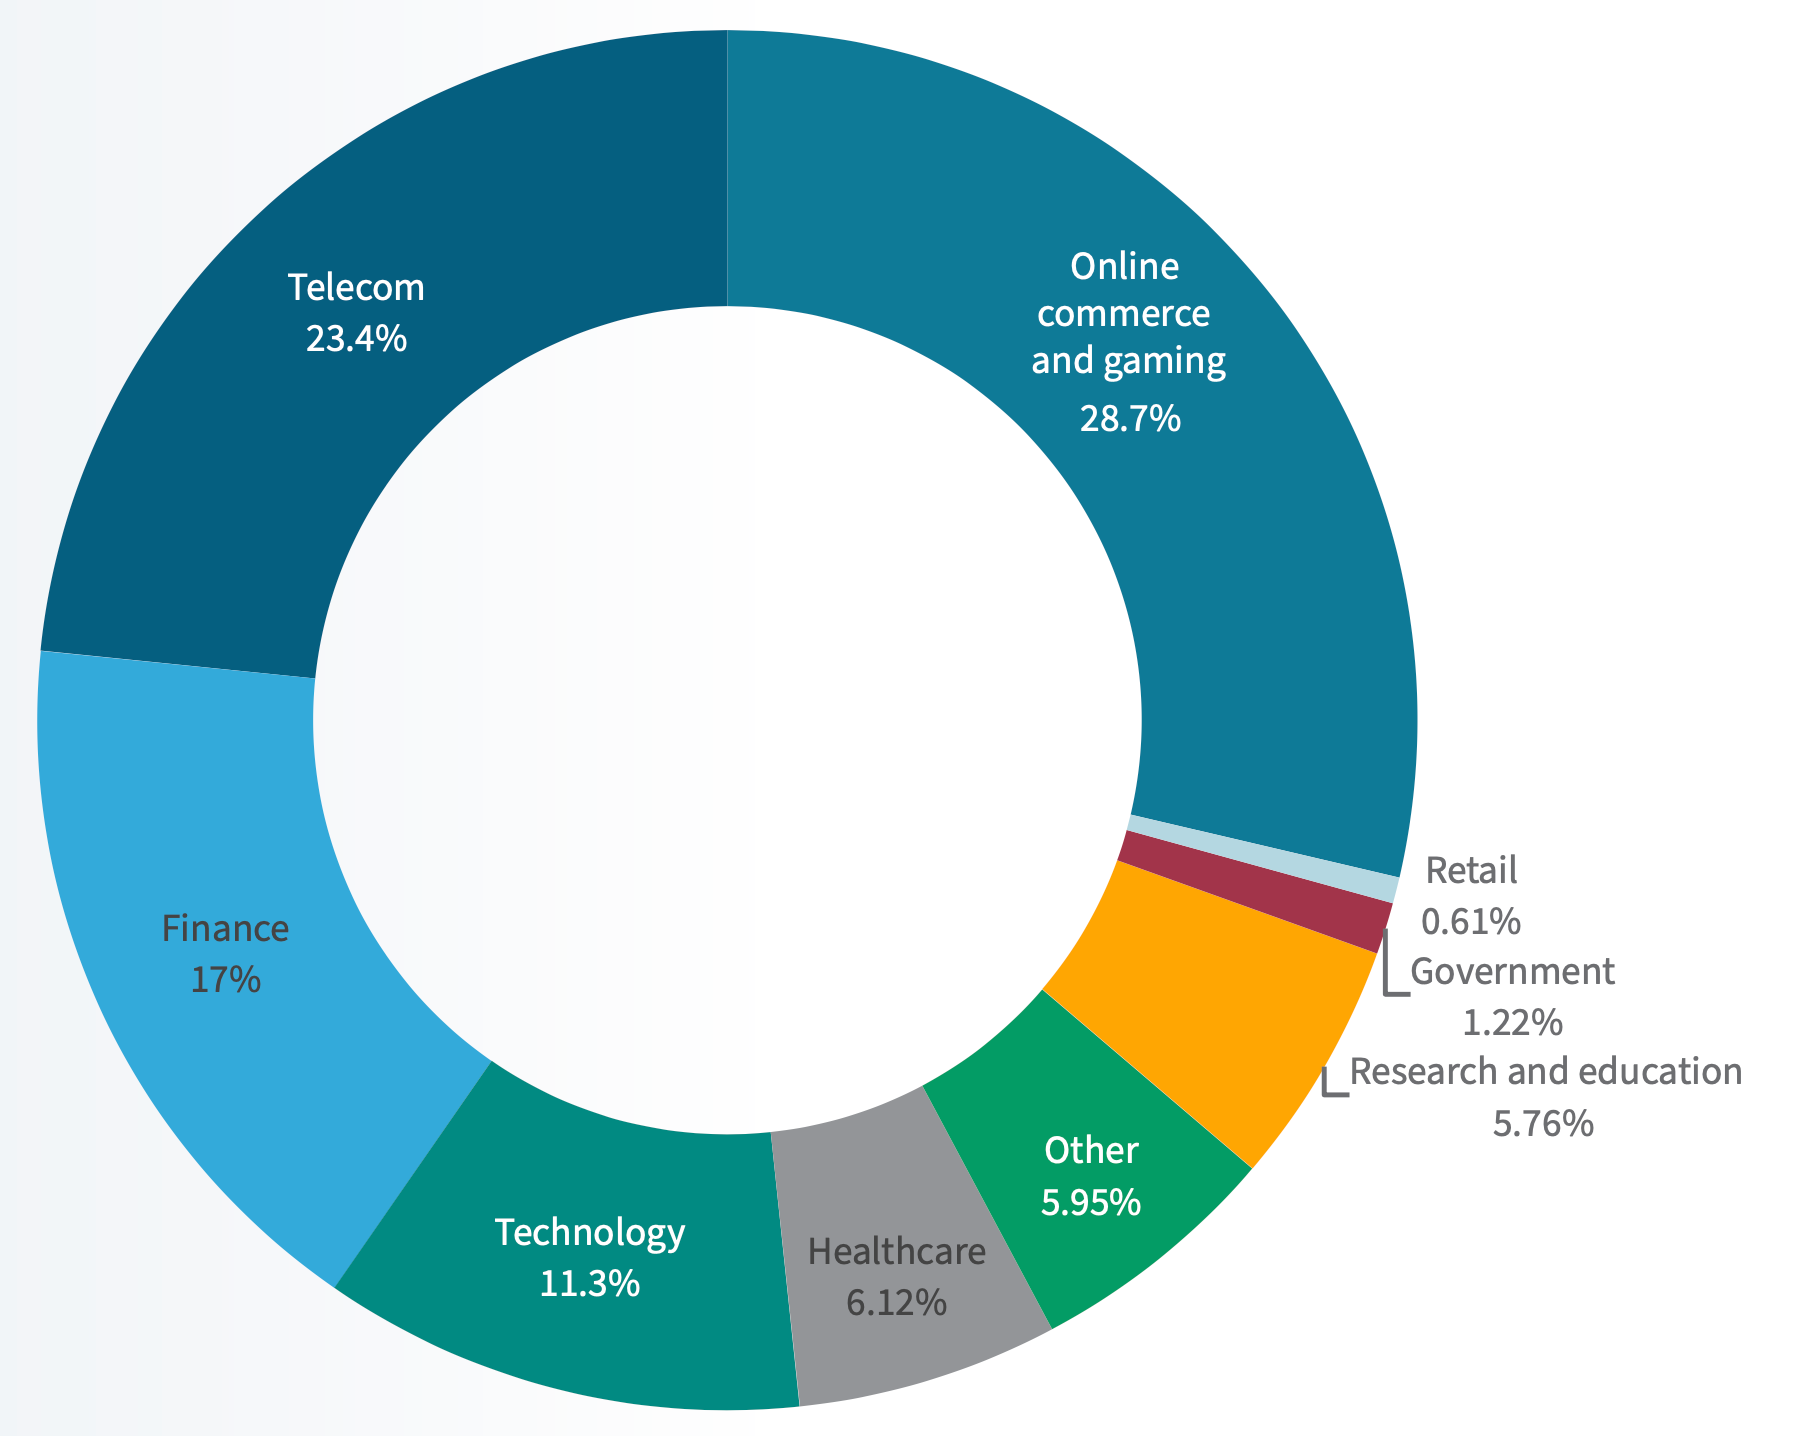
このようなデータを見ると、あらゆる業種においてサイバー攻撃に備える必要があることを再認識させられる。通信事業者や金融業においては従来からITセキュリティ対策に取り組まれてきたため、より攻撃しやすい企業に攻撃対象が移ってきたという面もあるのではないかと思う。
ところで、本報告書の中で筆者が最も注目したのは、DDoS攻撃がランサムウェアと組み合わせて使われた事例の解説であった。本報告書をダウンロードして、最初に目次を見たときから「Ransomware, Now with DDoS Attacks」という項目がとても気になった。
ランサムウェアとは、何らかの方法で不正なプログラムを侵入させることによって、コンピューターの操作をロックしたりデータを暗号化してデータへのアクセスができないようにし、これらの解除と引き換えに身代金を要求するものである(注4)。しかし最近は攻撃される側の組織でもデータのバックアップなどの対策が進んだために、身代金の交渉に応じないケースが増えているため、さらにDDoS攻撃をかけて、攻撃をやめる条件として金銭を要求するという事例が増えてきたという。このようなケースはRDoS攻撃と呼ばれており(Ransom DoSの略)、本報告書では「2021年は、DDoSの脅威においてRDoSが広くまん延したことが認識された年だった」(The year 2021 was the year RDoS confirmed its pervasive presence in the DDoS threat landscape)と認識されている。
RDoSに関しては図などが掲載されておらず、文章のみの説明となっているが、具体的な事例が組織名や被害額などとともに複数掲載されているので、これらの攻撃が実際にどのように行われるのかがよく分かる資料となっている。
図3はWebアプリケーション攻撃の標的となった組織の、業種別の内訳である。図1および2のDDoS攻撃とはかなり状況が異なるのが興味深い。こちらも幅広くさまざまな業種が攻撃対象となっていることがわかる。
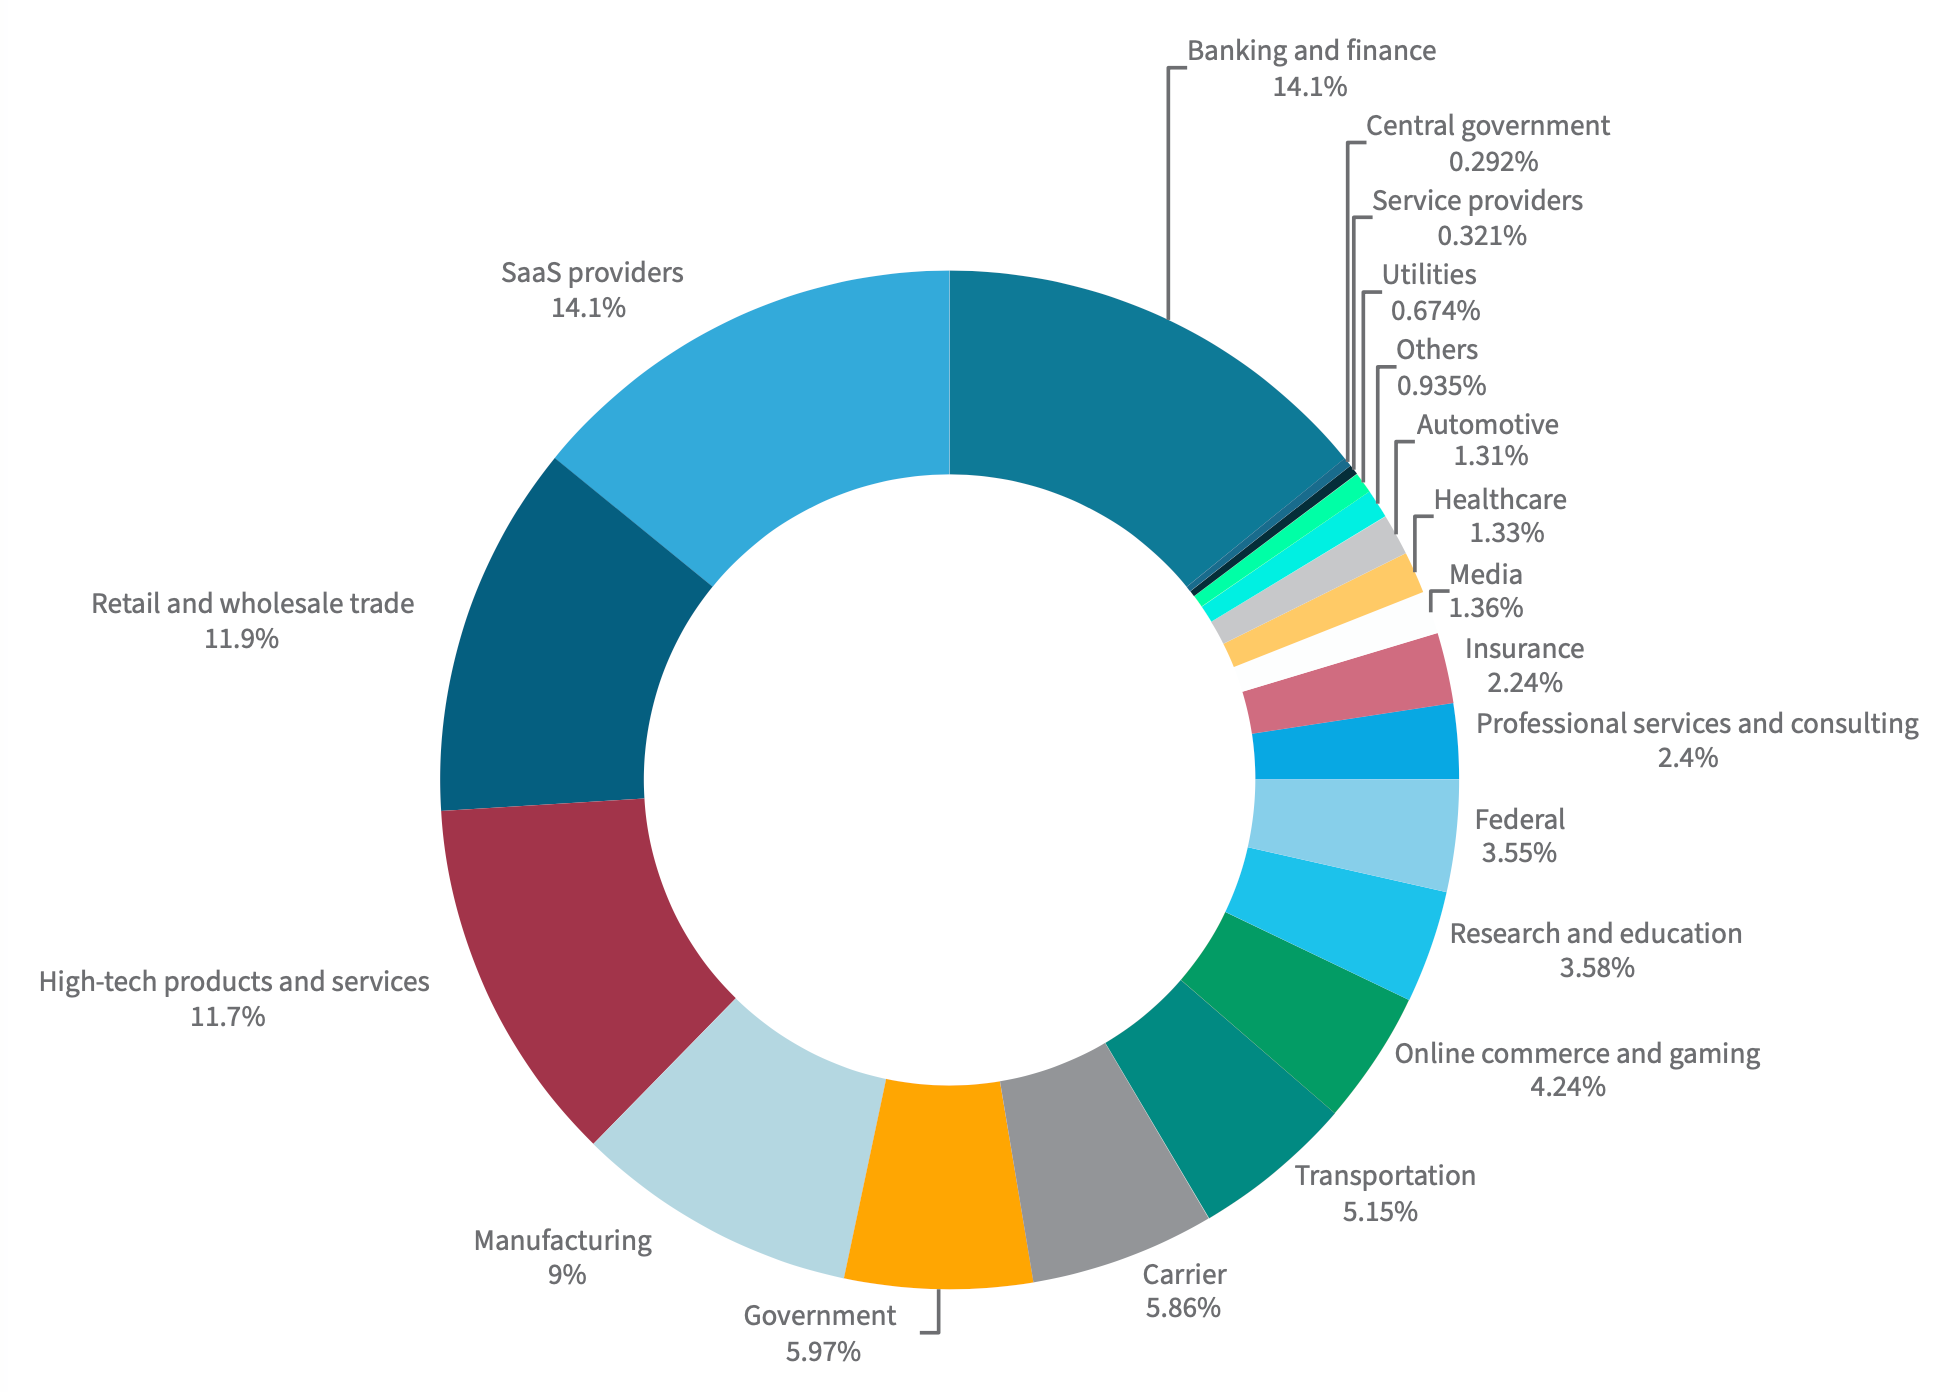
筆者としては特にSaaSプロバイダーの存在感が目立っていることが気になった。SaaSとは何らかのアプリケーションソフトウェアの機能を、ネット上のサービスとして提供するものであり、日本企業においても導入例が増えていると思われる。SaaSのプロバイダー側がITセキュリティ対策を万全にすべきなのは言うまでもないが、SaaSが攻撃を受けた際にはそのユーザー側も何らかの影響を受けることになると思われる。したがってユーザーとなる一般企業側としてもそのようなリスクを認識すべきであり、SaaSプロバイダーを選定する際の条件のひとつとして、ITセキュリティ対策に十分取り組まれているかどうかを確認することが、今後ますます重要になると考えられる。
本稿では、65ページにわたる報告書の中から、ITセキュリティに関する技術的な専門知識をあまり持たない筆者でも分かる範囲で、いくつかのポイントをピックアップして紹介させていただいたが、専門知識をお持ちの方にとってはもっと有用な情報が含まれていることは言うまでもない。また巻末には本報告書で参照された参考文献のリストが76件もあり、さらに具体的な情報にアクセスするための入り口としても価値があると思う。ぜひ多くの皆様にダウンロードしていただきたいと思う。
注1)第88回:クラウドサービスを活用する企業のセキュリティ戦略はどうあるべきか
Radware / Global Application & Network Security Report (2020年2月4日掲載)
https://www.risktaisaku.com/articles/-/23707
注2)DDoSとはDistributed Denial of Serviceの略で、インターネット上に接続されている多数のコンピューターから特定のサイトやWebサービスに対して集中的に多量のアクセスを発生させて、そのサイトやWebサービスを機能不全に陥れる攻撃行為をいう。
注3)もしかしたら2020年から2021年にかけて、これらの業種において同社の製品やサービスの利用が増えた(つまり売れた)ために、調査対象となるデータが増えたのかもしれない。これは単に筆者の推測である。
注4)本連載でもランサムウェアに関する調査報告書をいくつか紹介させていただいた。例えば下記など。
第162回:なかなか進まないランサムウェア対策の実態
Axio / 2021 State of Ransomware Preparedness (2021年10月26日掲載)
https://www.risktaisaku.com/articles/-/60219
第106回:ランサムウェアに身代金を支払ってはいけない
CyberEdge / 2020 Cyberthreat Defense Report (2020年6月30日掲載)
https://www.risktaisaku.com/articles/-/34871















