

米国に本拠地を置くAgari社とPhishLabs社は共同で、四半期ごとに「Quarterly Threat Trends & Intelligence Report」という調査報告書を公開している。タイトルにあるとおり、これはサイバー犯罪などに関する最新の状況をまとめたものである。本稿では今年第2四半期の状況をまとめた、2022年8月版を紹介させていただく。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://info.phishlabs.com/quarterly-threat-trends-and-intelligence-august-2022
(PDF 26ページ/約 4.2 MB)
目次の大項目は次のようになっており、それぞれ四半期ごとの動向がコンパクトにまとめられている。
・Phishing Threat Trends Overview(フィッシングの脅威に関する動向の概要)
・Phishing Targeting Corporate Users(フィッシングの標的となっている企業ユーザー)
・Social Media Threat Trends(ソーシャルメディアに関する脅威の動向)
・Dark Web Threat Trends(ダークウェブに関する脅威の動向)
・Summary & Conclusion(要約と結論)
図1は企業が電子メールで受信したサイバー攻撃における、認証情報窃取(Credential Theft)、反応ベースの詐欺(Response-Based)、マルウェアの送付(Malware Delivery)の割合を示したものである。認証情報窃取、すなわちログイン名やパスワードなどを盗み取ることを意図したメールが半分以上を占めていることが分かる。
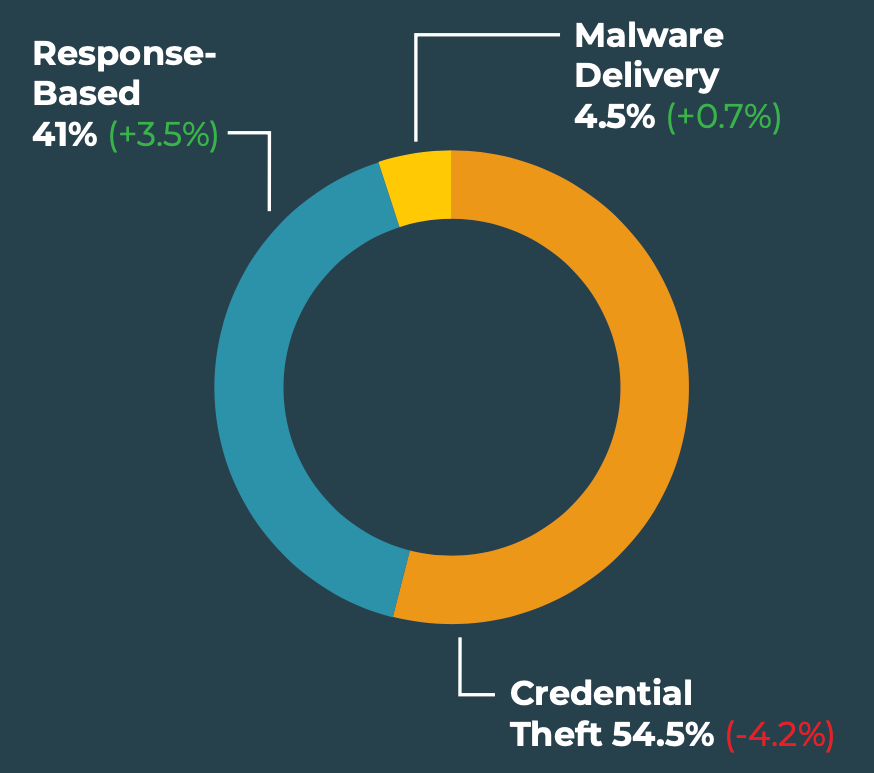
なお認証情報窃取のうち85%は不正なサイトに誘導するリンクで、15%は添付ファイルによるものだという。傾向としてはリンクが用いられるケースが、前四半期に対して5%程度増えているとのことである。
また、本報告暑中ではMicrosoft社が提供しているOffice 365をターゲットとした認証情報窃取が増えていることが指摘されている。今回の調査では認証情報窃取のうち58%以上がOffice 365のログイン情報を盗もうとしたものであり、これは2021年第4四半期に比べて17.7%増えているという。
筆者が見聞きする範囲だけでも、パンデミックによる業務形態の変化に伴って、Office 365やこれに類するサービスが導入されたケースは多い。攻撃する側もそのような状況変化に対応してきているものと思われる。
図1のうち反応ベースの詐欺(Response-Based)とは、メールに記載されている情報(例えば偽の振り込み依頼や、ソフトウェアなどに関する偽のサポート情報、うますぎる投資案件など)によって受信者に何らかの行動を起こさせる詐欺である。ある意味で古典的な手法ではあるが、本連載でこれまで紹介させていただいた多くの報告書でも示されているとおり、携帯電話のSMSや音声通話を併用する方法などを含めて、多様な手口が用いられている。
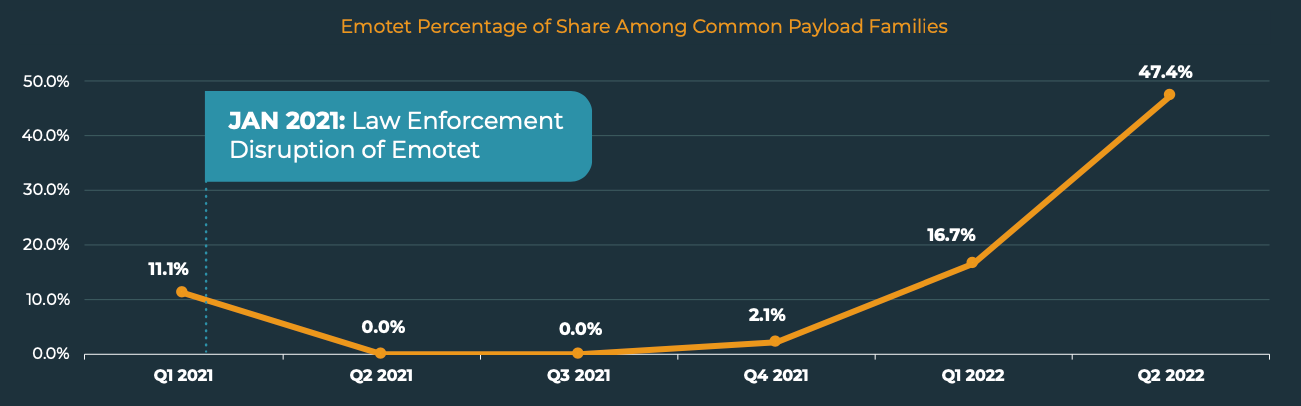
ところでマルウェアについては、図1では4.5%にとどまっているものの、ランサムウェアなど事業活動に対するインパクトが非常に大きなものが含まれることから、この数字以上に耳目を集めている。本報告書にはマルウェアの内訳も示されており、今回の調査では「Emotet」が47.4%、「QBot」(別名Qakbot)が42.8%となっている。前回調査の2022年第1四半期ではQBotが74/%を占めていたが、その後Emotetが急拡大しており、本報告書ではこの変化に特に注目されている。
図2は2021年の始めから2022年第2四半期までの間の、Emotetの割合がどのように変化したかを示している。2021年1月には、Europol(欧州警察組織)が米国、英国、フランスなど8カ国の当局と共同で実施したオペレーションによってEmotetのネットワークが 壊滅させられたが(注1)、そこから急速に復活を遂げていることが分かる。
また、まだ割合は2.9%と少ないが「Bumblebee」というマルウェアが3位に急浮上したことにも注目されている。これは今年の3月に発見されたばかりの新しいマルウェアであり、同じような機能を持つ「Trickbot」が今回の調査に現れてきていないことから、Trickbotの代替として使われている可能性があるという(注2)。
なお本稿では省略させていただくが、本報告書ではソーシャルメディア(SNS)を用いた攻撃も継続的に増加している状況が示されている。近年は特に企業において、情報収集や情報発信にソーシャルメディアを活用する機会が増えてきているので、このような動向にも注意を払っていく必要があろう。
このように、継続的に実施されている調査結果に触れることによって、新たなマルウェアの出現や、現在最も対策に留意すべき脅威について知ることができる。サイバーセキュリティが専門でない方々であっても、被害を未然に防ぐためにこのようなトレンドを知っておくことは重要だと思われるので、ダウンロードして内容をご覧になることをお勧めしたいと思う。
注1)参考:Gigazine「世界で最も危険なマルウェア「Emotet」のネットワークを抹消すると警察組織が発表」2021年1月29日
https://gigazine.net/news/20210129-europol-exterminate-malware-emotet/
注2)参考:ZDNet Japan「新種の「Bumblebee」マルウェア、ランサムウェアエコシステムの中核に」2022年6月30日
https://japan.zdnet.com/article/35189741/















