

ITセキュリティに関する様々なソリューションを提供しているRadware社(https://www.radware.com/)は、2020年1月に同社として9回目となる「Global Application & Network Security report」を公開した。本報告書は世界各国から収集されたアンケート調査の結果をもとにまとめられた、ITセキュリティに関する実態調査であり、回答者561人のうち45%が北米、28%がアジア太平洋地域(APAC)、16%が欧州・中東・アフリカ(EMEA)、そして11%が中南米からの回答となっている。
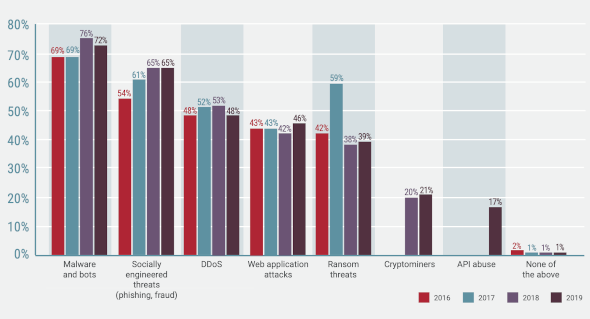
図1は、どのような種類の攻撃を受けた経験があるかを尋ねた結果である。攻撃の種類ごとに2016~2019年の4年間の回答結果が並べて表示されている。「Malware and bots」(悪意によって作られたプログラム類)や「DDoS」(注 1)などがほぼ同レベルで推移しているのに対して、「Socially engineered therats」(フィッシングなどの詐欺的な手口)がやや増加傾向にあることが分かる。「Ransom threats」(身代金を要求するタイプのソフトウェア)で2017年が突出しているのはWannaCryの影響であろう。
次々に発生する新たな脅威
ここで注目したいのは図の右の方にある、2018年以降新たに発生した脅威である。「Cryptominers」は勝手に他人のコンピューターの処理能力を使って仮想通貨のマイニングを行うもので、「API abuse」はWeb上で提供されているサービスのAPIを利用して不正アクセスを行うものである(注2)。システムを守る側としては、このように新たに出現する脅威に関しても、常に情報収集を行い、対応していくことが求められる。
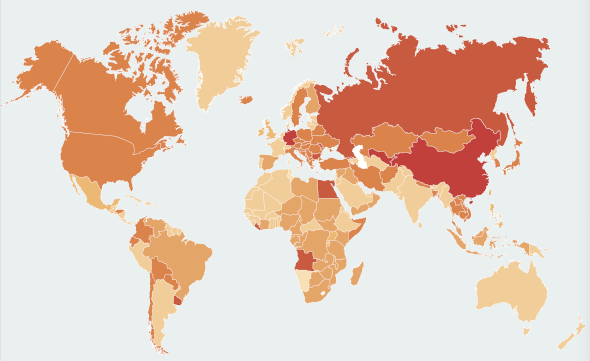
ちなみに本稿の冒頭に掲載した地図は、このような攻撃に使われたトラフィック(注3)がどこで生成されたかを分析した結果である。中国、ロシア、ドイツ、アフリカの一部に特に色の濃い部分(=トラフィックが多く生成された)が見られるが、日本でもそれなりの量のトラフィックが生成されているようである。
クラウド普及で対策の見直しも
ところで本報告書で特に注目されているポイントのひとつは、クラウドサービスの普及に対するセキュリティ対策の対応である。クラウドサービスには大きく分けて、特定組織のみに利用されるように構築されたプライベートクラウドと、不特定多数のユーザーから利用されるパブリッククラウドの2種類があるが、本報告書が主な対象としているのはパブリッククラウドの方である。
特に近年はクラウドで提供されるサービスが急激に増えているので、複数のクラウドサービスを利用している企業も増えている。ちなみに本報告書の回答者の3割近くが2種類のクラウドサービスを、1割が4種類以上のクラウドサービスを利用しているとのことである。
企業が情報システムを自社管理のサーバーからクラウドに移行する際には、システムやネットワークが従来とは異なるリスクに晒されることになる。例えば、クラウドサービスを利用する際の問題のひとつとして、サービス提供者と利用者との間で、ネットワークのセキュリティに関する責任分界点が不明確になりやすいという問題がある。本報告書においても、自らが利用しているクラウドサービスにおけるセキュリティの責任分界点が不明確だという回答が65%、このような誤解によって対策が漏れていたことがあったという回答が53%あったと報告されている。
したがって企業としては、クラウドに移行するメリット(利便性やコストなど)とリスクの変化との間のバランスを考えて、クラウドに移行するかどうかを慎重に決断し、かつ当然ながらセキュリティ対策も大幅に見直す必要がある。そこで本報告書ではクラウドサービス利用者のセキュリティ対策状況について調査している。
図2はクラウドサービスの利用者が実際に実施している対策の内容を尋ねた結果である。「Use the native security tools of the public cloud vendors」(クラウドサービスの提供者が用意したセキュリティツールを使用している)と「Combine native tools with third-party solutions」(クラウドサービスの提供者が用意したセキュリティツールと、他社が開発したツールとを併用している)が同率首位となっている。
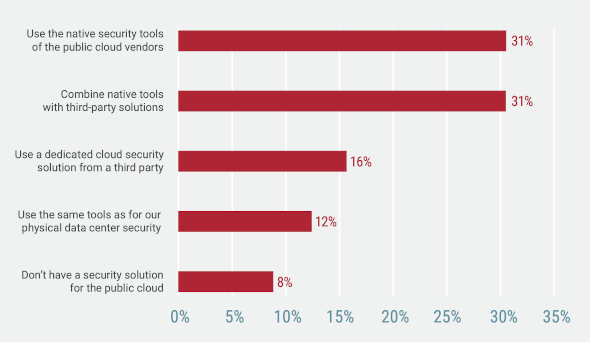
しかしながら、クラウドサービス提供者が必ずしもネットワークのセキュリティに関して長けているとは限らず、また前述のように責任分界点が不明確になりがちであることから、利用者としてはクラウドサービス提供者による対策に依存せず、ネットワークのセキュリティを専門とする他社が開発したツールや包括的なセキュリティ対策サービスを併用することを含めて、セキュリティ戦略を再考することが提言されている(注4)。
本報告書では他にも、IoTや5Gネットワークなどといった新しいテクノロジーへの対応や、サイバーセキュリティに関して2020年に起こりうることなどがまとめられている。最近は日本企業がサイバー攻撃を受けて報道される事案が増えてきたため、このような分野に関心が高くなった方も少なくないと思われるので、IT が専門でない方々においてもこのような報告書に目を通して、今後起こりうる脅威に関して視野を広げ、知識を備えておくことをお勧めしたい。
■ 報告書本文の入手先(PDF 40 ページ/約 12.2 MB)
https://www.radware.com/ert-report-2020/
注 1) DDoS は Distributed Denial of Service の略で、インターネット上に分散した複数のサイトから、特定のサイトに集中的に大量のアクセスを発生させて、標的となったサイトが機能不全に陥るようにするもの。
注 2) API は Application Programming Interface の略で、ソフトウェアやサービスの機能の一部を別のソフトウェアから利用できるように、その機能の動かし方を一部公開しているもの。例えば YouTube が公開している API を使ってスマートフォン用のアプリを開発すれば、スマートフォンで撮影した動画を YouTube に簡単に公開できるようになる。API abuse はこの機能を悪用して、API の公開元が意図しなかったような方法でアクセスする。
注 3) 原文では bot traffic と表現されており、サーバーや個人のパソコンなどに仕込まれた様々なプログラム(bot)が他社への攻撃のために発生させるアクセス(traffic)の総称である。
注 4) 当然ながら本報告書を作成した Radware 社が提供しているソリューションの販促であろうが、それを差し引いても重要な指摘であると言えよう。
(了)















