

今回紹介させていただく報告書のタイトル「Cy-Xplorer」は、「cyber extortion」と「explorer」との合成であり、サイバー犯罪の中でも特にランサムウェアなどによる恐喝(extortion)の状況を探るという意味が込められている。本報告書ではこの「cyber extortion」を略して「Cy-X」と表記している。日本では「サイバー脅迫」または「サイバー恐喝」などと訳されているようだが、本稿では「サイバー脅迫」を用いる。
本報告書は、サイバーセキュリティの専門家集団である Orange Cyberdefense 社が、ダークウェブ(注1)で2020年から独自に収集を続けている、サイバー脅迫の被害者の情報をもとに構成されており、被害者となった組織の数は6,500を超えるという。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.orangecyberdefense.com/global/white-papers/cy-xplorer-2023
(PDF 68ページ/約 22 MB)
本報告書の構成は、イントロやサマリー、付録などを除くと次のようになっている。
・Threat actors(脅迫を行う主体)
・Did Russia’s invasion impact the cyber extortion ecosystem and their choice of victims?(ロシアの侵攻はサイバー脅迫のエコシステムや標的の選び方に影響を与えたか?)
・Deep dive into the Tactics, Techniques, and Procedures (TTPs)(戦術、技術、および手順について深く調べる)
・Who are the victims of cyber extortion?(サイバー脅迫の被害者は誰か?)
・Disrupting Cy-X(サイバー脅迫の崩壊)
・Outlook to 2023(2023年の見通し)
まず図1はサイバー脅迫の全体的な状況を示すデータで、オレンジ色のバーが毎月の被害者組織数、青色のバーが脅迫を行った組織の数をそれぞれ示している。
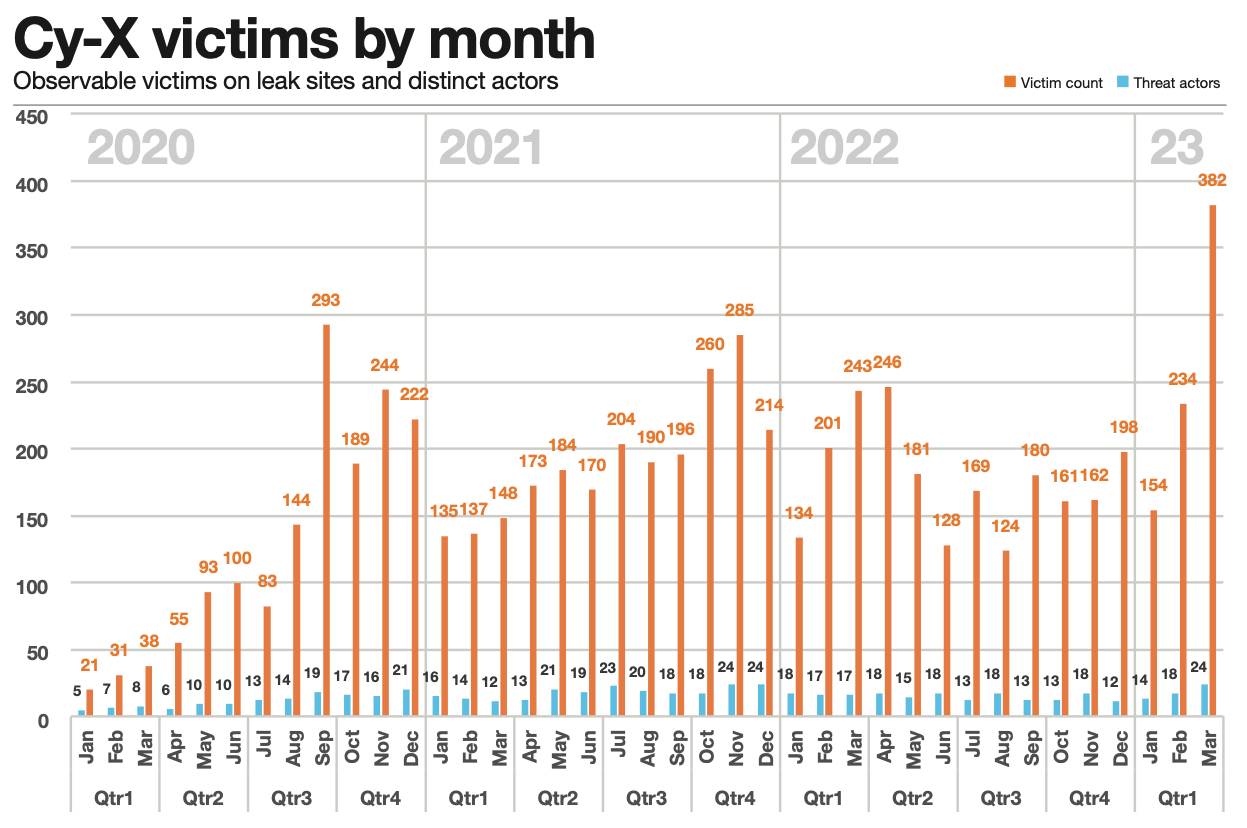
2022年に件数が若干減少しているが、これに関して本報告書では2つの原因が説明されている。ひとつはロシアのウクライナ侵攻の影響、もうひとつは有力な犯罪グループであった「Conti」が解体されたことである。
ウクライナ侵攻の影響に関しては、CIS諸国(旧ソ連邦構成国)のグループによる攻撃が一時的に減少したことなどが指摘されている。本報告書ではNATO加盟国や、NATOに新たに加盟したフィンランド、加盟手続き中であるスウェーデンの組織に対する攻撃件数の変化もしていて興味深い。
「Conti」の解体については、メンバーが別々のグループで活動を再開しているため、件数の減少はあくまでも一時的なものであったという。
次に図2は、サイバー脅迫に関する分業の実態を示すデータの例である。図のタイトルにある「IAB」とは Initial Access Brokers の略で、標的となる組織への不正アクセス手段を提供する組織であり、サイバー脅迫を実行するグループは IAB から購入した方法を使って、ランサムウェアを標的の組織に送り込むという。図2の紫色のバーは IAB が売りに出した不正アクセス手段の数で、緑色の折れ線は毎月のサイバー脅迫の発生件数を2カ月ずらして重ねたものである(例えば図2の左端は、1月に146件の不正アクセス手段が売りに出され、3月にサイバー脅迫が243件発生したことを示す)。
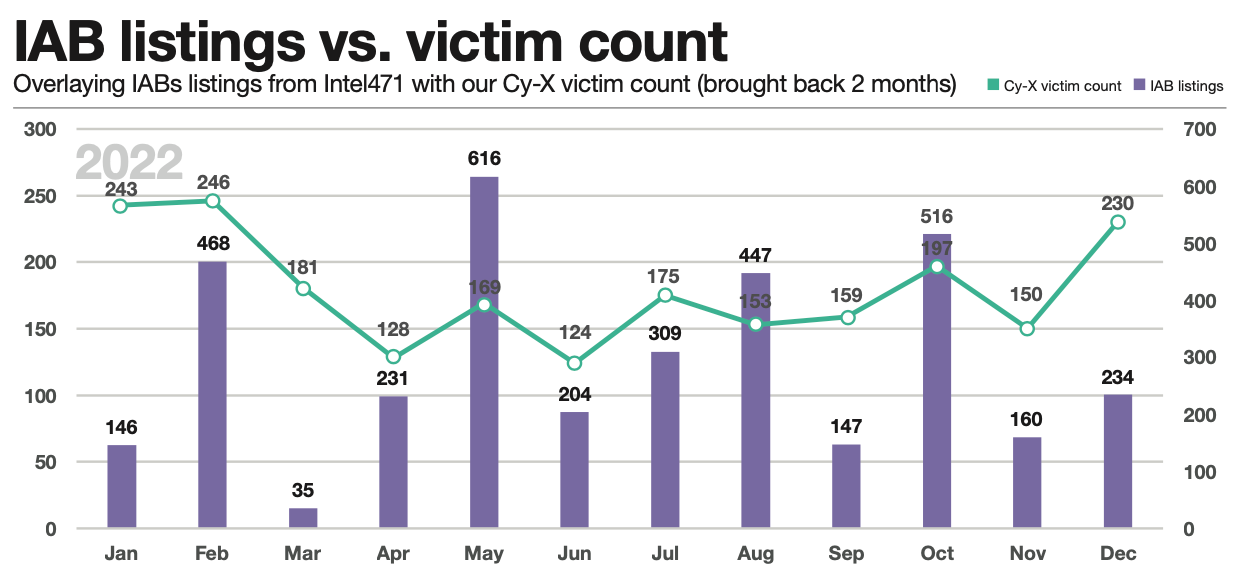
本報告書では、図2で両者の増減が概ね一致していることから、不正アクセス手段をIABから購入した後、概ね2カ月後にサイバー脅迫が実行されていると推測している。
なお、本連載の第193回(注2)で触れたとおり、ランサムウェアの開発もこれに特化したグループが存在しており、自らが開発したランサムウェアを「Ransomware as a Service」(RaaS)として提供している。したがって、組織に不正アクセスする方法を見つける者と、ランサムウェアを開発する者、これらを購入してサイバー脅迫を実行する者の3者がダークウェブ上で取引をしており、サイバー脅迫で得られた収益が分配されているという構造になっているということになる。
サイバーセキュリティの専門家や各国政府は、このような状況を調査し、把握した上でさまざまな対抗策を講じているが、そのうちの一つが法的措置である。図3はさまざまな種類のサイバー犯罪に対して法的措置が講じられた件数の推移である。2022年の第1四半期と第4四半期に急増しているのが目を引くが、全体的にサイバー脅迫に対する法的措置(黄色い部分)が増加傾向にあることも注目に値する。
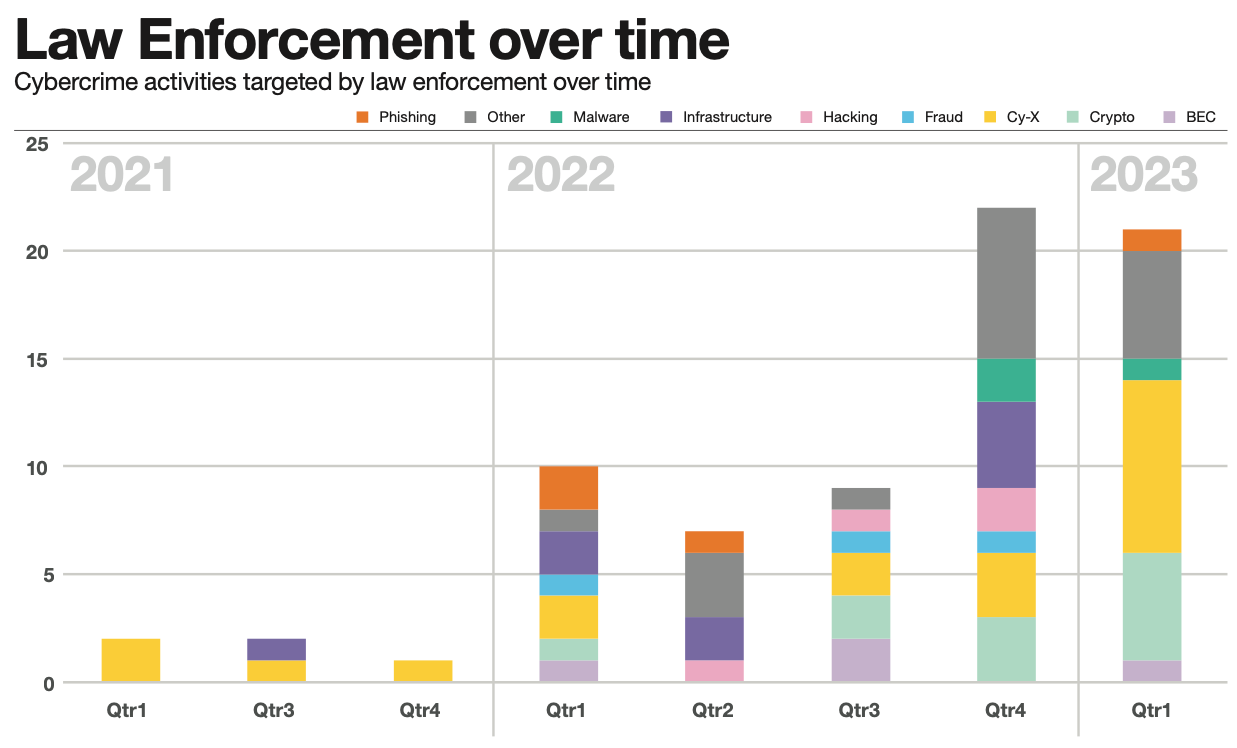
法的措置の内容としては逮捕や身柄引き渡しが最も多いとのことだが、具体的なエピソードとして、米国 FBI が「Hive」というランサムウェアグループのシステムに潜入してサーバーを奪取し、活動停止に追い込んだ事例や、オーストラリア連邦警察がサイバー脅迫の犯行グループと対峙した事例などが紹介されている。
このような活動が活発になるのは良いことだと思うが、一方で図3と図1とを見比べてみると、法的措置の件数が増えたにもかかわらずサイバー脅迫の件数が減っていないことが分かる。縦軸の目盛りが1桁違うので、今のところは焼け石に水という状況かもしれないし、犯罪者グループと当局との間でイタチごっこが繰り返されるということもあり得る。政府や警察などの技術力が国によって大きく異なるということもあるかも知れない。
したがってサイバー脅迫の発生状況や犯行の手口が今後どのように変化していくか、予断を許さない状況が当分続くであろう。企業としては、政府や警察など関係機関の対策強化に期待しつつ、自衛の手を緩めずに警戒を続ける必要がある。そのような状況において敵側の事情を知るために、本報告書のように専門家集団が公開している情報は有用だと思われる。本連載でもこれまでにランサムウェアをはじめとしてサイバー犯罪に関する報告書を多数紹介しているが、このような分野の情報収集を継続的に行い、自社の対策状況の見直しや改善に役立てていただければと思う。
注1)「ダークウェブ」(Dark Web)とは、専用のソフトウェアを使わないとアクセスできない、匿名性と秘匿性の高いネットワークで、サイバー犯罪の温床となっていることが問題視されている。
注2)第193回:サイバー保険のデータからサイバー犯罪のトレンドを知る
Coalition / 2022 Cyber Claims Report
https://www.risktaisaku.com/articles/-/72147 (2022/09/07 掲載)















