
セキュリティを感情論で考える誤謬性
セキュリティに関して、正しく理解し適切な行動ができていると自信を持っていえる人がどれほどいるだろうか。
セキュリティは社会生活のみならず、国家や企業組織を支える基盤であり、個々人の活動がその礎である。にもかかわらず、実態はお寒い状態ではないだろうか。それは、セキュリティに関してさまざまな勘違いが広まっていることが原因ではないかと思っている。
セキュリティに関して、巷では陰謀論にも近い論争や感情的感覚論での吹聴が多い。セキュリティは本来、ロジカルで具体的なリスクとその低減策をもって語られるべきものであり、感覚的感情論とは対極にある存在だ。が、社会の方向性を定める政治・行政において、特に意思決定に関与する領域では極めて文学的な感覚によるあいまいな説明が支配的である。
政治の理解不足が理解不足の世論を生み出し、そのうえで政治がポピュリズムに傾倒するという悪循環である。かつ、マスメディアにおいても視聴率傾倒という同種の環境が形成され、情報空間が感情論に支配されてマッチポンプとなるのだろう。
政治を監視し、実態を一般に知らしめる情報発信責任があるマスメディアがまったくもってロジカルではないのは致命的である。確かに正しい情報を伝えるのは受け側に退屈感を与え、視聴率を稼げないかもしれない。感情論で危機を煽り、陰謀論をちらつかせた方が視聴率は取れるだろう。そしてそれに同調する専門家と称するメディア御用コメンテイターが、ビジネスとしてメディア受けするコメントを発信する。
だが、そのような環境で支配的になっている情報を鵜呑みにしていては、セキュリティなど保てるわけがなく、社会が混乱に陥りかねない。
セキュリティの具体的な誤解例
具体的にセキュリティの誤解を語っていきたい。できるだけ退屈にならないように心がけるつもりだが、それでもベースに専門的要素が含まれることはご容赦いただきたい。
最初は生体認証である。多くの方は生体認証を取り入れることでセキュリティ性は向上すると勘違いしているのではないだろうか。しかし答えは、セキュリティ性が向上する場合もあるが、むしろ多くの例でセキュリティ性は低下しているのが実態である。
なぜ?という疑問もあるだろうが、そもそもの技術レベルの背景と認証とは何かという原点に立ち帰れば、実は当然のことである。そして現実の運用も、そのことを踏まえた運用になっている。
ドラマや映画で描かれるシーンを見てみよう。例えば妻が夫の浮気を疑い、就寝中の夫の指、つまり指紋の生体認証機能でスマホのロックを解除し、データを確認するシーンがある。今夏の人気番組『VIVANT』でも、自衛隊の特殊部隊である別班の工作員、松坂桃李さん演じる黒須の情報にアクセスする際、本人の同意なく生体認証でロックを解除したシーンが描かれていた。
また、マイナンバーカードの保険証利用で顔写真の描かれた覆面をかぶって認証をクリアできたとする動画も配信されたようだ。実運用を考えれば馬鹿げた主張ではあるが、技術としての実態は示している。顔認証であれば、顔写真でもパスできるのだ。指紋も、取得して偽造することが可能、静脈認証も方法はある。実際、本人の同意なく生体情報を取得して使う手段は多く存在するのである。
一方、これが暗証コードによる認証に限定されていたら、本人の同意がなければ認証はクリアできない。つまり、何気なく生体認証を導入することでセキュリティ性が低下している現実はあるのである。
ではなぜ生体認証を導入するのかといえば、多くの場合はセキュリティ性を向上させる目的でなく、利便性を高める効果を求めている。つまり、多くの場合は古くからあるアナログの「顔パス」をIT化したに過ぎないということだ。
生体認証でセキュリティは上がるのか
認証とは、本人が自分自身の権利を行使するのに、自分自身の意思で主張し認められるものである。暗証パスコードであれば、本人の記憶なので、誰かに開示しない限り通常は他人が利用できない。それこそ、SFの世界で脳に接続し記憶を本人の許可なく取り出さない限りだ。
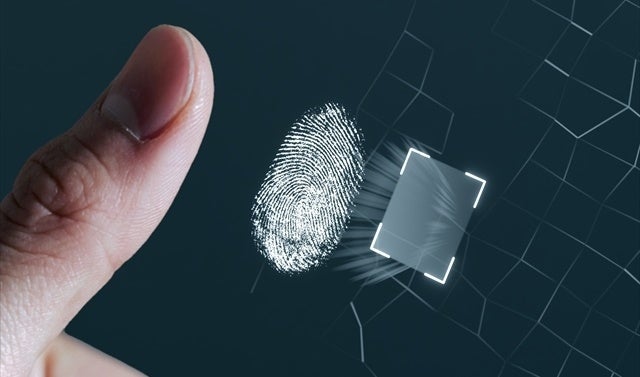
一方で、生体認証とは何か? 簡単にいうと、生体の特徴がその個人特有のものであることを利用して本人を特定する技術である。おおまかには、生体情報を最初に読み取りデータ化したものを元データとし、後に読み取った生体情報のデータとマッチング照合して本人と特定する仕組みだ。
しかし、自然物である生体情報は、読み取りの時点で毎回まったく同じデータになるわけはない。読み取りの誤差は必ず生じる。つまり、完全一致ではなく、おおよそ本人の生態情報とマッチしていることを認証しているに過ぎないのである。
それゆえ生態認証は、何%本人と推定されるという範囲にとどまり、必ず「本人拒否率」と「他人受容率」という指標が存在する。これは、本人であろうとも他人であると判定される率と、他人が本人と判定されてしまう率のことである。
この「本人拒否率」と「他人受容率」は相反関係にあり、セキュリティ性を高めるために「他人受容率」を低めようと設定すると「本人拒否率」が高まってしまう。すると本人が権利行使できないシーンが増え、運用上逃げ道を用意せざるを得なくなり、それがセキュリティホールになるのである。
逆の場合も同様で「本人拒否率」を下げて逃げ道の運用を最小化しようとすれば「他人受容率」が高まり、なりすましのリスクが高まるのである。このような実態を踏まえると、次のようなブラックジョークも生まれ得る。
個人情報漏えい事故が発生した際、ユーザーに謝罪し、そのうえで「パスワードは変更してください」と呼びかけるのは普通だろう。セキュリティ向上のために「定期的にパスワードは変更してほしい」と規定するのも普通だ。
だが、これが生体認証利用の場合、個人情報が漏えいしたら「指紋認証をご利用の方は登録している指を変えてください」「顔認証をご利用の方は定期的に整形してください」といわなければならない。つまり、生体認証は漏えい事故に耐えられない仕組みなのである。
とはいえ、生体認証技術は極めて有用であり、ある意味セキュリティを高めることに貢献している分野もある。次回はその辺りを説明したい。















