オープンテキスト株式会社
シニアソリューションコンサルタント 柿本伸吾氏に聞く
シニアソリューションコンサルタント
柿本伸吾氏
新型コロナ対策でテレワークが拡大。ITセキュリティーの考え方も大きく変化している。これまでは社内のファイルサーバーに対する防御が中心だったが、現在は社員がいろいろな場所からいろいろな端末で情報にアクセス。しかも社内のサーバーだけでなく、クラウド上に情報を格納して共有するケースも増えた。ウィズコロナ時代に求められるITセキュリティーとはどのようなものか、企業は何に気を付けなければいけないのか、オープンテキスト株式会社(東京都)シニアソリューションコンサルタントの柿本伸吾氏に聞いた。
――コロナ環境下において、ITセキュリティーはどう変化しているのですか。
従来のITセキュリティーの考え方では、重要な情報は社内の安全な場所に確保され、リモートからのアクセスはあくまで必要な人物や内容に限定されていました。かつ、VPNといわれるネットワーク技術で通信内容を防御し、外部からの不正なアクセスを防ぎ切る。そうすれば、社内の人間は信頼できるメンバーなので問題ないとされていたわけです。
しかし、コロナ環境下で在宅勤務が当たり前となり、従業員が使用するパソコンも会社から貸与されたものに限らず、個人の端末を使うようになってきた。情報自体も、社内のファイルサーバーだけでなくさまざまなクラウドサービスの中に格納されるようになってきています。
社内の人間もメンバーが多様化、なりすましも出現して、本当に信頼できるのかわからなくなってきた。現に、悪意のある・なしはともかく、情報漏洩が多発しています。つまり社内のインターフェイスをしっかりガードし、怪しい人物や不正なアクセスを遮断するという従来の対策だけでは足りなくなってきた。それが、現在のITセキュリティーが置かれている状況です。
セキュリティーは「ゼロトラスト」の時代
――境界型防御が通用しなくなり、新しいセキュリティーが求められている、と。それは具体的にどのようなものですか。
現在トレンドになっている考え方は、一般的にゼロトラスト(=何も信頼しない)セキュリティーと呼ばれます。
当社のサービスで説明すれば、ソリューションの切り口は大きく3つです。第1はコンテンツ管理基盤「OpenText Content Suite Platform(OpenText CSP)」を用いたアクセス制御。第2がクラウド上の重要なコンテンツに対するアクセスを、トランザクション(一連の処理)レベルで監視する「Content Security for EnCase」。第3がいわゆるエンドポイントのデータ保護とインシデント対応を実現する「OpenText EnCase Endpoint Security」で、これは端末のマルウェアの感染や不審な挙動をリアルタイムで監視し、不正なアクセスや情報漏洩の兆候があれば、それを管理者に通報する仕組みです。
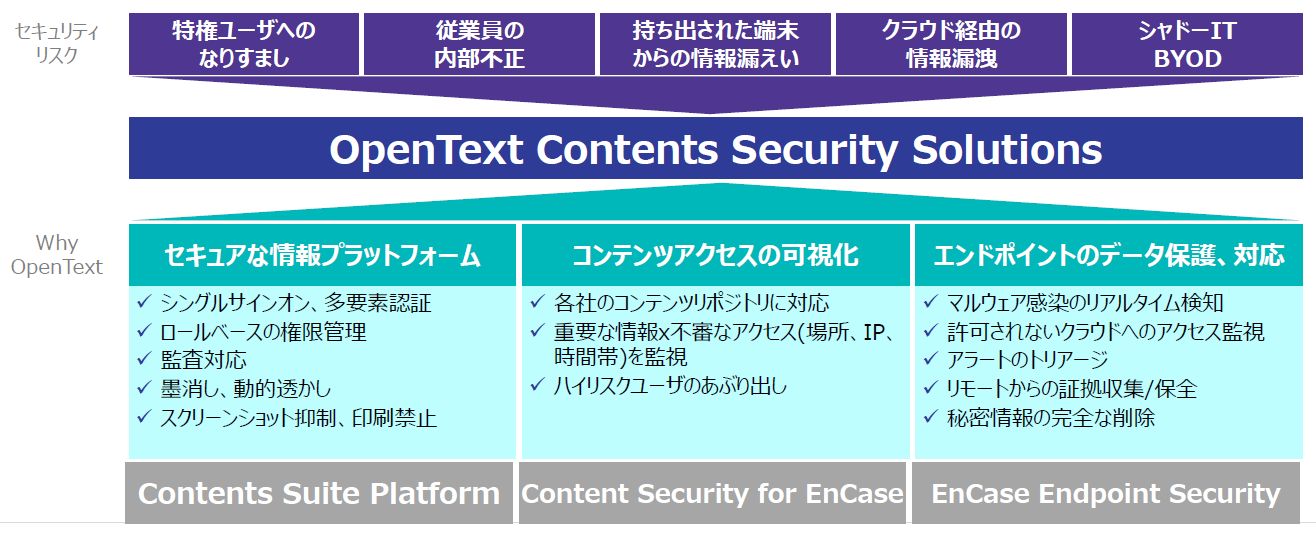
これをコロナ対策に置き換えると、第1は手洗い、うがい、マスクといった基本的な予防措置です。第2は、そうはいっても侵入してしまったウイルスや起こってしまった事象を発見してしっかり対処する。いわばPCR検査のようなものといえます。
第3は、いわゆるクラスター対策。クラスターの発生やその侵入経路を早期に見つけるとともに、発見したら端末ごと隔離するなどして拡散を防ぐ。コロナと同じような対策が、サイバー攻撃や情報漏洩に対しても取られるようになってきているわけです。
――会社が保管したり活用したりしている膨大な情報の動きを一つ一つ監視していく、と。実際どのように行うのですか。
クラウド上の重要なコンテンツへのアクセスを監視する仕組みは、クラウドサービス側でも持っています。これに加え、当社のサービスは、前述の第2の「Content Security for EnCase」であれば、クラウドにコンテンツをアップロードしたりダウンロードしたりといったユーザーごとのイベントログを、プロキシで検知して監視します。
何を監視するのかというと、例えばユーザーのアクセス場所。普段は日本からアクセスしているのに中国や中東からアクセスしている、あるいは通常は社内や自宅からなのに見知らぬWi-Fiを介した接続がみられる、といったことです。
時間帯も重要で、通常であれば平日の昼間にアクセスしているのに、休日の夜間にアクセスしている、とか。そうした不審なアクセスをとらえ、ハイリスクなユーザーがいれば通報します。
各会社はさまざまなクラウドを利用されていますが、当社のプロキシを仲介させることによって、あらゆるトランザクションがモニタリングできるようになり、おかしな動きをいち早く検知できるわけです。
また第3の「OpenText EnCase Endpoint Security」のほうは、端末におけるユーザーの行動を監視します。会社が認めていないクラウド事業者にアップロードしているとか、本来会社のサーバーにあるべき情報が個人のパソコンにあるとか。そうした兆候をとらえ、問題があれば対応するサービスです。
こうしたエンドポイント・セキュリティーはこれまで、いわゆるシグネチャーベースでマルウェアをチェックしていたのですが、当社のサービスはエンドポイントにおけるユーザーの振る舞い、プロセスの状態やインストールされているアプリの中身をとらえ、不正の兆候を発見します。
イベントログから入手できる情報と、エンドポイントの振る舞いを組み合わせて監視することによって、セキュリティーリスクをより多角的に分析することが可能になるわけです。
――監視というのは、誰が監視するのですか。
リスクの高い事象を検知して対応するには、専門的知見が必要です。そのため、通常はマネージドセキュリティサービスプロバイダーと呼ばれる専業のセキュリティー会社が対応します。
といってもユーザー企業に人を常駐させるわけではなく、プロバイダーサービスの一環として現場の一つ一つのトランザクションを監視し、おかしな兆候があれば原因を解析して対応する。そうしたビジネススキームになっています。
ただしユーザー企業の業務や事業継続において非常に重大な事象、例えば個人情報が漏洩している恐れがあるといった事象を検知した際には、いわゆる「CSIRT(Computer Security Incident Response Team/シーサート)」と呼ばれるその企業のセキュリティー監視組織に報告し、そこでしかるべき対応をすることになると思います。
情報活用の自由度はむしろ高まる
――大手の金融業者や製造業者、あるいは公共事業者などで情報セキュリティーが厳しくなるのはわかりますが、一般の中小企業はどうなのでしょうか。
冒頭でお話したように、クラウドサービスをあたり前に使用する会社が年々増えています。クラウドサービス側でもセキュリティー対策を行っていますが、実際にはさまざまな情報漏洩が起きているわけですね。
ワークスタイルも多様化し、従業員の方も、悪気はないけれど、例えばカフェのWi-Fiにつなげたり、クラウドに直接つなげたりするケースが増えている。すると、そこから情報が抜き取られるリスクが当然高まります。
ですから、特に大手の金融業者や製造業者、公共事業者に限らず、そうした事業者と取引がある会社に対しては、いわゆるサプライチェーンセキュリティーという観点から、要求される対策レベルは徐々に厳しくなってきています。
――ITセキュリティーが厳しくなると、従業員にとっては、情報活用の自由度が下がったり、ルールが面倒になったりしないでしょうか。
いえ、実際はその逆で、従業員にとっての自由度は高まります。なぜなら従来は会社の中にファイルサーバーがあり、業務上必要な情報であっても、限られた人物や内容しかアクセスできないことが多かったと思います。
また外部からアクセスしようとすると、端末の持ち出しに逐一許可を取らなければならないとか、シンクライアントのような、ハードディスクにデータを残せない端末を渡されるとか、しかもそれをVPNでつなげてとかいった具合に、かなり手間がかかっていた。必要な情報にアクセスするのは一苦労だったというのが実情だと思います。
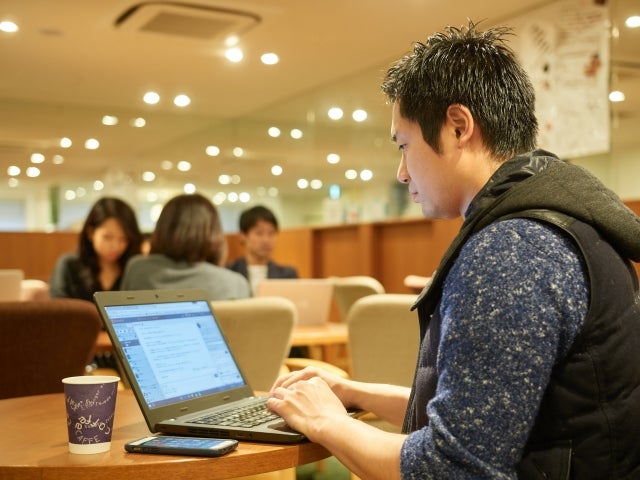
それがコンテンツセキュリティーという考え方になると、普通のパソコン、それこそ従業員の自宅のパソコンも使えるようにできます。かつ、必ずしも会社のサーバーにアクセスしなくても、クラウドサービスのサーバーに直接つないで、それを使って情報を共有することができる。利便性は確実に上がります。
ただしそうなると、不正がないかどうかを定期的に監視しないといけない。前述のようにイベントログやエンドポイントの振る舞いをモニタリングし、不正なアクセスの兆候があれば遮断する、通報するといった対応をしなければなりません。
それによって一時的にアクセスが悪くなる状況は起こり得ますが、基本的にはより自由な環境の中で仕事ができるようになり、信頼できるクラウドサービスであれば直接ファイルをアップロード、ダウンロードして、チームメンバーで共有することが可能です。
要は利便性を高めながら、なおかつセキュリティーも高める。それは情報管理コストの低減にもつながります。
――従来の境界型防御より、コンテンツセキュリティーのほうが利便性は高まるのですね。
もちろん、情報セキュリティーに関する教育を通じて従業員にルールを徹底させることもとても重要です。悪意をもって情報を持ち出すことは論外ですが、悪意がなくてもマルウェアに感染してしまう方もいる。ですから悪意のある・なしに関わらず、トランザクションレベルでアクセスを監視し、不正があったら検査できる、遮断できる仕掛けが必要なのです。そうすることでトータルコストを下げながら利便性を上げ、なおかつセキュリティーを守るわけですね。
社外からの不正アクセスと社内からの情報漏洩に対応
――コンピューターウイルスの侵入といった脅威に対しては、どのような防御になっているのですか。
これも当社のサービスの例ですが、「OpenText EnCase」という製品はそもそも犯罪捜査における分析・鑑識で活用されているソリューションです。通常の防御をすり抜けてしまうような高度な標的型攻撃、会社に侵入するためにつくり込まれたようなマルウェアをOSの中核部分に位置するカーネル層から検知する機能を持っているため、世界中の法執行機関から犯罪捜査のために採用されています。
以前からそうしたソリューションを展開していることに加え、昨年、CarboniteやWebrootといった会社がOpenTextグループに加わったことで、エンドポイントのサイバー攻撃を端末上で発見して対応するソリューションも加わりました。つまり、サイバー攻撃を初動で検知するところから、マルウェアを発見し、データを修復して元の状態に戻すところまでを、一気通貫でカバーできるわけですが、これを1社単独でトータルに提供しているソフトウェアベンダーはほかにありません。
――セキュリティーベンダーの立場から、今後どのような事業展開を考えていますか。
企業のセキュリティーニーズには、大きく2つの軸があると思います。一つがサイバー攻撃など社外からの不正アクセスをいかに防御するか、もう一つは社外だけでなく社内の情報漏洩をいかに防止するか。当社のソリューションは両方の局面に対応していきます。
一般論ですが、セキュリティーベンダーはこれまで、どちらかというとサイバー攻撃対策に力を入れてきたと思います。サイバー攻撃をいかに早く検知して防ぐかに注力し、社内の情報管理の仕掛けは相対的に優先度が低かった。
それがいま、会社の中にある重要な情報をきちんと管理し、そこに対するアクセスをモニタリングして、漏洩があるようであれば早期に発見し対処する仕掛けが強く求められるようになりました。セキュリティーベンダーのソリューションも、そちらに重きを置くようになっています。
そうしたソリューションを、エンドポイントと連携しながら提供できることが当社の強みです。コロナ禍におけるデジタル化ニーズと、その裏腹にある情報漏洩に対する不安解消に同時に対応することで、ユーザー企業の信頼性向上と事業継続に貢献したいと考えています。
カナダに本社を置くエンタープライズ情報管理のリーディング企業。デジタルフォレンジック(鑑識・分析)ツールの「OpenText EnCase」を活用した電子証拠調査、脅威検出・対応、データリスク管理、システム復旧などに役立つソフトウェア開発と提供をグローバルで展開。1997年に日本法人(東京都)を設立し、ビジネスに必要な情報を効率的に管理して最大に活用するためのソフトウェアやサービスを提供する。