

今回紹介させていただくのは、サイバーセキュリティに関する研修事業や普及啓発活動を展開している非営利組織であるSANS Institute(注1)が毎年発表している「Security Awareness Report」の2023年版である。これについては本連載で2022版を紹介させていただいたので(注2)、比較しながらナナメ読みしていきたいと思う。
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://go.sans.org/lp-wp-2023-security-awareness-report
(PDF 29ページ/約 10.9 MB)(見開きで1ページとなっているためPDFファイルとしてのページ数は16ページ)
この報告書は次の3つのセクションに分かれている。
Section 1. Benchmarking Your Program
Section 2. Maturing Your Program
Section 3. Growing Your Career
ここで「Program」と表現されているのは「security awareness program」のことで、サイバーセキュリティに対する意識向上を図るために組織で行われている活動全般を指す。
最初のセクションでさまざまな組織における意識向上プログラムがどのような状況になっているのかを評価した上で、2つめのセクションではプログラムを成熟させていく方法について分析している。3つめセクションでは、この分野におけるキャリア開発について解説されている。
まず図1は、自組織のセキュリティ意識向上プログラムがどのような状況かを、SANS Instituteが定義しているプログラムの成熟度(maturity)の中で、どのくらいのレベルにあるかを尋ねた結果である。
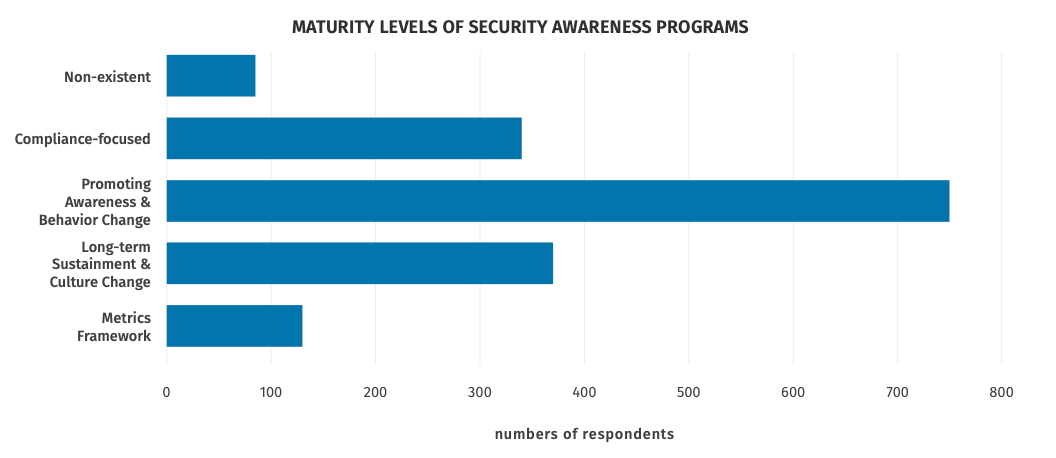
ここでSANS Instituteによるプログラムの成熟度は次の5段階となっている。
・Non-existent (存在しない)
・Compliance-focused (コンプライアンス中心)
・Promoting Awareness & Behavior Change (意識向上の推進と行動の変化)
・Long-Term Sustainment & Culture Change (長期的な持続と文化の変化)
・Metrics Framework (計量の枠組み)
2022年版の同データと比較すると、「Compliance-focused」の割合が大幅に減少し、「Long-Term Sustainment & Culture Change」が増加しているのが分かる。したがって全体的には成熟度がより高まってきていると言える。地域ごとに見ていくと、アジアと南米でこの傾向が顕著である(注3)。
このようにサイバーセキュリティに対する意識向上プログラムへの取り組みが進んでいる背景のひとつは、組織のサイバーセキュリティ対策において、テクノロジーではカバーできない人的要因の重要性が高いためである。その中でも特にフィッシング(phishing)が懸念されていることが、本報告書でも示されている。近年はAIによってより高度なフィッシングが容易に行われるようになると本報告書でも指摘されており、意識向上プログラムの重要性はますます高まると考えられる。
図2は、3つめのセクションからの引用で、サイバーセキュリティの意識向上に関する仕事に従事している人の平均給与である。アジアで65,383米ドル(約960万円)、最も高い北米で116,403米ドル(約1710万円)となっている。なお、本調査の回答者の大半は意識向上プログラム専業ではなく、セキュリティ・アナリストやエンジニアなどサイバーセキュリティに関連するさまざまな業務に従事している人が、意識向上プログラムも担当しているような状況である。
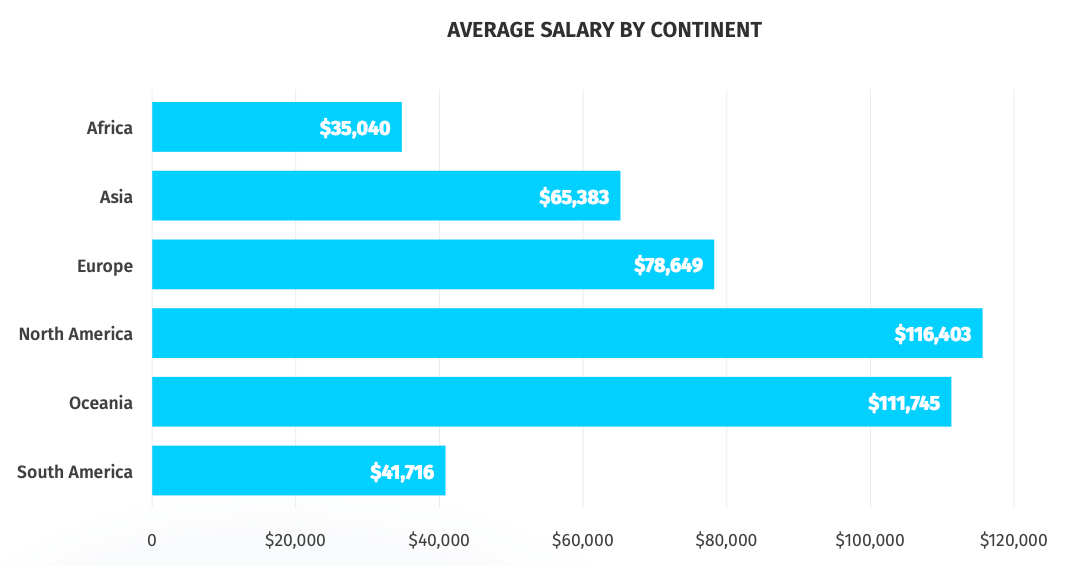
なお本報告書には、図2のデータを業種ごとに集計した結果も掲載されている。図の掲載は省略させていただくが、意識向上プログラムに従事している方々の平均年収が比較的高いグループには、ホテル、化学、コンサルティング、エンターテイメント、金融、運輸・物流などが含まれ、概ね110,000米ドル(約1620万円)程度となっている。これらに対して相対的に低いのは、自動車、教育、非営利組織で80,000米ドル台(約1180万円)、最も低いのは農業で平均56,810米ドル(約837万円)である。
他の調査においては、教育関係でサイバー攻撃を受ける件数が多くなっているというデータもあり(注4)、多くの攻撃にさらされている業種において、サイバーセキュリティ従事者の待遇が比較的良くないという状況は、懸念材料であると言えよう。
なお本報告書では、技術職(technical individuals)および非技術職とに分けて、今後どのようにキャリアアップを図っていくべきかという観点からのアドバイスが2ページにわたって示されている。また最後には組織における意識向上プログラムの成熟度を上げていくためのアドバイスがまとめられている。本報告書を発行しているSANS Instituteはサイバーセキュリティに関する教育プログラムを提供しているので、これらのアドバイスが彼らの教育プログラムへの導線となっている面はあるが、日本企業を含めて多くの組織にとって有用と思われる内容が記載されているので、サイバーセキュリティに関する意識向上や従業員教育などに課題を感じておられる方々にとっては、特に多くのヒントを提供してくれる報告書なのではないかと思われる。多くの方々にダウンロードしていただき、お読みいただければと思う。
注1) 1989年に設立され 情報セキュリティに関する様々な研修プログラムを提供している国際的な非営利法人である。 https://www.sans.org/
注2) 第186回:サイバーセキュリティ認識向上プログラムの運営における課題は何か
SANS Institute / SANS 2022 Security Awareness Report
https://www.risktaisaku.com/articles/-/70374 (2022/07/13 掲載)
注3)2022年版とは地域の分け方が異なるため、単純比較できない可能性がある。
注4)例えば下記リンク先にあるSonicWall社の「SonicWall Cyber Threat Report 2023 mid-year update」では、教育関係の組織に対するマルウェアの攻撃件数が他の業種に対して多いことが示されている。
https://www.sonicwall.com/2023-mid-year-cyber-threat-report/















