

当サイトの読者層を考えると、読者の皆さまの中でサイバーセキュリティーを直接担当されている方は少ないと思われる。しかしながら組織の危機管理や事業継続を担当されている方々にとって、サイバーセキュリティー担当者の方々と密に連携する必要性は年々高まっている。従って、皆さまが所属されている組織のサイバーセキュリティー担当者が置かれている状況や課題認識を知ることは有意義であると考えられる。
そのような問題意識から、本連載ではこれまでもサイバーセキュリティーに関する調査報告書を度々紹介してきたが、今回もサイバーセキュリティーに関して、特にCISO(Chier Information Security Officer:最高情報セキュリティー責任者)の意識調査を行った結果が発表されたので、ここで紹介したいと思う。
サイバーセキュリティーに関するソフトウエアやサービスを提供しているProofpoint社が2021年5月に発表した「2021 Voice of the CISO Report」は、世界14カ国(注1)にある従業員200人以上の企業のCISOを対象として、2021年の第1四半期に実施されたアンケート調査に基づいてまとめられている。調査に応じたCISOは1400人で、うち100人にはインタビュー調査も行われているという。なお調査は調査会社であるCensuswide社に委託されている。
本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.proofpoint.com/us/resources/white-papers/voice-of-the-ciso-report
(PDF 17ページ/約 2.7 MB)
読者の皆さまも既にご承知の通り、新型コロナウイルスによるパンデミックの影響で、短期間のうちに全世界で在宅勤務へのシフトが行われ、企業のネットワークに対する外部からのアクセスが急増した。このような急激な状況変化は、サイバー攻撃に対する脆弱(ぜいじゃく)性につながりかねない。本報告書ではこのような背景を踏まえて、企業のCISOが現状のリスクや今後の課題などをどのように認識しているかを探ろうとするものである。
図1は、今後12カ月の間に自組織が重大なサイバー攻撃を受けるリスクにさらされていると認識しているCISOの割合を国別に表したものである。英国、ドイツ、スウェーデンが僅差で上位に並んでおり、日本はおおむね平均値となっている。
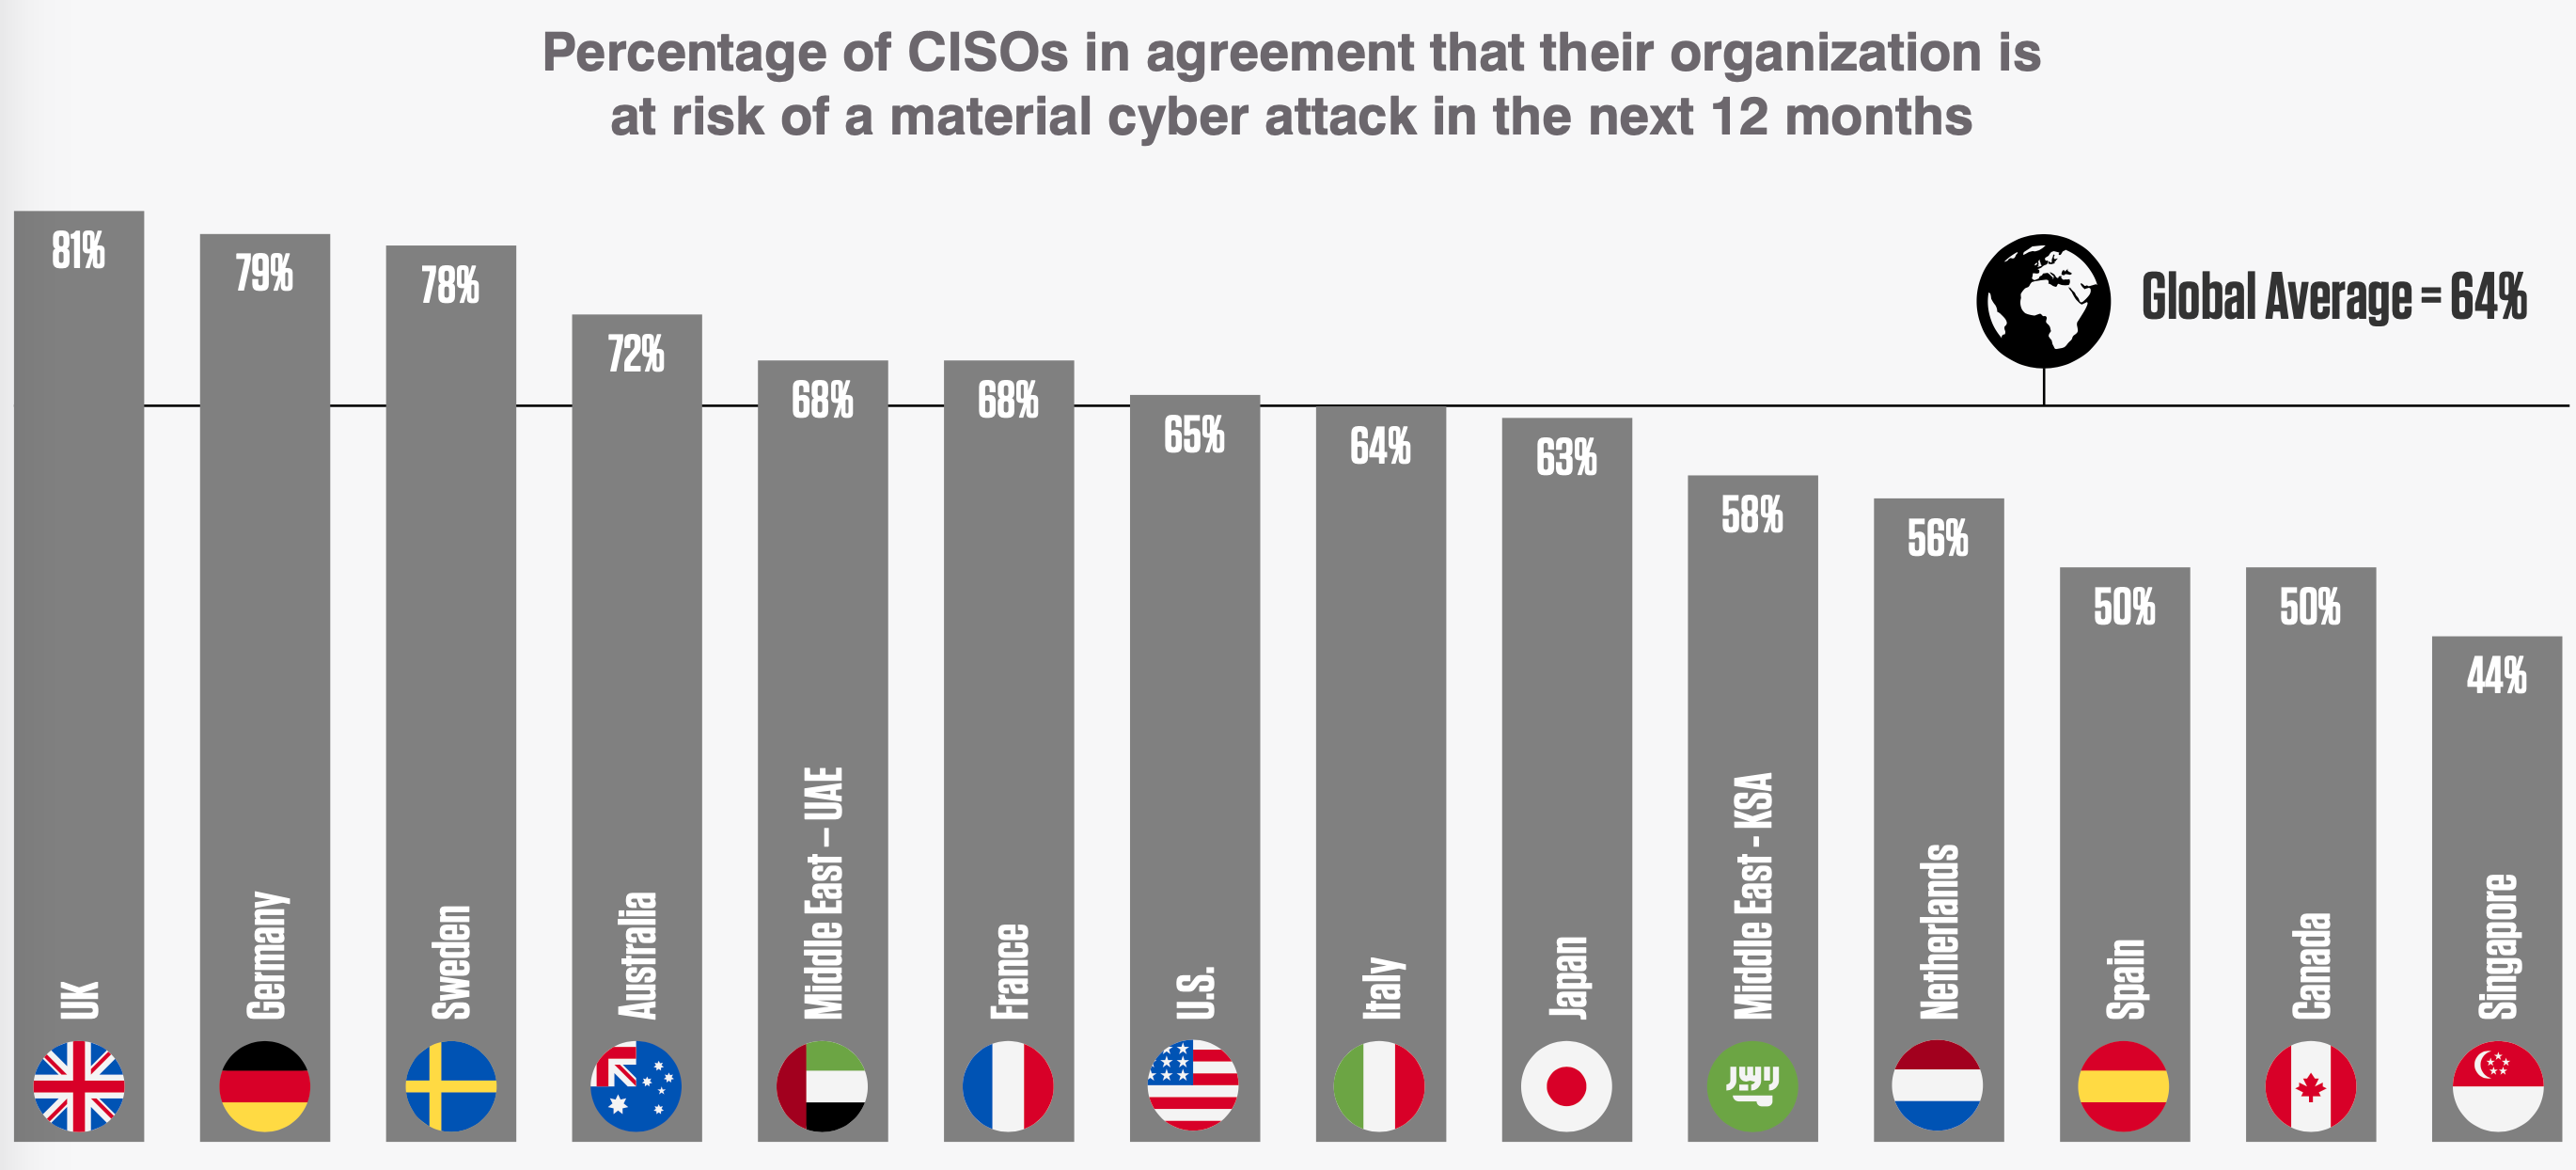
ちなみに業種別でみると、最も高いのは小売業の83%となっている。逆に最も低いのが公的機関で、24%のCISOが重大なサイバー攻撃を受けるリスクは低いと認識しているとのことである。一口に「公的機関」と言っても多種多様な組織が含まれるので、一概には言えない面もあるが、市民の個人情報やプライバシーなどに関する大量の情報を扱っている組織や、社会インフラの維持に関する重要な役割を担っている組織もあり、実際にサイバー攻撃によって社会インフラが機能不全に陥った事例も発生しているので、公的機関におけるリスクの認識はもっと高くあるべきなのではないかと感じる。
また、リスクに関してこのように認識されている一方で、CISOの66%はサイバー攻撃に立ち向かうための準備がいまだに不十分であると回答している。特にオランダ、ドイツ、スウェーデンの3カ国では、「不十分」だと回答したCISOが約80%となっている。このような、サイバー攻撃を受けるリスクが高いと認識していながら準備が不十分だというギャップによって、CISOの懸念がさらに高まっていると考えられる。
ちなみに本報告書では、代表的な8種類の手法およびターゲットの中で、来年最もサイバーセキュリティーの脅威になると認識しているものは何かを尋ねた結果もまとめられているが、これに関しては34~26%の間でほぼ横並びとなっている。このような状況を踏まえて、本報告書では、対策すべき脅威を絞り込めず、全方位に対して対策レベルを高める必要があることが、前述のようなギャップが生じる原因の根本だと指摘されている。
次に図2は、「従業員は自組織をサイバー攻撃の脅威から守るための、自らの役割を理解している」と考えているCISOの割合を国別に表したものであり、日本、ドイツ、UAEが上位となっており、逆にシンガポールとオーストラリアが並んで下位となっている。
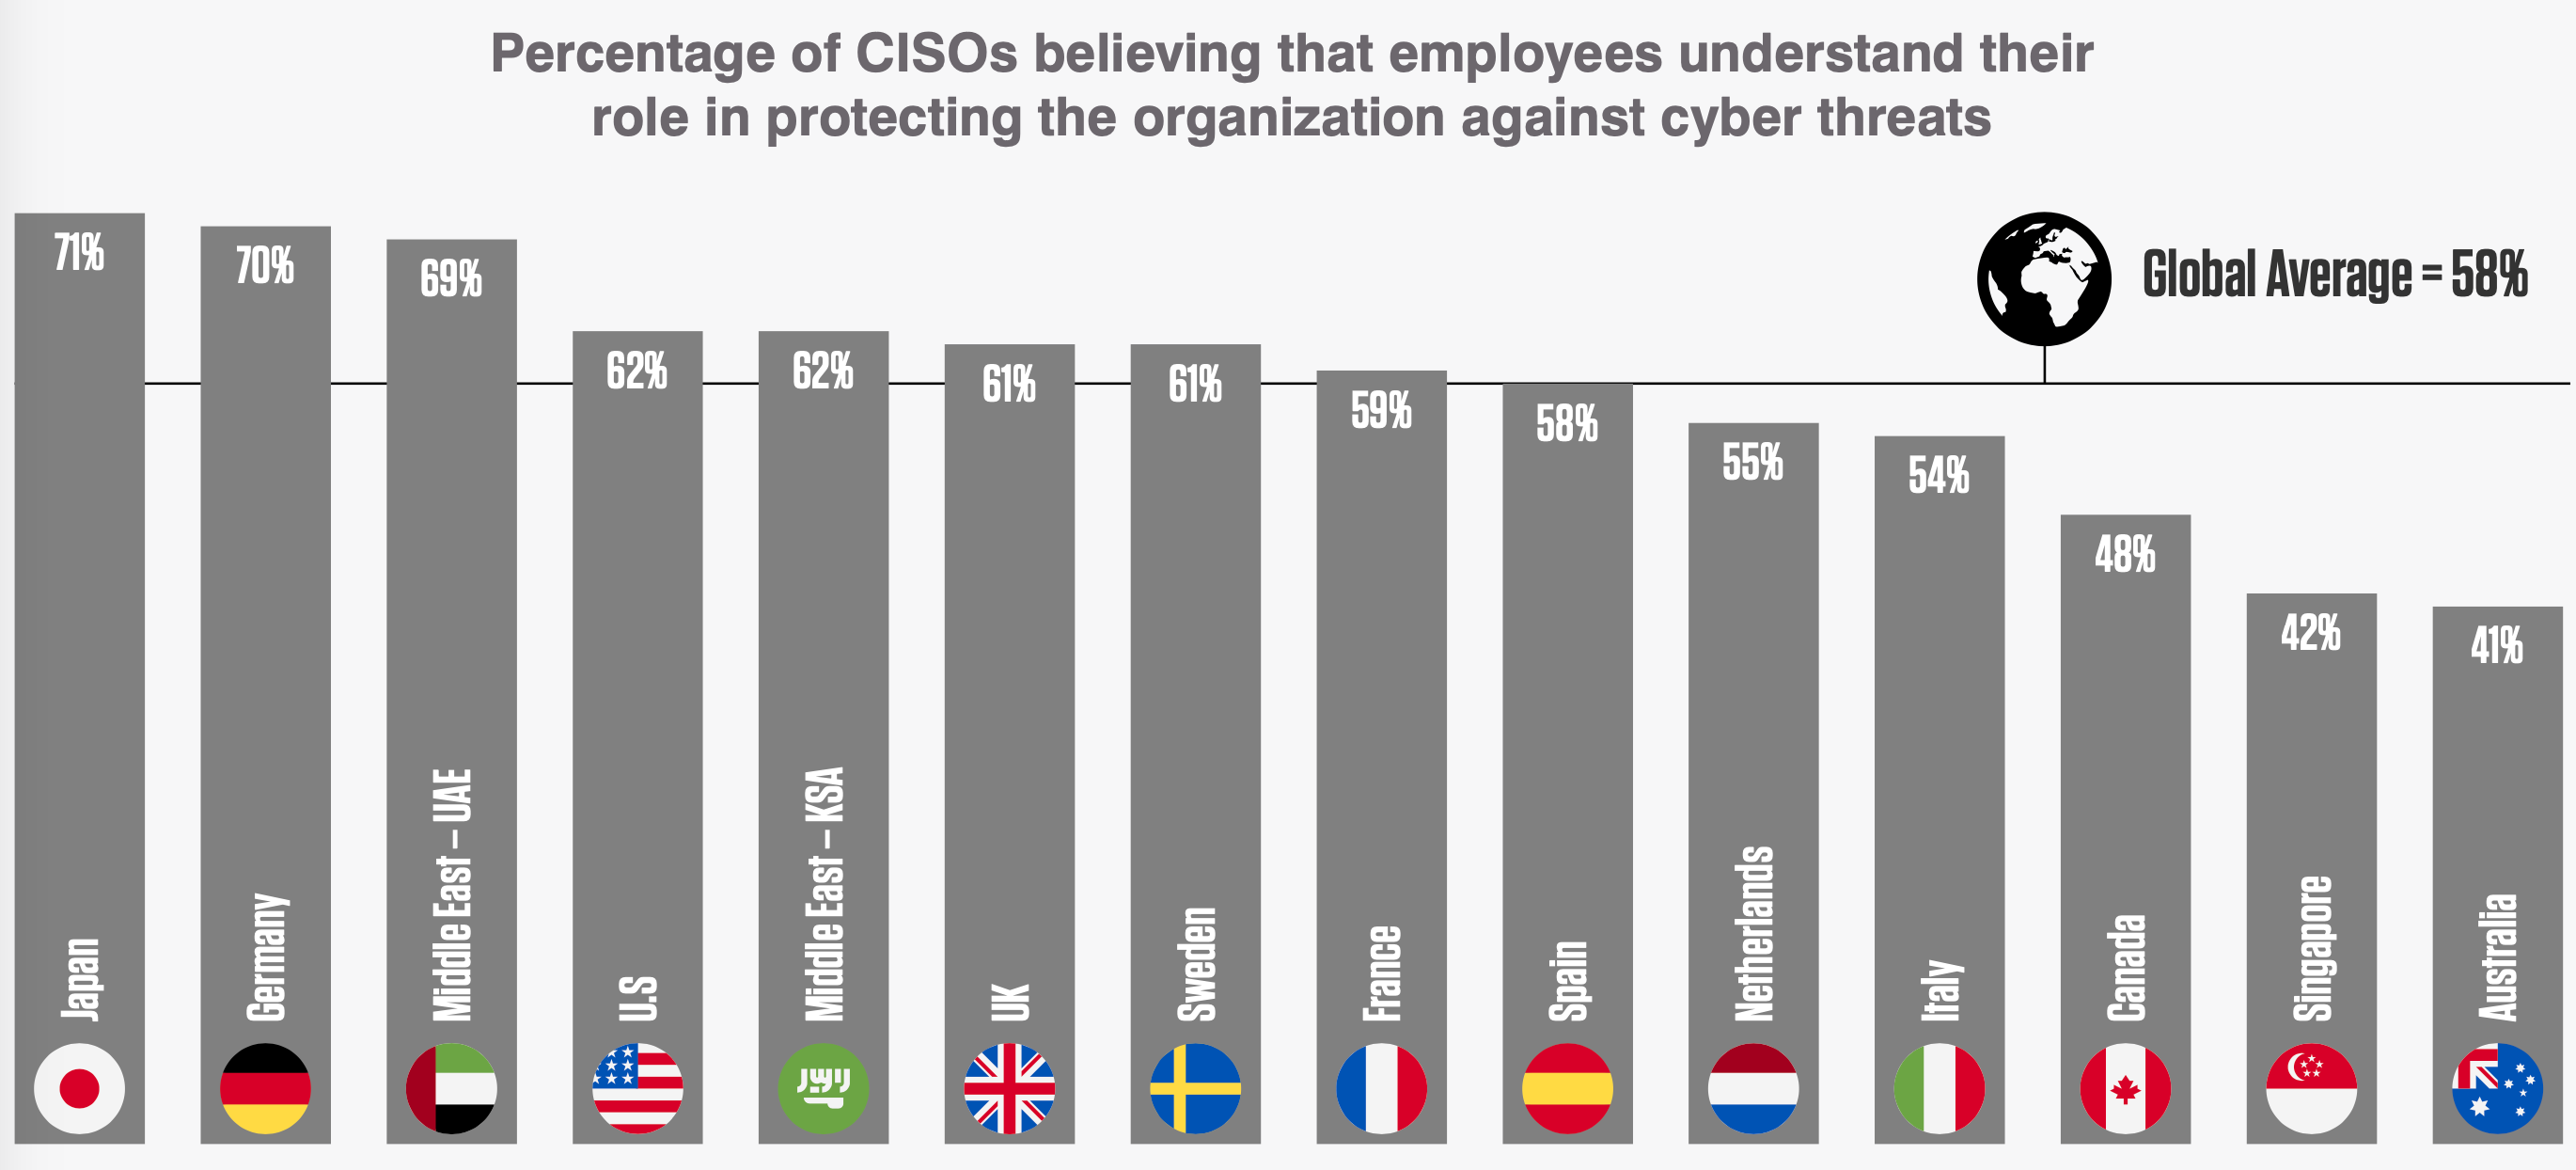
近年は何らかの形で人をだましてファイルを開かせたりウェブサイトにアクセスさせるなど、組織内の人手を介する手口が使われることが増えているため、そのような攻撃をかわすために従業員が自らの役割を理解していることは非常に重要である。しかし一方で攻撃者の手口も巧妙になってきており、従業員がだまされてしまったり、対処を誤ることによって攻撃を成功させてしまうリスクをなくすことはできない。
本報告書によると、CISOの多くは従業員が役割を理解しているものの、適切に対処するためのスキルや装備(注2)が十分でないという課題を認識しているという。また、回答者の58%は、サイバーセキュリティーの観点で組織における最大の脆弱性はヒューマンエラーであると認識しているというデータも示されている(注3)。さらに在宅勤務の増加によって、サイバーセキュリティー担当部門から個々の従業員に対するサポートが困難になっているため、従業員が自力で対処する必要性が高まっているという課題も指摘されている。
本報告書の後半部分では、パンデミックによる在宅勤務の増加や勤務形態の多様化をふまえて、今後のサイバーセキュリティー対策を中長期的にどのように考えていくか、CISOがどのような課題認識をもっているかを尋ねた結果などが示されている。
近年はサイバー攻撃によって企業の事業中断や社会インフラの機能停止が発生した例が報道される例も増えており、サイバーセキュリティーと危機管理や事業継続との関連性がより深くなってきている。ぜひ本報告書をきっかけとして、CISOやサイバーセキュリティー担当者との間で連携を深めていただければと思う。
注1)調査対象国は米国、カナダ、英国、フランス、ドイツ、イタリア、スペイン、スウェーデン、オランダ、アラブ首長国連邦(UAE)、サウジアラビア、オーストラリア、日本、シンガポールの14カ国。
注2)原文では「end users are not adequately skilled or equipped for cyber defense」と表現されており、ここで「equpped」はサイバーセキュリティー対策のためのソフトウエアツールが備えられることを指すと考えられる。
注3)国別に見ると米国が最も高くて75%となっており、日本は65%で5位である。















