
編集部注:「リスク対策.com」本誌2014年11月25日号(Vol.46)掲載の連載を、Web記事として再掲したものです。(2016年6月2日)
2014年7月、業務委託を受けていた企業から3000万件を超える顧客情報を持ち出した元システムエンジニア(SE)が、不正競争防止法第21条に規定される営業秘密侵害罪(10年以下の懲役又は1000万円以下の罰金)の容疑で逮捕されました。元SEは常駐していた企業のパソコン室に私物のスマートフォンを持ち込み、USBケーブルでパソコンに接続して充電する振りをしながら、約1年間にわたり顧客データの複製・持出しを繰り返し、名簿業者に売り渡していました。
国内のスマートフォン保有率が上昇する中、私物のスマートフォンが当たり前のように職場に持ち込まれていますが、私物スマートフォンの持ち込みには、情報セキュリティ上、さまざまなリスクがあります。また、従業員の私物スマートフォンの利用に関しては、職場への持ち込みの問題だけでなく、私物スマートフォンを業務目的で利用することについての問題もあります。最近では、個人所有のスマートフォンなどの私物端末を業務に利用するBYOD(Bring Your Own Device:ビー・ワイ・オー・ディー)が広まりつつありますが、BYODにはさまざまなリスクがあることが指摘されています。
そこで、今回は、私物スマートフォンの職場への持ち込みのリスクとその対策、およびBYODの留意点について説明します。
1 私物スマートフォン持ち込みのリスク
(1)従前のルールの形骸化
職場への私物の持ち込みは、通常、服務規律や情報セキュリティ規程などで制限されています。一般的に、携帯電話の持ち込みについては可とする一方で、パソコンやUSBメモリ、カメラなど、記録媒体としての機能を有するものについては、持ち込み禁止とする企業や組織が多いと思われます。しかし、最近では従来の携帯電話に替えてスマートフォンを所持する従業員が大半を占めるようになり、従前のルールの適用が難しくなっています。スマートフォンは、携帯電話とパソコンの両方の機能を併せ持ち、記録媒体としての機能やカメラ機能も備えていることから、従前のルールに照らした場合、記録媒体としての機能を有するものとして持ち込みが禁止されると考えられます。しかしながら、実際にスマートフォンの職場への持ち込みを全面禁止とすることは難しく、従前のルールが形骸化しているケースが少なくないものと思われます。
(2)不適切利用のリスク
スマートフォンが有するさまざまな機能は、利用者にとって利便性が高いものである一方で、それが職場に持ち込まれて不適切に利用された場合は、企業等に多大なリスクをもたらすおそれがあります。職場における私物スマートフォンの不適切利用としては、盗聴・盗撮による業務関連情報の漏えい、私物スマートフォンを可搬媒体としたデータの持ち出し、不正プログラムに感染した私物スマートフォンの業務システムへのアクセスにより生じる業務システムのプログラム汚染や情報漏えいなどが想定されます。
実際に、私物スマートフォンを利用したデータの持ち出しによる顧客情報漏えい事件が発生していることは前述の通りです。この他にも、退職勧奨を受けた元従業員が私物スマートフォンに上司や人事担当者との面談内容を録音して退職後にインターネットで流したり、従業員が職場内で撮影した写真に業務関連情報が写り込み、その写真をソーシャルメディアにアップしたことで内部情報が社外に漏れてしまったなどのトラブルも起きています。
2 企業等に求められるリスク対策
私物スマートフォンの持ち込みについては、企業等が実情を把握したうえで、企業等としてのルールを明確にすることが必要です。ルールを定めるにあたり大切なことは、実効性のあるものにすることです。守れないルールは、かえってリスクを増大させます。業種や業務内容、企業等の規模にもよりますが、一般の執務スペースへの私物スマートフォンの持ち込みを全面的に禁止するルールは実行性に乏しいものと思われます。実効性について不安を抱きながら全面禁止とするよりも、持ち込みを認めたうえで、利用ルールを定め、ルールの遵守を徹底させる方がリスク対策として有効であると考えられます。業務上の必要性から、一般の執務スペースへの持ち込みを禁止せざるを得ない場合には、例外的に利用を許可する必要性が生じることを前提にして、例外的利用に関するルールを予め定めておくことが必要です。他方で、機密性の高い情報を取り扱う執務スペースに関しては、私物スマートフォンの持ち込みを禁止したうえで、実効性の高い運用を行うことが求められます。特に、機密性の高い情報を扱う執務室等については、一切の私物の持ち込みを禁止し、出入り口に金属探知機を設置したり、室内に監視カメラを設置するなど、必要とされる情報セキュリティのレベルに応じた管理体制を整えることが求められます。
なお、各府省情報化統括責任者補佐官等連絡会議情報セキュリティワーキンググループ(WG)による「私物端末の業務利用におけるセキュリティ要件の考え方」では、私物端末が執務室に持ち込まれ、使われることによる情報セキュリティ上のリスクとその対策について一覧(図表1)にまとめているので、企業等における対策を検討する際に参考にしてください。
また、総務省では「スマートフォンを安心して利用するために実施されるべき方策」において、推奨するスマートフォン情報セキュリティ3カ条として、「OS(基本ソフト)を更新」「ウイルス対策ソフトの利用を確認」および「アプリケーションの入手に注意」を掲げていますが、私物スマートフォンの持ち込みに関して、これらの徹底を図ることは、企業等のセキュリティ対策上のみならず、従業員個人のセキュリティ対策としても有効であると思われます。
3 私物スマートフォンの業務利用の問題
(1)BYODのメリット・デメリット
従業員の私物スマートフォンの利用に関しては、職場への持ち込みだけでなく、BYODの問題もあります。個人所有のスマートフォンなどの私物端末を業務に利用するBYODは、世界的にも広がりをみせており、米国では有職者の80%が私物のスマートフォンやタブレット端末などを仕事に使用しているという調査結果があります。国内においてもBYODが外回りの営業担当者などを中心に広まりつつありますが、BYODの実施については、企業等にとって、メリットとデメリットがあります。従業員が使い慣れた私物端末で業務を行うことで、業務効率や生産性が向上し、業務用端末の支給に伴う機器購入費やパケット代を低減でき、初期設定やサポート、メンテナンスにかかる手間やコストも削減できる一方で、紛失・盗難、不適切なアプリケーションによるウイルスへの感染、意図的な情報の持ち出しなど、情報セキュリティ上のリスクの増大が懸念されます。また、従業員にとっても、業務用と私物の2台持ちの煩わしさから解放され、普段使い慣れた私物端末を業務に利用できることで作業効率が上がり、ワークライフバランスを図りやすくなる一方で、業務上発生した通信費を自己負担させられたり、使用する基本ソフトやアプリケーションに関して制約を受けるなど、私物でありながら自由に使えないなどのデメリットがあります。
(2)BYODの利用状況
リスク回避の観点から、BYODを禁止している企業等は少なくありません。『平成25年版情報通信白書』(総務省公表)によれば、過半数の企業等がBYODを禁止しており、BYODを認めている企業等は17%に留まります。その一方で、実際にBYODを実施している従業員の有無については、3割以上の企業等が一部の従業員が私物端末を業務利用していると回答しています。このことから、BYODを黙認している実態が企業等にあることがわかります。
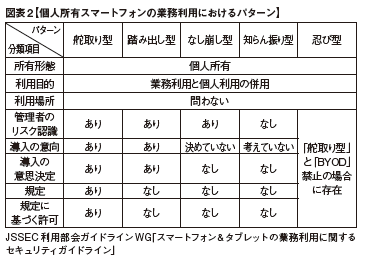
企業等における私物スマートフォンの業務利用状況に関して、日本スマートフォンセキュリティ協会(JSSEC)利用部会ガイドラインワーキンググループ(WG)では、「スマートフォン&タブレットの業務利用に関するセキュリティガイドライン」において、次の5つのパターン(図表2)に分類しています。
①舵取り型:規程を整備し、利用申請と承認がある状態
②踏み出し型:規程はないが、個人所有のスマートフォンを業務利用する意思があり、実際に利用している状態
③なし崩し型:ある程度のリスクの認識はあるが、導入に関する意思決定をしないまま利用者側が先走って利用している状態
④知らん振り型:管理者は関与していないように見える状態
⑤忍び型:個人所有のスマートフォンを隠れて業務で利用している状態。個人所有のスマートフォンの業務利用を禁止している中での利用、および「舵取り型」でも許可を受けていないスマートフォンの利用が該当する
(3)BYODの安全運用のために
企業等の管理の及ばないところで隠れて行われるBYODにはシャドーITの問題があり、企業等のコントロールが及ばないため、不適切な運用により、情報漏えいなどの事故が発生するリスクが高く、非常に危険な状態であると言わざるを得ません。企業等としては、BYODを黙認・放置するのではなく、BYODを禁止するか許可するか、いずれにしても、方針を明確にして、定めたルールを遵守させることがリスク対策として必要とされます。
また、BYODの実施にあたっては、管理のための各種ツールやソリューションを活用し、可能な範囲で技術的対策を実施することが求められるほか、BYOD規程の策定や管理者の選任、BYOD実施状況の監査などの組織的対策、および従業員のリテラシーを向上させる教育・研修の実施などの人的対策を併せて実施し、安全運用のための体制を整備することが求められます。















