

欧州ネットワーク情報セキュリティー機関(ENISA)(注1)は、2019年のEU圏内の通信ネットワークにおける重大なインシデント(ここでは通信途絶に至るようなトラブルの総称)の発生状況を、「Telecom Services Security Incidents 2019 Annual Analysis Report」として2020年7月23日に公開した。
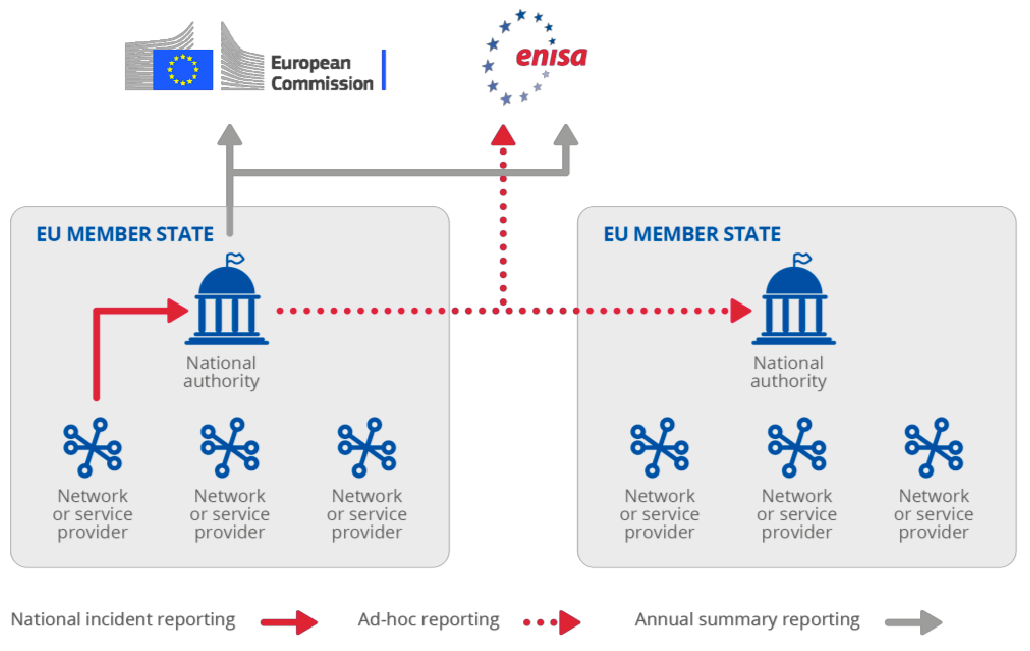
ENISAには、本稿のトップに掲載した図のような仕組みで、EU圏内の通信ネットワークにおけるインシデントの発生状況に関する情報が集まるようになっている。
EU加盟国(EU member state)の通信事業者(Network or service provider)において発生した重大なインシデントは、加盟国内の各国内の当局(National authority)に報告される。各国当局は年間のインシデント発生状況のサマリーを欧州委員会(European Commission)とENISAに報告することになっているほか、状況に応じて個別のインシデントが他加盟国やENISAに報告される(Ad-hoc reporting)。
本稿で紹介する報告書は、このような仕組みで報告されたインシデント発生状況を1年ごとにまとめたものである(注2)。
本報告書の要点(Key takeaways)は次の6項目にまとめられている。
(1) 年間のインシデント発生件数は、ここ数年間160件程度で安定している。
(2) 一方で、インシデントによって失われた「ユーザー時間」(後述)は2018年と同じく比較的低水準を維持している。
(3) システム障害の中ではハードウェア障害が占める割合が大きく、システム障害のうち件数ベースで23%、ユーザー時間ベースで38%がハードウェア障害によるものである。
(4) ヒューマンエラーによるインシデント発生の頻度は増加傾向にあり、特に建設工事中のケーブルや光ファイバーの切断、下請け業者が行ったソフトウェア・アップデート作業の不備など、サードパーティーに起因するものが増加している。
(5) 自然現象に起因するインシデントの増加は、厳しい気象条件や気候変動による。
(6) 火災によるインシデントが大きな影響を与えている。火災からの復旧には数時間から数日を要することが多いので、防火対策だけでなく冗長性を考慮することも重要である。
ヒューマンエラーが増加傾向
図1は2012年から2019年までの8年間における、インシデント発生状況の推移である。青色のバーはインシデントの年間発生件数を示す。赤色のバーはインシデントの規模を表す「ユーザー時間」(user hours)という指標で、インシデントによってネットワークが使用できなくなった時間に、そのネットワークの利用者数を掛けたもので、図では百万時間単位で示されている。
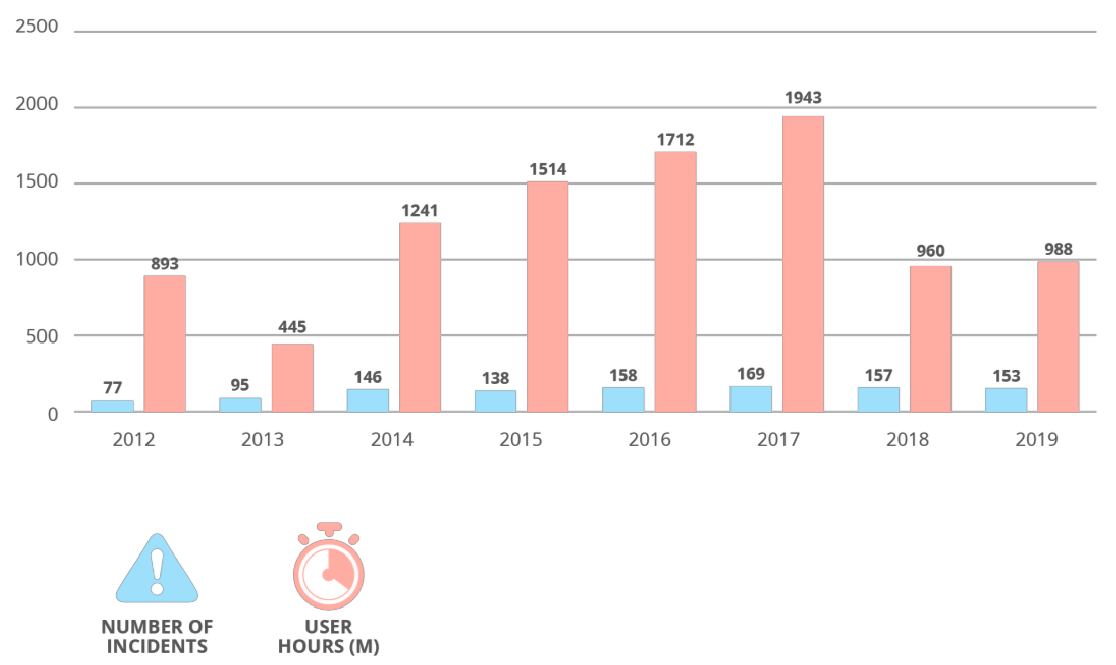
2019年に発生したインシデントで失われたユーザー時間は約9億8812万時間だそうである。この数字だけを見てもピンとこないが、これはEU圏内の人口5億人✕365日✕24時間に対して0.026%になるという。
なお、インシデント発生件数があまり変わっていないのに対して、ユーザー時間が2018年から劇的に小さくなっているが、この原因や背景に関しては本報告書では特に言及されていない。しかしながら2018年の時点では一過性の現象かもしれないと思われていたのに対して、2019年も同水準にとどまったことから、2018年が今後の長期的なトレンドの起点となっている可能性が指摘されている。
一方で図2および図3は、2012年から2019年までの8年間における、インシデントの根本原因(root cause)の割合の推移である。図2は件数ベース、図3はユーザー時間ベースのグラフである。
長期的に見ると、全体的にシステム障害(system failures)が高水準だがやや減少傾向にあり、一方でヒューマンエラー(human errors)がやや増加傾向であることが分かる。前述の要点(Key takeaways)の(4)に記載がある通り、工事業者や下請け業者の作業に起因するインシデントが多いようである。
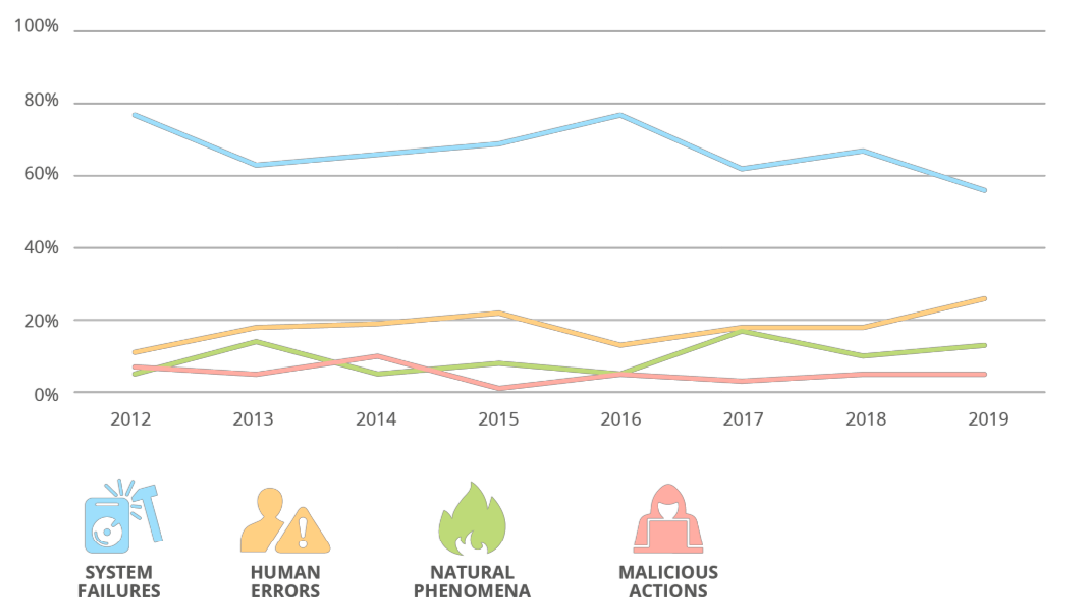
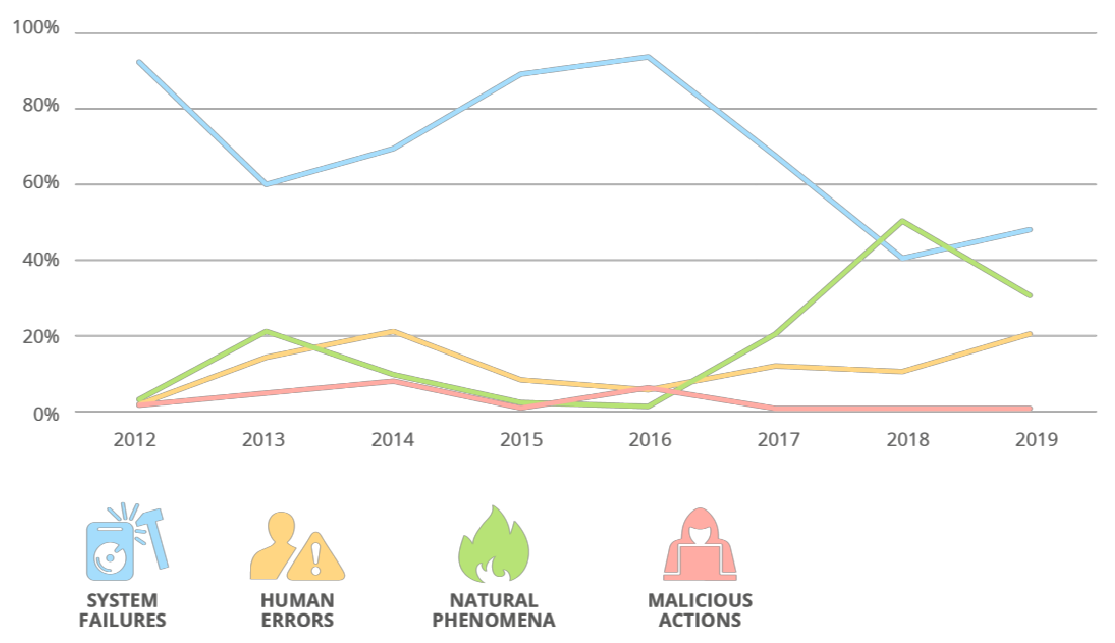
なお「natural phenomena」というカテゴリーについては、「natural」という単語から自然災害のようなものを連想するが、内訳を見ると停電や火災、断線(人為的でないもの)など、一般的には自然災害とはみなされないものが含まれている。したがってここでは、通信事業者から見た外部環境で発生した現象と考えるべきであろう。
少ないサイバー攻撃要因の障害
ところで、図2および図3のいずれにおいても、悪意ある行為(malicious actions)の割合は小さい。本報告書によると、悪意ある行為の約3分の2がDoS(Denial of Service)攻撃、残りは主に物理的なインフラに対して損傷を与える行為であるという。
本連載ではこれまでサイバーセキュリティーに関する報告書を多数紹介してきたが、これらの中ではサイバー攻撃に対する懸念にフォーカスしたものが多かったように思う。それに対して本報告書を見ると、EUの通信事業者において発生したインシデントの中で、サイバー攻撃が占める割合は今のところ小さいようである。
本報告書のもとになっているEU各加盟国からの報告の仕組みは、EUの枠組司令によって規定されたものであるが、本報告書によると2020年末までにEuropean Electronic Communications Code(欧州電子通信規約)(EECC)が発効し、これに基づいて各加盟国からENISAへの報告対象が、通信途絶だけでなく、機密漏えいなどにも広がるようである。したがって来年以降は本報告書の内容が大幅に増える可能性があるので、来年以降も引き続きチェックしていきたいと思う。
■ 報告書本文の入手先(PDF 23ページ/約2.3MB)
https://www.enisa.europa.eu/publications/annual-report-telecom-security-incidents-2019
注1)ENISAとはEuropean Network and Information Security Agencyの略で、EU加盟国における情報セキュリティーを支援する専門機関である。なお本報告書およびENISAのWebサイト(https://www.enisa.europa.eu/)では、組織名称が「European Union Agency for Cybersecurity」(欧州連合サイバーセキュリティー機関)となっているが、略称やロゴマークはENISAのままである。
注2)ただしENISAに報告されるのは、EU加盟国内で発生した、ある程度大規模なインシデントのみであり、全てのインシデントが報告されているわけではない。















