

本連載ではこれまで、ランサムウェア攻撃に関する調査報告書を度々紹介させていただいたが、調査の観点や手法がそれぞれ異なるため、複数の報告書を通してランサムウェア攻撃に関する課題をさまざまな角度から捉えていただけているのではないかと思う。今回紹介させていただく報告書「2021 State of Ransomware Preparedness」も、さらに新たな観点を提供してくれるものである。
これはAxio社が提供している「Axio360プラットフォーム」(注1)に組み込まれているランサムウェア対策評価機能を利用した100以上の組織における対策状況を、次の7つの分野に分けて整理してまとめたものである。
- ・特権的アクセスの管理(Management of privileged access)
- ・基本的サイバー衛生(Basic cyber hygiene)
- ・サプライチェーン・リスクへの暴露(Exposure to supply chain risk)
- ・ネットワークの監視(Network monitoring)
- ・インシデント管理(Incident management)
- ・脆弱(ぜいじゃく)性の管理(Vulnerability management)
- ・教育訓練と意識づけ(Training and awareness)
なお本報告書は下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://learn.axio.com/ransomware-preparedness-report
(PDF 22ページ/約 9.0 MB)
外部アクセスに関する対策の実施状況
図1は、自社のネットワークに対する外部からのアクセスに関する、対策の実施状況を尋ねた結果である。設問は上から順に次のようになっている。
- ・自社のネットワークに影響を及ぼすような、外部からのセキュリティー侵害を制限する制御策を導入している
- ・自社のネットワークにアクセスする全ての外部者に関する情報を常に最新の状態に維持している
- ・自社のネットワークにアクセスする外部者の、サイバーセキュリティーに対する姿勢(posture)を監視する
- ・サードパーティ製ソフトウエアの使用を原則として拒否し、例外あるいはホワイトリストに登録する手続きを経て認められたソフトウエアのみにアクセスを許可する
- ・外部者に自社のネットワークへのアクセスを許可する前に、サイバーセキュリティーに対する姿勢(posture)を評価する
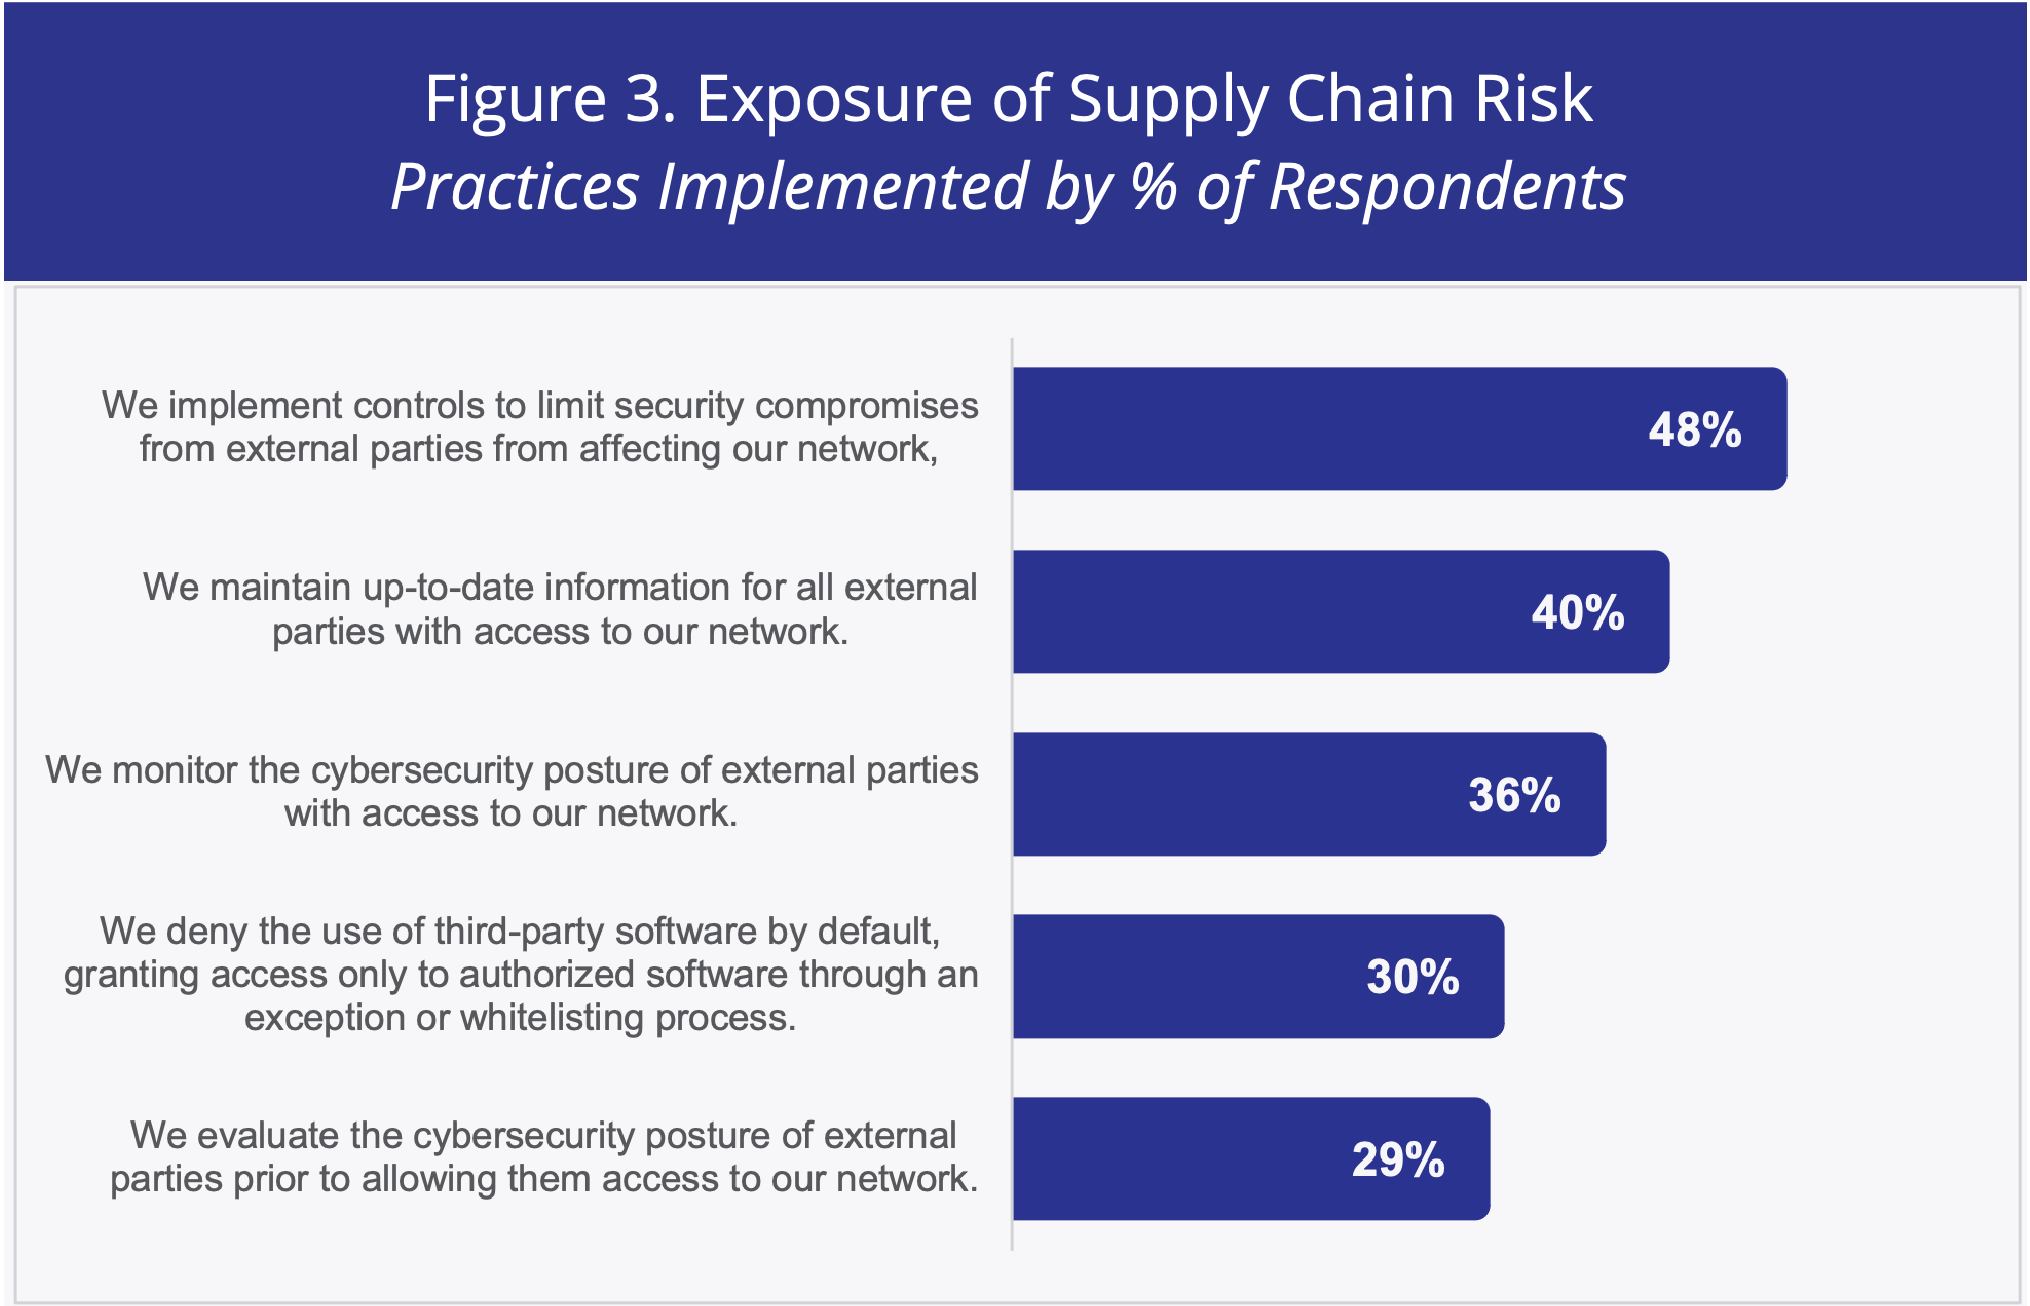
今日ではネットワークに対する外部からの侵入を防ぐファイアウォールの設置は常識であろうが、一方で外部とのやりとりに必要な抜け道もあけておかなければならず、これが攻撃のための進入路として狙われる可能性が高い。特に本連載の第157回(注2)で紹介したように、サイバーセキュリティー対策が比較的甘いサプライヤーにまず侵入し、それを足がかりとして標的の組織に侵入するという手口が急増している。
従って図1に含まれているような、自社のネットワークにアクセスする外部者を常に把握し、これらに十分な対策を徹底させることが非常に重要となっているが、図1を見る限りではそのような対策はあまり実施されておらず、大いに改善の余地がある。
攻撃を受けた際の対応準備状況
また、これはランサムウェアに限った話ではないが、どのような予防策を講じたとしても、自社のネットワークがインターネットにつながっている以上は悪意のある攻撃を完全に予防することは不可能と考えるべきであり、予防できなかった場合の対応策も準備しておく必要がある。図2はランサムウェアの攻撃を受けた際のインシデント対応に関する準備状況を尋ねた結果である。設問は上から順に次のようになっている。
- ・インシデント発生中に連絡をとる主要な外部者(*)が、対応計画の中で文書化されている
- ・ランサムウェアの影響を受けている間にサイバーセキュリティー保険を適用するために必要な手続きを理解している
- ・サイバーセキュリティーに関するインシデントに対応する際の役割、責任、および主要な機能の概要が書かれたサイバーセキュリティー・インシデント対応計画がある
- ・机上演習や類似の方法でインシデント対応計画を評価するために、ランサムウェアに関するシナリオを使っている
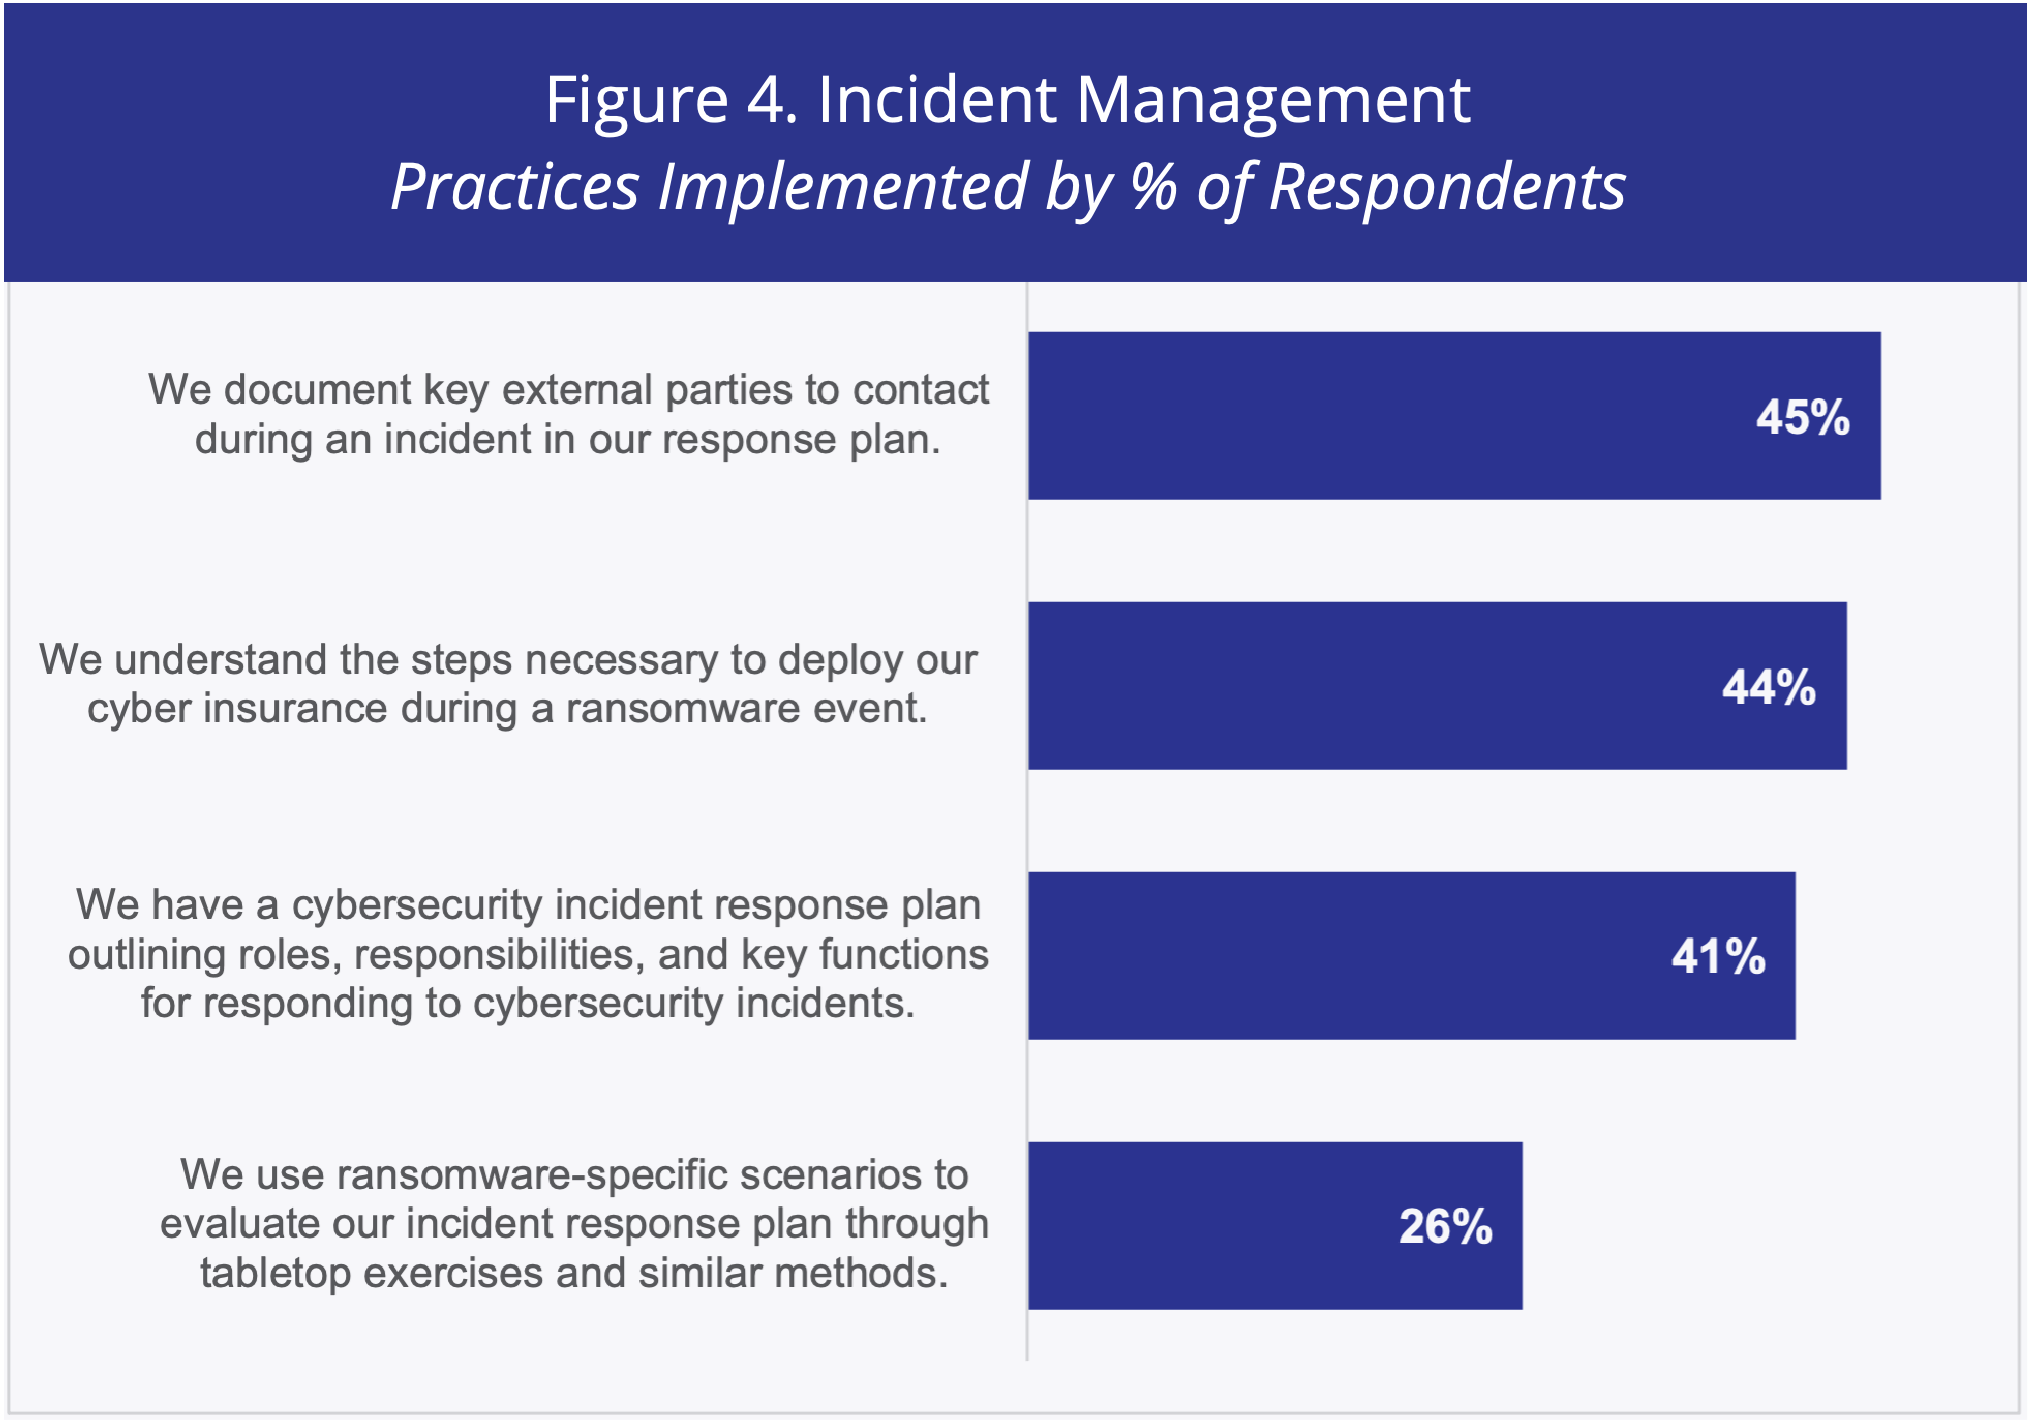
単に「インシデント対応計画が作られているか」といった漠然とした設問ではなく、ランサムウェア対応のために必要と考えられる具体的な準備が列挙されているのが興味深い。例えば、1つ目の設問で「インシデント発生中に連絡をとる主要な外部者」(*印)としては、ITシステム管理、フォレンジックの専門家、弁護士、対外広報に関する連絡先などが例示されている。ランサムウェア対応の際に、これらのような外部組織や専門家の助けが必要であることを認識し、実際に助けてもらえるアテがあることが重要であり、これらを攻撃を受けてから探すようでは、対応がどんどん後手に回ってしまうであろう。
また、サイバーセキュリティー保険(注3)を契約していても、ランサムウェアによる被害に対して保険を適用するために、インシデント対応中に実施すべき事項を知らないと、保険金請求のために必要な記録を残せないなど後から問題になりかねない。従って、これらの事項もインシデント対応手順に組み込まれている必要がある。
筆者自身が特に注目せざるを得ないのは、ランサムウェアに関するシナリオに基づくインシデント対応計画の評価があまり行われていないことである。ランサムウェアによる被害の事例は既に国内外で複数発生しており、さまざまな報告書や報道などで、被害に至る経緯なども明らかになっているので(注4)、シナリオの素材は容易に入手可能である。また、あまり人手がかからない小規模な机上演習でも(注5)、シナリオを工夫すればインシデント対応計画の評価に十分役立つし、改善すべき箇所を具体的に特定することもできる。これはサイバーセキュリティーに限らずBCPに関しても同様であるが、このような対応計画の評価や検証に取り組む企業が少しでも増えてほしいと思う。
ランサムウェアはサイバー攻撃の中でも比較的新しいタイプであり、読者の皆様の中にはまだリアルな脅威として感じられないという方もおられるかもしれないが、一方で被害例は既に国内外で発生しており、決して対岸の火事とは言えない。被害に遭った後の対処に関しては従来のサイバー攻撃とは異なる部分が多いが、予防策に関しては従来と大きく変わる部分は少なく(注6)、従前から必要といわれている基本的なサイバーリスク対策を着実に漏れなく実施することが、ランサムウェアに対しても有効だと考えられる。
本報告書では前述の7つの分野にわたってランサムウェア対策の実施状況が網羅的にまとめられているので、これらを自社の対策状況と比較すれば、自社でどのような対策が手薄になっているか把握するのにも役立つであろう。ぜひこのような情報も参考にしながら、ぬかりなく対策を講じていただければと思う。
注1)https://axio.com/platform/
注2)第157回:サプライヤーを狙って侵入するサイバー攻撃の最新動向
ENISA / Threat Landscape for Supply Chain Attacks
https://www.risktaisaku.com/articles/-/58506(2021/09/14 掲載)
注3)実際の呼称は保険会社によってさまざまである。
注4)例えば本連載で紹介したものの中でも、下記の報告書などではランサムウェアの事例が具体的に解説されている。
第150回:急速に普及するIoT技術に求められるセキュリティー対策
Nozomi Networks / OT/IoT Security Report
https://www.risktaisaku.com/articles/-/56037(2021年7月27日掲載)
注5)手前みそで恐縮だが、「リスク対策.com」のE-ラーニングの中で、筆者が講師を担当している『効果的な緊急事態対応のための演習のノウハウ』では、小規模でありながら効果的な机上演習の手法を紹介している。詳しくは下記URLを参照されたい。
https://www.risktaisaku.com/articles/-/29798
注6)例えば一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)が下記URLにまとめているランサムウェア対策を見れば、事前に行うべき対策にはあまり目新しいものがないことが分かる。
https://www.jpcert.or.jp/magazine/security/nomore-ransom.html#3















