

「CISO」とは「最高情報セキュリティ責任者」の略称であり、企業の情報セキュリティ体制の要となる役職である。日本ではCISOを設置している企業は4割程度(従業員数が1万人以上の企業に限っても6割強)のようだが、米国では9割以上の企業がCISOを設置しているという(注1)。
今回紹介させていただく報告書は、米国の大企業でCISOを務めている方々が、CISOとして望ましい資質を備えているかどうかを調査した結果である。本報告書は役員専門の人材紹介会社であるArtico Search社、コンサルティングファームのIANS Research社とThe CAP Group社の3社が共同で発表したものであり、下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://www.iansresearch.com/resources/infosec-content-downloads/research-report-insights/cisos-as-board-directors-ciso-board-readiness-analysis
(PDF 15ページ/約 16.8 MB)
本報告書では米国企業のうち「ラッセル1000指数」(注2)に含まれる大企業のCISOのうち330人が調査対象となっている。本報告書がユニークなのは、アンケート調査ではなく公開情報などから情報収集を行っているという点である。具体的にはリンクトイン(注3)や社外で講演した際のプロフィール、プレスリリース、インタビュー記事などから、米国の大企業のCISOがどのような経歴やバックグラウンドを持っているかを調査し、分析している。
まず本報告書では、サイバーセキュリティを担当する取締役に求められる5つの特質と、そのような特質を備えているとみなす基準を次のとおり定義し、調査対象のCISOがこれらを備えているかどうかを調べている。
・情報セキュリティに関する在職期間(Infosec tenure):CISOを5年以上、情報セキュリティ関連業務を10年以上経験していること。
・取締役の経験(Broad experience):情報セキュリティ以外の役割を担う取締役としての経験があること。
・広い視野(Scale):大規模な、グローバルな組織における情報セキュリティの責任者としての経験があること。
・高等教育(Advanced education):IT、工学、ビジネス、または法学に関する上級学位(学士号より上)を持っていること。
・多様性(Diversity):女性であるか、またはマイノリティ・グループの出身であることを自認していること。
図1は調査対象のCISOがこれらの特質を備えているかどうかを判定した結果である。この中で「R1000 CISOs」とはラッセル1000指数の企業のCISO(つまり調査対象全体)、「Board CISOs」とは調査対象のうちCISOと取締役を兼ねている人だけに絞った場合の割合を、それぞれ示している。
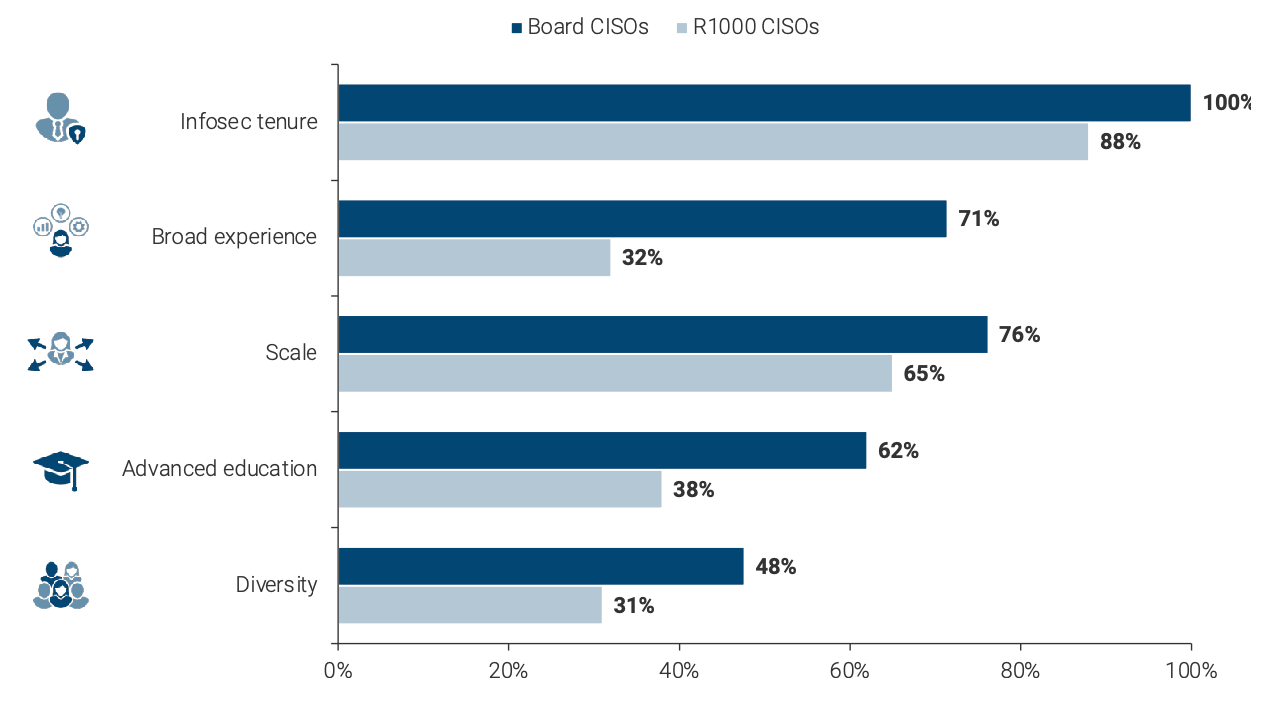
「情報セキュリティに関する在職期間」に関しては多くのCISOが基準を満たしている反面、他の特質に関してはかなり濃淡があるのが一目瞭然である。例えば「取締役の経験」については、CISOと取締役とを兼任している人の中でも、情報セキュリティ以外の分野を担当する取締役の経験がない人が3割程度いることが分かる。また「高等教育」や「多様性」においても、CISOと取締役とを兼任している人々と、そうでない人々との間での差が開いているのが目立つ。
本報告書ではさらに、これらの特質のうち4つ以上を備えた人を「理想的」(Ideal)、3つを備えた人を「優秀」(Strong)、1つまたは2つだけ備えた人を「新進」(Emerging)として区分した上で、詳細な分析を試みている。なお調査対象全体における割合は、「理想的」が14%、「優秀」が33%、「新進」が52%となっている。
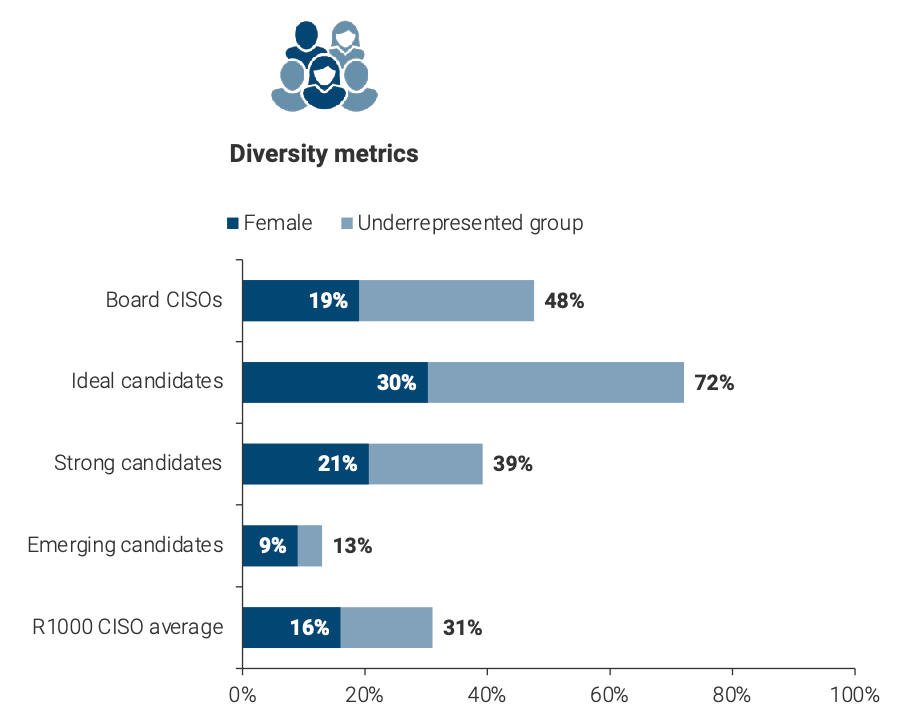
前述の5つの特質の中で、特に「高等教育」と「多様性」においては、「理想的」なグループから「新進」のグループまでの間で、ギャップが大きくなっていることが、本報告書で指摘されている。図2はその一例で、「多様性」という特質を備えた人の割合を前述の区分ごとにまとめたものである。図中で「Female」は女性、「Underrepresented group」はマイノリティ・グループをそれぞれ示している。
本報告書ではこれらの分析結果を踏まえてさまざまな問題提起や提言が行われているが、それらの中で特に筆者の目を引いたのは、取締役向けの資格認定プログラム(Board Certification Program)に関する言及である。米国ではいくつかの著名な大学や団体が、取締役として必要な知識な能力を備えるための資格認定プログラムを運営しているものの、調査対象のCISOの中で、そのような資格を取得している人は2%しかおらず、CISOと取締役とを兼務している人に限っても10%しかいないという。
これは他の資格制度についても言えることであるが、信頼できる機関が運営している資格認定制度は、その資格に必要とされる知識や能力などを網羅的に身につけないと資格を取得できないように設計されているので、そのような資格取得をめざして勉強することが、その役職に必要最低限のレベルに到達するための早道である(注4)。
本報告書でもそのような認識のもと、CISOが取締役としての資格の取得を通して、CISOに本来求められる特質をできるだけ広く身につけることが、企業の情報セキュリティの向上に繋がるとしている。
日本企業においては、前述の通りそもそもCISO自体がまだ米国に比べて少ないので、まず多くの企業においてCISOという役職とその役割を確立するのが先決かも知れないが、一方で本報告書で述べられているようなCISOの特質という観点についても、絶えずレベルアップを図っていく必要があるであろう。本報告書で定義されている5つの特質が必ずしも正解や最適解とは限らないが、日本企業において望ましいCISO像を考える上で参考になると考えられる。この分野に関して問題意識をお持ちの方にはぜひご一読をお勧めしたい。
注1)NRIセキュアテクノロジーズ株式会社が2022年に発表した調査結果による。詳細は下記リンク先を参照されたい。
NRIセキュアテクノロジーズ株式会社Webサイト「NRIセキュア、日・米・豪の3か国で「企業における情報セキュリティ実態調査2022」を実施」
https://www.nri-secure.co.jp/news/2022/1213
注2)「ラッセル1000指数」とは米国のラッセル・インベストメンツが公表している指数で、時価総額などを基準として選ばれた上位1000銘柄によって構成されており、大型株のベンチマークとして利用されている。
注3)リンクトイン(LinkedIn)とはビジネスに特化したSNSで、日本ではあまり普及していないが世界各国で9億人以上に利用されている。
注4)例えば事業継続の分野においても、筆者が日本支部事務局を務めているBCIをはじめ、DRIIやBCAOなどが運営している資格認定制度は、事業継続に関する知識を網羅的に習得しなければ資格を取得できないようになっている。















