

かつて本連載において、社会インフラや工場などの機器やシステムを標的としたサイバーセキュリティーに関する調査報告書を紹介させていただいたが(注1)、この分野はIoT(Internet of Things)の急速な普及とともにサイバー攻撃の事例も増えており、近年特に注目されている分野の一つである。
今回紹介させていただくClatory社の「Biannual ICS Risk & Vulnerability Report」も同分野に関する報告書である。タイトルにある「ICS」とはIndustrial Control Systemsの略で、工場などで使われるプログラム可能論理制御装置(PLC:Programmable Logic Controller)や監視制御システム(SCADA:Supervisory Control And Data Acquisition)などを含む、産業用制御システムの総称である。
本報告書は、この分野を専門としているClatory社が、2021年上半期におけるリスクや脆弱(ぜいじゃく)性の調査結果をまとめたもので、下記URLにアクセスして、氏名やメールアドレスなどを登録すれば、無償でダウンロードできる。
https://security.claroty.com/1H-vulnerability-report-2021
(PDF 43ページ/約 0.4 MB)
Clatory社は社内に「Team82」という専門の調査チームを持っており、2021年上半期だけでICSに関する脆弱性を70件も発見したという。これは既に2020年の一年間に発見された数を上回っているとのことである。同社以外にも多くの組織が同様の調査を行っており、これらの組織によって2021年の上半期に発見された脆弱性は637件、これらの影響を受けるベンダーは76社に達する(注2)。本報告書ではこれらの脆弱性の内容がさまざまな観点から整理され、昨年のデータとの比較が行われている。
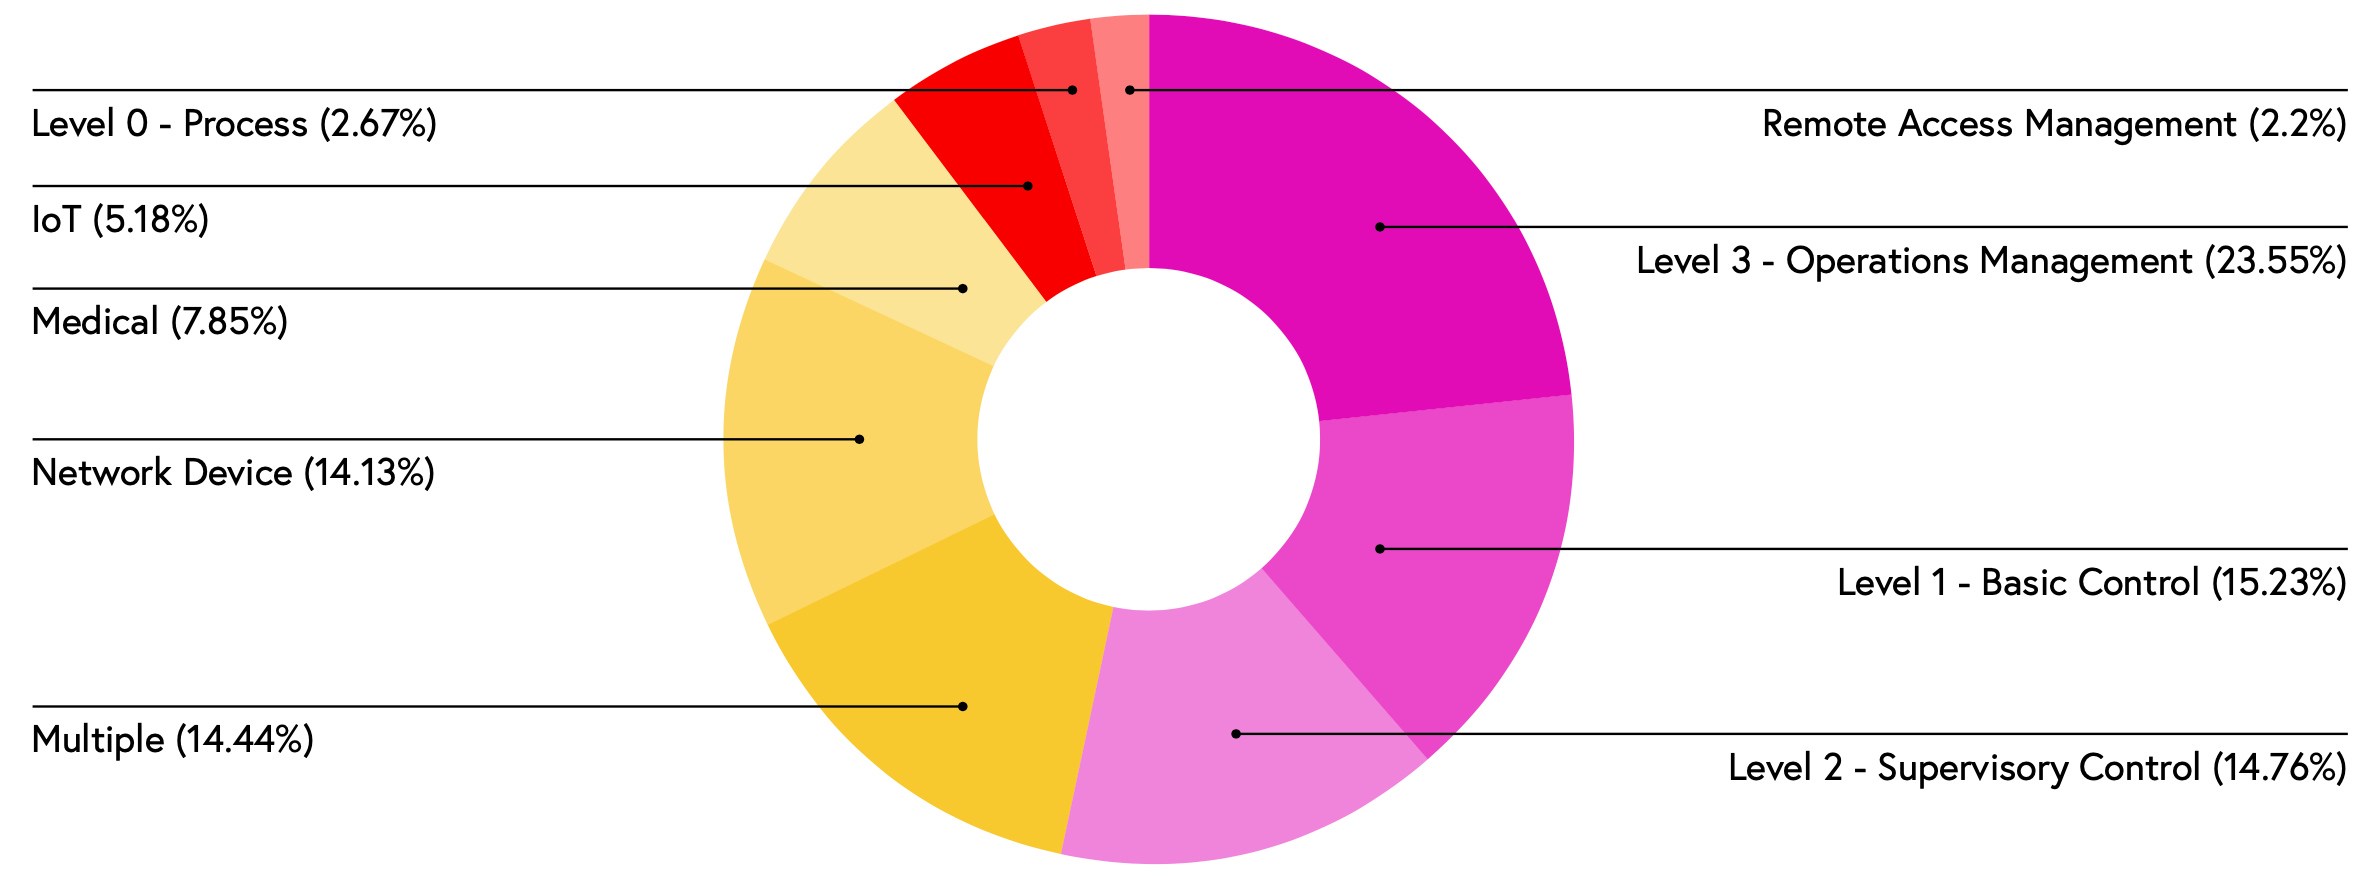
図1は2021年上半期に発見された脆弱性の対象となっている製品の内訳である。ここで「Level 0」~「Level 3」というのは、ICSのセキュリティーを検討する際によく用いられる「Purdueモデル」における階層のことであり、Purdueモデルは図2のようになっている。
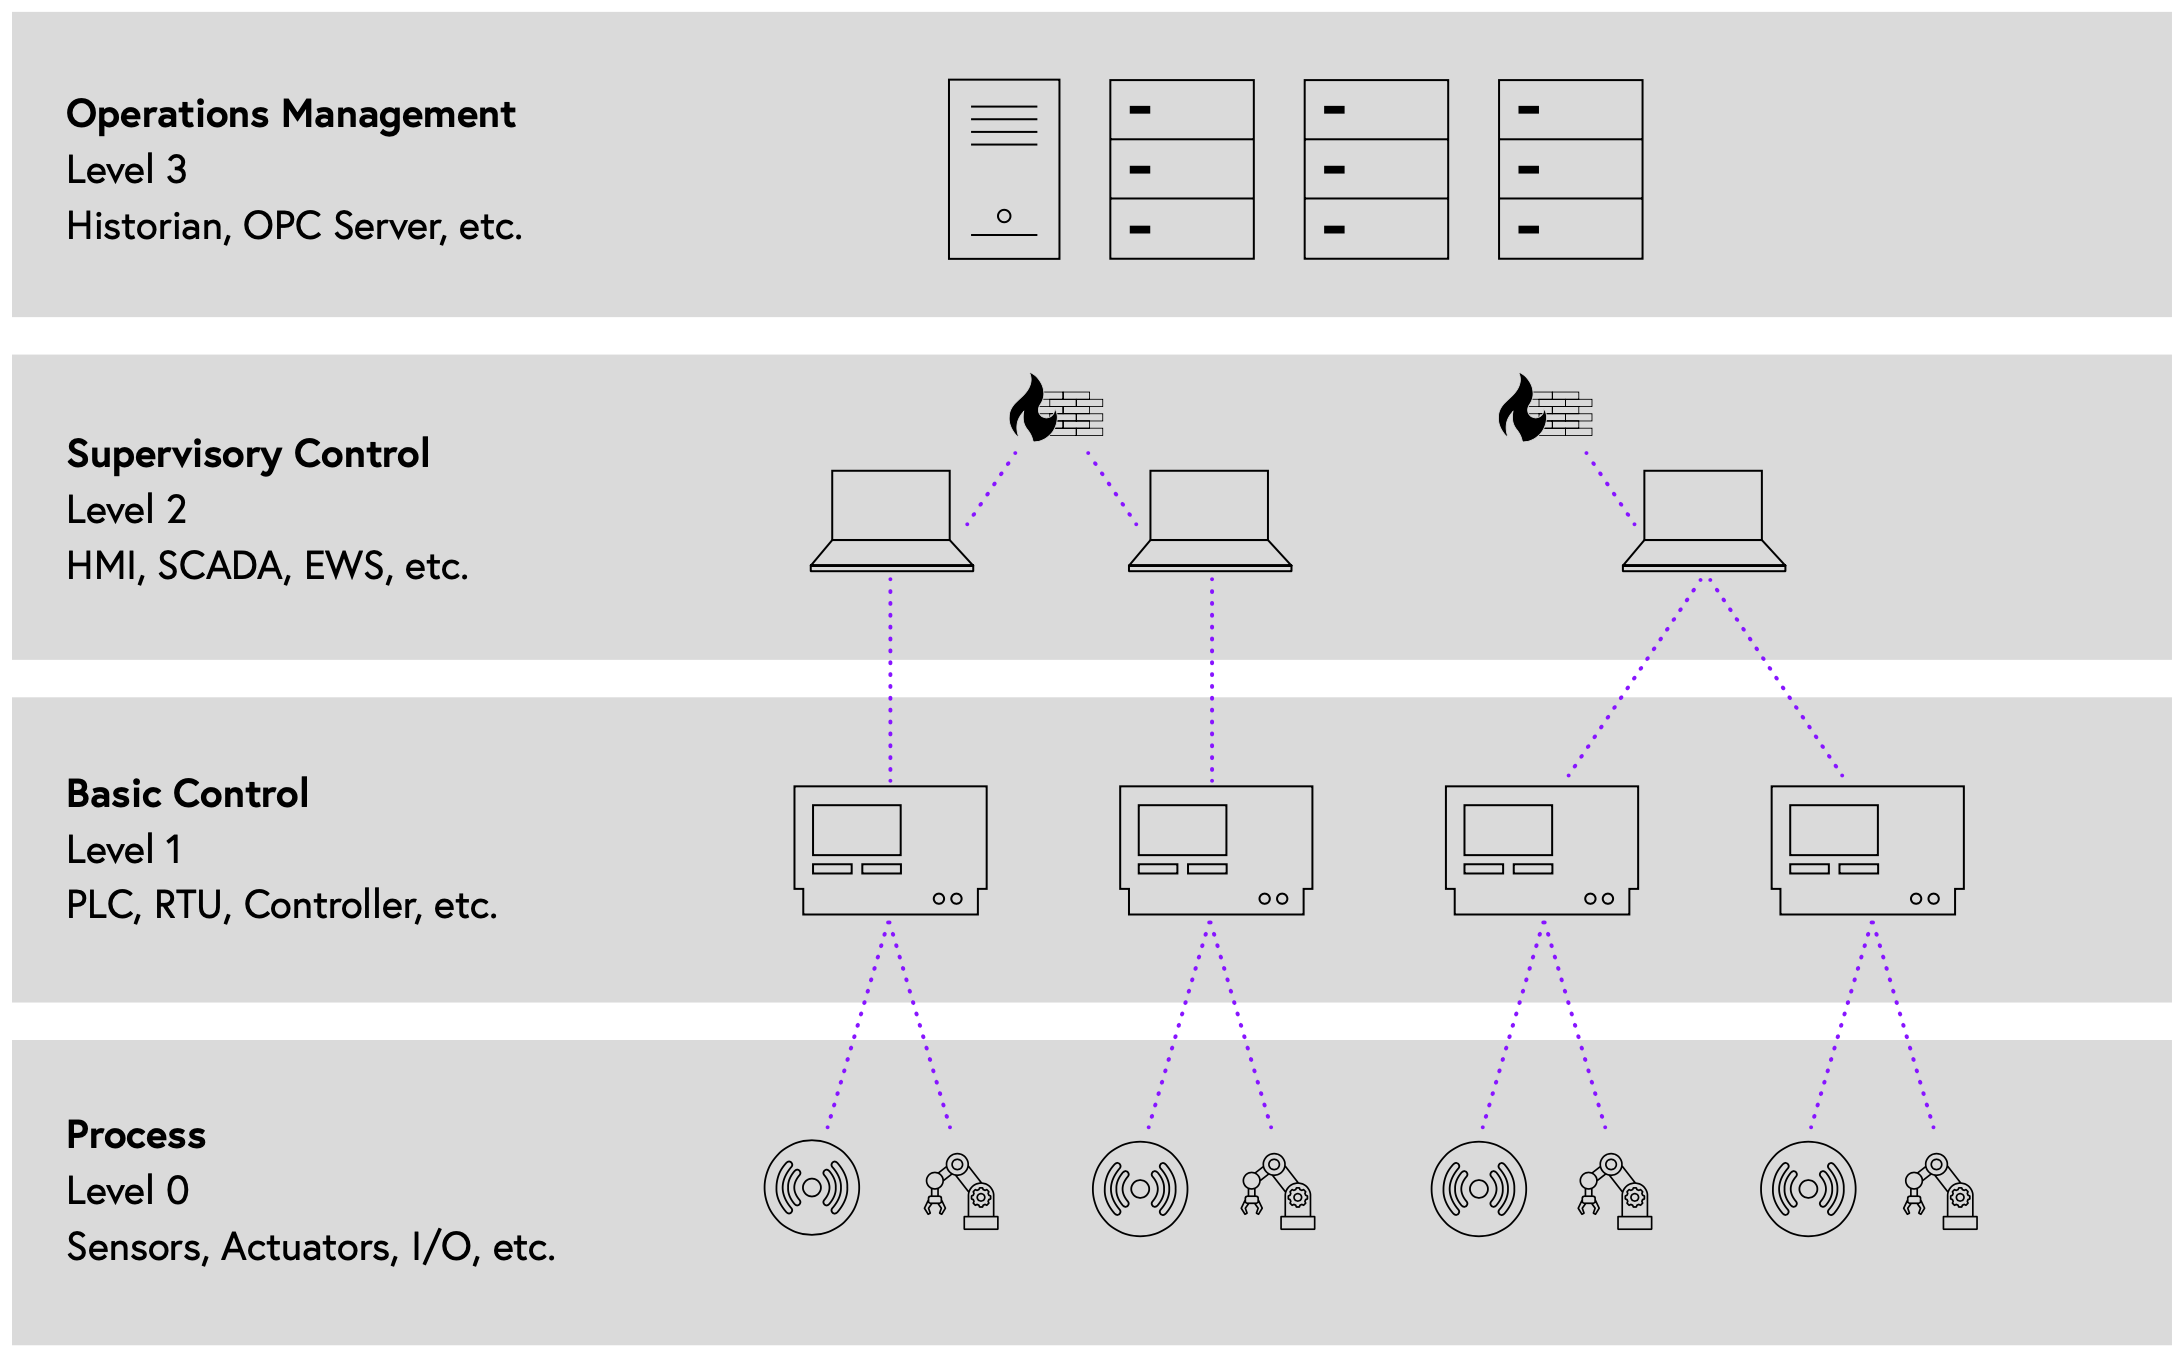
Level 3はパソコンやデータベースサーバーなどで運用管理を行うレベルであり、そのほとんどがソフトウエアの脆弱性となっている。これに対してLevel 1はセンサーやアクチュエーターなどに直接繋がっているPLCなどの機器であり、発見された脆弱性の7割程度がファームウエアに関する脆弱性となっている。これらの中間となるLevel 2は、SCADAなど稼働監視やデータ収集を行うシステムが該当し、ソフトウエアの脆弱性が85%程度を占めている。
本報告書では、Level 1とLevel 2とを合わせて約3割となるところに特に注目されている。その理由は、このような下位レベルの脆弱性を狙って攻撃できれば、機器の動作に直接的な影響を与えることができ、攻撃者にとってより魅力的なターゲットとなるためである。
さらに、下位レベルではファームウエアが脆弱性を抱えている割合が高いことも問題となり得る。一般的にソフトウエアに比べてファームウエアはアップデートしにくい事が多く、機器によってはアップデート不可能な場合も少なくない。このような事情を踏まえて、本報告書では、ネットワークのセグメントを分割する、ネットワークの監視を強化する、リモートアクセスのセキュリティーを厳しくするなどの方法で、下位レベルに攻撃が及ばないような対策を講じることが推奨されている。
図3は2019年、2020年、2021年の各上半期に発見された脆弱性が、どのような悪影響を及ぼし得るかに着目して分類した結果である(注3)。上位のものほど2021年上半期(赤色)の増加が目立つ。
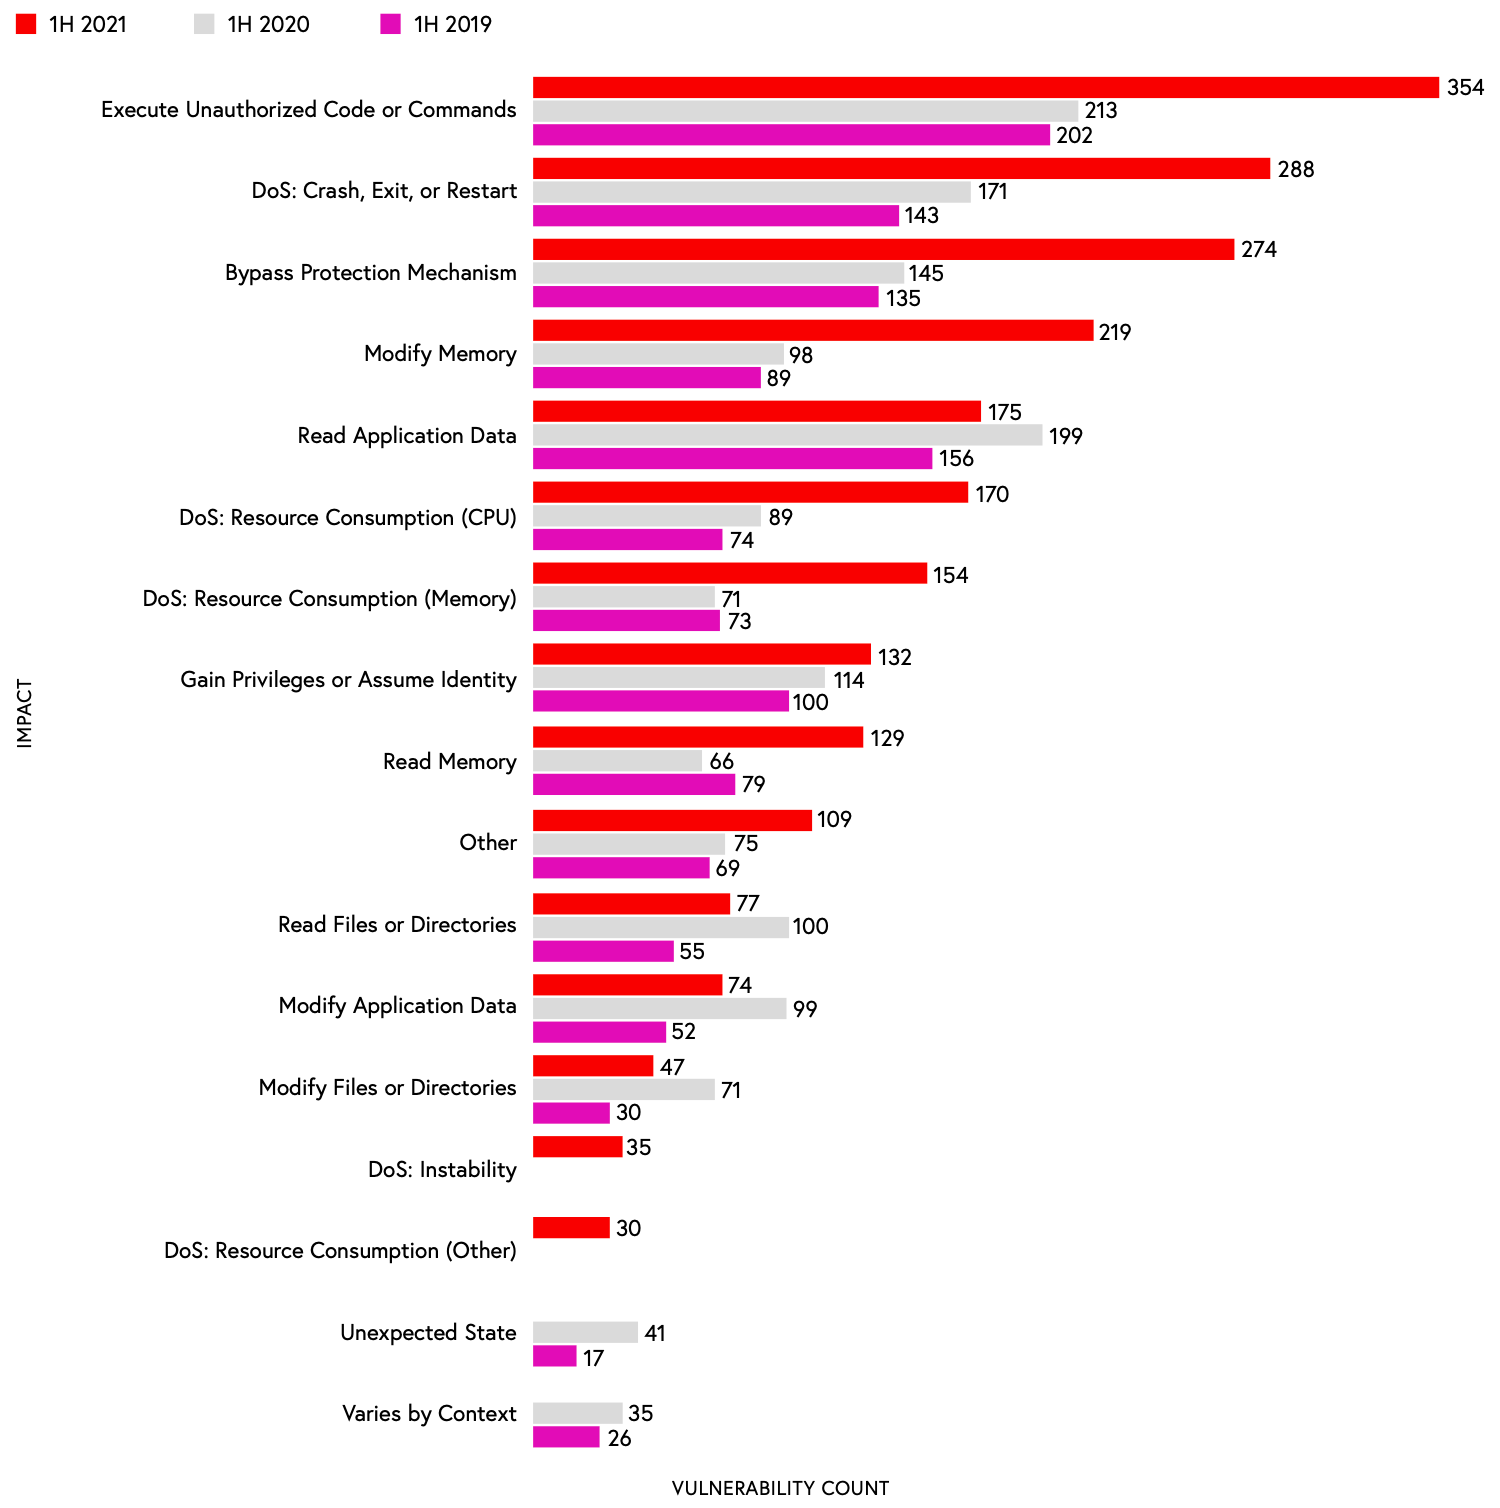
図3では「承認されていないコードやコマンドの実行」(Execute Unauthorized Code or Commands)がトップとなっているが、この図ではDoS(Denial of Service)が具体的な動作によって複数に分けられているので、これらのDoSの数字を単純に合計すると「承認されていないコードやコマンドの実行」の2倍近い数字になる。このように見ていくと、ICSにおけるサイバーセキュリティーで最も懸念される結果はDoSによる稼働停止であると考えられる。
なお最後のセクションには、ICSに関するサイバー攻撃の事例として、2021年上半期に発生した次の3件が紹介されている(注4)。いずれも詳細はClatory社のウェブサイトに掲載されており、本報告書内にはこれらの記事のURLが記載されている。
・米国のコロニアル・パイプラインでのランサムウエア攻撃
・米国フロリダ州オールズマー市の浄水場への不正アクセス
・ブラジルの食肉大手JBSでのランサムウエア攻撃
これらの事例は日本でもある程度報道されているので、ご存じの方も少なくないと思われるが、セキュリティーの専門家によって詳細に解説された記事を読むことで、改めて学べることも多いであろう。
本報告書の説明にはサイバーセキュリティーに関する専門的な内容が多く含まれるため、専門外の方々にとっては、内容を全て理解するのは難しいかもしれないが、要点だけでもナナメ読みすることで、ICSに関するセキュリティー上のリスクの状況や動向を大まかに知ることはできる。
また、このような情報や知識を持つことが、自社におけるリスクアセスメントに役立つだけでなく、IT部門や設備担当部門、製造業であれば生産技術部門など、他部署との間のコミュニケーションにもプラスになると思われる。本連載の第150回で紹介した報告書(注1)と同様に、多くの方々に目を通していただきたい報告書である。
注1)第150回:急速に普及するIoT技術に求められるセキュリティー対策
Nozomi Networks / OT/IoT Security Report
https://www.risktaisaku.com/articles/-/56037(2021年7月27日掲載)
注2)ちなみに影響を受けたベンダーの上位5社は、Siemens、Schneider Electric、Rockwell Automation、WAGO、Advantechとなっている。いずれもICSに関する機器やシステムの大手であり、日本法人もあるので、日本企業でも多数導入されているであろう。
注3)なぜ各年の下半期を入れて連続的な比較をせず、上半期だけで比較したのかは不明である。上半期と下半期とで、脆弱性の調査活動に何か違いがあるのだろうか?
注4)これらのうちコロニアル・パイプラインとJBSの事例は、本連載の第150回で紹介した報告書にも掲載されていた。















