

米国を本拠地として調査やマーケティング、出版などを手がける CyberEdgeグループは、ITセキュリティー関係者を対象として毎年実施しているアンケート調査の結果をまとめた「2020 Cyberthreat Defense Report」を、2020年6月に発表した(注1)。
本連載ではこれまでも ITセキュリティーに関する調査報告書を多数紹介してきたが、本報告書は調査対象を、明示的に「従業員が500人以上の組織において、何らかの形で組織の ITセキュリティーに関与している人々」に限定しているところが特徴的である。ちなみに回答者の役割の内訳は次のようになっており、本報告書ではこれらを総称して「IT security decision makers and practitioners」と呼んでいる。
- CIO、CISO、または ITセキュリティー担当役員(42.0%)
- データ保護/プライバシー責任者(9.0%)
- ITセキュリティー管理者(23.8%)
- ITセキュリティー・アナリスト/オペレーター/インシデント対応(10.7%)
- ITセキュリティー・アーキテクト/エンジニア(6.3%)
- ITセキュリティー/コンプライアンス監査員(2.6%)
- これら以外の ITセキュリティー関連の役職(5.6%)
なお回答者は 1200人で、その約3分の1が北米、約3割が欧州からの回答となっている。日本からの回答も4.2%ある。
本報告書は、ITセキュリティーの現状から長期的な見通しまで広範な内容を含んでいるが、後半部分に入ると専門的な内容が多くなるため、本稿では前半部分からいくつか、筆者が興味深いと思った調査結果をピックアップして紹介する。
ITセキュリティーの整備状況
まず図1は、回答者の組織におけるITシステムの各部分における、ITセキュリティーの整備状況(原文では「security posture」と表現されている)を5段階評価(高い方が5)で回答させた結果である。サーバーやウェブサイト、クラウドアプリケーションなどに関しては比較的整備が進んでいるのに対して、デスクトップPC、モバイル端末(スマートフォンやタブレットなど)などにおける整備が不十分という認識のようである。
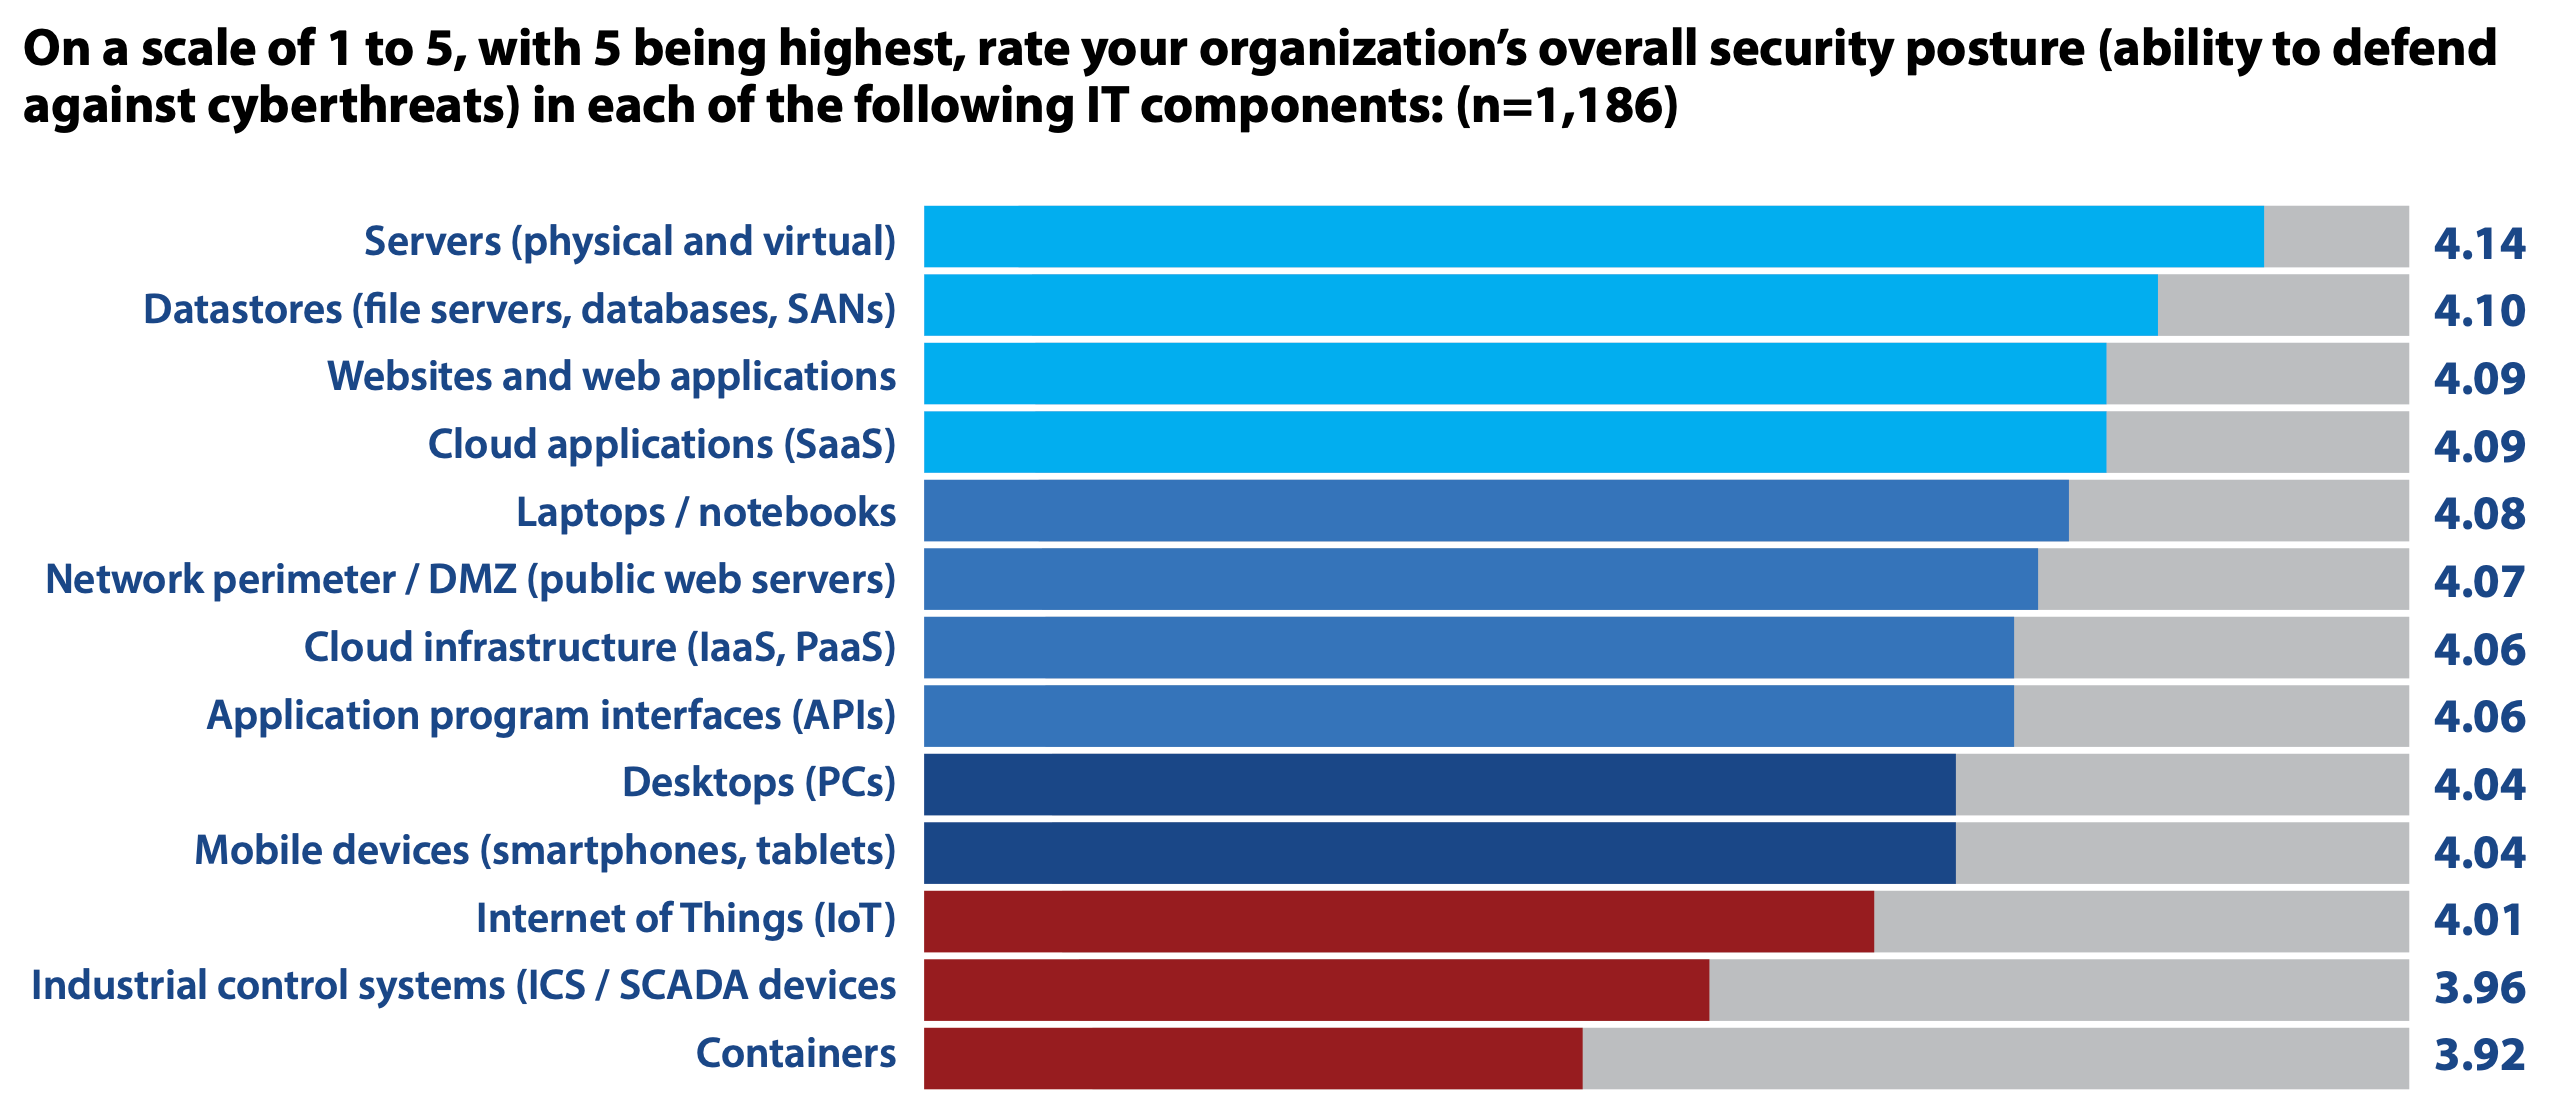
IoT(Internet of Things)や、ICSやSCADAといった産業制御システム(注2)に対するサイバー攻撃のリスクについては、他の文献などでもたびたび指摘されている(注3)。最も下にある「Containers」とは仮想環境を構築するための技術の一つで(注4)、比較的新しい技術のため、セキュリティー対策のノウハウが追いついていないのかもしれない。
一方、図は省略させていただくが、最も懸念されているサイバー攻撃の種類については、マルウェア(コンピューターウイルス、ワーム、トロイの木馬を含む)、フィッシング、ランサムウェアが上位3位となっている。
特にランサムウェアは、2017年ごろから被害例が急増して世界的に注目されるようになったもので、コンピューターの操作をロックしたりデータを暗号化してデータへのアクセスができないようにし、これらの解除と引き換えに身代金を要求するものであるが、本報告書ではランサムウェアについて、さらに一歩踏み込んだ調査を実施している。
ランサムウェアによる被害状況
図2はランサムウェアによる被害状況の調査結果である。まず図の左側には、回答者の62.4%がランサムウェアの攻撃を受けたことが示されている。このうち身代金を払ったかどうかが図の中央部分で、57%が身代金を払ったと回答しており、2018年から増加傾向にある。
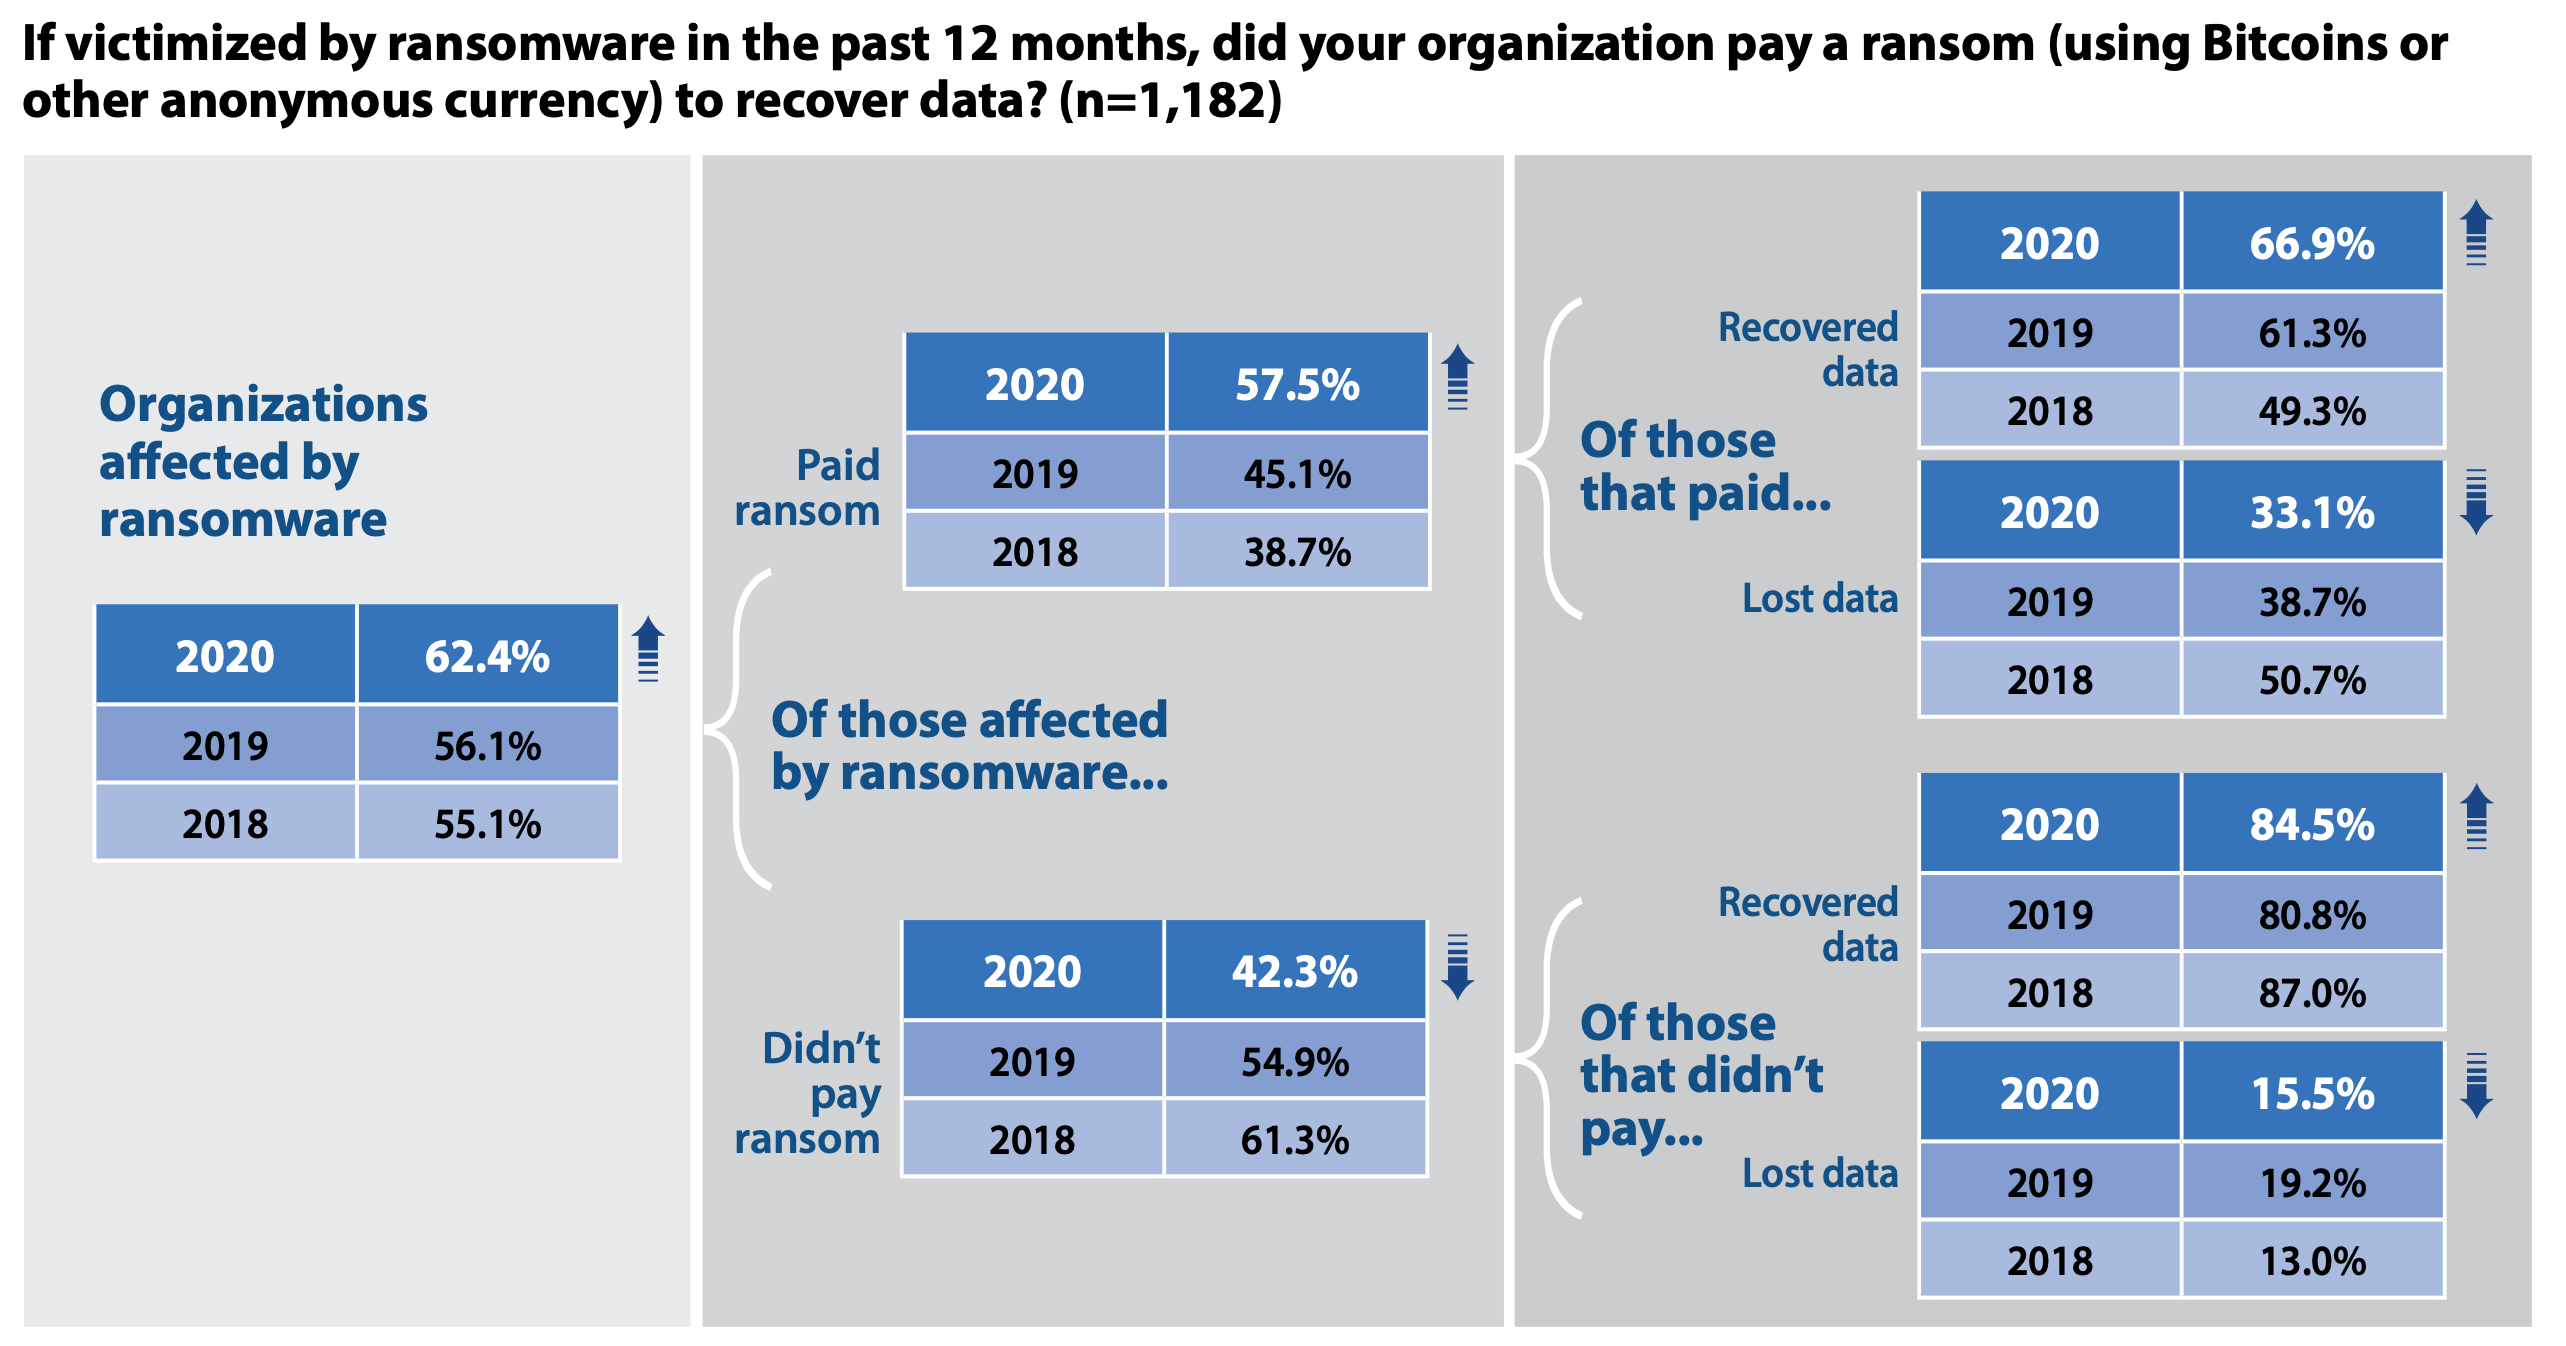
そして図の右側は、身代金を払った場合と払わなかった場合それぞれにおいて、データを復旧できたかどうかを訪ねた結果である。残念なことに、身代金を支払った場合のうち33.1%は、支払ったにもかかわらずデータを取り戻せなかったという。逆に、身代金を支払わなかった場合でも、そのうち84.5%はデータを復旧できている。
筆者はセキュリティー技術については明るくないので、身代金を支払わずにデータを取り戻す具体的方法については分からないが、支払わなくてもデータを取り戻せる可能性が8割以上あるならば、この結果から得られる教訓は「安易に身代金を払うな」であろう。
もちろん、本報告書でも触れられている通り、被害者が身代金を支払うことによって、犯人が味をしめてランサムウェアでの攻撃を繰り返すというサイクルが続くことになるので、このサイクルを断ち切るためにも、身代金は支払うべきではないと考えられる(注5)。
本報告書は今年で7年目ということもあり、これまでのデータやノウハウの蓄積に基づいて、ITセキュリティーに関する今後の課題や、新しい技術に対応するためのこれからのセキュリティー戦略などについて、非常に多くの解説が盛り込まれている。これ以降は筆者の知識レベルをはるかに超える領域になるため、本稿では説明を省略させていただくが、ITセキュリティー戦略から運用面、テクノロジーまで広くカバーされた報告書であることは筆者にも分かった。
したがって、ITセキュリティーに詳しい方にとっては得られるものの多い報告書であると思われる。また、あまり詳しくない方にとっても、ITセキュリティーに関する最新の技術やキーワードを広範囲に知ることができるので、これから勉強を進める際の入り口としても役立つかもしれない。そういった意味では幅広くさまざまな方々にお勧めできる報告書である。
■ 報告書本文の入手先(PDF 58ページ/約4.2MB)
https://cyber-edge.com/cdr/
注1)報告書そのものには発行日の記載がないが、3月には報告書が既に作成されたことを示唆する記述が本文中に見られるので、まず3月にスポンサー企業に対して配布され、6月に一般公開された可能性がある。
注2)ICS(Industrial Control System)とは工場やプラントなどの装置・機器類を制御するシステムのこと。SCADA はSupervisory Control And Data Acquisitionの略で、工場やプラントなどで稼働している装置や機器類からデータを集めて監視し、必要に応じて制御する機能を持つシステム。
注3)本連載でも次のような記事で紹介させていただいた。
「エネルギー産業におけるサイバー攻撃対策の現状」(2018年5月2日掲載)
Tripwire / ICS Security in the Energy Industry - A Survey of IT and OT Security Professionals at Energy, Oil and Gas Companies
https://www.risktaisaku.com/articles/-/6017
「スマート・グリッドを実現するために必要なレジリエンス」(2017年10月31日掲載)
Accenture Consulting / Outsmarting Grid Security Threats
https://www.risktaisaku.com/articles/-/4044
注4)参考までに、下記の記事に詳しい解説があるので適宜参照されたい。
ネットワンシステムズ株式会社:Net One BLOG「コンテナ技術入門」
https://www.netone.co.jp/knowledge-center/netone-blog/20190821-1/
注5)余談だが、リアルの世界での身代金目的の誘拐事件でも、同様の理由から身代金を支払わずに解決することを目指すことが多いといわれる。















