

前回の記事ではBCI(注1)が2011年から毎年発表している「Horizon Scan Report」の最新版を紹介させていただいた(注2)。これは今後起こり得る変化や事象について、事業継続マネジメント(BCM)などに従事する方々がどのように認識しているかを調査した結果である。
この調査では、今後12カ月間に顕在化することが懸念されるリスクと脅威の評価結果が示されており、2020年版までの5年間は「サイバー攻撃とデータ漏えい」(Cyber-attack & data breach)がトップであった(最新の2021年版では新型コロナウイルスの影響で2位に落ちている)。
また、これまで本連載で紹介させていただいた各種調査報告書などを見ても、海外のBCM関係者の間で、サイバーセキュリティー関連の課題に対する懸念や問題意識が高いことが分かる。このような状況に対して、(筆者の主観であるが)日本においては、地震・津波や豪雨災害などが話題になることが多いからか、BCM関係者の間でサイバーセキュリティーが話題になることが、相対的に低いように思う。
そのような問題意識から、本連載ではサイバーセキュリティーに関する調査報告書も度々紹介させていただいているが、今回は世界経済フォーラム(The World Economic Forum)から、しかも取締役向けとして作成された報告書が発表されたので、早速紹介させていただきたいと思う。タイトルに「Board Governance」(取締役によるガバナンス)とうたわれており、取締役向けという意図が明確に表れている。
なお本報告書は下記URLから無償でダウンロードできる。
http://www3.weforum.org/docs/WEF_Cyber_Risk_Corporate_Governance_2021.pdf
(PDF 19ページ/約2.3MB)
本報告書は米国のNational Association of Corporate Directors(全国取締役協会、略称NACD)(注3)およびInternet Security Alliance(インターネットセキュリティー連合、略称ISA)(注4)との共同で、PwCの支援を受けて作成されている。想定されている読者が取締役ということもあって、正味12ページの比較的コンパクトな報告書である。
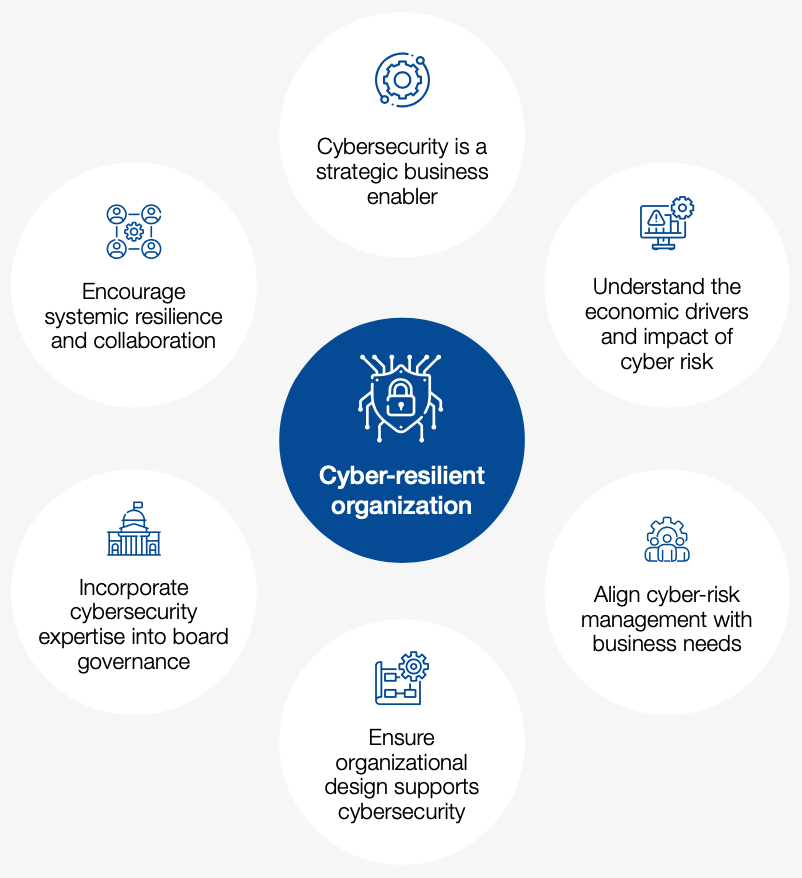
報告書では次のような「6つの指針」(Six principles)が示されており、これらに関する各1ページの説明が続いている。
1. Cybersecurity is a strategic business enabler
(サイバーセキュリティーはビジネスにおける戦略的な成功要因である)
2. Understand the economic drivers and impact of cyber risk
(サイバーリスクの経済的な原動力とインパクトを理解する)
3. Align cyber-risk management with business needs
(サイバーリスク・マネジメントをビジネス上のニーズと一致させる)
4. Ensure organizational design supports cybersecurity
(組織のデザインが確実にサイバーセキュリティーを支えるようにする)
5. Incorporate cybersecurity expertise into board governance
(サイバーセキュリティーに関する専門知識を取締役によるガバナンスに取り入れる)
6. Encourage systemic resilience and collaboration
(全体的なレジリエンスやコラボレーションを促進する)
ここで1. の「strategic business enabler」という表現については、ニュアンスを理解していただくために若干補足させていただきたいと思う。
「strategic」は一般的に「戦略的」と訳されることが多いが、企業経営に関する文章で strategic という表現が使われる対象は、経営層における判断を伴うレベルのものである。つまり「strategic business enabler」という表現には、ビジネスの成功のために経営層が自ら考え、議論し、判断すべき事柄であるという意味が含まれている。
実際、1. に関する説明のページを見ると、「サイバーセキュリティーは単にITの問題ではない」という言葉から始まり、単にサイバーリスクを回避するだけではなく、サイバーセキュリティーをビジネス拡大の原動力や差別化要因として活用することを含めて、取締役がどのような観点を含めて議論・検討すべきかが解説されている。
個々の「指針」の内容について、詳細は本報告書をお読みいただければと思うが、本報告書はこれらの6つの指針に対して、概略説明に続いて「Key considerations for the board」(取締役のための主要な検討事項)が箇条書きで示されている。したがって、サイバーセキュリティーに関してあまり具体的な検討をしたことがないような取締役にとっても、何から取り組み始めればよいかが分かりやすいのではないかと思われる(注5)。また一部の指針に関しては、これらの説明を裏付けるような調査データ(NACDやPwCによる調査結果からの引用)や事例が紹介されている。
このように、情報の分量やまとめ方が工夫されているので、多忙な取締役にとっても読みやすく、かつ自らがやるべきことが具体的に分かりやすい報告書になっていると思われる。もし仮に、これと全く同じ内容が日本語で提供されていたら、日本企業の取締役の皆様にとっても非常に有用であろう。
最近は、日本企業でサイバーセキュリティーに関する事件が発生し、それが報道されることも少しずつ増えてきたように思う。しかし、あくまでも私見であるが、報道内容や当該企業から発表された内容を見ると、単にITに関するインシデントとして扱われており、取締役が検討対象とするような事案になっていないのではないか、という印象を受ける。
本報告書で示されている指針が日本企業の取締役にも共有され、それらに関する議論が活発に行われるようになれば、日本企業におけるサイバーセキュリティーに対する見方や考え方も、いくらか変わっていくのではないだろうか。特に日本では、取締役が執行役員を兼ねるなど、自ら業務執行を担う場合が多いので、取締役の問題意識が変われば、それが企業活動に反映されるのも早いのではないかと思われる。
今や世界中でビジネスのIT化が加速度的に進み、ITへの依存度がますます高まってきている中で、日本企業もサイバーリスクとうまく付き合っていかなければならない。そのような状況において、本報告書は日本企業の取締役こそ読むべきものであると、あえて申し上げたい。
注1)BCIとはThe Business Continuity Institute の略で、BCMの普及啓発を推進している国際的な非営利団体。1994年に設立され、英国を本拠地として、世界100カ国以上に9000人以上の会員を擁する。https://www.thebci.org/
注2)第140回:世界のBCM関係者が今後起こり得る脅威をどのように評価しているか(2021年版)
BCI / Horizon Scan Report 2021
https://www.risktaisaku.com/articles/-/49525(2021年3月30日掲載)
注3)NACDは1977年に設立され、米国バージニア州に本部を置き、企業などで取締役を務める個人などによる独立した非営利団体。 https://www.nacdonline.org/
注4)ISAは2001年に設立され、米国バージニア州に本部を置き、インターネットにおけるセキュリティーに関する普及啓発、専門家の認定、政策提言などを行う、独立した非営利団体。日本の経団連とも協力関係があり、2019年に経団連が発表した「サイバーリスクハンドブック 取締役向けハンドブック 日本版」(https://cdn2.hubspot.net/hubfs/6284588/resource/pdf/CyberRiskHandbook.pdf)の作成に協力している。 https://isalliance.org/
注5)筆者は取締役という立場になったことがないので、あくまでも推測である。















