第1回でご紹介した被害例は、マルウェアを使ったサイバー攻撃により主に事業中断に起因する大規模な損害が発生したものでした。今回は、大量の個人情報が漏えいした事例として、米ホテル大手マリオット・インターナショナルの事故を解説していきます。
2017年6月に全世界に広がった「NotPetya」や「WannaCry」と呼ばれるマルウェア被害による事業中断が注目されるようになる以前、ハッカーたちの主な狙いは、個人情報を含むデータを盗取し、それらを販売して金銭を得ることにありました。そのため、多数の個人情報を保有・管理している金融機関、医療機関、小売業者、ホスピタリティ業者らが標的となりやすく、漏えいしたデータは「ダークウェブ」と呼ばれる闇サイト上で犯罪者に対して販売され、さらに別の詐欺事件などに悪用されるケースも多くありました。
このような情報漏えい事故は引き続き発生していますが、全世界にホテル事業を展開するマリオット・インターナショナルが2018年に発表した事故は、同社が2016年に買収したスターウッド・グループにおいて、買収前の2014年から不正アクセスによる情報漏えいが発生していたものです。漏えいした情報は約3億3900万人分に及び、うち約3000万件がEU加盟国の市民のもので、さらにそのうち約700万件が英国市民のものでした。スターウッド・グループの予約情報管理システムからハッカーに盗取された情報には、顧客のパスポート番号、旅程、ロイヤリティープログラム番号、クレジットカード番号、住所、電話番号、メールアドレス、生年月日、性別などが含まれていました。
また、先月初めに英国のデータ保護当局(ICO=Information Commissioner’s Office)が、GDPR(欧州一般データ保護規則、General Data Protection Regulation)に基づいて約135億円の制裁金を科すと発表したことで、本件は再度注目を集めています。現時点では制裁金の額が確定したわけではなく、マリオットは異議申し立てを行うものと考えられます。同社が支払う制裁金がいくらになるかは、GDPR制裁金の将来を示す重要な先例になることは間違いないでしょう。
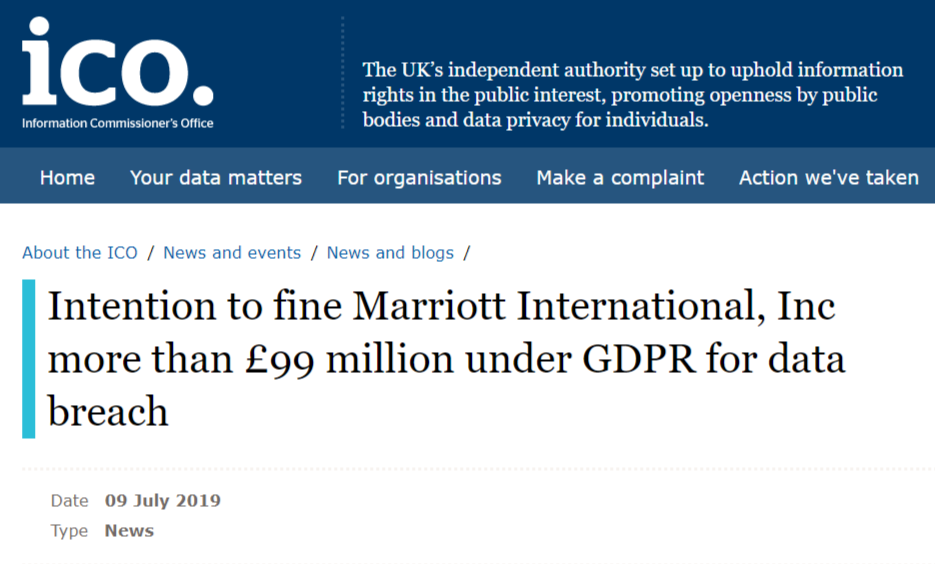
ICOは本件に関連して、「GDPRでは、企業・組織は保有する個人情報について責任を負わなければならないことが明確に規定されており、これには、企業買収を行う際には適切なデュー・ディリジェンスを行い、買収対象企業がどのような個人情報を保有しているかに加えて、どのようにそれらの情報が保護されているかを適切に確認・評価することも含まれている」と表明しています。企業買収に伴うサイバーリスクについては、次回の掲載で焦点を置いて考察していきます。
事故発生前に対応すべきこと
さて、マリオットのような情報漏えい事故に備えて、企業が損害防止・軽減のために取り組むべきことは何でしょうか。まずは事故発生前に対応すべきこととして、一般的に考えられるハード・ソフト両面のセキュリティー強化に加えて、最近では以下のような事項の重要性が示されています。
(ア)情報セキュリティーに関する社内規定の策定と周知徹底(従業員教育)および定期的な見直し
(イ)情報漏えい事故発生時の対応計画の策定
(ウ)机上(テーブルトップ)演習による事故発生時の模擬訓練
(エ)企業買収前のサイバーセキュリティーおよび情報保護に関するデュー・ディリジェンスの実施
(オ)機密情報の保管や加工に使用しているシステム(特にウェブサイト上で支払い処理を行うページなど)の定期的なアセスメントおよびセキュリティーテストの実施(システム開発ベンダーとは違う業者を使うことも重要)
(カ)機密情報の保管や加工に使用しているシステムやアプリケーションの、開発段階での脆弱性テスト
(キ)“Threat Hunting”や“Compromise Assessment”といった、侵入形跡の確認テスト
(ク)IR(インシデントレスポンス)リテイナー契約の確保
(ケ)サイバー保険によるリスク転嫁
いくつかについて、少し詳しくご紹介していきましょう。
まずは「(ア)情報セキュリティーに関する社内規定の策定と周知徹底(従業員教育)および定期的な見直し」についてです。“Ponemon Cost of Data Breach Study”は、Ponemon Instituteが毎年発行している情報漏えい被害を受けた企業・組織からのアンケート回答をまとめた報告書です。その2018年版によると、情報漏えいの原因は、約48%が悪意ある(あるいは犯罪者による)攻撃、約27%が人的ミス、残り約25%がシステム障害となっています。この結果からも、ハッカーによる外部からの攻撃に対する防御を高めるだけでは、サイバーセキュリティー対策としては十分ではないことが分かります。マリオットの事例は外部からの攻撃が原因と見られていますが、従業員あるいはシステムベンダーなどによる過失やミスが原因となるケースも多く、情報セキュリティーに関する従業員教育の徹底・強化は不可欠といえます。
次に「(ク)IR(インシデントレスポンス)リテイナー(固定報酬型)契約の確保」ですが、事故発生直後のあらゆる対応を急ぐ状況の中で即座に適切なベンダーを探し、料金や条件について交渉して業務委託契約を締結する、といったプロセスを踏むのは困難です。このような事態を避けるべく、事前にIR(インシデントレスポンス)対応の専門業者とリテイナー契約を結んでおくことが重要です。
事故発生後の対応
さらに、万が一事故が発生してしまった後に、損害の拡大防止や再発防止のためにできることとしては、以下が考えられるのではないでしょうか。
(コ) 対応計画に沿った迅速な対応
(サ) フォレンジックス調査(※)やPR対応の専門業者への依頼
※フォレンジックス調査=不正侵入やセキュリティー侵害の証拠を明らかにするために,原因究明に必要な情報を収集する調査
(シ) 当局に対する迅速な通知
(ス) ステークホルダーに対する適切な情報開示
(セ) 再発防止策の構築、社内規定や対応計画の見直し、従業員教育
「(ス)ステークホルダーに対する情報開示」についてですが、2017年にWannaCryの被害を受けたReckitt Benckiserは、被害の状況や対応策の概要、復旧見込みや想定される損害額について、ステークホルダーに対する発表が迅速かつ適確だったとのことで、アナリストらから高い評価を得ています。この事例以降、サイバーセキュリティー事故の被害を受けてしまったグローバル大企業の多くが、その被害状況について自ら早い時点で公表するという傾向が強くなりました。
最後に、第1回でも触れたように、今年9月のラグビーワールドカップ、10月の天皇陛下の即位礼、来年の東京オリンピック・パラリンピックといった大きなイベントを控える日本は、世界中のハッカーから注目されています。これらのイベントに直接的に関係のある企業・団体のみならず、多くのインバウンド旅行客が利用するホテルも、影響を受ける人の数という点で、ハッカーにとっては魅力的な標的であるという事実があります。ホスピタリティ業においては、ユーティリティーや交通・運輸系インフラと並び、サイバーセキュリティーのさらなる強化が求められています。
(了)
エーオンジャパン株式会社
スペシャリティ部 賠償責任スペシャリスト
鈴木由佳